 completetech-security/scan-results-bridge
ऑफ़लाइन सुरक्षा-रिपोर्ट कनवर्टर, SARIF 2.1.0 और NDJSON में, स्कीमा सत्यापन और संरक्षित साक्ष्य-उत्पत्ति के साथ। कोई स्कैनिंग या अपलोड नहीं।



CompleteTech सुरक्षा चेकर JSON रिपोर्टों का ऑफ़लाइन रूपांतरण SARIF 2.1.0 या NDJSON में, गोपनीयता-संरक्षण करने वाले डिफ़ॉल्ट प्रोजेक्शन के साथ।
scan_results_bridge.py मौजूदा स्थानीय JSON रिपोर्टों को पढ़ता है और SARIF 2.1.0
या NDJSON लिखता है। यह वैकल्पिक है: व्यक्तिगत चेकर इस पर निर्भर नहीं करते।
exploitability: not_tested बनाए रखता है; इससे जो कुछ भी उत्सर्जित होता है वह शोषण की पुष्टि नहीं करता, और
रिपोर्ट किया गया फ़िक्स्ड संस्करण कभी भी सत्यापित तैनात पैच या सुरक्षा दावा नहीं होता।jsonschema की आवश्यकता केवल उत्सर्जित SARIF के वैकल्पिक
विकास जाँच के लिए होती है।बंडल किया गया उदाहरण सिंथेटिक है।
# Convert a report to SARIF (the output file must not already exist)
python scan_results_bridge.py --input examples/report.json --format sarif --output report.sarif

# NDJSON to stdout, publishing reported relative source paths
python scan_results_bridge.py --input examples/report.json --format ndjson --include-relative-paths

# A legacy node2shell-check report (placeholder file name), failing CI on findings or unknowns
python scan_results_bridge.py --input node-report.json --input-schema node2shell-v1 --fail-on either

# Run the tests and show all options
python -m unittest -v
python scan_results_bridge.py --help
असंबंधित रिपोर्टों को कमिट से बाहर रखें।
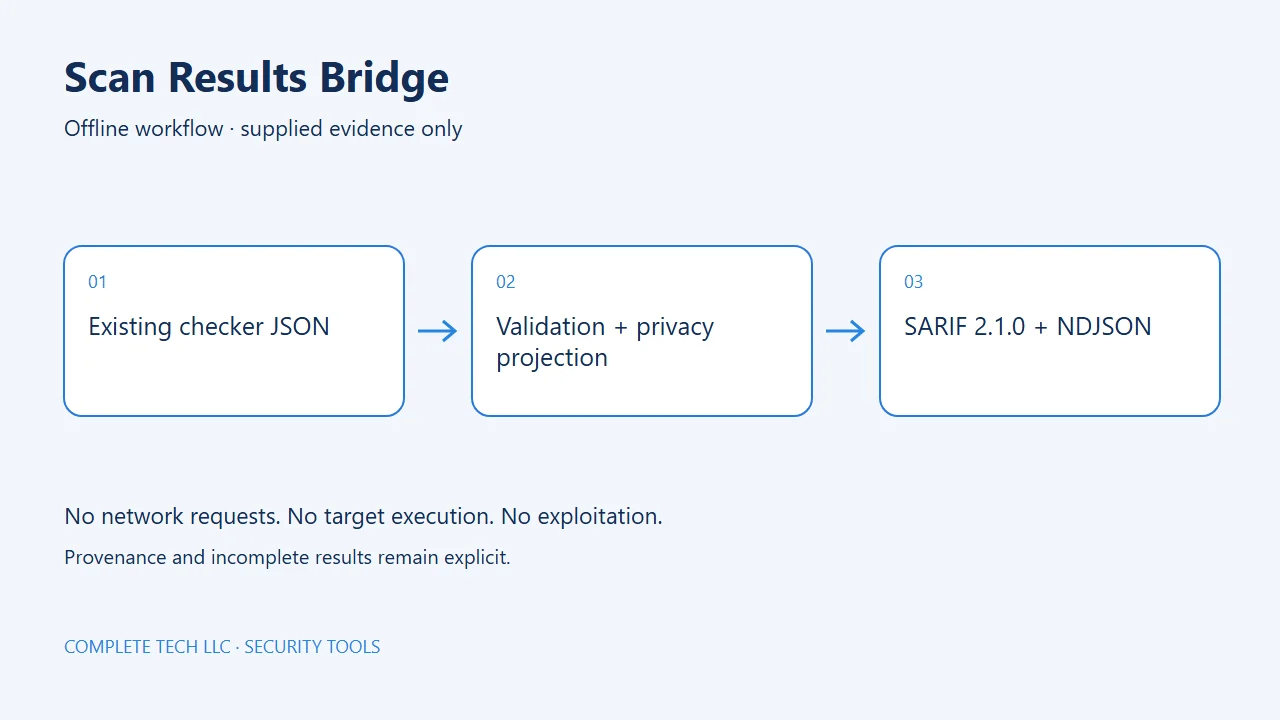
यह टूल केवल दिए गए स्थानीय साक्ष्य का उपयोग करता है। यह लक्ष्यों से संपर्क नहीं करता और मूल्यांकन किए जा रहे सॉफ़्टवेयर को निष्पादित नहीं करता।
python scan_results_bridge.py --input REPORT [--input REPORT ...]
    [--input-schema PROFILE] [--format {sarif,ndjson}] [--include-relative-paths]
    [--fail-on {none,findings,unknown,either}] [--output FILE [--force]]
| विकल्प | अर्थ |
|---|---|
--input FILE | आवश्यक। एक मौजूदा रिपोर्ट JSON फ़ाइल; 20 इनपुट तक के लिए दोहराएँ। |
--input-schema PROFILE | इनपुट अनुबंध; डिफ़ॉल्ट contract-v1.0। एक प्रोफ़ाइल आमंत्रण में प्रत्येक इनपुट पर लागू होती है। |
--format {sarif,ndjson} | आउटपुट प्रारूप; डिफ़ॉल्ट sarif। |
--include-relative-paths | वैध रिपोर्ट किए गए स्रोत पथों को प्रकाशित करने के लिए सहमति दें। इन्वेंटरी-व्युत्पन्न स्थान कभी प्रकाशित नहीं किए जाते। गोपनीयता और साक्ष्य देखें। |
--fail-on {none,findings,unknown,either} | सफल आउटपुट के बाद नीति निकास कोड 1; डिफ़ॉल्ट none। निकास कोड देखें। |
--output FILE | stdout के बजाय एक नई फ़ाइल में लिखें। |
--force | किसी मौजूदा --output फ़ाइल को परमाणु रूप से बदलें। कभी भी किसी इनपुट या चेकर को स्वयं नहीं बदलता। |
--output फ़ाइल को
अस्वीकार कर दिया जाता है जब तक कि --force न दिया गया हो।--force के साथ भी।| कोड | अर्थ |
|---|---|
0 | रूपांतरण सफल रहा, प्रत्येक इनपुट ने complete: true रिपोर्ट किया, और चयनित --fail-on नीति संतुष्ट है। |
1 | रूपांतरण सफल रहा और लिखा गया, लेकिन --fail-on मेल खाया। |
2 | परिचालन विफलता: विकृत, असमर्थित या सीमा-अतिरिक्त इनपुट, संरक्षित या अलिखने योग्य आउटपुट, या एक इनपुट जो complete: false रिपोर्ट करता है। एक अपूर्ण इनपुट को निकास से पहले अभी भी परिवर्तित और लिखा जाता है, और आउटपुट में अपूर्ण के रूप में चिह्नित किया जाता है। |
130 | बाधित। |
--fail-on नीतियाँ:
| नीति | निकास 1 जब आउटपुट में हो |
|---|---|
none (डिफ़ॉल्ट) | कभी नहीं। |
findings | potentially_affected, precondition_present या likely_exposed। |
unknown | unknown, unsupported_runtime या source_discrepancy। |
either | उपरोक्त में से कोई भी। |
नीति निकास कभी भी परिणामों को दबाता नहीं है। निकास कोड 2 को 1 पर प्राथमिकता है। परिचालन विफलताएँ मूल्यांकन परिणामों से भिन्न हैं।
प्रोफ़ाइल को स्पष्ट रूप से --input-schema के साथ चुनें; एक प्रोफ़ाइल आमंत्रण में सभी
इनपुट पर लागू होती है। असमर्थित टूल या संस्करण और विकृत या
विरोधाभासी कैनोनिकल साक्ष्य निकास 2 के साथ बंद हो जाते हैं। कैनोनिकल वैलिडेटर
Sharp के सामान्य अनुबंध
से उसी कोड लाइसेंस के अंतर्गत बंडल किया गया है; किसी स्थापित साझा पैकेज की आवश्यकता नहीं है।
