 completetech-security/node-cve-2026-106074-check
CVE-2026-106074 के लिए ऑफ़लाइन Node.js साक्ष्य जाँचकर्ता: स्नैपशॉट में क्रिप्टो एंट्रॉपी कैश डुप्लिकेशन। सिंगल-फ़ाइल Python; JSON/CSV/HTML रिपोर्ट; कोई एक्सप्लॉइट पेलोड नहीं।





CVE-2026-106074 — Node.js: स्नैपशॉट में क्रिप्टो एंट्रॉपी कैश डुप्लिकेशन के लिए ऑफ़लाइन संस्करण-साक्ष्य जाँचकर्ता।
यह आपके द्वारा बताए गए Node.js संस्करणों की तुलना आधिकारिक अक्टूबर 2026 Node.js सुरक्षा रिलीज़ में नामित फ़िक्स्ड रिलीज़ों से करता है और प्रत्येक को potentially_affected, fixed_version_reported, unsupported_runtime या unknown के रूप में वर्गीकृत करता है। परिणाम ट्रायाज साक्ष्य हैं, न कि रनटाइम आकलन, पैच प्रमाणन या एक्सप्लॉइट सत्यापन।
unknown रहती हैं।exploitability: not_tested होता है।Python 3.10 या नया और केवल मानक लाइब्रेरी। कोई रनटाइम निर्भरता नहीं है, और node_cve_2026_106074_check.py को कॉपी करके अकेले उपयोग किया जा सकता है। CI, Ubuntu और Windows पर Python 3.10 और 3.14 के साथ परीक्षण चलाता है।
# Assess one reported version; print JSON to stdout
python node_cve_2026_106074_check.py --version 22.23.4 --format json

# Assess the synthetic example inventory and write an HTML report
python node_cve_2026_106074_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess a CSV list; exit 1 if any result is potentially_affected or unsupported_runtime
python node_cve_2026_106074_check.py --csv-list inventory.csv --fail-on-finding

# List every option
python node_cve_2026_106074_check.py --help
CSV डिफ़ॉल्ट फ़ॉर्मेट है और stdout डिफ़ॉल्ट गंतव्य है। --version दोहराया जा सकता है और इसे --inventory और --csv-list के साथ जोड़ा जा सकता है; प्रत्येक मान या प्रविष्टि एक अलग रनटाइम का वर्णन करती है। JSON, CSV और HTML समान साक्ष्य से रेंडर किए जाते हैं। विवरण के लिए कमांड-लाइन विकल्प देखें।
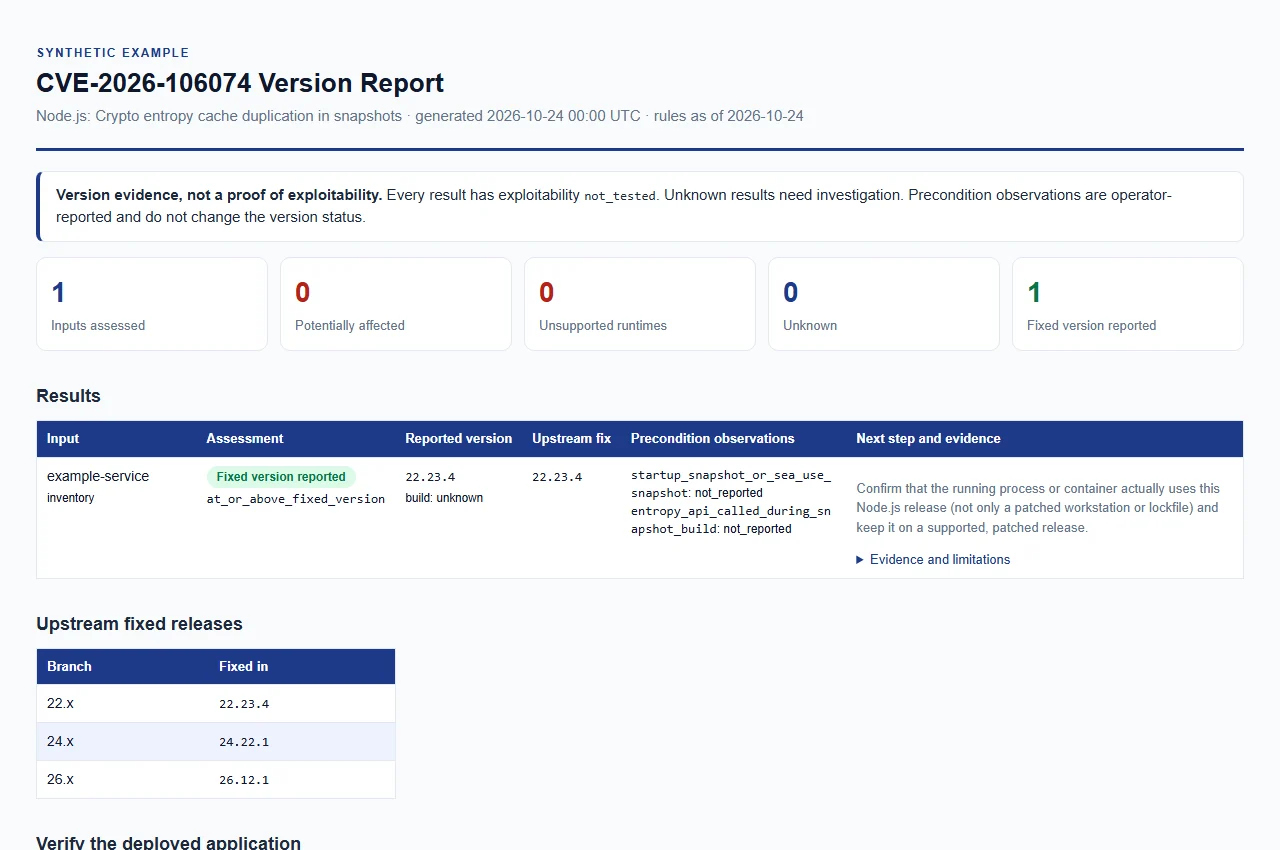
सिंथेटिक उदाहरण रिपोर्ट खोलें। यह केवल उदाहरण डेटा का उपयोग करती है और कोई लाइव आकलन नहीं है।
नियमों की समीक्षा 2026-10-24 को आधिकारिक रिलीज़ सलाह और लिंक किए गए निश्चित रिलीज़ के विरुद्ध की गई (सलाह 2026-10-21 को प्रकाशित हुई थी)।
| Node.js मेजर | निश्चित संस्करण |
|---|---|
| 22.x | 22.23.4 |
| 24.x | 24.22.1 |
| 26.x | 26.12.1 |
सूचीबद्ध प्रत्येक मेजर के लिए, उसके निश्चित संस्करण से नीचे के संस्करणों के लिए उपचार आवश्यक है। विक्रेता रिलीज़ सलाह में कोई प्रारंभिक संस्करण निर्दिष्ट नहीं करता, इसलिए सूचीबद्ध मेजर के प्रत्येक पूर्ववर्ती संस्करण को संभावित रूप से प्रभावित माना जाता है।
| रिपोर्ट किया गया संस्करण | परिणाम |
|---|---|
| सूचीबद्ध मेजर के निश्चित संस्करण से नीचे का सादा संस्करण | potentially_affected |
| निश्चित संस्करण, या उसी सूचीबद्ध मेजर पर बाद का सादा संस्करण | fixed_version_reported |
| Node.js रिलीज़ शेड्यूल में जीवनकाल-समाप्त (end-of-life) मेजर | unsupported_runtime |
| कोई अन्य मेजर (समीक्षित शेड्यूल में सूचीबद्ध नहीं और जीवनकाल-समाप्त नहीं) | unknown |
| अनुपस्थित, परस्पर विरोधी, विकृत, प्रीरिलीज़, नाइटली या अन्य योग्य संस्करण | unknown |
| विक्रेता, वितरण, कस्टम या अपरिचित बिल्ड स्रोत | unknown |
इन नियमों पर टिप्पणियाँ:
unsupported_runtime उन्नयन मार्गदर्शन है, यह दावा नहीं कि यह विशिष्ट दोष प्रत्येक ऐतिहासिक बिल्ड में मौजूद है। यह 2026-10-24 को समीक्षित Node.js रिलीज़ शेड्यूल में सूचीबद्ध मेजर 4–21, 23 और 25 पर लागू होता है, और अनुमान द्वारा मेजर 0 पर भी (शेड्यूल केवल 0.8, 0.10 और 0.12 सूचीबद्ध करता है, जो सभी 2016-12-31 तक समाप्त हो चुके थे)।unknown (डिफ़ॉल्ट), upstream, official या official_upstream, या बिल्कुल भी न होने पर बिल्ड स्रोत को अपस्ट्रीम रिलीज़ के रूप में तुलना की जाती है; कोई भी अन्य मान विक्रेता या कस्टम बिल्ड के रूप में माना जाता है।fixed_version_reported रिपोर्ट किए गए संस्करण के बारे में एक कथन है। यह तैनात रनटाइम का प्रमाण नहीं है और न ही सत्यापित तैनात पैच है; लॉकफ़ाइल या पैच किया गया वर्कस्टेशन यह स्थापित नहीं करता कि चल रही प्रक्रिया क्या उपयोग कर रही है।v हटाकर सामान्यीकृत किया जाता है। केवल सादे MAJOR.MINOR.PATCH संस्करणों की तुलना की जाती है।प्रत्येक इनपुट एक Node.js रनटाइम का वर्णन करता है। इनपुट सीमाएँ, एक्ज़िट कोड और रुकावट में वर्णित अनुसार सीमित हैं।
| फ़ील्ड | आवश्यक | विवरण |
|---|---|---|
schema_version | केवल JSON | पूर्णांक 1। |
node_version | हाँ | रनटाइम के लिए रिपोर्ट किया गया संस्करण स्ट्रिंग। |
runtime | नहीं | केवल JSON। यदि मौजूद हो, तो "node" होना चाहिए। |
label | नहीं | रिपोर्ट में दिखाया गया नाम। डिफ़ॉल्ट रूप से फ़ाइल नाम और प्रविष्टि संख्या, जैसे inventory:1। |
build_source | नहीं | बिल्ड की उत्पत्ति; देखें निश्चित संस्करण और वर्गीकरण। डिफ़ॉल्ट unknown है। |
startup_snapshot_or_sea_use_snapshot | नहीं | ऑपरेटर अवलोकन: स्टार्टअप स्नैपशॉट या SEA उपयोग स्नैपशॉट। |
entropy_api_called_during_snapshot_build | नहीं | ऑपरेटर अवलोकन: स्नैपशॉट बिल्ड के दौरान एंट्रॉपी API कॉल किया गया। |
अवलोकन ऑपरेटर-प्रदत्त और असत्यापित हैं। उन्हें रिपोर्ट में reported_true, reported_false या not_reported के रूप में दर्ज किया जाता है; वे कभी भी संस्करण परिणाम नहीं बदलते और कभी भी पहुँच स्थापित नहीं करते।
हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।

