 completetech-security/node-cve-2026-106073-check
CVE-2026-106073 के लिए ऑफ़लाइन Node.js साक्ष्य जाँचकर्ता: Permission Model realpathSync रीड बायपास। एकल-फ़ाइल Python; JSON/CSV/HTML रिपोर्ट; कोई एक्सप्लॉइट पेलोड नहीं।





CVE-2026-106073 — Node.js: Permission Model realpathSync read bypass के लिए ऑफ़लाइन संस्करण-साक्ष्य जाँचकर्ता।
यह आपके द्वारा रिपोर्ट किए गए Node.js संस्करणों की तुलना Node.js सुरक्षा सलाह में नामित फ़िक्स्ड रिलीज़ों से करता है और ट्राइएज के लिए प्रत्येक को लेबल करता है। यह एक मानक-लाइब्रेरी Python स्क्रिप्ट है जिसे कॉपी करके स्वतंत्र रूप से चलाया जा सकता है।
exploitability: not_tested होता है, और रिपोर्ट किया गया फ़िक्स्ड संस्करण इस बात का प्रमाण नहीं है कि तैनात रनटाइम पैच किया गया है।unknown रहते हैं।# Assess one version and print JSON to stdout
python node_cve_2026_106073_check.py --version 22.23.4 --format json
# Assess a JSON inventory and save an HTML report (refuses to overwrite an existing file)
python node_cve_2026_106073_check.py --inventory examples/inventory.example.json --format html --output report.html
# Assess a CSV list and exit 1 if any result is potentially_affected or unsupported_runtime
python node_cve_2026_106073_check.py --csv-list inventory.csv --fail-on-finding
# Show all options, then run the local-only tests
python node_cve_2026_106073_check.py --help
python -m unittest -v
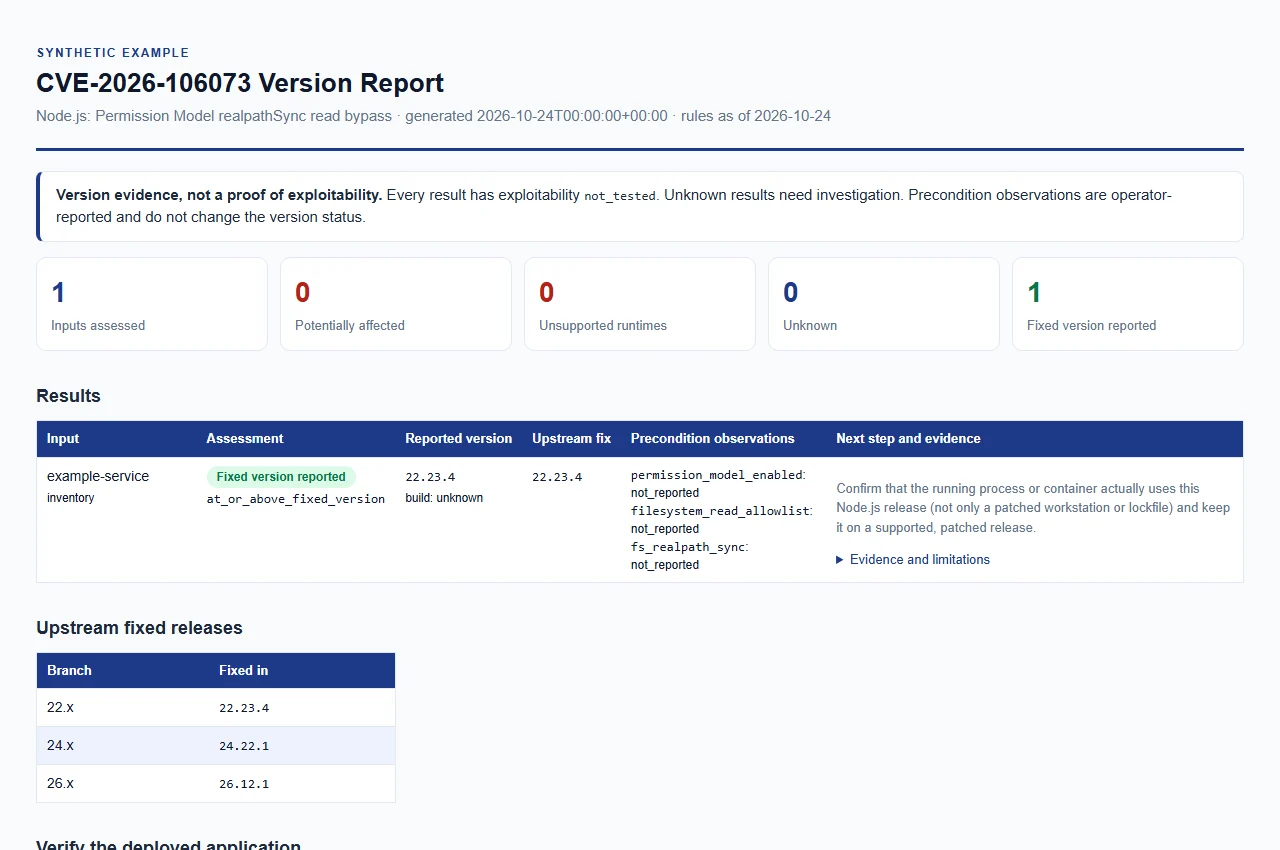
सिंथेटिक उदाहरण रिपोर्ट खोलें। केवल उदाहरण डेटा; यह कोई लाइव मूल्यांकन नहीं है।
--version, --inventory या --csv-list में से कम से कम एक आवश्यक है। इन्हें संयोजित किया जा सकता है और उसी क्रम में मूल्यांकन किया जाता है।
| विकल्प | उद्देश्य |
|---|---|
--version VERSION (उपनाम --node-version) | स्पष्ट रूप से दिए गए Node.js संस्करण का मूल्यांकन करें। अग्रणी v स्वीकार्य है। दोहराने योग्य; प्रत्येक मान एक अलग रनटाइम का वर्णन करता है। |
--build-source SOURCE | --version बिल्ड्स की उत्पत्ति (अधिकतम 512 अक्षर)। रिक्त, unknown (डिफ़ॉल्ट), upstream, official और official_upstream को अपस्ट्रीम बिल्ड्स के रूप में तुलना की जाती है; कोई अन्य मान, जैसे विक्रेता का नाम, unknown उत्पन्न करता है (देखें परिणामों की व्याख्या)। |
--permission-model-enabled, --filesystem-read-allowlist, --fs-realpath-sync | प्रत्येक true या false लेता है। --version इनपुट के लिए ऑपरेटर अवलोकन रिकॉर्ड करता है। देखें पूर्व-शर्त अवलोकन। |
--inventory FILE | प्रविष्टियों का JSON ऑब्जेक्ट या सरणी। दोहराने योग्य। |
--csv-list FILE | node_version कॉलम वाली CSV सूची। दोहराने योग्य। |
--format {csv,json,html} | रिपोर्ट प्रारूप। डिफ़ॉल्ट: csv। सभी प्रारूप समान साक्ष्य रखते हैं। |
--output FILE | रिपोर्ट को नई फ़ाइल में सहेजें। डिफ़ॉल्ट: stdout। निर्देशिका पहले से मौजूद होनी चाहिए। |
--force | मौजूदा आउटपुट फ़ाइल को बदलें। इसके बिना, मौजूदा रिपोर्ट सुरक्षित रहती हैं। इनपुट फ़ाइलों को कभी भी अधिलेखित नहीं किया जा सकता, --force के साथ भी नहीं। |
--brand NAME | HTML रिपोर्ट में दिखाया गया संगठन नाम (अधिकतम 512 अक्षर)। डिफ़ॉल्ट: CompleteTech LLC। |
--fail-on-finding | जब कोई परिणाम potentially_affected या unsupported_runtime हो तो 1 के साथ बाहर निकलें। परिचालन त्रुटियाँ अभी भी 2 के साथ बाहर निकलती हैं। |
--tool-version | टूल का नाम और संस्करण प्रिंट करें। |
दोनों प्रारूप प्रति टेक्स्ट फ़ील्ड अधिकतम 512 अक्षर स्वीकार करते हैं। उदाहरण examples/inventory.example.json में हैं।
JSON एक ऑब्जेक्ट या ऑब्जेक्ट्स की सरणी है। प्रत्येक रिकॉर्ड के लिए पूर्णांक schema_version: 1 और स्ट्रिंग node_version आवश्यक है। वैकल्पिक फ़ील्ड हैं runtime (केवल "node"), label, build_source, और नीचे दी गई अवलोकन कुंजियाँ, प्रत्येक true, false या null। अज्ञात कुंजियाँ, डुप्लिकेट कुंजियाँ, गैर-परिमित संख्याएँ और अमान्य प्रकार अस्वीकार किए जाते हैं।
CSV के लिए node_version कॉलम वाली हेडर पंक्ति आवश्यक है। वैकल्पिक कॉलम हैं label, build_source और नीचे दिए गए अवलोकन कॉलम, जिनके सेल बिल्कुल true, false या रिक्त होने चाहिए। अनिर्दिष्ट या डुप्लिकेट कॉलम, हेडर से भिन्न फ़ील्ड संख्या वाली पंक्तियाँ, अनकोटेड सेल के अंदर बेयर कोट्स, और NUL वर्ण अस्वीकार किए जाते हैं। schema_version और runtime CSV कॉलम नहीं हैं।
जब label छोड़ा जाता है, तो प्रविष्टियों को फ़ाइल नाम (बिना एक्सटेंशन) और प्रविष्टि संख्या के साथ लेबल किया जाता है।
| अवलोकन कुंजी | अर्थ |
|---|---|
permission_model_enabled | अनुमति मॉडल सक्षम |
filesystem_read_allowlist | फ़ाइलसिस्टम पढ़ने की अनुमति सूची |
fs_realpath_sync | fs realpath sync |
ये ऑपरेटर-प्रदत्त और असत्यापित हैं। इन्हें reported_true, reported_false या not_reported के रूप में रिपोर्ट किया जाता है; ये कभी भी संस्करण परिणाम नहीं बदलते या पहुँच क्षमता स्थापित नहीं करते।
हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।
