 completetech-security/node-cve-2026-106072-check
CVE-2026-106072 के लिए ऑफ़लाइन Node.js साक्ष्य जाँचकर्ता: TLS गैर-विहित-IP DNS SAN स्वीकृति। एकल-फ़ाइल Python; JSON/CSV/HTML रिपोर्ट; कोई एक्सप्लॉइट पेलोड नहीं।





CVE-2026-106072 — Node.js: TLS noncanonical-IP DNS SAN acceptance के लिए ऑफ़लाइन संस्करण-साक्ष्य जाँचकर्ता।
यह ऑपरेटर द्वारा रिपोर्ट किए गए Node.js संस्करणों की तुलना विक्रेता की अक्टूबर 2026 सुरक्षा रिलीज़ में तय किए गए संस्करणों से करता है और JSON, CSV या स्क्रिप्ट-रहित HTML में रिपोर्ट करता है। यह एकल Python फ़ाइल है जिसमें कोई निर्भरता नहीं है, इसलिए निष्पादन योग्य फ़ाइल को अकेले कॉपी किया जा सकता है।
यह जाँचकर्ता केवल ऑपरेटर द्वारा रिपोर्ट किए गए रनटाइम संस्करणों की तुलना करता है।
unknown रहती हैं।exploitability: not_tested होता है। यहाँ कुछ भी शोषण, पहुँच-योग्यता, या सत्यापित उत्पादन स्थिति की पुष्टि नहीं करता।# One reported version, JSON on stdout
python node_cve_2026_106072_check.py --version 22.23.4 --format json
# An inventory file, HTML report saved to a new file
python node_cve_2026_106072_check.py --inventory examples/inventory.example.json --format html --output report.html
# A CSV list; exit 1 if any result is a finding
python node_cve_2026_106072_check.py --csv-list inventory.csv --fail-on-finding
# Help and tests
python node_cve_2026_106072_check.py --help
python -m unittest -v
डिफ़ॉल्ट आउटपुट फ़ॉर्मेट csv है, जो stdout पर लिखा जाता है जब तक कि --output न दिया गया हो।
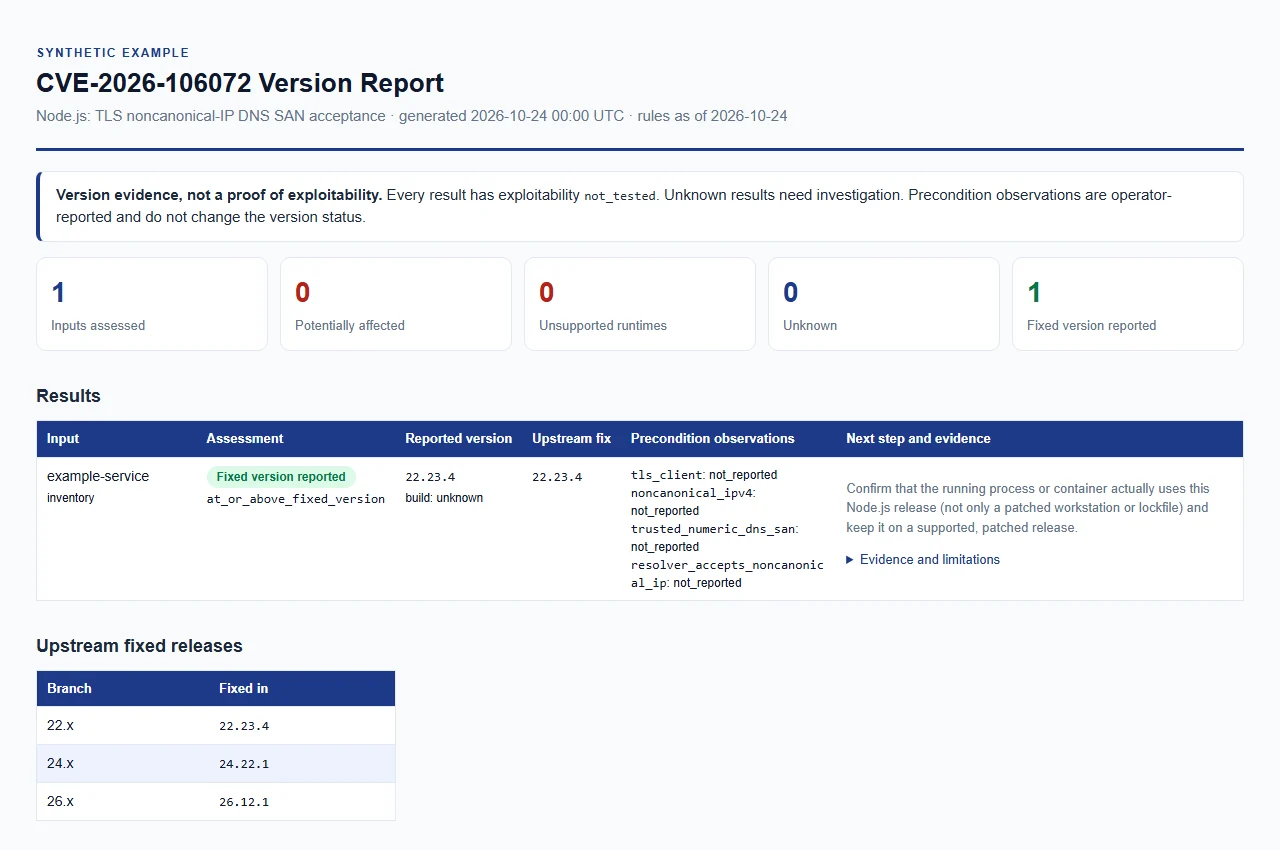
सिंथेटिक उदाहरण रिपोर्ट खोलें। केवल उदाहरण डेटा; यह कोई लाइव आकलन नहीं है।
--version, --inventory या --csv-list में से कम से कम एक आवश्यक है। इन्हें एक ही रन में संयोजित किया जा सकता है, और सभी इनपुट एक ही रिपोर्ट में योगदान करते हैं जो JSON, CSV और HTML में समान साक्ष्य का उपयोग करती है।
| विकल्प | उद्देश्य |
|---|---|
--version VERSION (उपनाम --node-version) | स्पष्ट रूप से दिए गए Node.js संस्करण का आकलन करें। अग्रणी v स्वीकार्य है। दोहराने योग्य; प्रत्येक मान एक अलग रनटाइम का वर्णन करता है। |
--build-source SOURCE | --version बिल्ड्स की उत्पत्ति, अधिकतम 512 अक्षर। देखें बिल्ड स्रोत। डिफ़ॉल्ट unknown। |
--tls-client, --noncanonical-ipv4, --trusted-numeric-dns-san, --resolver-accepts-noncanonical-ip | प्रत्येक true या false लेता है। प्रत्येक --version इनपुट पर लागू ऑपरेटर अवलोकन। |
--inventory FILE | JSON ऑब्जेक्ट या प्रविष्टियों की सरणी। दोहराने योग्य। |
--csv-list FILE | node_version कॉलम वाली CSV। दोहराने योग्य। |
--format {csv,json,html} | आउटपुट फ़ॉर्मेट। डिफ़ॉल्ट csv। |
--output FILE | रिपोर्ट को किसी मौजूदा निर्देशिका में नई फ़ाइल में सहेजें। डिफ़ॉल्ट: stdout। |
--force | किसी मौजूदा आउटपुट फ़ाइल को बदलें। इनपुट फिर भी अधिलेखित नहीं किए जा सकते। |
--brand NAME | HTML रिपोर्ट में संगठन का नाम, अधिकतम 512 अक्षर। डिफ़ॉल्ट CompleteTech LLC। |
--fail-on-finding | यदि कोई परिणाम potentially_affected या unsupported_runtime है तो 1 के साथ बाहर निकलें। |
--tool-version | टूल का नाम और संस्करण प्रिंट करें, फिर बाहर निकलें। |
--build-source और इन्वेंटरी का build_source फ़ील्ड बताते हैं कि रनटाइम कहाँ से आया। रिक्त, unknown, upstream, official और official_upstream (केस-असंवेदनशील रूप से तुलना की गई) को अपस्ट्रीम बिल्ड माना जाता है और संस्करण द्वारा तुलना की जाती है। कोई भी अन्य मान, जैसे वितरण या विक्रेता का नाम, vendor_build_unverified के साथ unknown देता है, क्योंकि एक अपस्ट्रीम संस्करण यह नहीं दिखाता कि उस बिल्ड में कौन से पैच या बैकपोर्ट शामिल हैं।
JSON एक ऑब्जेक्ट या एक सरणी है। प्रत्येक रिकॉर्ड के लिए पूर्णांक schema_version: 1 और स्ट्रिंग node_version आवश्यक है। वैकल्पिक फ़ील्ड हैं runtime (केवल "node"), label, build_source, और नीचे दी गई अवलोकन कुंजियाँ, प्रत्येक एक बूलियन या null। अज्ञात कुंजियाँ, डुप्लिकेट कुंजियाँ, गैर-परिमित संख्याएँ और अमान्य प्रकार अस्वीकार किए जाते हैं। देखें examples/inventory.example.json।
CSV के लिए node_version कॉलम वाली हेडर पंक्ति आवश्यक है। वैकल्पिक कॉलम हैं label, build_source और अवलोकन कॉलम (true, false, या रिक्त)। अप्रलेखित या डुप्लिकेट कॉलम, भिन्न संख्या में फ़ील्ड वाली पंक्तियाँ, अनकोटेड सेल में नंगे उद्धरण, और NUL वर्ण अस्वीकार किए जाते हैं।
अवलोकन कुंजियाँ (JSON फ़ील्ड, CSV कॉलम, और हाइफ़न वाले मिलते-जुलते CLI फ़्लैग):
| अवलोकन | अर्थ |
|---|---|
tls_client | ऑपरेटर TLS क्लाइंट की रिपोर्ट करता है |
noncanonical_ipv4 | ऑपरेटर गैर-विहित IPv4 रूपों की रिपोर्ट करता है |
trusted_numeric_dns_san | ऑपरेटर एक विश्वसनीय संख्यात्मक DNS SAN की रिपोर्ट करता है |
resolver_accepts_noncanonical_ip | ऑपरेटर एक ऐसे रिज़ॉल्वर की रिपोर्ट करता है जो गैर-विहित IP स्वीकार करता है |
अवलोकन ऑपरेटर-प्रदत्त और असत्यापित हैं। वे रिपोर्ट में दर्ज किए जाते हैं लेकिन कभी भी संस्करण परिणाम को नहीं बदलते या पहुँच-योग्यता स्थापित नहीं करते।
नियम स्नैपशॉट की समीक्षा 2026-10-24 को आधिकारिक रिलीज़ सलाहकार और लिंक किए गए निश्चित रिलीज़ के विरुद्ध की गई।
| Node.js मेजर | निश्चित संस्करण |
|---|---|
| 22.x | 22.23.4 |
| 24.x | 24.22.1 |
| 26.x | 26.12.1 |
हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।
