
 completetech-security/node-cve-2026-105483-check
CVE-2026-105483 के लिए ऑफ़लाइन Node.js साक्ष्य जाँचकर्ता: TLS fullwidth-IP होस्टनाम सत्यापन बायपास। एकल-फ़ाइल Python; JSON/CSV/HTML रिपोर्ट; कोई एक्सप्लॉइट पेलोड नहीं।





CVE-2026-105483 — Node.js: TLS fullwidth-IP होस्टनाम सत्यापन बायपास के लिए ऑफ़लाइन साक्ष्य जाँचकर्ता। यह आपके द्वारा रिपोर्ट किए गए Node.js संस्करणों की तुलना आधिकारिक Node.js सलाह में नामित फ़िक्स्ड रिलीज़ों से करता है। Python 3.10+, केवल मानक लाइब्रेरी; निष्पादन योग्य फ़ाइल एकल फ़ाइल है और इसे अकेले कॉपी किया जा सकता है।
दायरा। जाँचकर्ता ऑपरेटर-रिपोर्ट किए गए रनटाइम संस्करणों की तुलना करता है। यह कभी भी वेबसाइटों से संपर्क नहीं करता, Node.js या प्रोजेक्ट कोड निष्पादित नहीं करता, या एक्सप्लॉइट पेलोड नहीं भेजता, और यह वर्तमान मशीन को स्कैन नहीं करता। छिपे हुए संस्करण, कस्टम बिल्ड, परस्पर विरोधी साक्ष्य, और अ-कवर की गई शाखाएँ unknown रहती हैं। एक सार्वजनिक URL कोई इन्वेंटरी नहीं है। कोई भी परिणाम एक्सप्लॉइट परीक्षण, तैनात-पैच प्रमाणन, या उत्पादन सत्यापन नहीं है।
Python 3.10 या नया और कुछ नहीं चाहिए। तैनात प्रक्रिया से प्राप्त एक सटीक संस्करण प्रदान करें (उदाहरण के लिए, चल रहे बाइनरी या कंटेनर से, किसी वर्कस्टेशन से नहीं):
python node_cve_2026_105483_check.py --version 24.22.1 --format json
python node_cve_2026_105483_check.py --inventory examples/inventory.example.json --format html --output report.html
python node_cve_2026_105483_check.py --csv-list inventory.csv --fail-on-finding
python node_cve_2026_105483_check.py --help
python -m unittest -v
--version (उपनाम --node-version) दोहराया जा सकता है; प्रत्येक मान एक अलग रनटाइम का वर्णन करता है। अग्रणी v स्वीकार किया जाता है।--inventory FILE (JSON) और --csv-list FILE (CSV) दोहराए जा सकते हैं और इन्हें --version के साथ जोड़ा जा सकता है।--format csv (डिफ़ॉल्ट), json, या html है। --output के बिना, रिपोर्ट stdout पर जाती है।--build-source SOURCE --version बिल्ड्स की उत्पत्ति बताता है (डिफ़ॉल्ट unknown, upstream के रूप में तुलना की जाती है; upstream, official, या कोई विक्रेता नाम)।--tls-client, --untrusted-nonascii-ip-host और --trusted-numeric-dns-certificate प्रत्येक true या false लेते हैं और हर --version इनपुट पर लागू होते हैं। देखें परिणामों की व्याख्या।--output FILE एक नई फ़ाइल लिखता है। मौजूदा रिपोर्ट तब तक सुरक्षित रहती है जब तक --force स्पष्ट रूप से न दिया जाए, और किसी इनपुट फ़ाइल को कभी भी अधिलेखित नहीं किया जा सकता, --force के साथ भी नहीं।--brand NAME HTML रिपोर्ट में संगठन का नाम सेट करता है (डिफ़ॉल्ट CompleteTech LLC, अधिकतम 512 अक्षर)।--fail-on-finding potentially_affected और unsupported_runtime परिणामों को exit 1 के साथ समाप्त करता है।--tool-version टूल का नाम और संस्करण प्रिंट करता है।JSON, CSV और HTML रिपोर्ट एक ही साक्ष्य से बनाई जाती हैं। --version, --inventory या --csv-list में से कम से कम एक आवश्यक है।
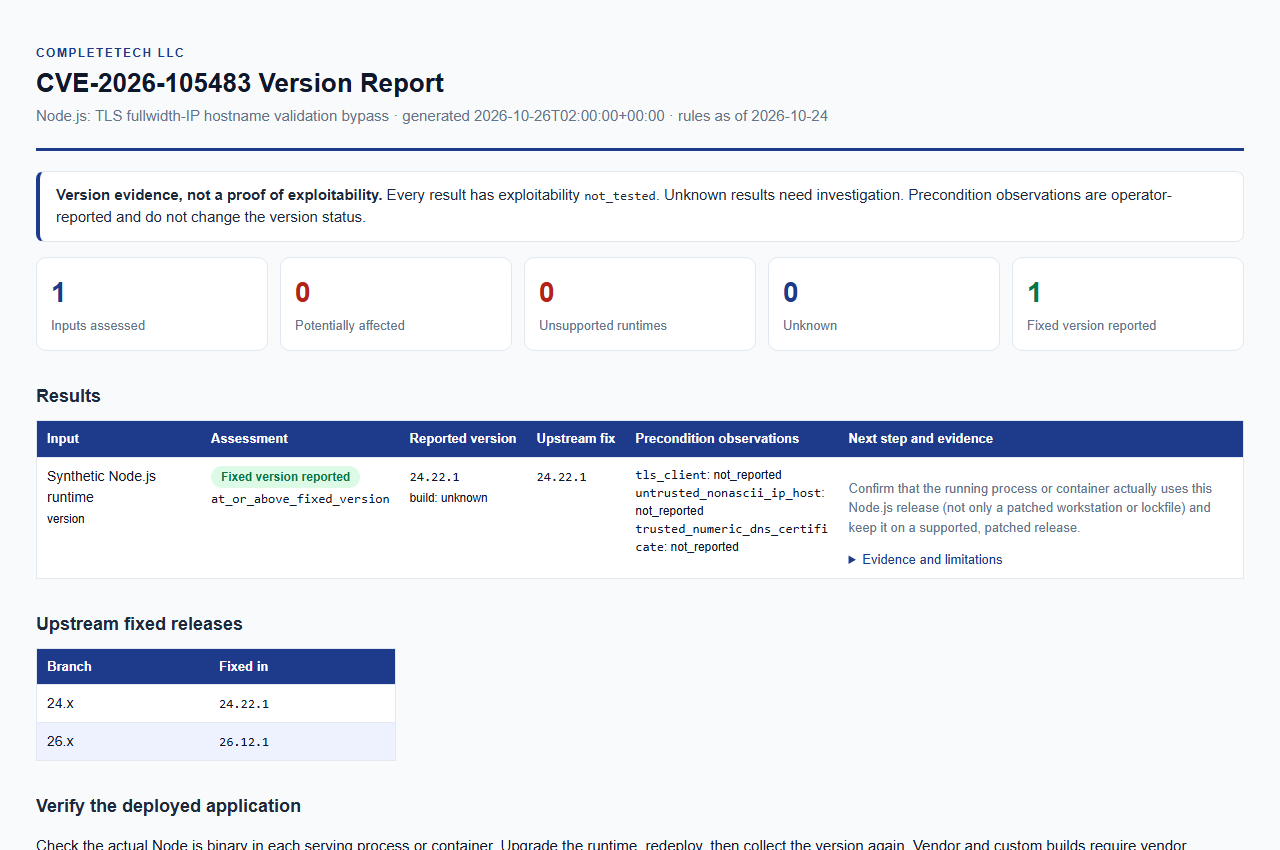
सिंथेटिक उदाहरण रिपोर्ट खोलें। केवल उदाहरण डेटा; यह कोई लाइव आकलन नहीं है।
आधिकारिक रिलीज़ सलाहकार और लिंक किए गए निश्चित रिलीज़ के विरुद्ध 2026-10-24 को समीक्षित।
| Node.js मेजर | निश्चित संस्करण |
|---|---|
| 24.x | 24.22.1 |
| 26.x | 26.12.1 |
विक्रेता रिलीज़ सलाहकार में कोई प्रारंभिक संस्करण निर्दिष्ट नहीं करता। रिपोर्ट किए गए संस्करण को कैसे वर्गीकृत किया जाता है:
potentially_affected। इन संस्करणों को उपचार की आवश्यकता है।fixed_version_reported।unsupported_runtime। यह अपग्रेड मार्गदर्शन है, यह दावा नहीं कि यह विशिष्ट दोष हर ऐतिहासिक बिल्ड में मौजूद है। एंड-ऑफ-लाइफ स्थिति 2026-10-24 को समीक्षित Node.js रिलीज़ शेड्यूल का पालन करती है।unknown; उन्हें पैच किया गया नहीं माना जाता।unknown; उन्हें स्पष्ट साक्ष्य की आवश्यकता है।--build-source या इन्वेंटरी build_source जो रिक्त, unknown, upstream, official या official_upstream के अलावा हो): unknown। उन्हें विक्रेता साक्ष्य की आवश्यकता है, क्योंकि फ़िक्स बैकपोर्ट किए जा सकते हैं और upstream संस्करण यह नहीं दिखाता कि किसी बिल्ड में कौन से पैच शामिल हैं।unknown। अनुपस्थित मेटाडेटा यह स्थापित नहीं करता कि कोई रनटाइम अप्रभावित है।अज्ञात बिल्ड्स को कभी भी सुरक्षित लेबल नहीं किया जाना चाहिए।
status | अर्थ |
|---|---|
potentially_affected | रिपोर्ट किया गया संस्करण अपने मेजर के निश्चित रिलीज़ से नीचे है और उपचार समीक्षा की आवश्यकता है। |
fixed_version_reported | रिपोर्ट किया गया संस्करण निश्चित रिलीज़ पर या उससे ऊपर है। यह तैनात-पैच प्रमाणन नहीं है: पुष्टि करें कि चल रही प्रक्रिया या कंटेनर वास्तव में उस रिलीज़ का उपयोग करता है, न कि केवल कोई पैच किया गया वर्कस्टेशन या लॉकफ़ाइल। |
unsupported_runtime | मेजर एंड-ऑफ-लाइफ से आगे है। अपग्रेड मार्गदर्शन, यह प्रमाण नहीं कि दोष मौजूद है। |
unknown | अनुपस्थित, परस्पर विरोधी, योग्यता-प्राप्त, विक्रेता/कस्टम-बिल्ड, या अ-कवर किया गया साक्ष्य। |
प्रत्येक परिणाम में एक अधिक विशिष्ट version_status भी होता है (उदाहरण के लिए below_fixed_version, at_or_above_fixed_version, unsupported_release_line, release_line_not_in_rules, qualified_version_unverified, vendor_build_unverified, conflicting_versions, unrecognized_or_partial_version, version_not_disclosed)।
प्रत्येक परिणाम में exploitability: not_tested होता है। रिपोर्ट किया गया फ़िक्स्ड वर्ज़न सत्यापित रूप से तैनात किया गया पैच नहीं है, और potentially_affected परिणाम वास्तविक शोषण का प्रमाण नहीं है।
ऑपरेटर द्वारा दी गई पूर्व-शर्तें अलग से reported_true, reported_false, या not_reported के रूप में दर्ज की जाती हैं। वे असत्यापित हैं, कभी भी वर्ज़न परिणाम को नहीं बदलतीं, और पहुँच स्थापित नहीं करतीं।
| पूर्व-शर्त अवलोकन | अर्थ |
|---|---|
tls_client | tls क्लाइंट |
untrusted_nonascii_ip_host | अविश्वसनीय nonascii ip होस्ट |
trusted_numeric_dns_certificate | विश्वसनीय न्यूमेरिक dns प्रमाणपत्र |
सभी इनपुट फ़ाइलें नियमित UTF-8 फ़ाइलें होनी चाहिए। स्थिर स्थानीय प्रतियाँ उपयोग करें।
हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।
