 completetech-security/flowise-cve-2026-69254-check
CVE-2026-69254 के लिए ऑफ़लाइन Flowise साक्ष्य जाँचकर्ता। Flowise संस्करण और कॉन्फ़िगरेशन साक्ष्य। स्टैंडअलोन Python; JSON/CSV/HTML रिपोर्ट; कोई एक्सप्लॉइट पेलोड नहीं।





Flowise nodeVMOptions सैंडबॉक्स ओवरराइड के लिए ऑफ़लाइन संस्करण ट्राइएज
(CVE-2026-69254, GHSA-3769-jgqc-cxm7; npm पैकेज flowise और flowise-components)।
flowise-cve-2026-69254-check CVE-2026-69254 के लिए एकल-फ़ाइल, मानक-लाइब्रेरी Python 3.10+ चेकर है।
यह रिपोर्ट किए गए flowise / flowise-components संस्करणों, package-lock.json प्रविष्टियों, या एक छोटी
ऑपरेटर-लिखित इन्वेंटरी की तुलना सलाहकार के प्रभावित और ठीक किए गए संस्करणों से करता है, और CSV, JSON, या एक
ऑफ़लाइन HTML रिपोर्ट लिखता है।
यह केवल ऑफ़लाइन है। यह JSON पढ़ता है, कभी npm नहीं चलाता, कभी Flowise या किसी पैकेज कोड को आयात या निष्पादित नहीं करता,
कभी किसी लक्ष्य से संपर्क नहीं करता, और कभी कहीं भी कस्टम-फ़ंक्शन कोड सबमिट नहीं करता। सलाहकार संस्करण-आधारित है, इसलिए यहाँ
कोई नेटवर्क मोड नहीं है।
[!IMPORTANT] संस्करण मिलान एक साक्ष्य है, प्रमाण नहीं।
potentially_affectedपुष्ट शोषणीयता नहीं है, औरfixed_version_reportedइस बात की गारंटी नहीं है कि चल रही प्रक्रिया पैच की गई है। प्रत्येक परिणाम मेंexploitability: not_testedहोता है। एक लॉकफ़ाइल बताती है कि कोई इंस्टॉल क्या हल करता है, यह नहीं कि कोई तैनात प्रक्रिया क्या लोड करती है।
npm, या Flowise इंस्टॉलेशन की आवश्यकता नहीं है। चेकर एक फ़ाइल है।python flowise_cve_2026_69254_check.py --version 3.1.2
python flowise_cve_2026_69254_check.py --version 3.1.3 --package flowise-components --format json
python flowise_cve_2026_69254_check.py --inventory package-lock.json --format html --output report.html
python flowise_cve_2026_69254_check.py --inventory inventory.example.json --fail-on-finding
python flowise_cve_2026_69254_check.py --deployment-export examples/deployment.json --format json
जिन सिस्टम पर Python को python3 कहा जाता है, वहाँ उसका स्थान लें। --version, --inventory, या
--deployment-export में से कम से कम एक आवश्यक है। डिफ़ॉल्ट रूप से रिपोर्ट stdout पर CSV होती है; इसे बदलने के लिए --format और --output का उपयोग करें।
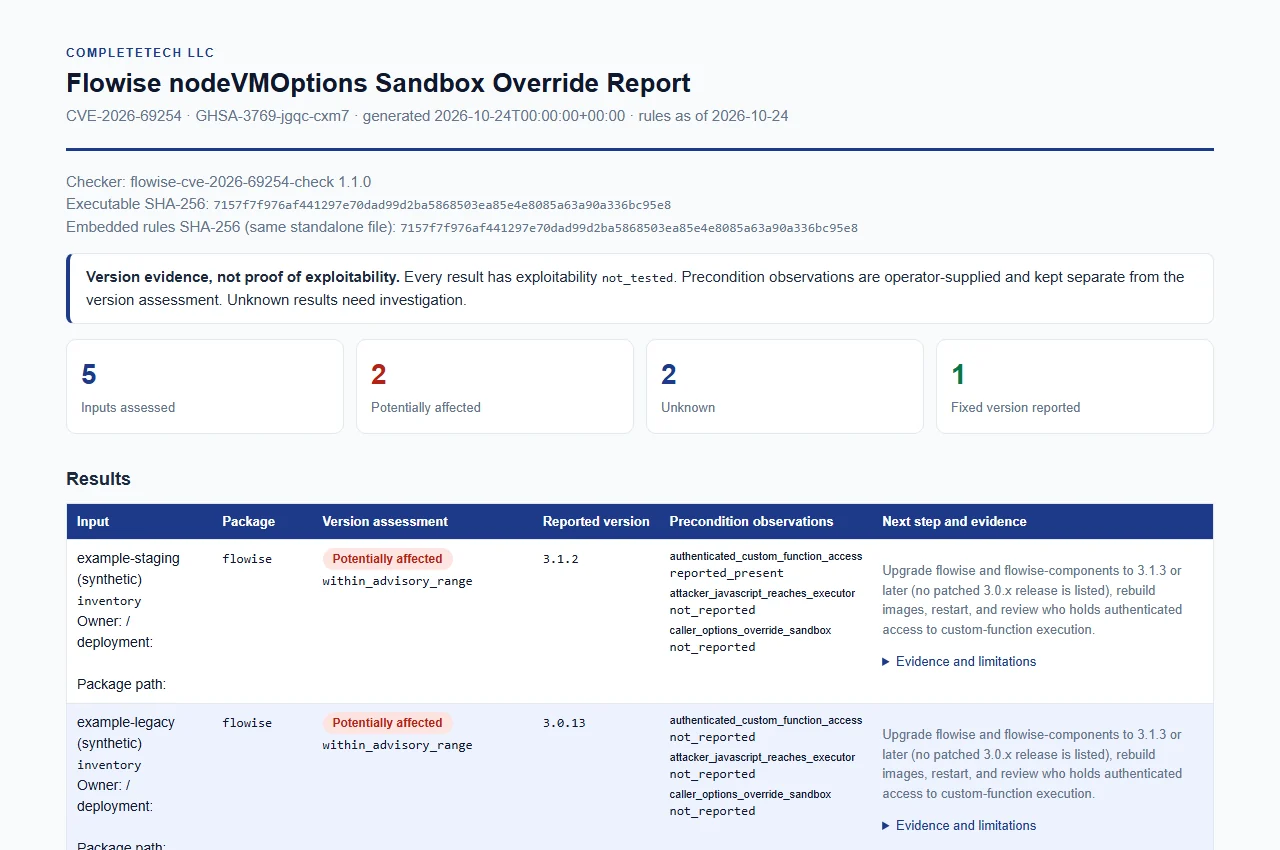
inventory.example.json से आविष्कृत लेबल के साथ बनाया गया सिंथेटिक उदाहरण। HTML देखें।
इनपुट केवल JSON के रूप में पार्स किए जाते हैं और कभी निष्पादित नहीं किए जाते। वे सीमित हैं (प्रति फ़ाइल 16 MiB, प्रति रन 10,000 परिणाम)। फ़ील्ड-स्तरीय नियम, स्वीकृत lockfile संस्करण, और अस्वीकृत आकार docs/REFERENCE.md में हैं।
--version VERSION (दोहराने योग्य) के साथ --package और वैकल्पिक --build-source और --observe KEY=yes|no|unknown।--inventory FILE (दोहराने योग्य): एक npm package-lock.json / npm-shrinkwrap.json (lockfile v1, v2, v3), एक
package.json (केवल घोषणा, हमेशा unknown), या
inventory.example.json में छोटी चेकर इन्वेंटरी।--deployment-export FILE (दोहराने योग्य): डिप्लॉयमेंट, मालिकों और इमेज
लेबल का सैनिटाइज़ किया गया प्रशासक निर्यात; अगला अनुभाग देखें।python flowise_cve_2026_69254_check.py --deployment-export examples/deployment.json --format json
यह मोड एक स्पष्ट, allowlisted administrator export पढ़ता है, न कि raw Docker inspect output या Kubernetes manifests। Environment, commands, registry credentials और असंबंधित फ़ील्ड अस्वीकार किए जाते हैं। कोई container या application निष्पादित या pull नहीं किया जाता।
Format. synthetic format (examples/deployment.json) में ठीक
deployment_metadata_version: 1 और एक deployments सूची होती है।
deployment_id आवश्यक है, जो एक ही run में दिए गए प्रत्येक export में अद्वितीय हो।owner (128 अक्षर) और image_digest (sha256: और 64 lower-case hex digits) वैकल्पिक,
operator-supplied labels हैं।packages में package, version और/या version_candidates, एक वैकल्पिक
relative install_path, और मौजूदा documented keys का उपयोग करने वाले package-specific observations के साथ स्वतंत्र entries होती हैं। Precondition
observations कभी एक component से दूसरे में स्थानांतरित नहीं होते।unknown coverage rows उत्पन्न करता है।परिणामों को कैसे पढ़ें।
deployment_metadata_unverified होता है, और कोई package provenance attested नहीं होता।unknown रहते हैं, जिनमें affected और fixed
ranges के भीतर की संख्याएँ भी शामिल हैं। यह मोड findings की अनुपस्थिति स्थापित नहीं कर सकता और न ही किसी version को fixed के रूप में clear कर सकता है।--fail-on-finding unknown rows को flag नहीं करता, इसलिए उन rows की स्पष्ट रूप से समीक्षा करें या unknown-aware
downstream policy लागू करें।unknown रहते हैं, और exact instance observations अक्षुण्ण रहते हैं।






