
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/chaudharyarjun/looneypwner
विशेषाधिकार वृद्धिभेद्यता विश्लेषणशोषणलर्निंग और शिक्षा
GitHubchaudharyarjun/looneypwner

LooneyPwner

CVE-2023-4911 के लिए एक्सप्लॉइट टूल, जो विभिन्न Linux वितरणों में 'Looney Tunables' glibc कमजोरी को लक्षित करता है।

रिपॉजिटरी देखें
43932 साल पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

LooneyPwner

CVE-2023-4911 के लिए शोषण उपकरण, विभिन्न लिनक्स वितरणों में 'Looney Tunables' glibc भेद्यता को लक्षित करता है।

LooneyPwner एक प्रूफ-ऑफ-कॉन्सेप्ट (PoC) शोषण उपकरण है जो क्रिटिकल बफर ओवरफ्लो भेद्यता को लक्षित करता है, जिसे "Looney Tunables" उपनाम दिया गया है, जो GNU C Library (glibc) में पाया जाता है। यह दोष, आधिकारिक तौर पर CVE-2023-4911 के रूप में ट्रैक किया गया, विभिन्न लिनक्स वितरणों में मौजूद है, जिसमें अनधिकृत डेटा एक्सेस और सिस्टम परिवर्तन सहित महत्वपूर्ण जोखिम हैं।

भेद्यता पृष्ठभूमि

GNU C Library (glibc) में भेद्यता पिछले सप्ताह सामने आई थी, जिसमें उल्लेखनीय सुरक्षा शोधकर्ताओं और विश्लेषकों ने PoC शोषण जारी किया, जो व्यापक हमलों की संभावना को इंगित करता है। Qualys शोधकर्ताओं द्वारा खोजा गया यह दोष, हमलावरों को Fedora, Ubuntu, और Debian सहित विभिन्न लिनक्स वितरणों पर रूट विशेषाधिकार प्रदान कर सकता है।

अनधिकृत रूट एक्सेस हमलावरों को अप्रतिबंधित अधिकार प्रदान करता है, जिससे वे यह कर सकते हैं:

  • संवेदनशील डेटा को संशोधित, हटा या चुरा सकते हैं।
  • दुर्भावनापूर्ण सॉफ्टवेयर या बैकडोर स्थापित कर सकते हैं।
  • लंबे समय तक पता न चलने वाले निरंतर हमलों को सुविधाजनक बना सकते हैं।
  • डेटा उल्लंघन का कारण बन सकते हैं, ग्राहक डेटा, बौद्धिक संपदा और वित्तीय रिकॉर्ड तक पहुंच सकते हैं।
  • महत्वपूर्ण सिस्टम संचालन को बाधित कर सकते हैं, संभावित रूप से सेवा आउटेज का कारण बन सकते हैं और किसी संगठन की प्रतिष्ठा को नुकसान पहुंचा सकते हैं।

उपकरण क्षमताएँ

LooneyPwner प्रभावित glibc संस्करणों को लक्षित करते हुए "Looney Tunables" दोष का शोषण करता है। उपकरण:

  • स्थापित glibc संस्करण का पता लगाता है।
  • भेद्यता स्थिति की जाँच करता है।
  • यदि भेद्य है तो शोषण के लिए एक विकल्प प्रदान करता है।

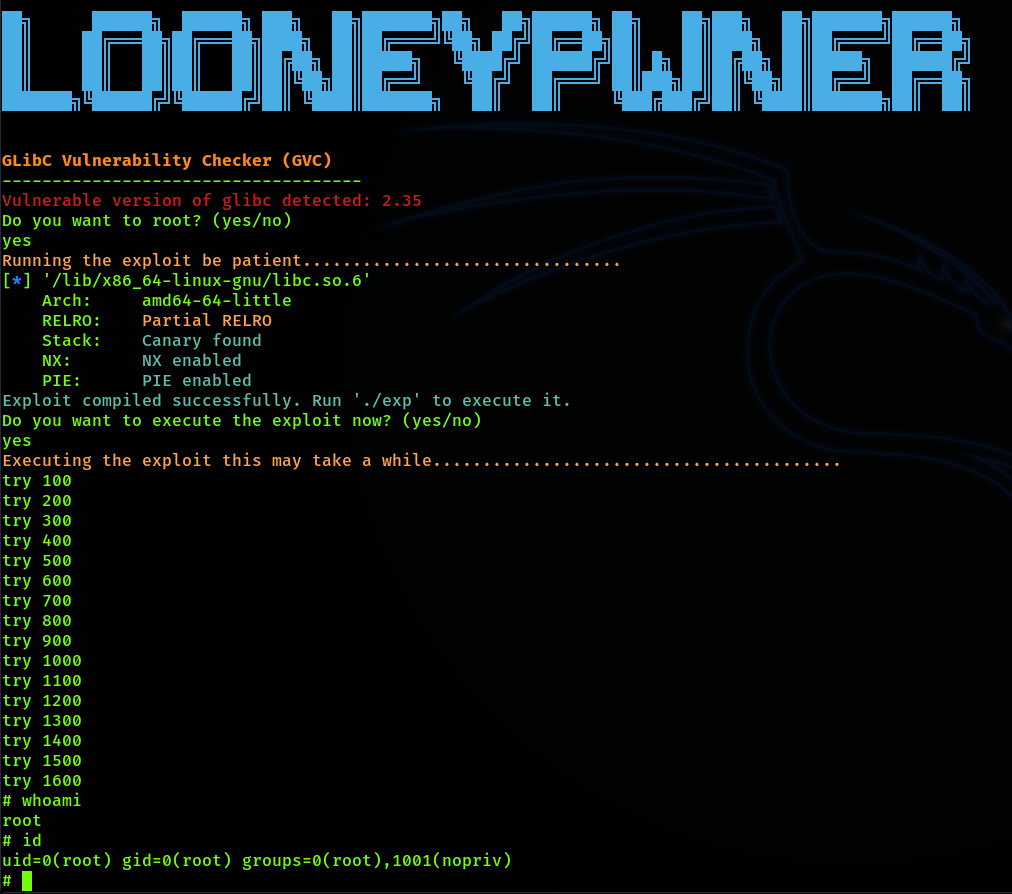
उपयोग

chmod +x looneypwner.sh
./looneypwner.sh

looney

अस्वीकरण

यह उपकरण केवल शैक्षिक उद्देश्यों और सुरक्षा अनुसंधान के लिए है। उपयोगकर्ता इसके उपयोग से होने वाली किसी भी क्षति या दुरुपयोग की सारी जिम्मेदारी लेता है।

श्रेय

यह शोषण कोड leesh3288 के कार्य पर आधारित है। शोषण पर मूलभूत कार्य के लिए उनका बहुत-बहुत धन्यवाद।

टूल डाउनलोड करें