
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
text4shell-policy — cve-2022-42889 text4shell के लिए ClusterImagePolicy डेमो | Kitploit
उपकरण/GitHubGitHub/chainguard-dev/text4shell-policy
कंटेनर सुरक्षाभेद्यता विश्लेषणक्लाउड सुरक्षाDevSecOpsआपूर्ति श्रृंखला सुरक्षागलत कॉन्फ़िगरेशनArchived
GitHubchainguard-dev/text4shell-policy

text4shell-policy

cve-2022-42889 text4shell के लिए ClusterImagePolicy डेमो

रिपॉजिटरी देखें
41213 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

Text4Shell प्रदर्शन

यह प्रदर्शन दिखाता है कि आप Kubernetes या कमांड लाइन पर text4shell नीतियों के विरुद्ध अपने हस्ताक्षरित SBOM को मान्य करने के लिए Sigstore का उपयोग कैसे कर सकते हैं।

विकल्प 1: cosign 2.0 के साथ cue का उपयोग करके जाँचें कि आपकी रिमोट OCI छवि प्रभावित है या नहीं

cosign verify-attestation --policy policy/text4shell.cue --type https://cyclonedx.org/bom --certificate-identity-regexp=.* --certificate-oidc-issuer-regexp=.* ghcr.io/chainguard-dev/text4shell-policy:main

विकल्प 2: इस रिपॉजिटरी से निर्मित छवि के साथ Kubernetes के लिए Enforce का उपयोग करके जाँचें

chainctl policies create --group $DEMO_GROUP -f policy/text4shell-policy.yaml
kubectl label ns default policy.sigstore.dev/include=true --overwrite
kubectl run text4shell --image=ghcr.io/chainguard-dev/text4shell-policy:main
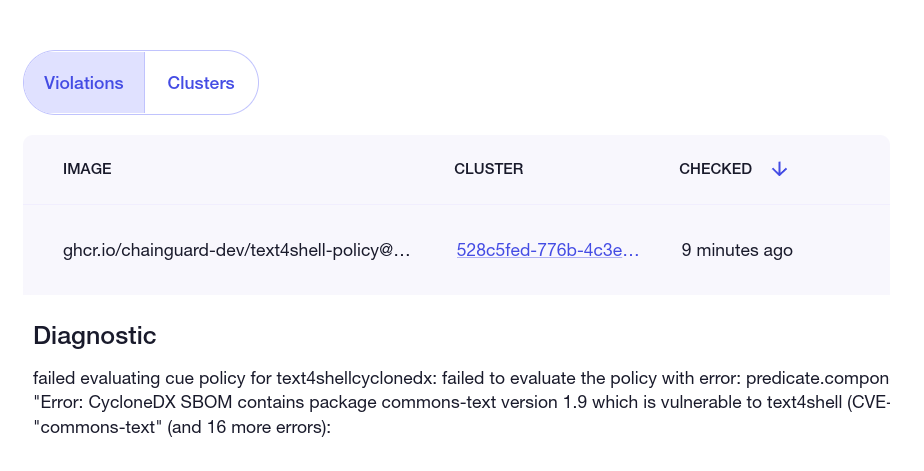
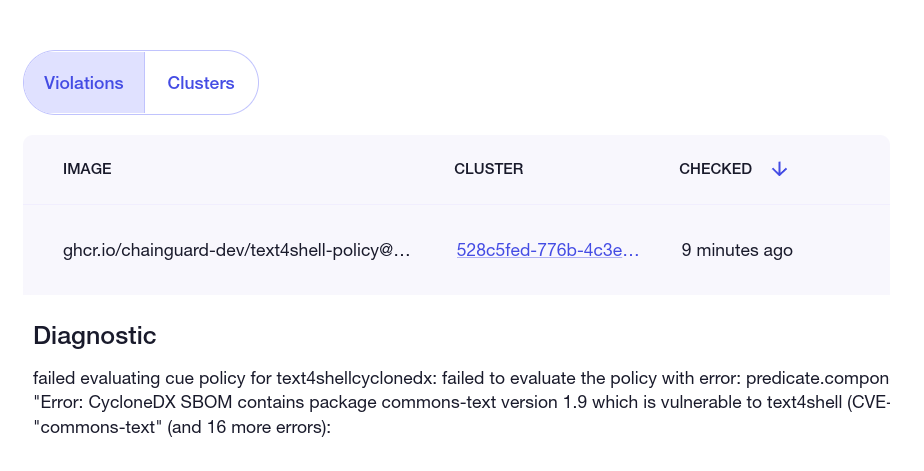
text4shell निदान

सफाई

kubectl delete pod text4shell --grace-period=0
chainctl policy delete -y $(chainctl policy list -o json | jq -r '[.items[] | select(.name == "vuln-cve-2022-42889-text4shell")][0].id')
kubectl label ns default policy.sigstore.dev/include-
टूल डाउनलोड करें