
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
overlayFS-CVE-2021-3493 — उबंटू में 2021 कर्नेल भेद्यता। | Kitploit
उपकरण/GitHubGitHub/cerodah/overlayfs-cve-2021-3493
विशेषाधिकार वृद्धिभेद्यता विश्लेषणशोषणबाइनरी शोषण
GitHubcerodah/overlayfs-cve-2021-3493

overlayFS-CVE-2021-3493

उबंटू में 2021 कर्नेल भेद्यता।

रिपॉजिटरी देखें
11115 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

overlayFS CVE-2021-3493

OverlayFs

OverlayFS लिनक्स कर्नेल का एक मॉड्यूल है जो सिस्टम को कई माउंट बिंदुओं को एक में संयोजित करने की अनुमति देता है, ताकि वह प्रत्येक से सभी फ़ाइलों को एक निर्देशिका संरचना के भीतर एक्सेस कर सके।

भेद्यता के बारे में

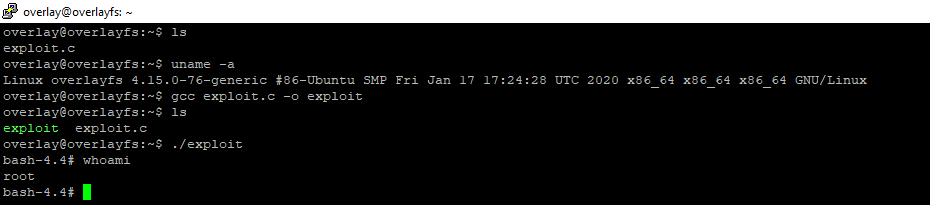
हाल ही में SSD-Discloure ने Ubuntu कर्नेल के एक शोषण के लिए एक PoC जारी किया (link)। यह भेद्यता बहुत गंभीर थी क्योंकि OverlayFS Ubuntu1804 सर्वर पर डिफ़ॉल्ट रूप से स्थापित किया गया था। यदि ऐसा सिस्टम असुरक्षित है, तो आसानी से root उपयोगकर्ता तक बढ़ाया जा सकता है। लेकिन हमेशा जब आप एक बाइनरी निष्पादित कर सकते हैं
imagen

जैसा कि हम देखते हैं, SSH सर्वर पर C कंपाइलर स्थापित है। हम इसका उपयोग इसे संकलित करने और बाद में इसे निष्पादित करने के लिए करते हैं। और हम root के रूप में होंगे।

पठन सामग्री

CVE Details

CVE MITRE

टूल डाउनलोड करें