 cerberusmrxi/jcezploit-cve-2026-48907
Joomla JCE (CVE-2026-48907) के लिए स्वचालित RCE एक्सप्लॉइट जिसमें इंटरैक्टिव शेल, बैच कमांड निष्पादन, फ़ाइल डाउनलोड और अधिकृत पेनिट्रेशन परीक्षणों के लिए प्रॉक्सी समर्थन शामिल है।

अधिकृत पेनेट्रेशन परीक्षण, नियंत्रित भेद्यता अनुसंधान और रक्षात्मक सत्यापन के लिए एक पेशेवर कमांड-लाइन उपयोगिता।



केवल अधिकृत उपयोग। इस प्रोजेक्ट को विशेष रूप से केवल उन्हीं प्रणालियों के विरुद्ध चलाएँ जिनके स्वामी आप हैं या जिनके परीक्षण की आपको स्पष्ट रूप से अनुमति है। जब भी संभव हो, एक नियंत्रित प्रयोगशाला वातावरण का उपयोग करें।
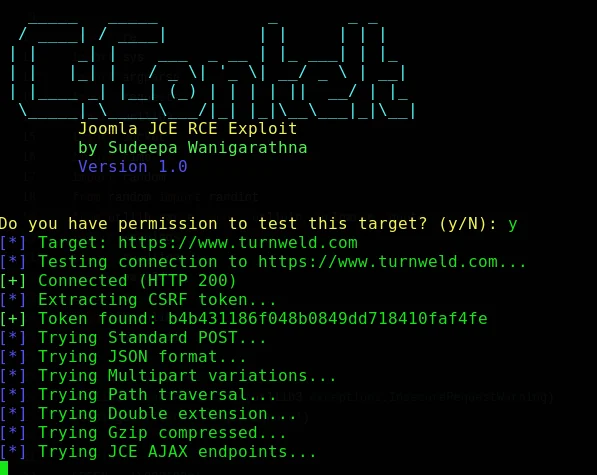
JCEzploit एक कमांड-लाइन सुरक्षा अनुसंधान उपयोगिता है, जो उन वातावरणों में Joomla Content Editor (JCE) घटक की प्रोफ़ाइल-आयात कार्यक्षमता का आकलन करने के लिए है, जहाँ परीक्षक के पास स्पष्ट प्राधिकरण होता है। इसे पेशेवर पेनेट्रेशन परीक्षकों, सुरक्षा शोधकर्ताओं और रक्षकों के लिए डिज़ाइन किया गया है, जिन्हें किसी नियंत्रित सेटिंग में रिपोर्ट की गई रिमोट-कोड-निष्पादन स्थिति को दोहराने और सत्यापित करने की आवश्यकता होती है।
यह प्रोजेक्ट एक संरचित कमांड-लाइन कार्यप्रवाह, कॉन्फ़िगर करने योग्य प्रॉक्सी समर्थन, कई निष्पादन मोड, नैदानिक आउटपुट और एक इंटरैक्टिव सेशन इंटरफ़ेस प्रदान करता है। इसका उपयोग केवल उन्हीं लक्ष्यों के विरुद्ध किया जाना चाहिए जो ऑपरेटर के स्वामित्व में हों या लिखित परीक्षण प्राधिकरण द्वारा कवर किए गए हों।
प्रकाशन नोट: इस README को प्रकाशित या वितरित करने से पहले, प्रोजेक्ट के CVE पहचानकर्ता, प्रभावित-संस्करण सीमा, सुधारित संस्करण, प्रकटीकरण स्थिति और परीक्षण मैट्रिक्स को किसी आधिकारिक विक्रेता या भेद्यता डेटाबेस रिकॉर्ड के विरुद्ध सत्यापित करें। नीचे दिया गया मेटाडेटा प्रदान की गई प्रोजेक्ट जानकारी को दर्शाता है और इसे स्वतंत्र भेद्यता पुष्टि के रूप में नहीं माना जाना चाहिए।
यह सॉफ़्टवेयर, जब किसी अननुमोदित लक्ष्य के विरुद्ध उपयोग किया जाता है, तो अनधिकृत पहुँच, डेटा जोखिम, सेवा व्यवधान या सिस्टम समझौते का कारण बन सकता है। अनुरक्षक तृतीय-पक्ष प्रणालियों, सार्वजनिक बुनियादी ढाँचे या बिना प्रलेखित अनुमति वाली प्रणालियों के परीक्षण को अधिकृत नहीं करते हैं।
इस प्रोजेक्ट का उपयोग करके, आप निम्नलिखित के लिए सहमत होते हैं:
केवल उन्हीं प्रणालियों का परीक्षण करें जिनके लिए आपके पास स्पष्ट लिखित प्राधिकरण है।
एक अनुमोदित दायरा, समय-सीमा, दर सीमा (rate limit) और सहभागिता नियम (rules of engagement) परिभाषित करें और उनका पालन करें।
अनावश्यक डेटा तक पहुँचने, उसे संशोधित करने, बाहर निकालने (exfiltrating) या बनाए रखने से बचें।
यदि गतिविधि से सेवा व्यवधान का जोखिम हो या असंबद्ध उपयोगकर्ताओं पर प्रभाव पड़े, तो तुरंत परीक्षण बंद कर दें।
सभी लागू कानूनों, विनियमों, अनुबंधों और संगठनात्मक नीतियों का पालन करें।
सॉफ़्टवेयर के आपके उपयोग के परिणामों की जिम्मेदारी स्वीकार करें।
लेखक और योगदानकर्ता इस प्रोजेक्ट को “जैसा है” (as is) आधार पर प्रदान करते हैं और इसके उपयोग से उत्पन्न दुरुपयोग, क्षति, डेटा हानि, कानूनी दावों या अन्य परिणामों के लिए जिम्मेदार नहीं हैं।
निम्नलिखित विवरण प्रोजेक्ट के साथ प्रदान किए गए थे और किसी सुरक्षा सलाह (security advisory) या उत्पादन मूल्यांकन में उपयोग किए जाने से पहले स्वतंत्र सत्यापन की आवश्यकता होती है।
| फ़ील्ड | प्रदान किया गया प्रोजेक्ट विवरण |
|---|---|
| भेद्यता पहचानकर्ता | CVE-2026-48907 |
| रिपोर्ट की गई समस्या | अप्रमाणित रिमोट कोड निष्पादन |
| रिपोर्ट किए गए प्रभावित संस्करण | JCE 1.0.0 से 2.9.99.4 तक |
| रिपोर्ट किया गया सुधारित संस्करण | JCE 2.9.99.5 |
| प्रदान किया गया परीक्षण वातावरण | Joomla 3.10.11, JCE 2.9.15, Apache 2.4, PHP 7.4 |
| रिपोर्ट की गई गंभीरता | गंभीर; संभावित पूर्ण सिस्टम समझौता |
रक्षात्मक कार्य के लिए, पहले तैनात Joomla और JCE संस्करणों की पुष्टि करें, प्राधिकरण प्राप्त करें, एक रोलबैक योजना बनाएँ, और जब भी संभव हो एक गैर-विनाशकारी सत्यापन विधि को प्राथमिकता दें।
JCEzploit में प्रोजेक्ट सामग्री के अनुसार निम्नलिखित क्षमताएँ शामिल हैं:
| क्षेत्र | क्षमता |
|---|---|
| कार्यप्रवाह | स्वचालित अनुरोध तैयारी और भेद्यता सत्यापन कार्यप्रवाह |
| सेशन इंटरफ़ेस | इतिहास, स्वतः-पूर्णता (completion) और रंगीन आउटपुट के साथ इंटरैक्टिव कमांड सेशन |
| निष्पादन मोड | इंटरैक्टिव, एकल-कमांड, बैच, क्वाइट, वर्बोज़ और डीबग-उन्मुख मोड |
| पहचान | कई फ़ॉलबैक पैटर्न के साथ CSRF-टोकन खोज |
| नेटवर्क नियंत्रण | नियंत्रित अनुरोध निरीक्षण के लिए HTTP/HTTPS प्रॉक्सी समर्थन |
| विश्वसनीयता | कनेक्शन पूलिंग, टाइमआउट और त्रुटि प्रबंधन |
| फ़ाइल संचालन | अधिकृत मूल्यांकन परिदृश्यों के लिए फ़ाइल पुनर्प्राप्ति कार्यक्षमता |
| प्लेटफ़ॉर्म समर्थन | Python 3.6+ के साथ Linux, macOS और Windows वातावरण |
इंटरैक्टिव इंटरफ़ेस निम्नलिखित जैसे कमांड का समर्थन करता है। अनुमोदित परीक्षण वातावरण में केवल गैर-विनाशकारी कमांड का उपयोग करें।
$> whoami       # Display the execution identity
$> id           # Display user and group information
$> pwd          # Display the current working directory
$> exit         # Close the session
| आवश्यकता | न्यूनतम या समर्थित मान |
|---|---|
| Python | 3.6 या नया |
| पैकेज प्रबंधक | pip |
| ऑपरेटिंग सिस्टम | Linux, macOS या Windows |
| नेटवर्क पहुँच | केवल निर्भरताएँ स्थापित करने और अधिकृत परीक्षण लक्ष्य तक पहुँचने के लिए आवश्यक |
सटीक निर्भरता सेट requirements.txt में परिभाषित है। होस्ट सिस्टम से प्रोजेक्ट निर्भरताओं को अलग करने के लिए वर्चुअल वातावरण का उपयोग करें।
git clone https://github.com/CerberusMrXi/JCEzploit-CVE-2026-48907.git
cd JCEzploit-CVE-2026-48907

python3 -m venv .venv
source .venv/bin/activate
python -m pip install --upgrade pip
pip install -r requirements.txt

chmod +x jcezploit.py
git clone https://github.com/CerberusMrXi/JCEzploit-CVE-2026-48907.git
Set-Location JCEzploit-CVE-2026-48907

python -m venv .venv
.\.venv\Scripts\Activate.ps1
python -m pip install --upgrade pip
pip install -r requirements.txt
यदि PowerShell निष्पादन नीतियाँ सक्रियण को रोकती हैं, तो सुरक्षा नियंत्रणों को वैश्विक रूप से कमज़ोर करने के बजाय अपने संगठन की एंडपॉइंट-प्रबंधन नीति से परामर्श करें। स्क्रिप्ट को वर्चुअल-वातावरण इंटरप्रेटर के माध्यम से सीधे भी चलाया जा सकता है।
pip install pipenv
pipenv install requests rich
pipenv shell
python jcezploit.py --help
यदि रिपॉज़िटरी में एक अनुरक्षित Dockerfile मौजूद है, तो इसे एक पृथक, अधिकृत प्रयोगशाला वातावरण में बनाएँ और चलाएँ:
docker build -t jcezploit .
docker run --rm -it jcezploit --help
संवेदनशील होस्ट निर्देशिकाओं, उत्पादन क्रेडेंशियल्स या अप्रतिबंधित होस्ट नेटवर्किंग को कंटेनर में माउंट न करें।
हमेशा लक्ष्य के दायरे की समीक्षा करके और अंतर्निहित सहायता प्रदर्शित करके शुरू करें:
python jcezploit.py --help
प्रदान किया गया कमांड-लाइन इंटरफ़ेस नीचे संक्षेप में दिया गया है।
