Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
ransomwatch — रैंसमवेयर लीक साइट निगरानी | Kitploit
उपकरण/GitHubGitHub/captaingeech42/ransomwatch
OSINT (खुला स्रोत खुफिया)भेद्यता विश्लेषणजानकारी एकत्र करनाखतरा खुफियाघटना प्रतिक्रियाक्रॉलरArchived
GitHubcaptaingeech42/ransomwatch

ransomwatch

रैंसमवेयर लीक साइट निगरानी

रिपॉजिटरी देखें
31260534 साल पहलेKitploit द्वारा समीक्षित
साझा करें

RansomWatch

Build Image Docker Hub Publish Docker Hub Image

RansomWatch एक ransomware लीक साइट निगरानी उपकरण है। यह विभिन्न ransomware लीक साइटों पर सभी प्रविष्टियों को स्क्रैप करेगा, डेटा को SQLite डेटाबेस में संग्रहीत करेगा, और जब कोई नया पीड़ित दिखाई देता है या जब कोई पीड़ित हटा दिया जाता है, तो Slack या Discord के माध्यम से सूचनाएं भेजेगा।

नोट: RansomWatch नवीनतम साइटों के लिए सक्रिय रूप से अपडेट नहीं किया जा रहा है, और अधिकतर तृतीय-पक्ष योगदानों पर निर्भर है। कृपया एक पुल अनुरोध खोलें, और/या मुझे Twitter पर DM करें।

कॉन्फ़िगरेशन

config_vol/ में, कृपया config.sample.yaml को config.yaml में कॉपी करें, और निम्नलिखित जोड़ें:

  • लीक साइट URLs। मैंने उन्हें और अधिक कुख्याति दिलाने से रोकने के लिए इस सूची को सार्वजनिक नहीं करने का निर्णय लिया, इसलिए यदि आपके पास हैं, तो उन्हें जोड़ें। यदि नहीं, तो यह उपकरण आपके लिए नहीं है।
    • Hive API onion प्राप्त करने के लिए, उनकी मुख्य साइट पर जाएं और डेवलपर टूल का उपयोग करने के लिए F12 दबाएं। XHR अनुरोधों की तलाश करें, आपको कुछ hiveapi... onion डोमेन पर दिखाई देंगे।
  • सूचना गंतव्य। RansomWatch वर्तमान में निम्नलिखित के माध्यम से सूचित करने का समर्थन करता है:
    • Slack: अपने Slack कार्यक्षेत्र में एक नया ऐप जोड़ने और कॉन्फ़िग में वेबहुक URL जोड़ने के लिए इन निर्देशों का पालन करें।
    • Discord: अपने Discord सर्वर में एक नया ऐप जोड़ने और कॉन्फ़िग में वेबहुक URL जोड़ने के लिए इन निर्देशों का पालन करें।
    • Teams: अपने Teams चैनल में एक नया ऐप जोड़ने और कॉन्फ़िग में वेबहुक URL जोड़ने के लिए इन निर्देशों का पालन करें।

इसके अतिरिक्त, कुछ पर्यावरण चर हैं जिन्हें आपको सेट करने की आवश्यकता हो सकती है:

  • RW_DB_PATH: SQLite डेटाबेस के लिए पथ
  • RW_CONFIG_PATH: config.yaml फ़ाइल का पथ

ये दोनों प्रदान की गई docker-compose.yml में सेट हैं।

उपयोग

इसे आप जिस भी अंतराल पर उपयोग करना चाहते हैं, उस पर क्रॉनजॉब के माध्यम से Docker में चलाने का इरादा है।

पहले, कंटेनर बनाएं: docker-compose build app

फिर, इसे अपने crontab में जोड़ें। उदाहरण crontab प्रविष्टि (हर 8 घंटे चलता है):

0 */8 * * * cd /path/to/ransomwatch && docker-compose up --abort-on-container-exit

यदि आप चाहें, तो आप Docker Hub पर प्रकाशित छवि (captaingeech/ransomwatch) का उपयोग कर सकते हैं, एक docker-compose.yml के साथ जो कुछ इस तरह दिखता है:

version: "3"

services:
  app:
    image: captaingeech/ransomwatch:latest
    depends_on:
      - proxy
    volumes:
      - ./db_vol:/db
      - ./config_vol:/config
    environment:
      PYTHONUNBUFFERED: 1
      RW_DB_PATH: /db/ransomwatch.db
      RW_CONFIG_PATH: /config/config.yaml

  proxy:
    image: captaingeech/tor-proxy:latest

इसे कमांड लाइन के माध्यम से भी चलाया जा सकता है, लेकिन इसके लिए आपके पास अपना स्वयं का Tor प्रॉक्सी (नियंत्रण सेवा सहित) चल रहा होना चाहिए। उदाहरण निष्पादन:

$ RW_DB_PATH=./db_vol/ransomwatch.db RW_CONFIG_PATH=./config_vol/config.yaml python3 src/ransomwatch.py
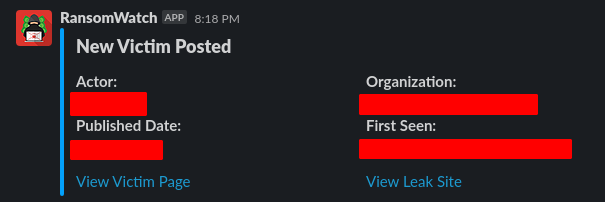
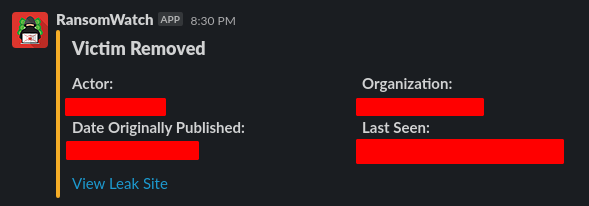
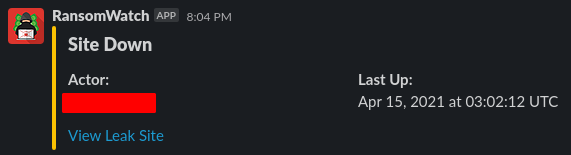
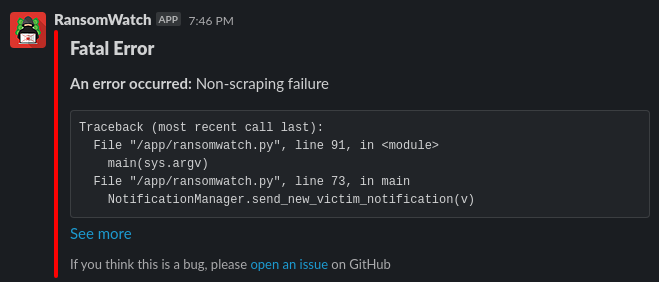
उदाहरण Slack संदेश

नए पीड़ित के लिए Slack सूचना

हटाए गए पीड़ित के लिए Slack सूचना

साइट डाउन के लिए Slack सूचना

त्रुटि के लिए Slack सूचना

Discord और Teams को भेजे गए संदेश शैली में बहुत समान हैं, सामग्री में समान हैं।

लीक साइट कार्यान्वयन

निम्नलिखित लीक साइटें समर्थित हैं:

  • Conti
  • Sodinokibi/REvil
  • Pysa
  • Avaddon
  • DarkSide
  • CL0P
  • Nefilim
  • Mount Locker
  • Suncrypt
  • Everest
  • Ragnarok
  • Ragnar_Locker
  • BABUK LOCKER
  • Pay2Key
  • Cuba
  • RansomEXX
  • Pay2Key
  • Ranzy Locker
  • Astro Team
  • BlackMatter
  • Arvin
  • El_Cometa
  • Lorenz
  • Xing
  • Lockbit
  • AvosLocker
  • LV
  • Marketo
  • Lockdata
  • Rook

यदि आप अन्य लीक साइटों को लागू करना चाहते हैं, तो बेझिझक एक PR खोलें या मुझे Twitter पर DM करें, @captainGeech42

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    415
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    343
  • 5

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    258

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →