 bytereaper77/cve-2025-10046
SQL इंजेक्शन का शोषण ELEX WooCommerce Google Shopping

लेखक: Byte Reaper
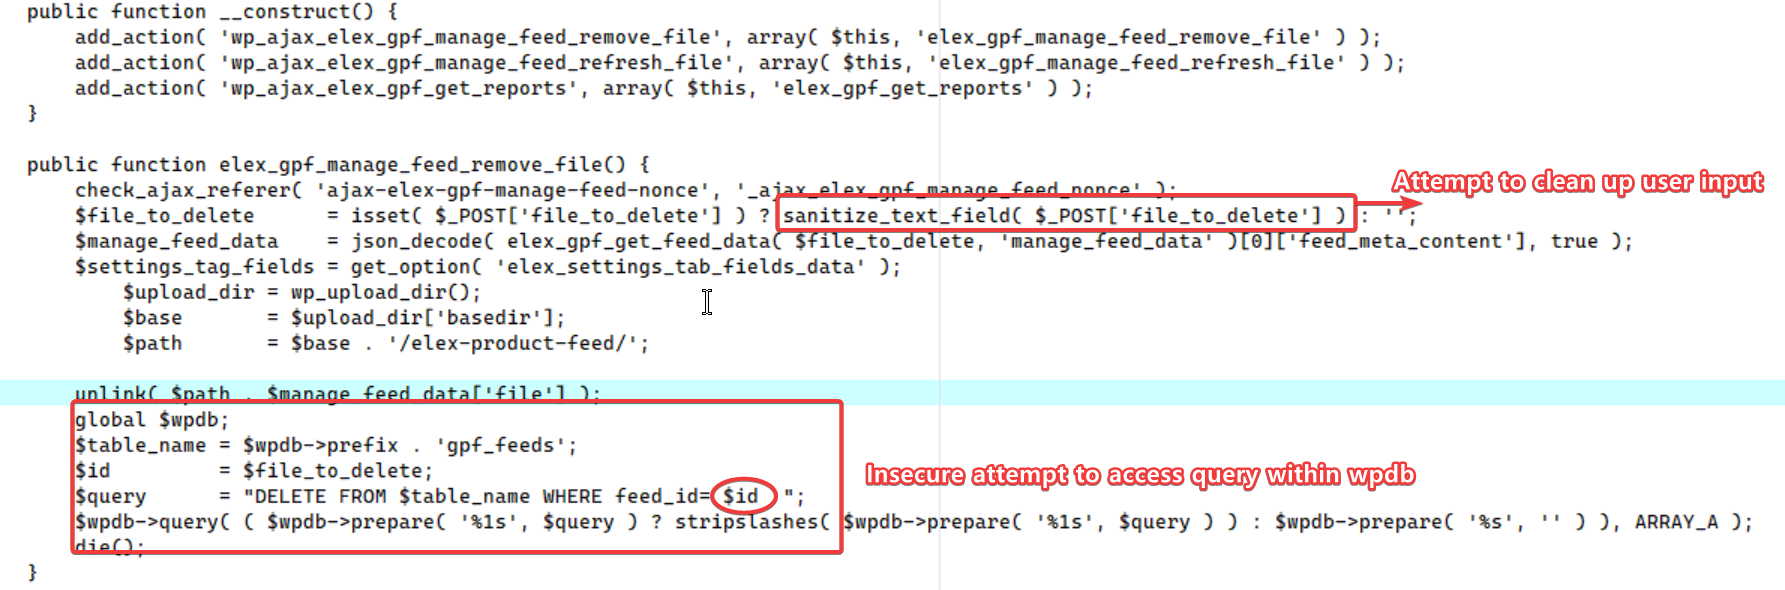
CVE-2025-10046, WordPress के लिए ELEX WooCommerce Google Shopping (Product Feed) प्लगइन के संस्करण 1.4.3 और उससे पहले के संस्करणों में एक SQL इंजेक्शन भेद्यता है। यह समस्या includes/elex-manage-feed-ajax.php फ़ाइल में मौजूद है, जहाँ file_to_delete पैरामीटर को SQL क्वेरी में उपयोग करने से पहले उचित रूप से स्वच्छित (sanitize) नहीं किया जाता है।
हमले का वेक्टर: प्रमाणित (प्रशासक)
प्रभाव: प्रशासक अधिकारों वाला हमलावर मनमाना SQL कथन इंजेक्ट कर सकता है, जिससे संभावित रूप से डेटाबेस जानकारी का खुलासा या छेड़छाड़ हो सकती है।
गंभीरता: उच्च (प्रशासक अधिकारों की आवश्यकता है, लेकिन डेटाबेस अखंडता से समझौता हो सकता है)।
Linux x86_64
GCC
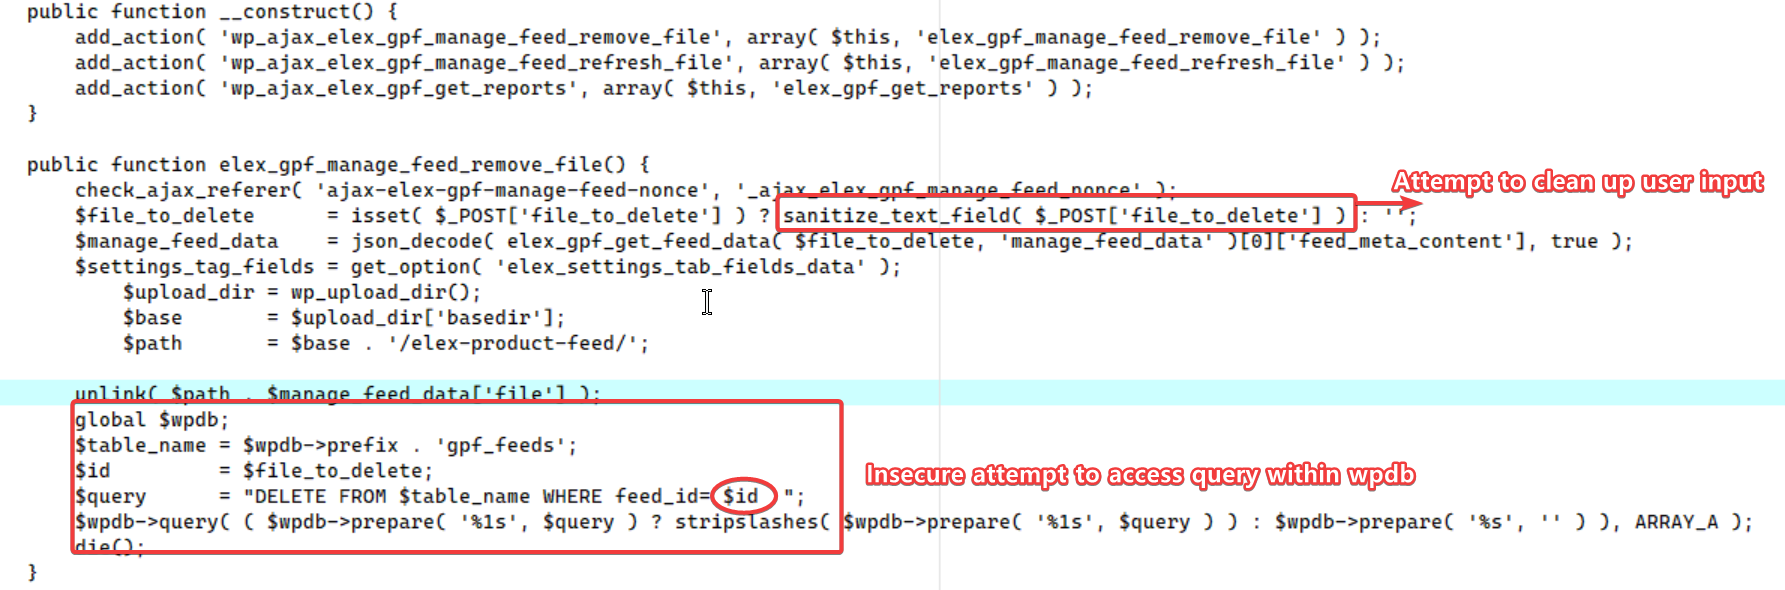
यह छवि elex-manage-feed-ajax.php फ़ाइल में उस कोड क्षेत्र को दर्शाती है जो SQL इंजेक्शन के लिए संवेदनशील है। संदिग्ध HTML टैग्स से उपयोगकर्ता इनपुट को स्वच्छित करने और उचित यूनिकोड फ़ॉर्मेटिंग सुनिश्चित करने के लिए पहले sanitize_text_field() फ़ंक्शन लागू किया जाता है, लेकिन यह SQL इंजेक्शन को रोकने के लिए पर्याप्त नहीं है। इसके बाद, gpf_feats तालिका तक पहुँचने के लिए एक वैश्विक $wpdb ऑब्जेक्ट का उपयोग किया जाता है, और कोड उचित रूप से तैयार किए गए स्टेटमेंट या अन्य सत्यापन विधियों का उपयोग किए बिना सीधे $wpdb->query को कॉल करता है। SQL स्टेटमेंट DELETE FROM $table_name WHERE feed_id= $id डेटाबेस पर उपयोगकर्ता इनपुट निष्पादित करता है, और चूँकि file_to_delete को सख्ती से मान्य नहीं किया जाता है, यह SQL इंजेक्शन को प्रभावी होने देता है।
gcc exploit.c argparse.c -o CVE-2025-10046 -lcurl
./CVE-2025-10046 -u http://127.0.0.1 -v -c [Cookie file admin]
MIT
