 buybitart/cloudflare-security-art
क्लाउडफ्लेयर फ्री प्लान सुरक्षा नियम (ज़ीरो ट्रस्ट दृष्टिकोण) छोटी वेबसाइटों के लिए

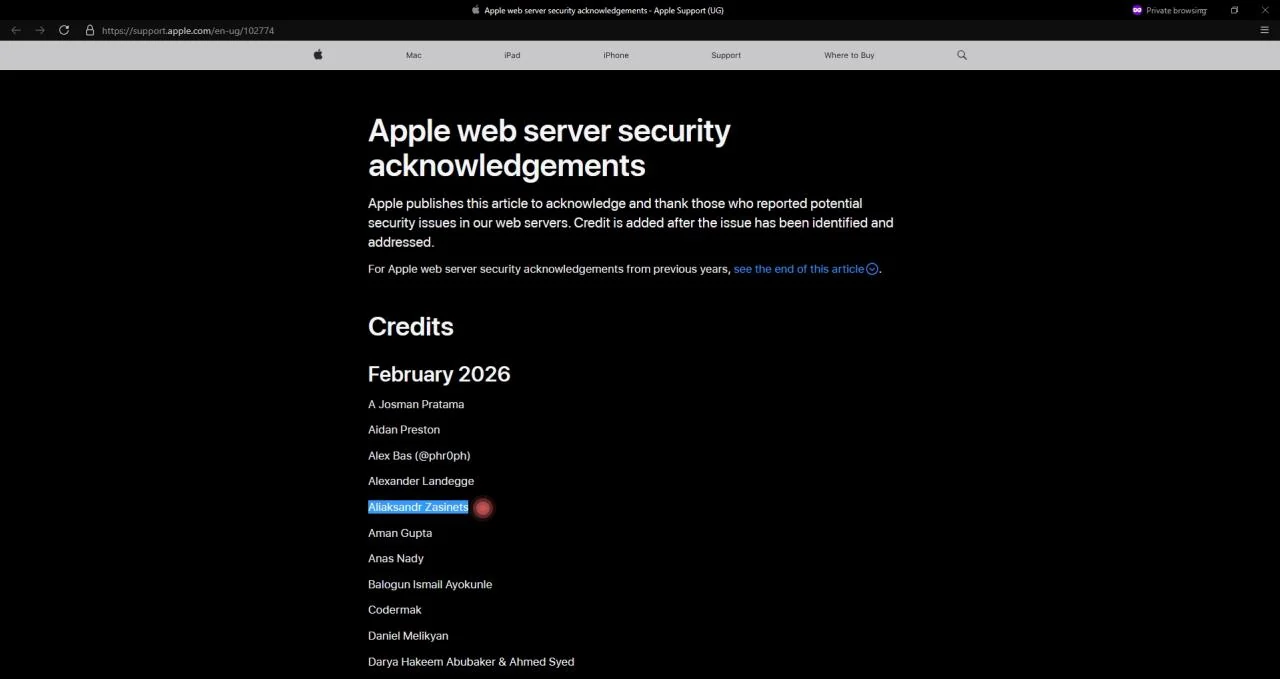
मैं Aksana (5Ksana) हूँ, ओपन-सोर्स BitcoinArt प्रोजेक्ट की संस्थापक। मेरे पति, Aliaksandr (ALEX) Zasinets, सुरक्षा, परीक्षण और ओपन-सोर्स टूल्स में मदद करते हैं। Aliaksandr एक QA Automation Engineer, Penetration Tester, और ओपन-सोर्स सुरक्षा शोधकर्ता हैं। वे वेबसाइट सुरक्षा, Cloudflare सुरक्षा, WAF नियम, DDoS सुरक्षा, सुरक्षा हेडर, बॉट सुरक्षा, और खराब स्कैनर से सुरक्षा पर काम करते हैं। Apple ने वेब सर्वर में सुरक्षा समस्याओं को खोजने और रिपोर्ट करने के लिए Aliaksandr को धन्यवाद दिया।
वे Apple Security Acknowledgements में सूचीबद्ध हैं:
https://support.apple.com/en-ug/102774
यह रिपॉज़िटरी, cloudflare-security-art, छोटी वेबसाइटों, कलाकारों, क्रिएटर्स, और Cloudflare का उपयोग करने वाले सेल्फ-होस्टेड प्रोजेक्ट्स के लिए एक मुफ़्त सुरक्षा गाइड है। अगर यह प्रोजेक्ट आपकी वेबसाइट की सुरक्षा में मदद करता है, तो कृपया GitHub Sponsors के माध्यम से हमारे ओपन-सोर्स काम का समर्थन करें:
https://github.com/sponsors/buybitart
आपका समर्थन हमें Cloudflare सुरक्षा नियमों का परीक्षण करने, इस गाइड को अपडेट करने, सरल उदाहरण लिखने, और इस प्रोजेक्ट को मुफ़्त बनाए रखने में मदद करता है। अगर इस रेपो ने आपकी मदद की है, तो कृपया इसे एक स्टार ⭐ भी दें। यह प्रोजेक्ट को बढ़ने में मदद करता है। धन्यवाद! ❤️
यह गाइड आपको Cloudflare का उपयोग करके अपनी वेबसाइट की सुरक्षा करने में मदद करेगी। इसमें फ़ायरवॉल नियम, DDoS सुरक्षा, सुरक्षा हेडर, और बॉट सेटिंग्स शामिल हैं।
इसमें शामिल हैं:
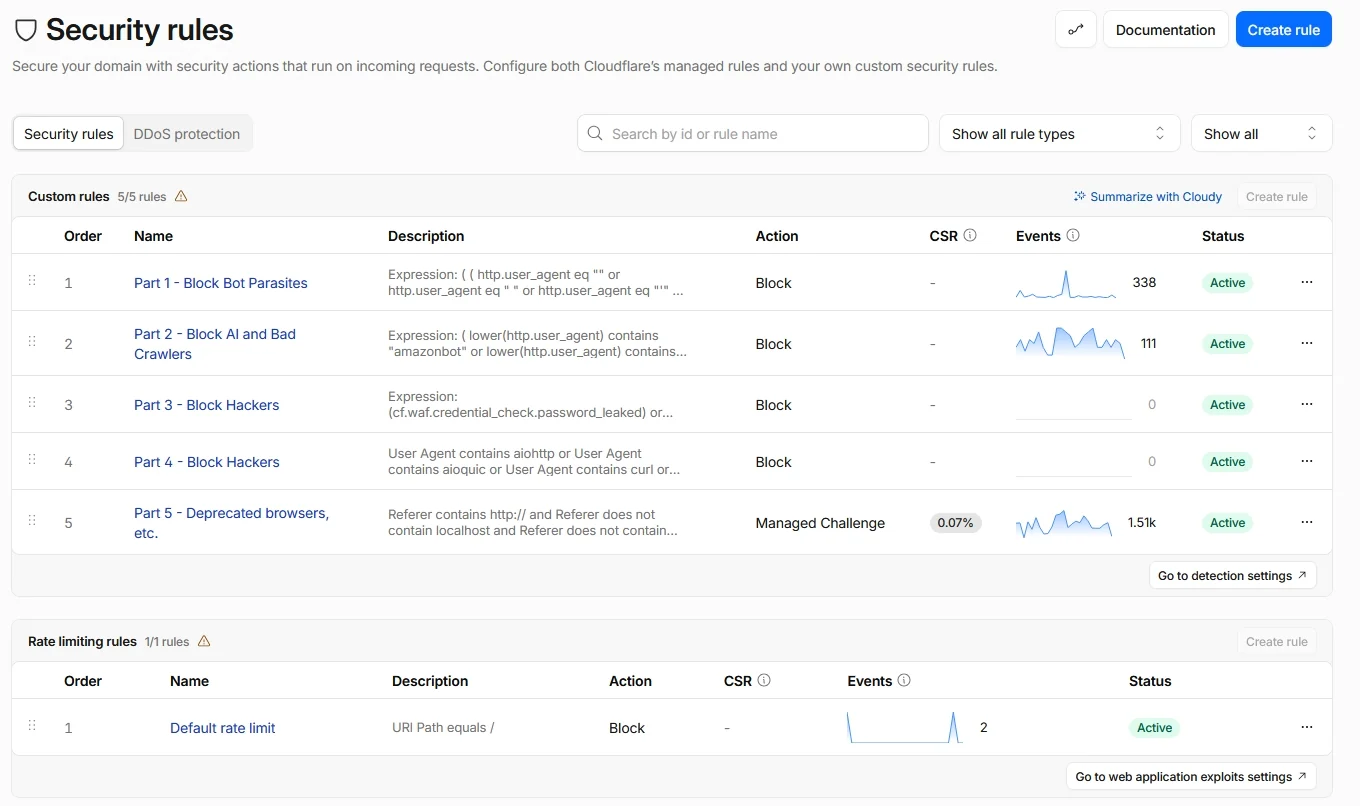
मेरा Cloudflare नियम है:
AI बॉट्स आपकी सामग्री की नकल करने की कोशिश करते हैं!। देखें How AI is stealing your art और ‘Mass theft’: Thousands of artists call for AI art auction to be cancelled
"कला के मुख्य उद्देश्यों में से एक संस्कृति के साथ संवाद करना है।
भले ही अनजाने में, कला का हर टुकड़ा अपने निर्माता की अनूठी पृष्ठभूमि को दर्शाता है-जो भोजन, धर्म, संगीत, नैतिकता, दृश्य कला, और बहुत कुछ से आकार लेती है।एक ऐसे बच्चे की कल्पना करें जो अलग-थलग पला-बढ़ा हो, जिसे दिन में 16 घंटे केवल पेंटिंग दिखाई जाती हों, और अगर उसकी साप्ताहिक ड्राइंग उन छवियों की नकल काफी करीब से न करे तो उसे दंडित किया जाता हो। उसे पता नहीं होता कि वह क्यों चित्र बना रहा है-वह बस नकल करता है। वह सृजन नहीं कर रहा। वह कला के साथ संवाद नहीं कर रहा।
एक कंप्यूटर तो और भी सरल है। उसे महसूस नहीं होता, वह प्रतिबिंबित नहीं करता, उसे 1920 के दशक के जैज़ की ध्वनि या वारहोल को पहली बार देखने की याद नहीं रहती।
लेकिन एक मानव कलाकार को याद रहता है।
वे अनुभव, भावना, और इरादा साथ लेकर चलते हैं। वे अतीत से उधार लेते हैं, उसे वर्तमान के साथ मिलाते हैं, और अपनी खुद की आवाज़ में बोलते हैं। यही कला है। यही अंतर है।जब कला केवल मुनाफ़े के लिए नकल बन जाती है, तो वह खोखली होती है। लेकिन जब वह बोलती है-तब वह मायने रखती है।"
AI खुद को सर्च इंजन बताते हैं, लेकिन वे आपके पास विज़िटर नहीं लाते।
कुछ तो फ़र्ज़ी यूज़र एजेंट्स का उपयोग करते हैं, इसलिए बुनियादी Cloudflare सेटिंग्स उन्हें रोक नहीं पाएंगी।
यह नियम डिफ़ॉल्ट रूप से सभी बॉट्स को ब्लॉक करता है, और फिर केवल उपयोगी बॉट्स को अनुमति देता है जो आपकी वेबसाइट को इंडेक्स होने में मदद करते हैं।
| चरण | विवरण |
|---|---|
| STEP 1 – Web Application Firewall (WAF) Rules | बॉट्स, क्रॉलर्स, एक्सप्लॉइट्स और दुर्भावनापूर्ण अनुरोधों को ब्लॉक करता है (भाग 1‑5)। |
| STEP 2 – DDoS L7 Protection & Rate Limiting | फ्लड रोकने के लिए Layer‑7 ओवरराइड और रेट लिमिट जोड़ता है। |
| STEP 3 – Bot Management | AI और अवांछित बॉट्स को ब्लॉक करने के लिए Cloudflare बॉट सेटिंग्स को कॉन्फ़िगर करता है। |
| STEP 4 – Security Headers | साइट को मज़बूत करने के लिए अनुशंसित HTTP हेडर सेट करता है। |
[!IMPORTANT]
Securityटैब मेंBot Fight Modeफ़ीचर को अक्षम करने की भी सिफ़ारिश की जाती है।
यह गाइड पहले से ही सभी अवांछित बॉट्स और AI क्रॉलर्स को ब्लॉक करती है, जबकि केवल आपकी साइट को इंडेक्स करने के लिए उपयोग किए जाने वाले महत्वपूर्ण और विश्वसनीय बॉट्स को अनुमति देती है जैसे:
- bing
- slurp
- duckduckbot
- cloudflare
इस कारण से, Bot Fight Mode को सक्षम करने की कोई आवश्यकता नहीं है क्योंकि यह इन अनुमत बॉट्स में हस्तक्षेप कर सकता है और उचित इंडेक्सिंग को बाधित कर सकता है।
कस्टम WAF नियमों के लिए इन एक्सप्रेशन्स को अपने Cloudflare डैशबोर्ड में कॉपी करें।
Create a custom rule in the dashboard पढ़ें।
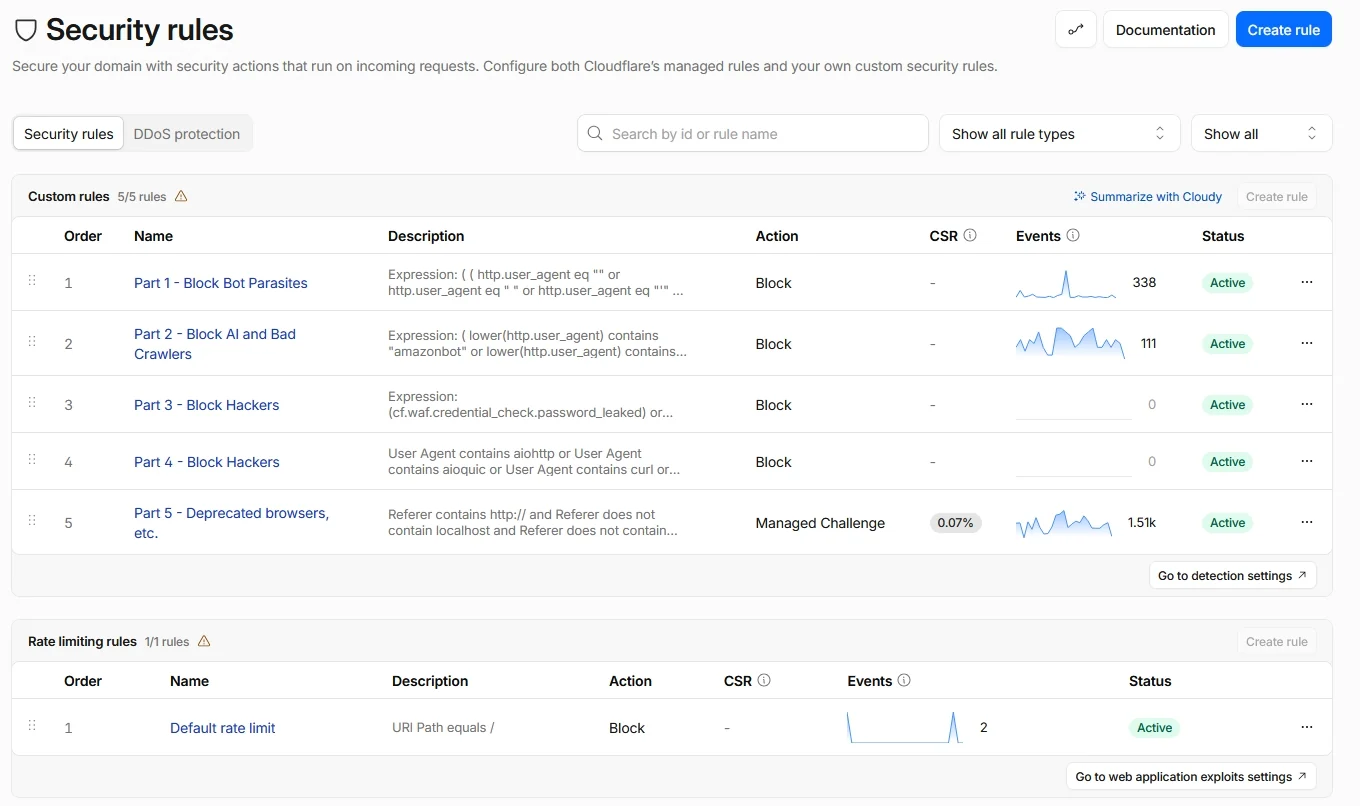
यह नियम खराब स्वचालित वेब ट्रैफ़िक को रोकता है, प्रत्येक अनुरोध की जाँच करके और खाली या अजीब User‑Agent नामों जैसे headless browsers या scanners को ब्लॉक करता है, और कुछ IP समूहों से ट्रैफ़िक जो "siteaudit" का उपयोग करते हैं, और Host हेडर जिनमें ":80" या ":443" है, और गलत Cloudflare कुकीज़, और कोई भी Cloudflare client.bot जो सत्यापित सर्च क्रॉलर या ACME चैलेंज नहीं है, और कोई भी HTTP/1.0 या HTTP/1.1 अनुरोध जब तक कि वह "/robots.txt" न मांगे या किसी असली सर्च बॉट से न आए या ACME चेक न हो।
NOTE🔒 यह नियम लगभग 90% सभी खतरों को रोकता है। यह खराब बॉट ट्रैफ़िक को एप्लिकेशन तक पहुँचने से पहले काट देता है।
Action: Block
(
  (
  http.user_agent eq ""
  or http.user_agent eq " "
  or http.user_agent eq "'"
  or http.request.headers["user-agent"][0] eq ""
  or lower(http.user_agent) contains "puppeteer"
  or lower(http.user_agent) contains "phantomjs"
  or lower(http.user_agent) contains "selenium"
  or lower(http.user_agent) contains "slimerjs"
  or lower(http.user_agent) contains "nightmare"
  or lower(http.user_agent) contains "casperjs"
  or lower(http.user_agent) contains "pyppeteer"
  )
  or (ip.src.asnum in {135061 23724 4808} and http.user_agent contains "siteaudit")
  or (http.host contains ":80")
  or (http.host contains ":443")
  or (
    http.cookie contains "cf_use_ob="
    and not http.cookie contains "0"
    and not http.cookie contains "80"
    and not http.cookie contains "443"
    and not cf.client.bot
  )
  or (
    cf.client.bot
    and not (
      (
        cf.verified_bot_category in {"Search Engine Crawler"}
        and (
          lower(http.user_agent) contains "google"
          or lower(http.user_agent) contains "bing"
          or lower(http.user_agent) contains "slurp"
          or lower(http.user_agent) contains "duckduckbot"
          or lower(http.user_agent) contains "cloudflare"
