boostsecurityio/smokedmeat
बिल्ड पाइपलाइन सुरक्षा जोखिमों को प्रदर्शित करने के लिए एक CI/CD रेड टीम फ्रेमवर्क।

CI/CD रेड टीम फ्रेमवर्क
मेटास्प्लॉइट की तरह, लेकिन CI/CD पाइपलाइनों के लिए।
poutine बिल्ड पाइपलाइन SAST स्कैनर के निर्माताओं द्वारा BoostSecurity Labs में।
चेतावनी: यह उपकरण केवल अधिकृत सुरक्षा परीक्षण के लिए है।
SmokedMeat इसलिए बनाया गया है क्योंकि CI/CD पाइपलाइन के खतरों को बहुत कम आंका जाता है। पारंपरिक सुरक्षा प्रशिक्षण शायद ही कभी आपूर्ति श्रृंखला हमलों को कवर करता है, जिससे रक्षक उन तकनीकों के लिए तैयार नहीं रहते जिनका विरोधी सक्रिय रूप से वास्तविक दुनिया में शोषण करते हैं।
हमने इसे सुरक्षा टीमों को यथार्थवादी रेड टीम अभ्यासों के माध्यम से उन्नत CI/CD हमला तकनीकों के खिलाफ बचाव सीखने, अभ्यास करने और मान्य करने की क्षमता देने के लिए बनाया है।
केवल उन प्रणालियों के खिलाफ उपयोग करें जिनके आप मालिक हैं या जिनके परीक्षण के लिए आपके पास स्पष्ट लिखित अनुमति है।
SmokedMeat CI/CD पाइपलाइनों के लिए एक पोस्ट-एक्सप्लॉइटेशन फ्रेमवर्क है। इसे किसी GitHub संगठन पर इंगित करें, इसे कमजोर वर्कफ़्लो खोजने दें, एक समझौता किए गए रनर पर एक इम्प्लांट तैनात करें, फिर क्लाउड प्रदाताओं के माध्यम से पिवट करें, गुप्त जानकारी निकालें, और ब्लास्ट रेडियस का नक्शा बनाएं - यह सब एक टर्मिनल UI से।
यह क्या करता है:
दर्शन: साहसी और शोरगुल। यह EDR चोरी का उपकरण नहीं है। यह एक प्रदर्शन फ्रेमवर्क है जो दिखाता है कि अलर्ट ट्रिगर होने से पहले CI/CD समझौता कितना गहरा होता है।
यह किसके लिए है:
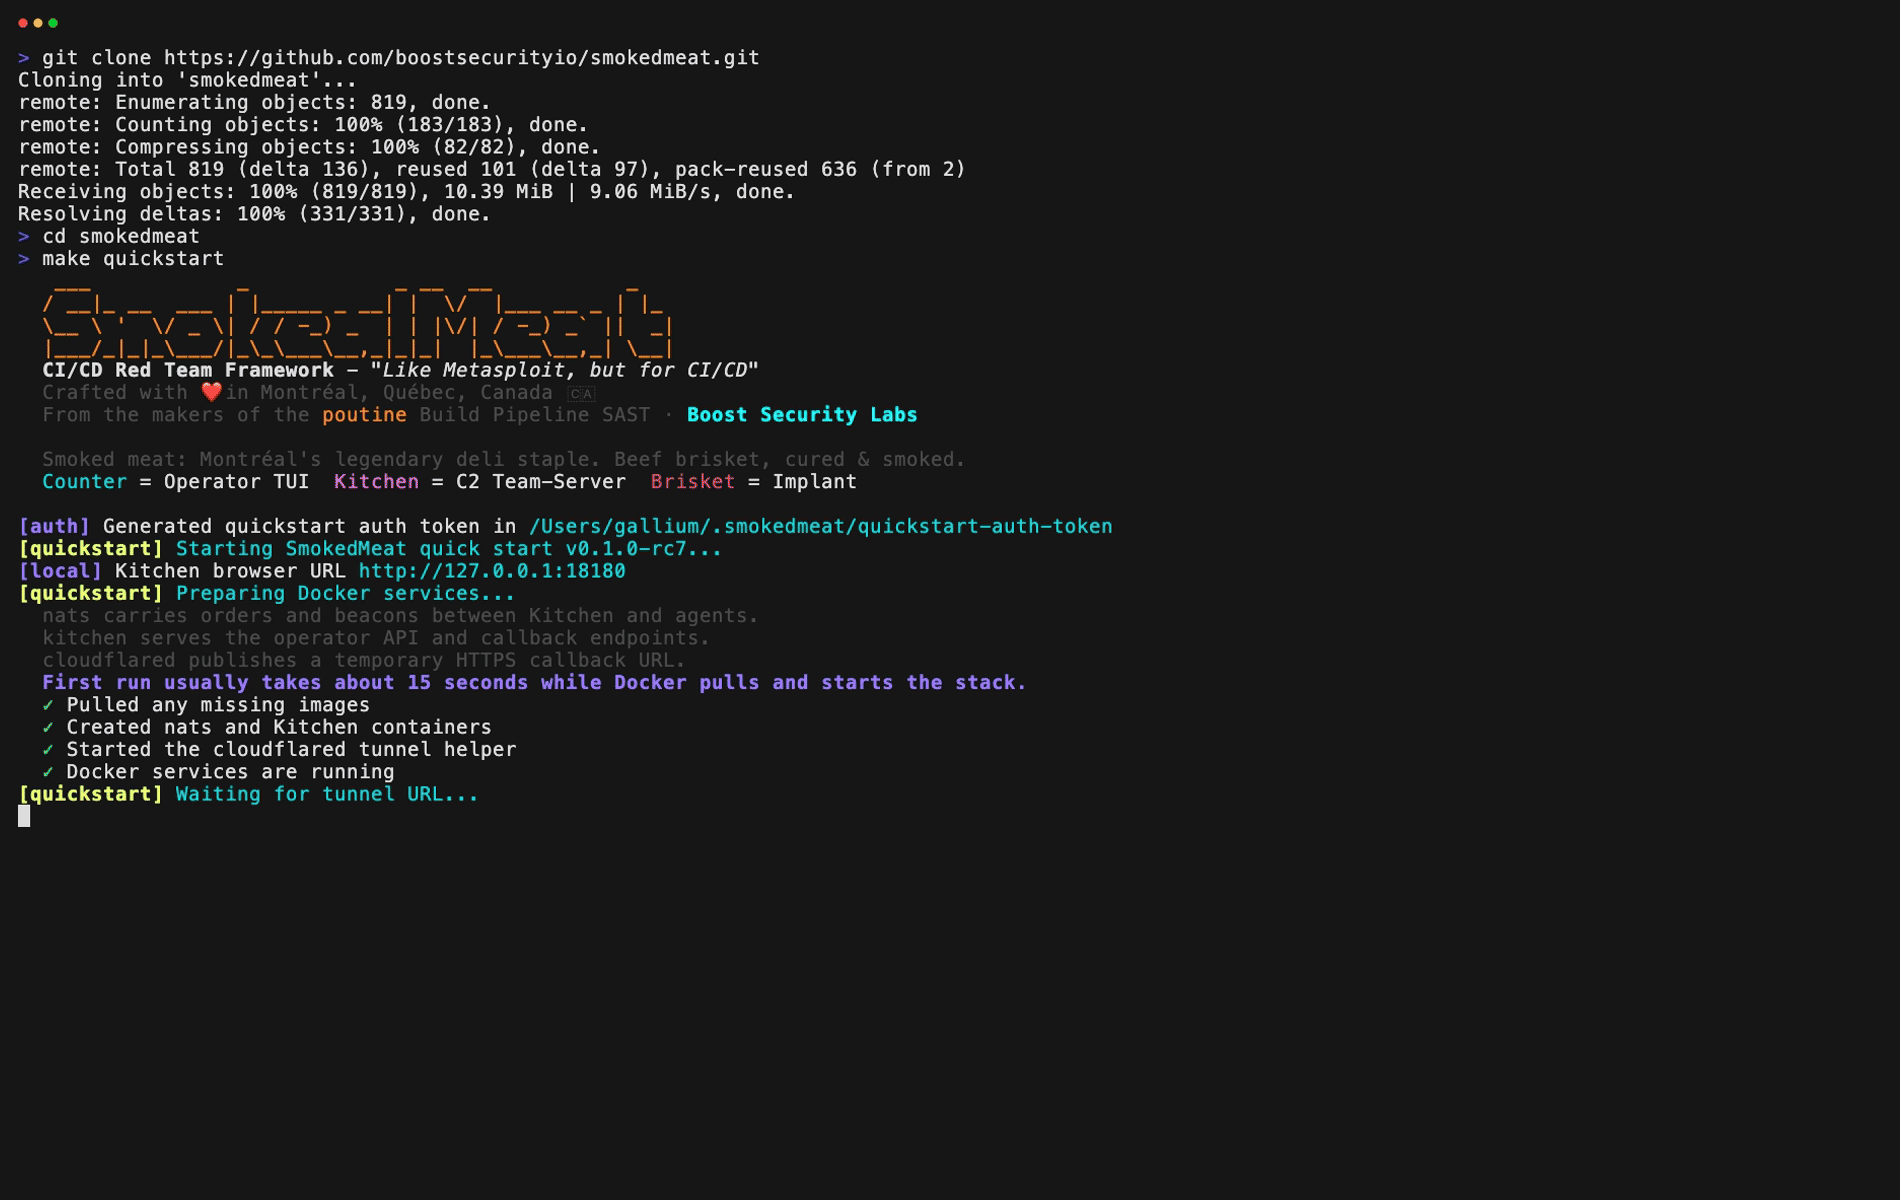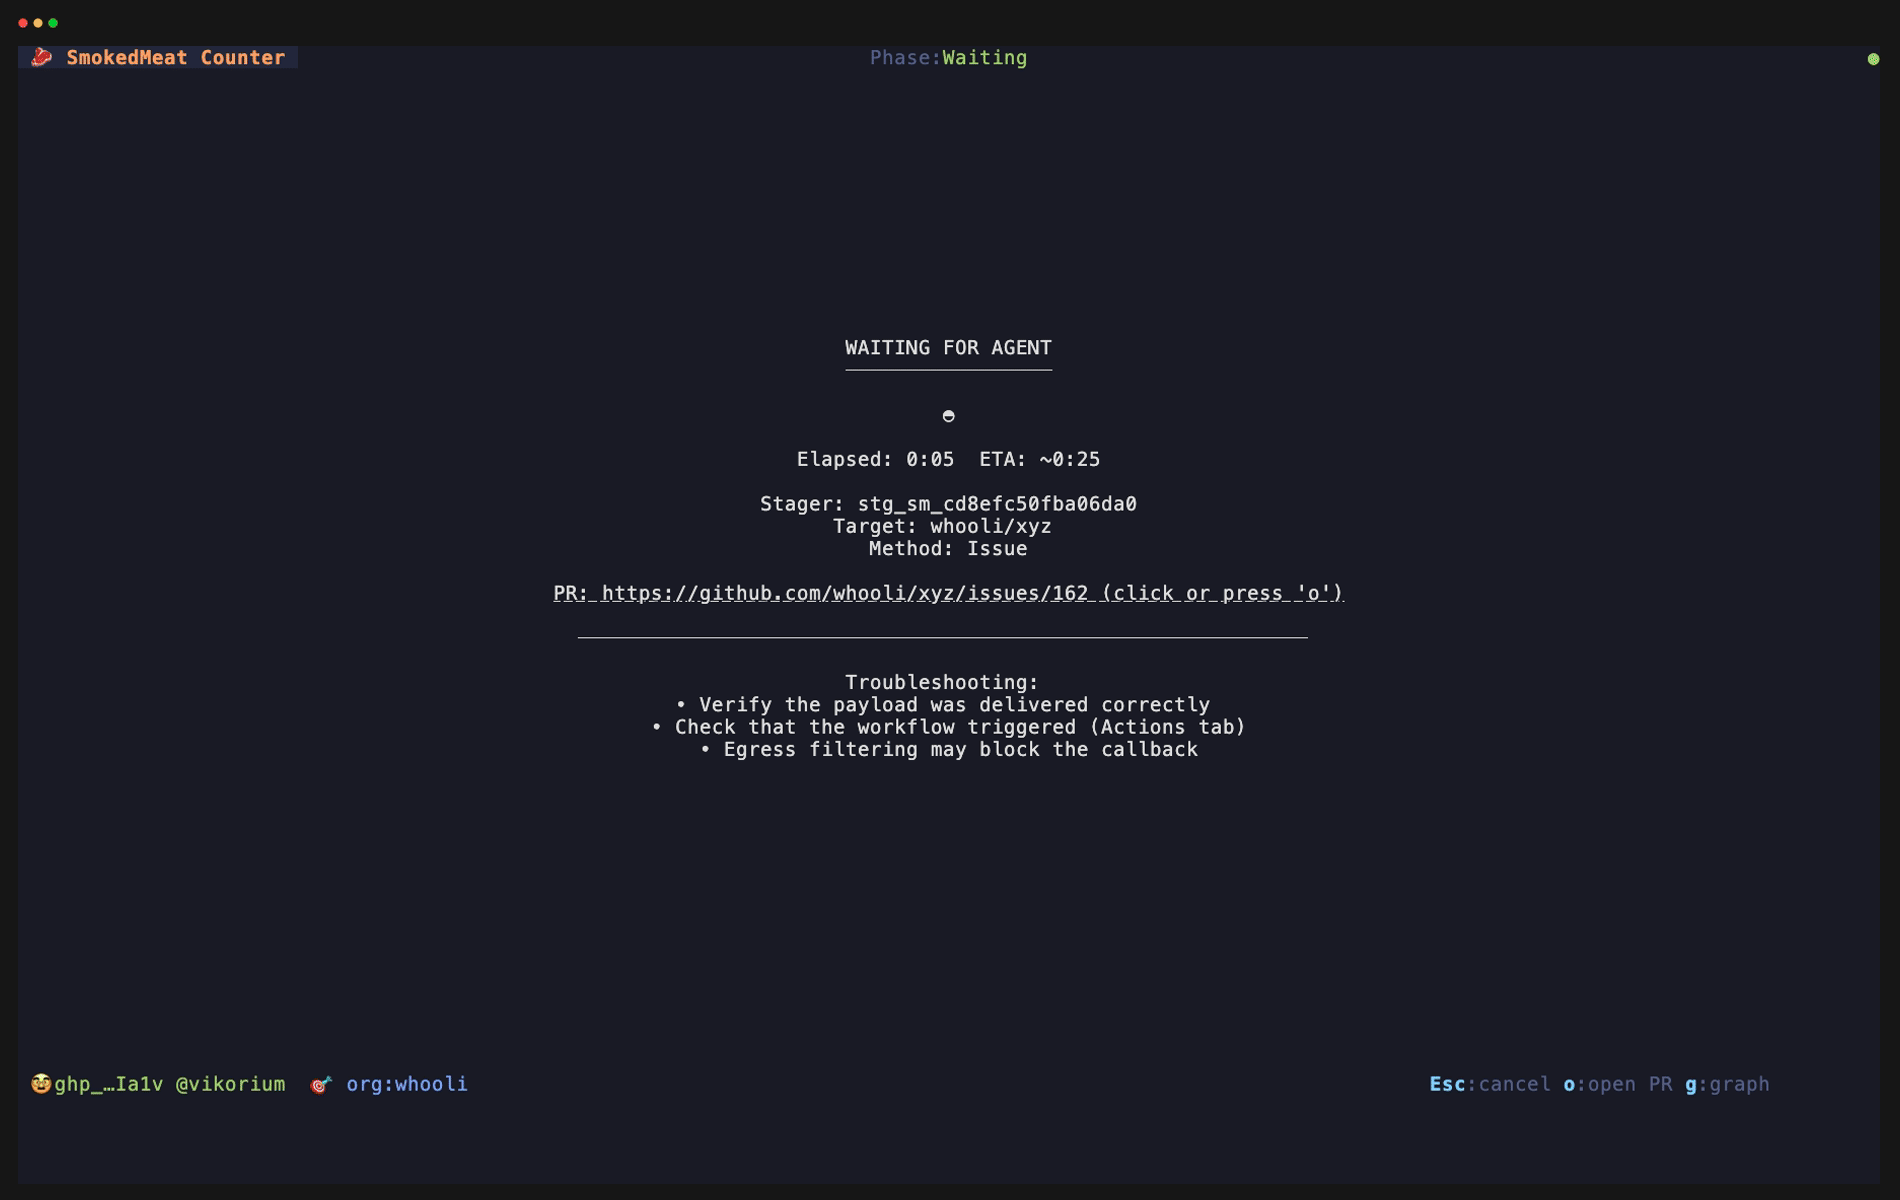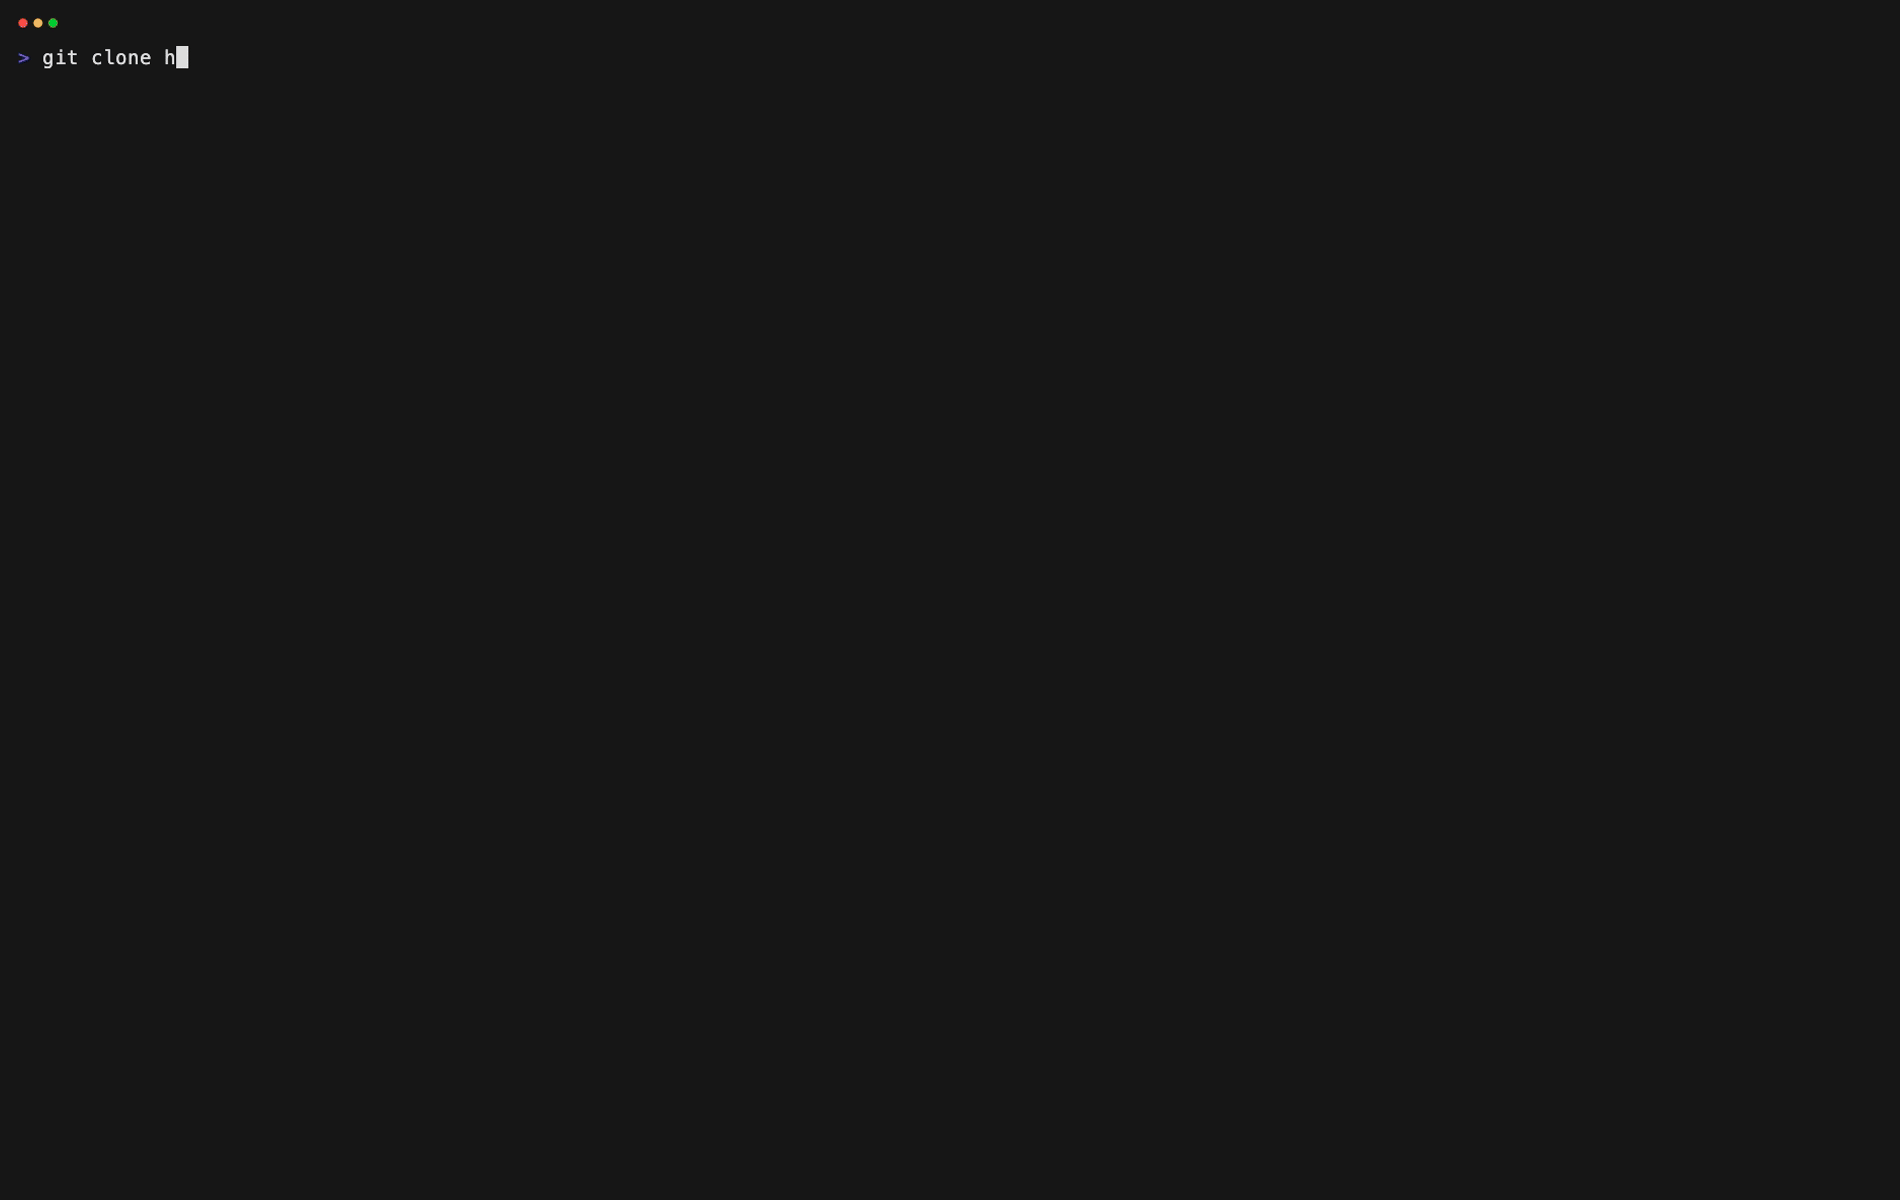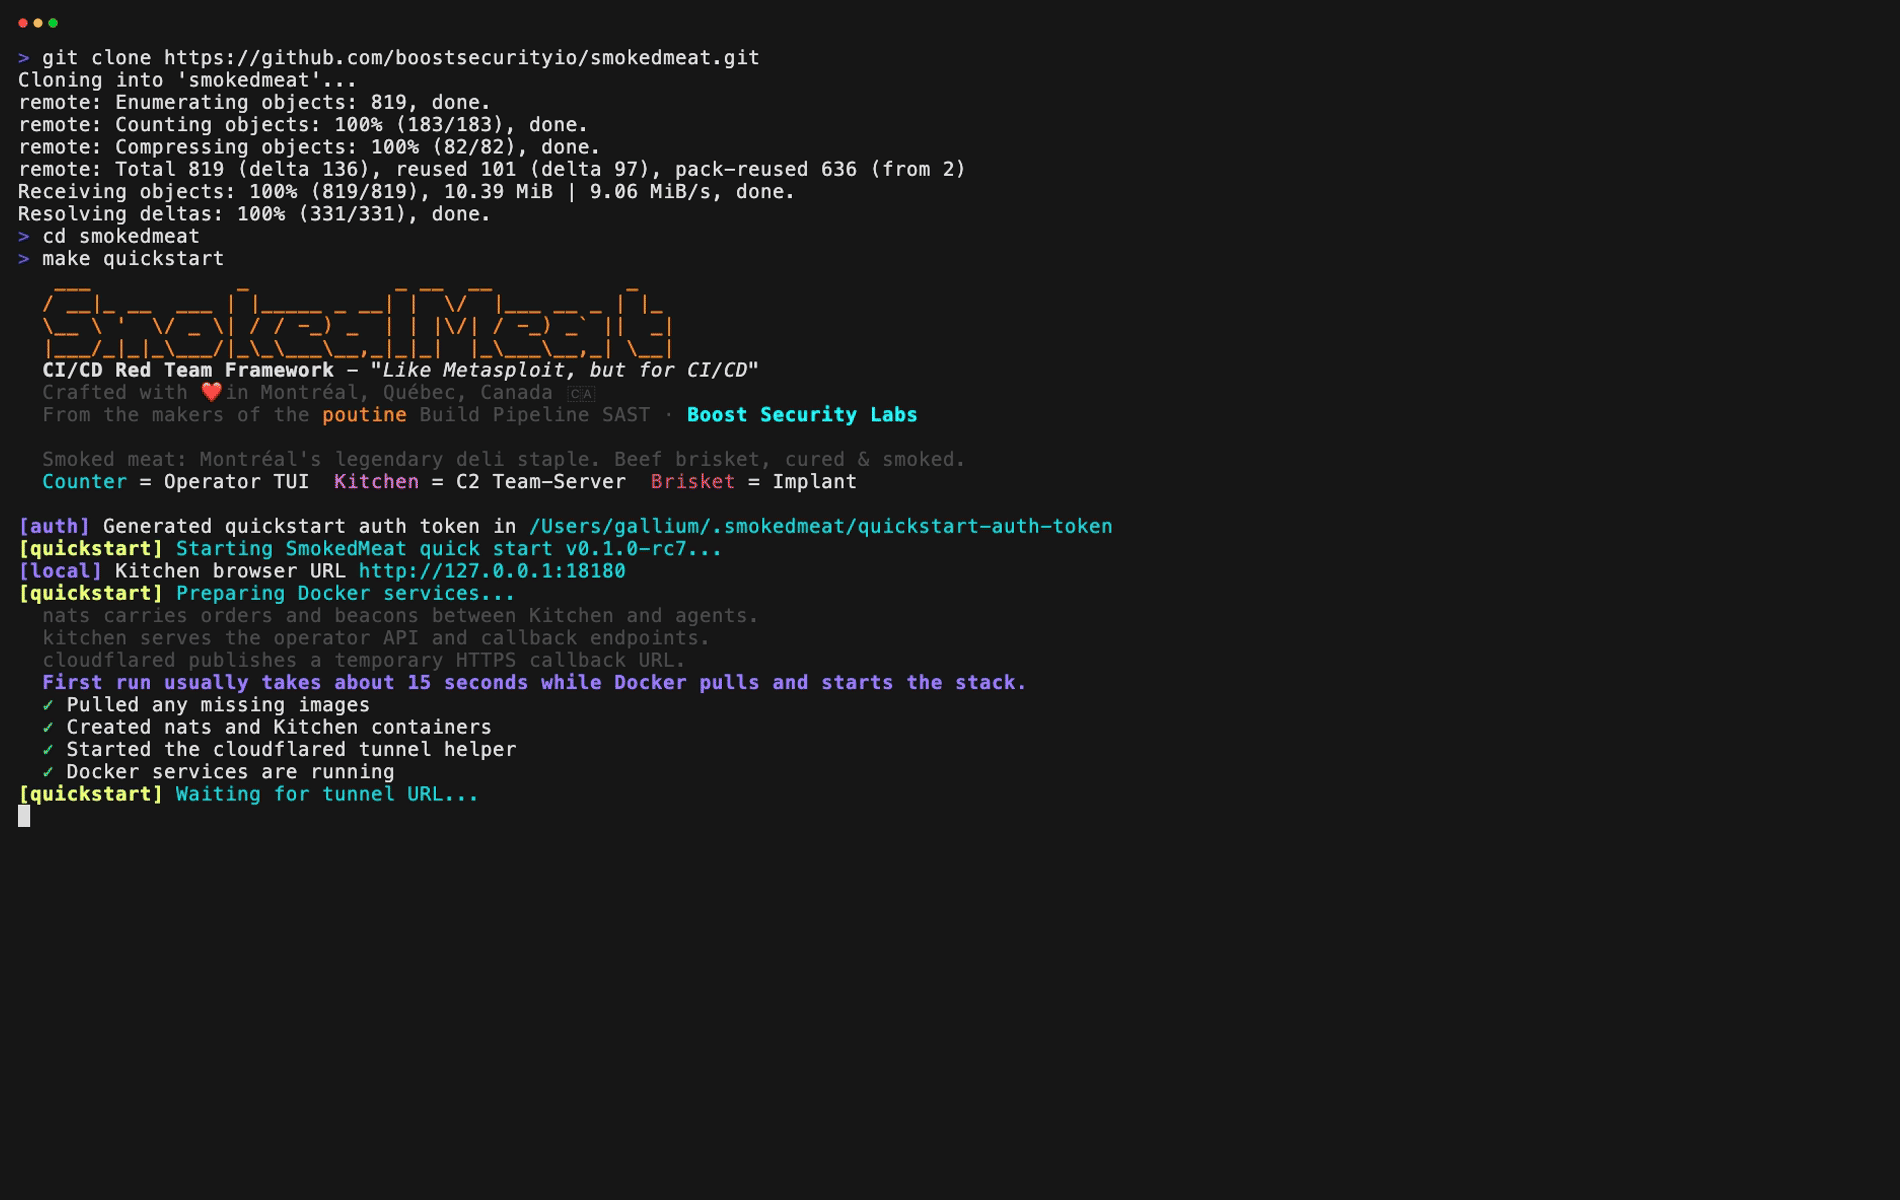
SmokedMeat को पहली बार आज़माने के लिए, Docker और make इंस्टॉल करें। Go की आवश्यकता नहीं है।
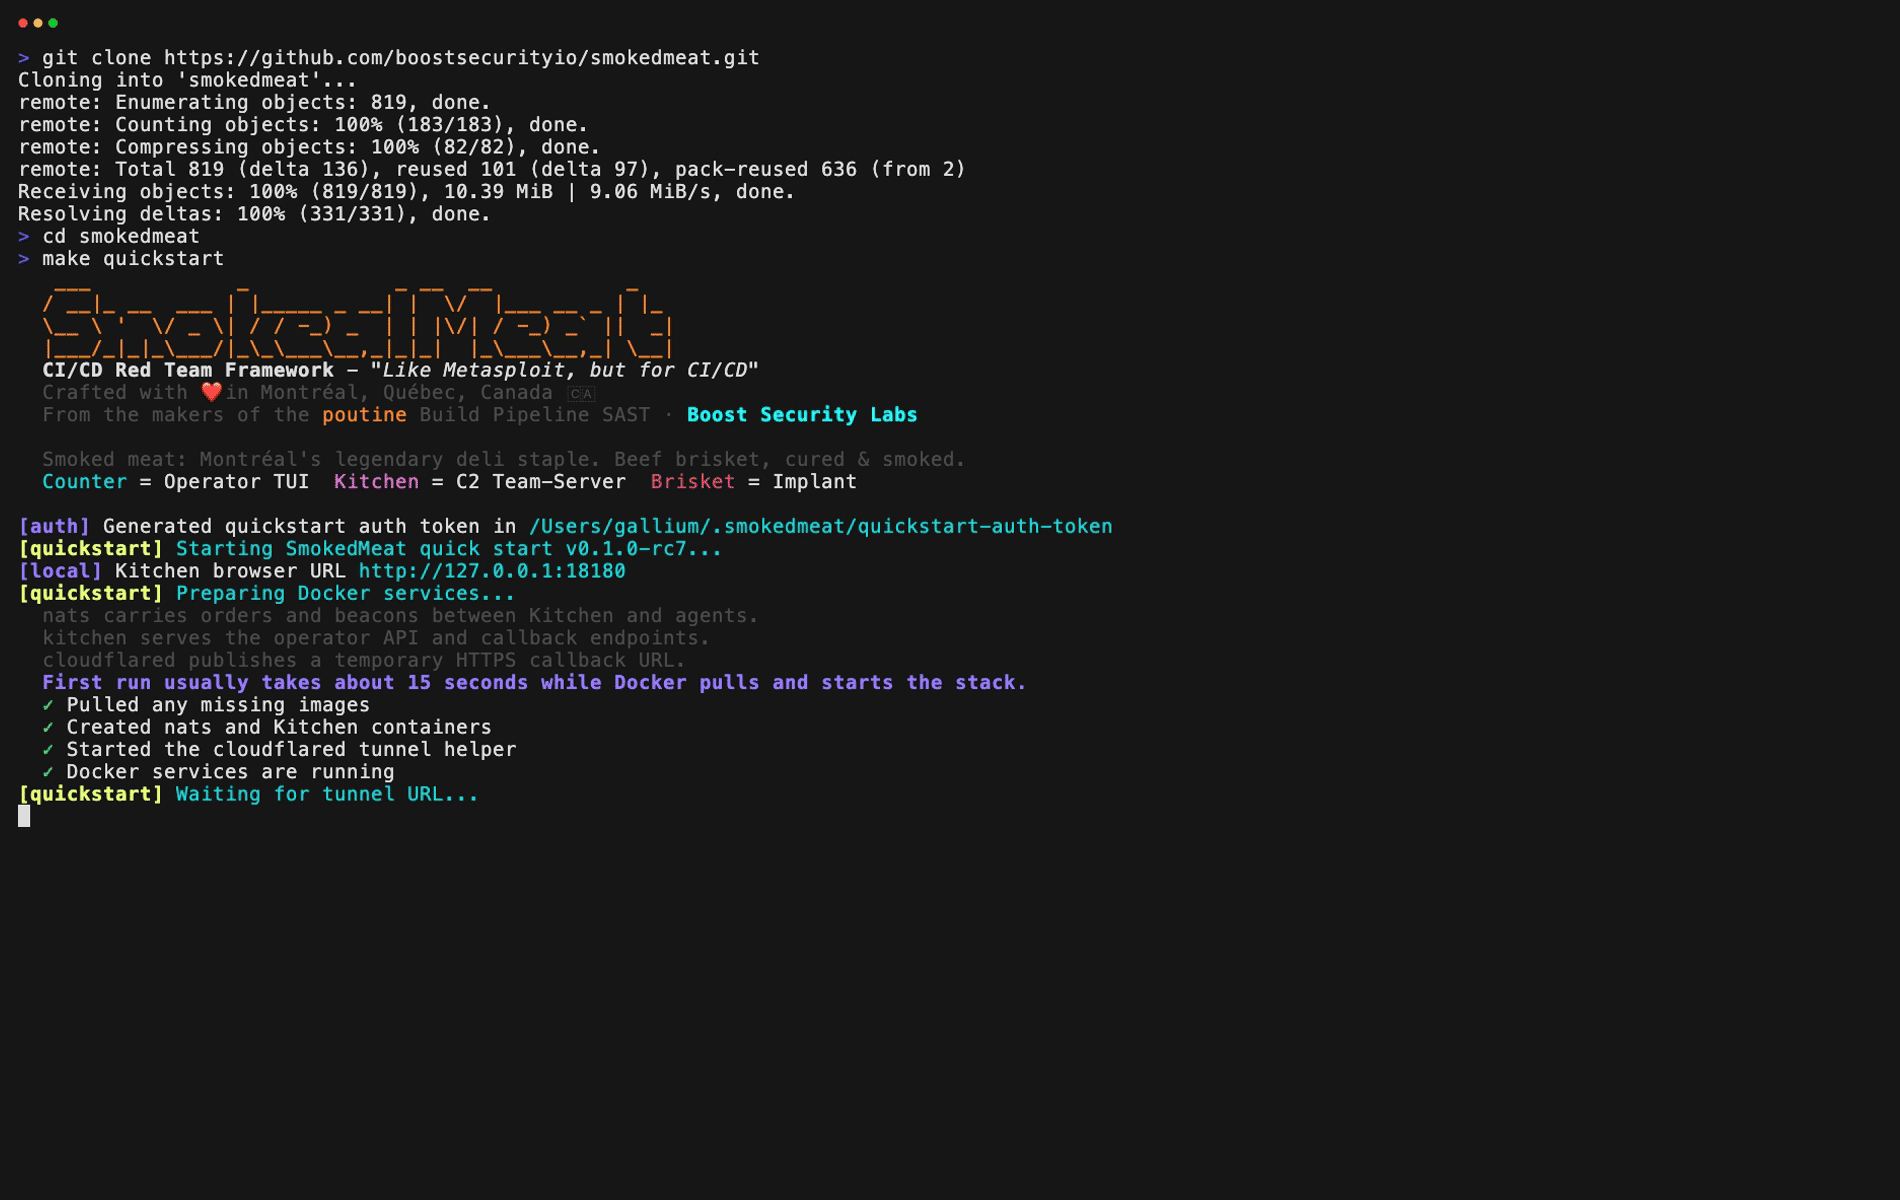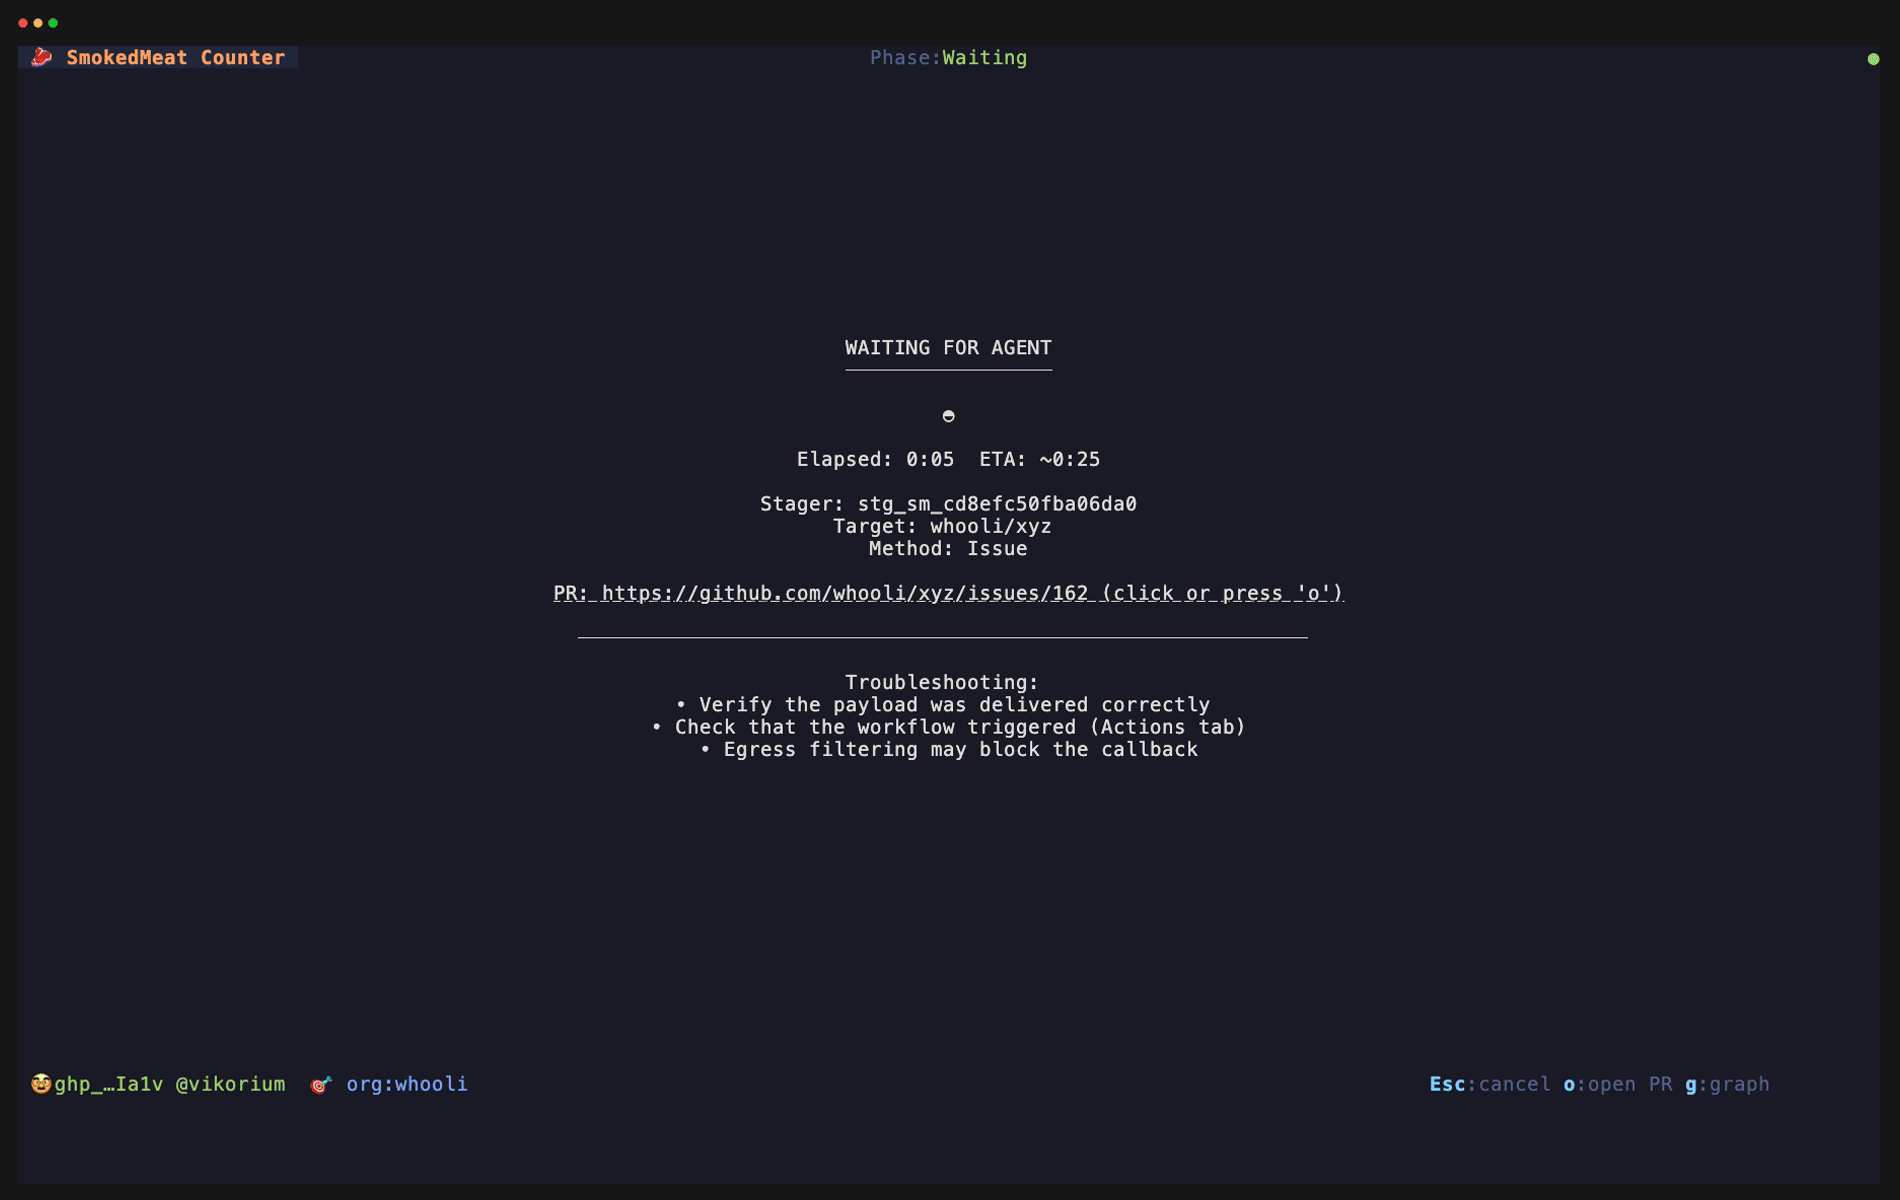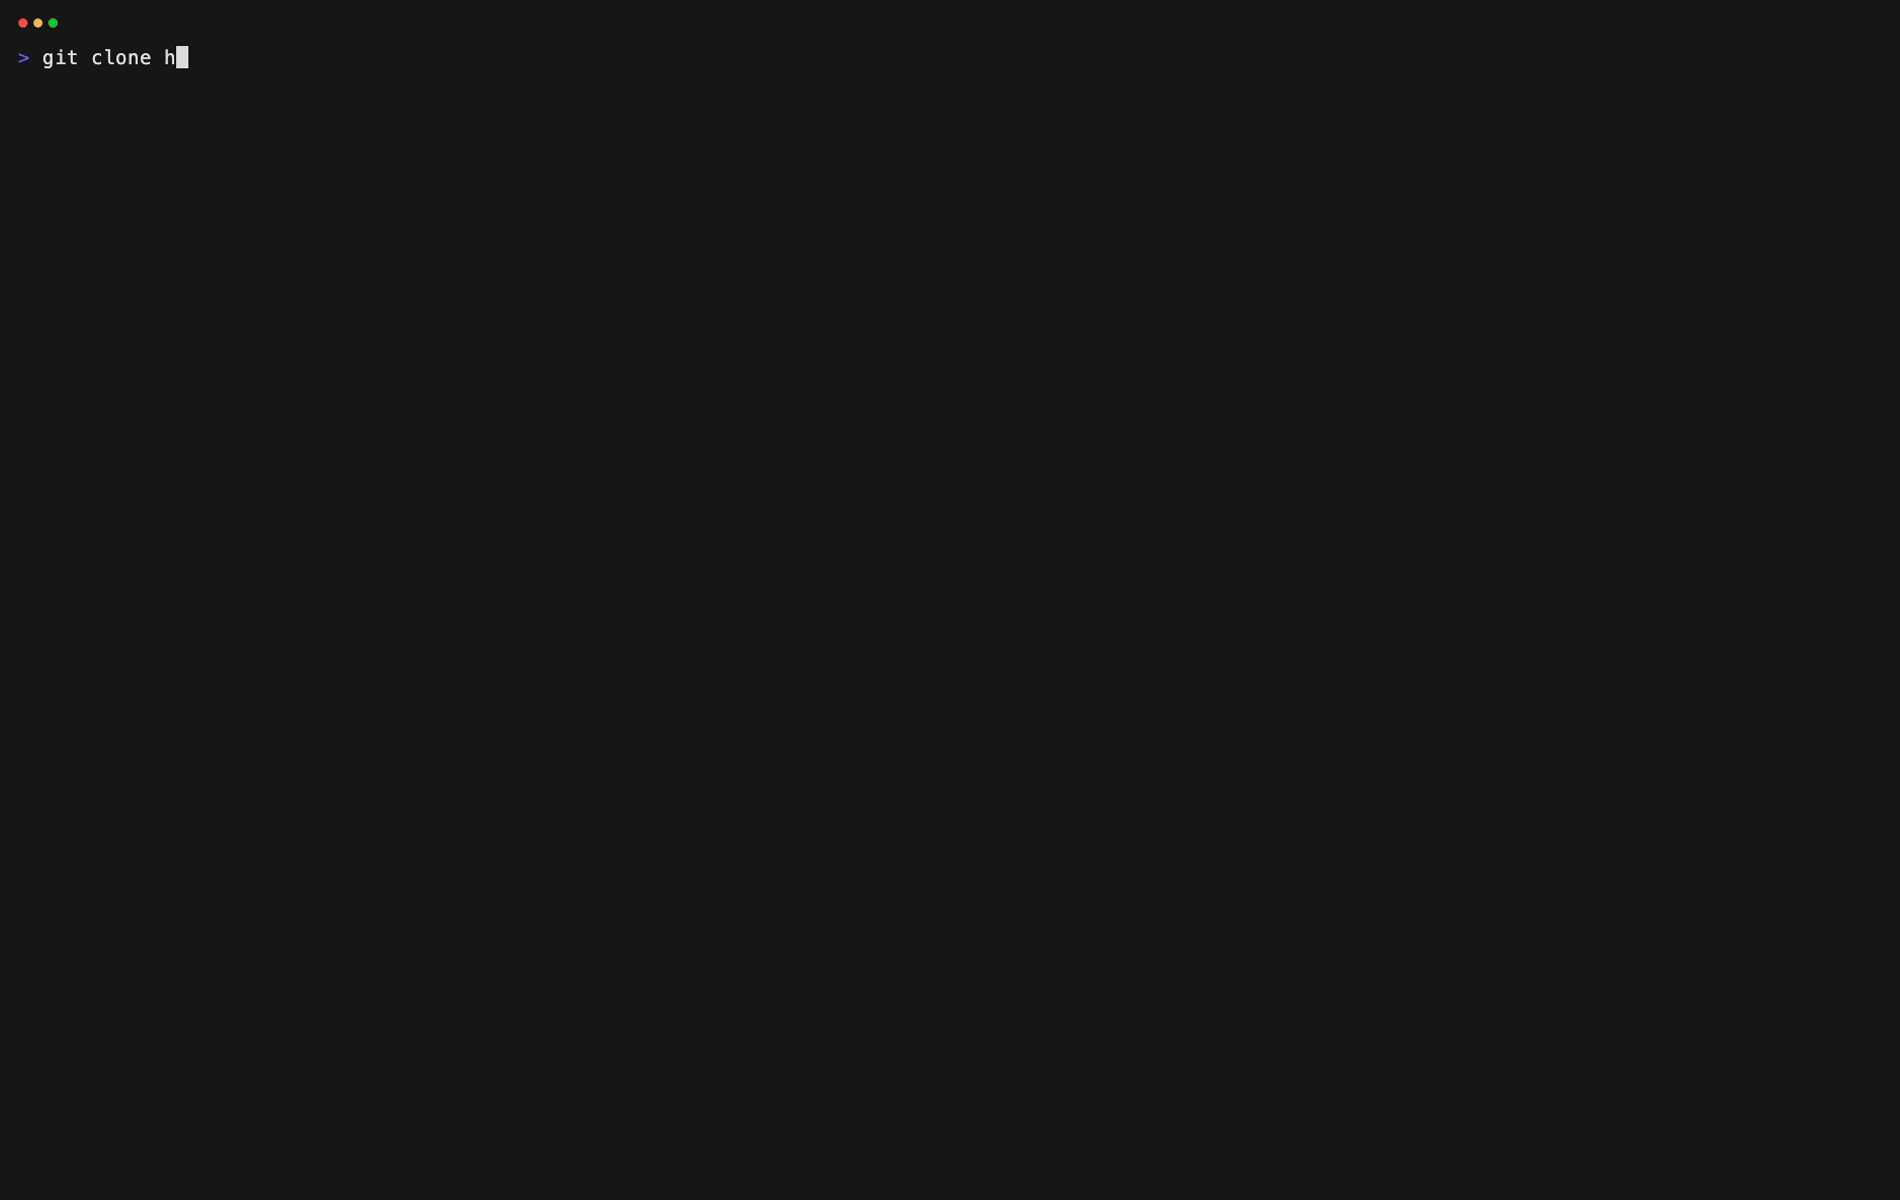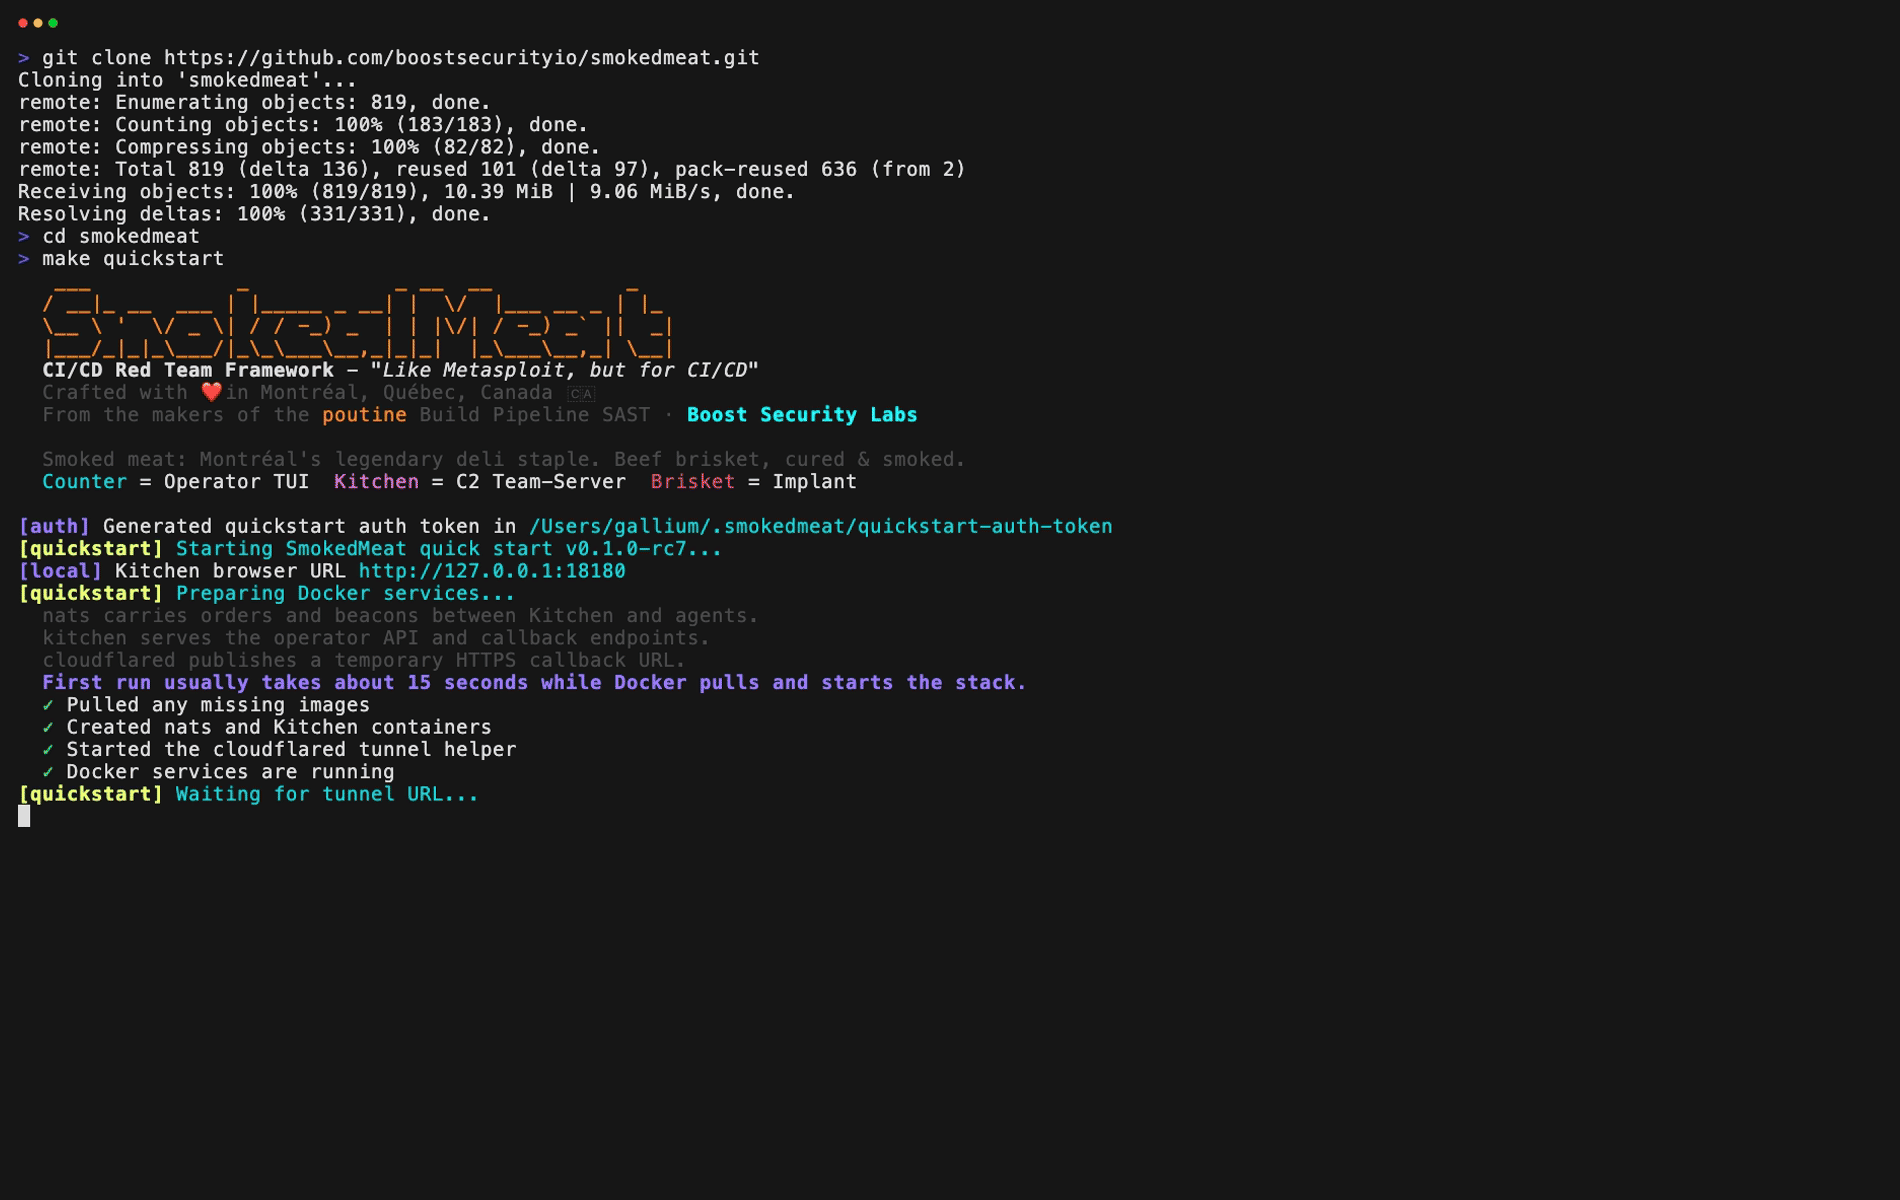
git clone https://github.com/boostsecurityio/smokedmeat.git
cd smokedmeat
make quickstart
make quickstart अनुशंसित पहला रन है। यह स्थानीय रूप से स्थिर रिलीज क्विकस्टार्ट स्टैक शुरू करता है और स्थानीय C2 टीमसर्वर (Kitchen) के खिलाफ ऑपरेटर TUI (Counter) लॉन्च करता है।
अनुशंसित पहला रन:
whoolipublic_repo के साथ क्लासिक PAT⚠ क्लासिक PAT पसंद करें। बारीक-दाने वाले PAT बहुत प्रतिबंधात्मक हो सकते हैं और अन्य संगठनों में सार्वजनिक लक्ष्यों के परीक्षण को अवरुद्ध कर सकते हैं, जिसमें whooli शामिल है।
whooli SmokedMeat का जानबूझकर कमजोर CI/CD हमला खेल का मैदान है। यह सार्वजनिक पथ के लिए अनुशंसित पहला लक्ष्य है।
सेटअप विज़ार्ड आपको इसके माध्यम से ले जाता है:
repo की आवश्यकता होगी।whooli या अपना स्वयं का संगठन/रिपॉजिटरी दर्ज करेंपूर्ण चुनौती प्रवाह के लिए, whooli गाइड देखें या सीधे whooli GitHub संगठन पर जाएं।
जब आप कर लें:
make quickstart-down       # कंटेनर बंद करें
make quickstart-purge      # बंद करें और सभी डेटा हटाएं
यदि आप इसके बजाय स्रोत से काम करना चाहते हैं, तो विकास देखें।
यदि आप स्थानीय रूप से स्रोत ट्री में योगदान दे रहे हैं या पुनरावृति कर रहे हैं, तो Go 1.26+ इंस्टॉल करें और dev क्विकस्टार्ट का उपयोग करें:
make dev-quickstart
make dev-quickstart स्थानीय smokedmeat-cloud-shell इमेज बनाता है, cloudflared, nats, और C2 टीमसर्वर (Kitchen) शुरू करता है, फिर स्रोत से ऑपरेटर TUI लॉन्च करता है।
यदि आप पहले बुनियादी ढांचा और बाद में ऑपरेटर TUI चाहते हैं:
make dev-quickstart-up
make dev-quickstart-counter
जब आप कर लें:
make dev-quickstart-down   # कंटेनर बंद करें
make dev-quickstart-purge  # बंद करें और सभी डेटा हटाएं
अधिक तैनाती मोड और स्थानीय विकास विवरण docs/deployment.md में हैं।
Counter स्टार्टअप पर नए SmokedMeat रिलीज़ की जांच करता है। इसे SMOKEDMEAT_DISABLE_VERSION_CHECK पर्यावरण चर सेट करके अक्षम किया जा सकता है।
| मानक शब्द | SmokedMeat नाम | विवरण |
|---|---|---|
| ऑपरेटर TUI | Counter | विश्लेषण, पेलोड वितरण और पोस्ट-एक्सप्लॉइटेशन वर्कफ़्लो के लिए टर्मिनल इंटरफ़ेस। |
| C2 टीमसर्वर | Kitchen | ऑपरेटर सत्र, स्टेजर, कॉलबैक और ग्राफ़ स्थिति के लिए API और WebSocket सर्वर। |
| इम्प्लांट | Brisket | बीकनिंग, कमांड निष्पादन और पिवटिंग के लिए समझौता किए गए CI रनर पर वितरित एजेंट। |
| ब्राउज़र ग्राफ़ दृश्य | ब्राउज़र दृश्य | C2 टीमसर्वर द्वारा /graph पर परोसा गया लाइव हमला ग्राफ़। |
| मोड | इसका उपयोग कब करें | प्रवेश बिंदु |
|---|---|---|
| क्विकस्टार्ट | निर्धारित रिलीज़ पर सबसे तेज़ पहला रन | make quickstart |
| Dev क्विकस्टार्ट | स्थानीय रूप से स्रोत ट्री पर काम कर रहे हैं | make dev-quickstart |
| होस्टेड टीमसर्वर | एक स्थिर डोमेन के साथ वास्तविक अभियान चला रहे हैं | docs/deployment.md |
होस्टेड टीमसर्वर C2 टीमसर्वर को एक समर्पित होस्ट पर और ऑपरेटर TUI को प्रत्येक ऑपरेटर वर्कस्टेशन पर मूल रूप से चलाता है।
उच्च स्तर पर, ऑपरेटर TUI (Counter) C2 टीमसर्वर (Kitchen) से बात करता है, जो समझौता किए गए CI रनर पर चल रहे इम्प्लांट (Brisket) का प्रबंधन करता है और लाइव हमला ग्राफ़ परोसता है।