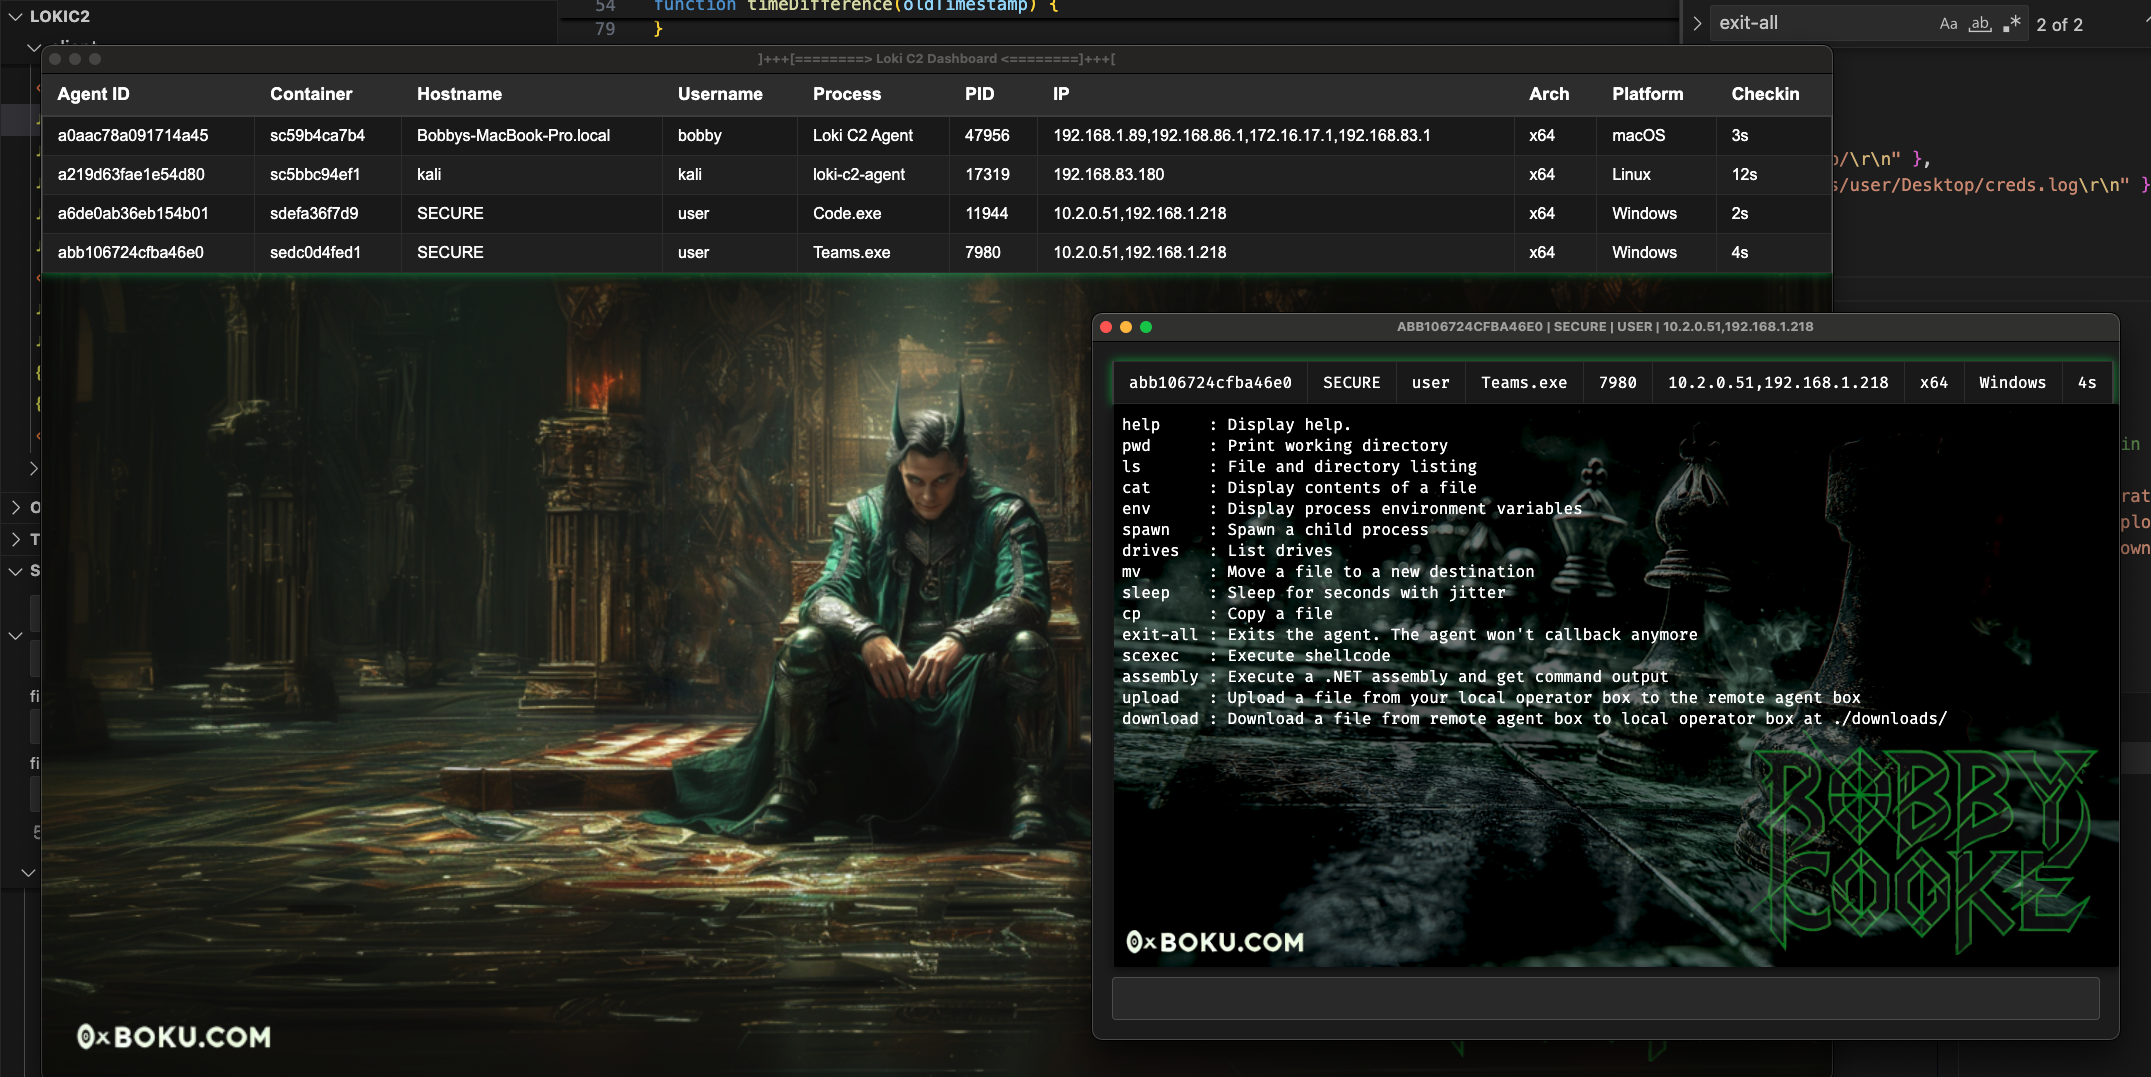
 boku7/loki
🧙♂️ स्क्रिप्ट-जैकिंग-असुरक्षित इलेक्ट्रॉन अनुप्रयोगों के लिए Node.js कमांड एवं नियंत्रण

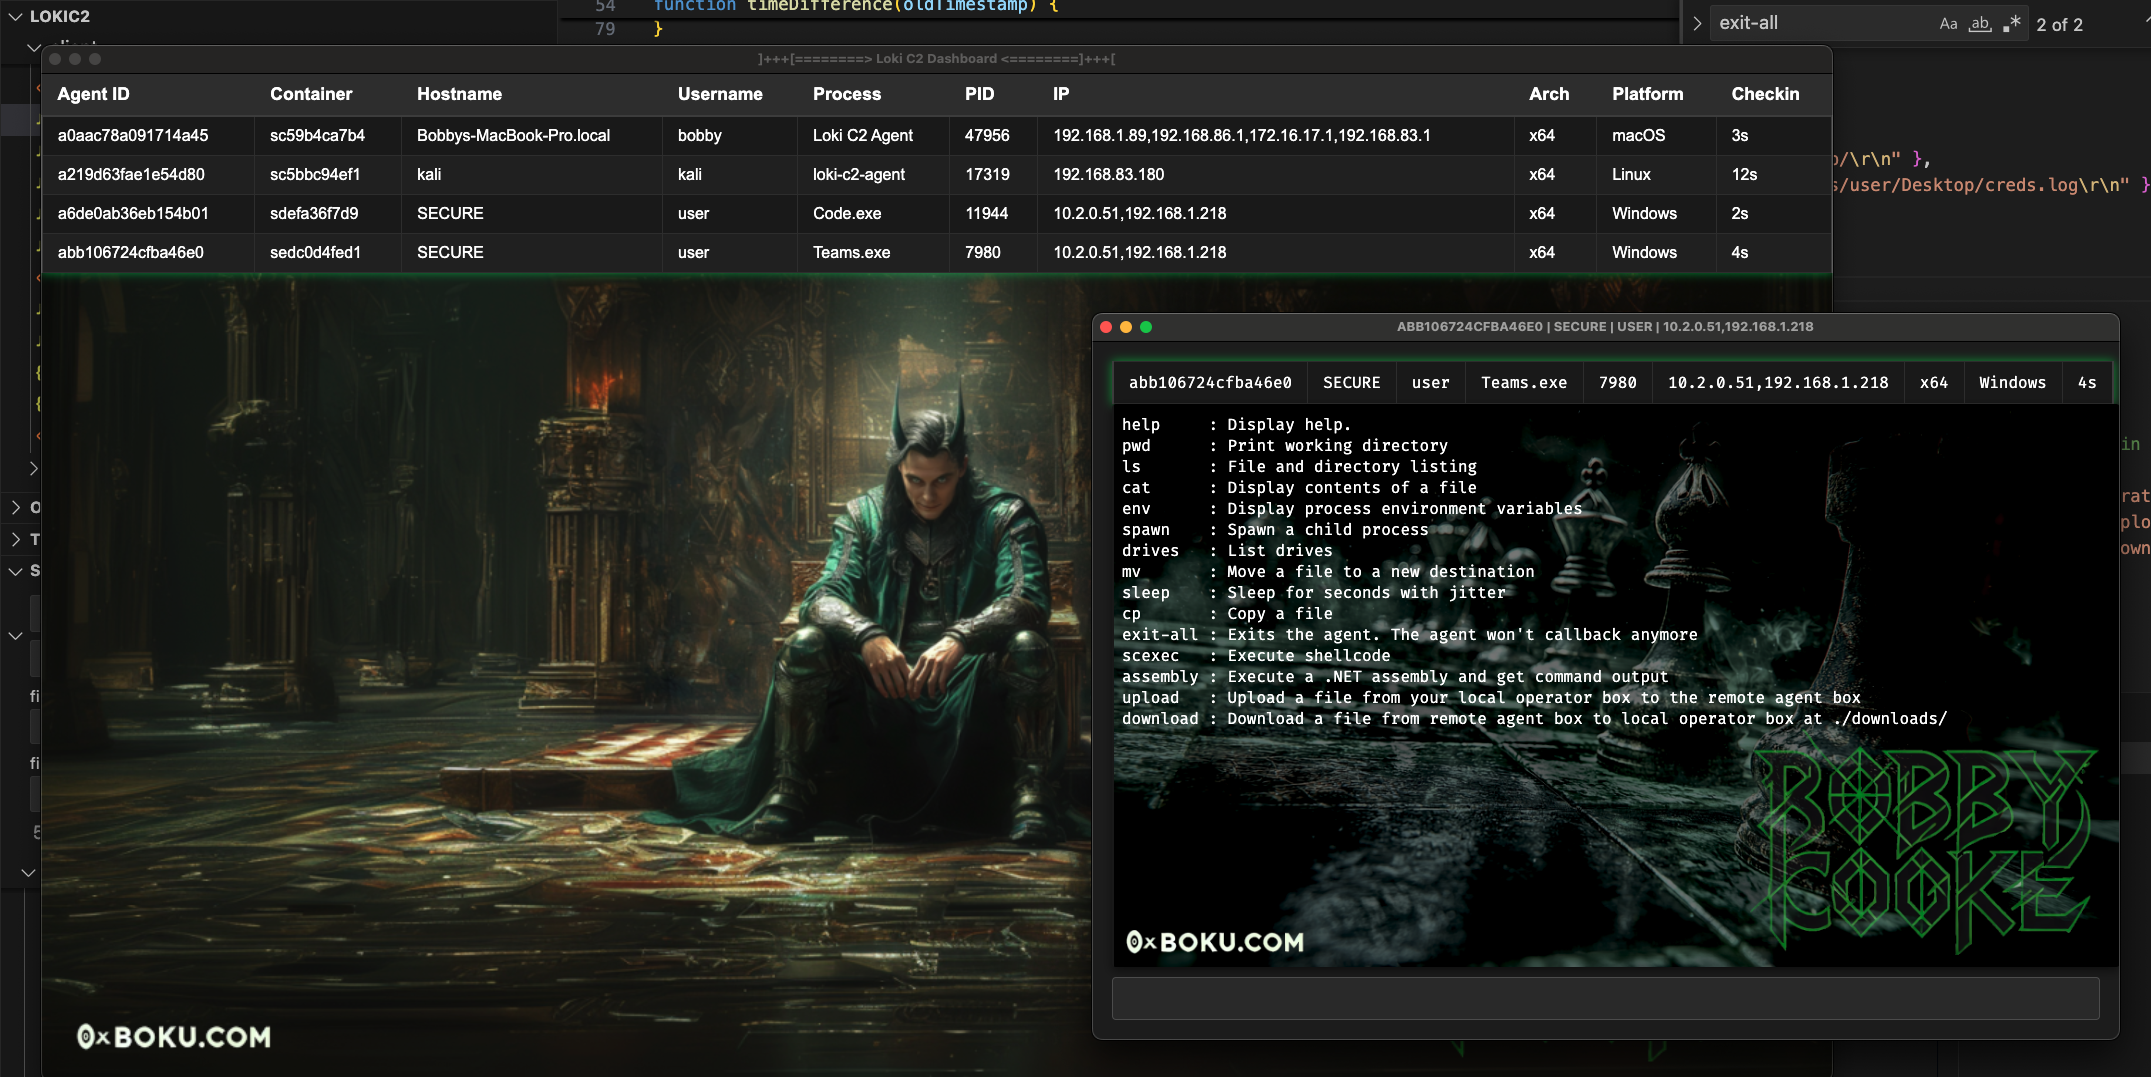
Loki एक stage-1 कमांड एंड कंट्रोल (C2) फ्रेमवर्क है जो Node.js में लिखा गया है, जिसे कमजोर Electron ऐप्स को स्क्रिप्ट-जैक करने के लिए बनाया गया है MITRE ATT&CK T1218.015. रेड टीम ऑपरेशनों के लिए विकसित, Loki विश्वसनीय, हस्ताक्षरित Electron ऐप्स का शोषण करके सुरक्षा सॉफ़्टवेयर को बायपास करने और एप्लिकेशन नियंत्रणों से बचने में सक्षम बनाता है।
स्क्रिप्ट-जैकिंग runtime पर लोड की गई JavaScript फ़ाइलों को मनमाने Node.js कोड से संशोधित करके किसी Electron ऐप के निष्पादन प्रवाह को हाईजैक करती है। इस तकनीक का उपयोग इनके लिए किया जा सकता है:
जबकि कई उपकरण पहले से ही किसी अन्य प्रक्रिया में निष्पादन को चेन करने के लिए स्क्रिप्ट-जैकिंग का लाभ उठाते हैं, Loki पहला उपकरण है जो हस्ताक्षरित Electron ऐप्स में बैकडोरिंग और होलोइंग को उनके कोड-साइनिंग हस्ताक्षर को अमान्य किए बिना सक्षम बनाता है।
Loki कैसे काम करता है, इसकी अधिक जानकारी के लिए यह ब्लॉग पोस्ट देखें:
| नाम | योगदान |
|---|---|
| Bobby Cooke | निर्माता और अनुरक्षक |
| Dylan Tran | निर्माता |
| Ellis Springe | अल्फा परीक्षक |
| Shawn Jones | असेम्बली निष्पादन कोड |
| Trusted Sec | COFFLoader कोड |
| Simon Exley | वीडियो निर्माता |
| Clinton Elves | वीडियो निर्माता |
| John Hammond | वीडियो निर्माता |
John Hammond द्वारा Loki C2 से Cursor AI में बैकडोर डालने का यह वीडियो देखें! 🎩
Simon Exley & Clinton Elves द्वारा Loki C2 के साथ शुरुआत करने का यह वीडियो देखें! 🧙♂️
सभी एजेंट कमांड नेटिव Node.JS में लिखे गए हैं और इन्हें अतिरिक्त निर्भरताओं या लाइब्रेरी लोड इवेंट्स की आवश्यकता नहीं होती। scexec और assembly कमांड को छोड़कर, जो keytar.node और assembly.node पर लाइब्रेरी लोड करते हैं
/ का उपयोग करने वाले पथ स्वीकार करते हैं, पथ में \ काम नहीं करेगा।| Command | विवरण |
|---|---|
help | सहायता दिखाएँ। उपयोग: help या help scan |
pwd | वर्तमान कार्यशील निर्देशिका दिखाएँ |
ls | फ़ाइल और निर्देशिका सूची |
cat | फ़ाइल की सामग्री दिखाएँ |
env | प्रक्रिया पर्यावरण चर दिखाएँ |
spawn | एक चाइल्ड प्रोसेस स्पॉन करें |
drives | ड्राइव की सूची दिखाएँ |
mv | किसी फ़ाइल को नए गंतव्य पर ले जाएँ |
sleep | जिटर के साथ सेकंड के लिए सोएं |
cp | स्रोत फ़ाइल को गंतव्य पर कॉपी करें |
exit-all | एजेंट को बंद करता है, एजेंट दोबारा कॉलबैक नहीं करेगा |
load | डिस्क से एक node PE फ़ाइल को प्रोसेस में लोड करें |
scexec | शेलकोड निष्पादित करें |
assembly | .NET असेंबली निष्पादित करें और कमांड आउटपुट प्राप्त करें |
upload | आपके स्थानीय ऑपरेटर बॉक्स से रिमोट एजेंट बॉक्स पर फ़ाइल अपलोड करें |
download | रिमोट एजेंट बॉक्स से आपके स्थानीय ऑपरेटर बॉक्स पर फ़ाइल डाउनलोड करें |
scan | चयनित पोर्ट्स के साथ CIDR रेंज में TCP नेटवर्क स्कैन करें |
dns | DNS लुकअप। सिस्टम की DNS कॉन्फ़िगरेशन का उपयोग करता है |
set | असेंबली नोड और scexec नोड्स के लिए Node लोड पथ सेट करें |
bof | COFF फ़ाइल निष्पादित करें और आउटपुट लौटाएँ |
Set - एप्लिकेशन नियंत्रण बहिष्करण पथों से नोड्स लोड करनाassembly.node और scexec.node के लिए लोड पथ बदलने हेतु set कमांड का उपयोग कर सकते हैं।ls, cat, cp और mv का उपयोग करके आप एप्लिकेशन नियंत्रण नियमों की गणना कर सकते हैं और एक लिखने योग्य बहिष्करण निर्देशिका खोज सकते हैं।set कमांड से उनके लोड पथ को बहिष्करण निर्देशिका में बदल सकते हैं।[04-04-2025 8:50AM MST] advsim$ help set
Set the Node load paths for assembly node and scexec nodes
set scexec_path C:/Users/user/AppData/ExcludedApp/scexec.node
set assembly_path C:/Users/user/AppData/ExcludedApp/assembly.node
[04-04-2025 8:51AM MST] advsim$ set scexec_path C:/Users/user/AppData/ExcludedApp/scexec.node
SCEXEC Node Load Path Set to : C:/Users/user/AppData/ExcludedApp/scexec.node
एजेंट की विशेषताओं की अधिक जानकारी के लिए यहाँ क्लिक करें
क्लाइंट की विशेषताओं की अधिक जानकारी के लिए यहाँ क्लिक करें
सबसे पहले आपको एक कमजोर Electron एप्लिकेशन की पहचान करनी होगी जो ASAR सुरक्षा अखंडता जाँच नहीं करता, जैसे Microsoft Teams। नए एप्लिकेशन में बैकडोरिंग को रोकने वाली अखंडता जाँच हो सकती हैं। लक्षित ऐप के पुराने संस्करणों के कमजोर होने की अधिक संभावना होती है।
