 bluepigeonproject/blue-pigeon
ब्लू पिजन एक ब्लूटूथ-आधारित डेटा एक्सफ़िलट्रेशन और प्रॉक्सी टूल है जो एक दूरस्थ कमांड और कंट्रोल (C2) सर्वर और एक समझौता किए गए होस्ट के बीच संचार सक्षम करता है।

ब्लू पिजन: रेड टीमर्स के लिए ब्लूटूथ-आधारित डेटा एक्सफिल्ट्रेशन और प्रॉक्सी टूल
1. ब्लू पिजन - मोबाइल एप्लिकेशन
2. ब्लू बीक - कस्टम EdXposed फ्रेमवर्क हुक
3. ब्लू डिस्पैचर - समझौता किए गए होस्ट के लिए .NET मॉड्यूल
ब्लू पिजन एक ब्लूटूथ-आधारित डेटा एक्सफिल्ट्रेशन और प्रॉक्सी टूल है जो दूरस्थ कमांड और कंट्रोल (C2) सर्वर और समझौता किए गए होस्ट के बीच संचार सक्षम बनाता है।
रॉक डव की अपने घर तक संदेश ले जाने की क्षमता से प्रेरित होकर, ब्लू पिजन होमिंग व्यवहार की नकल करता है और एजेंट (समझौता किया गया होस्ट) और उसके घोंसले (मोबाइल एप्लिकेशन और फिर C2 सर्वर पर प्रॉक्सी) के बीच संदेश/पेलोड पहुंचाता है।
ब्लू पिजन को एक Android एप्लिकेशन के रूप में विकसित किया गया है जिसे रेड टीमर समझौता किए गए होस्ट के आस-पास तैनात कर सकता है और यह विशेष रूप से उन रेड टीम ऑपरेशनों के लिए उपयोगी है जहां पारंपरिक चैनलों (जैसे, वेब, ई-मेल, DNS) पर संचार उपलब्ध नहीं है।
MITRE AT&CK फ्रेमवर्क के एक्सफिल्ट्रेशन रणनीति के अंतर्गत "एक्सफिल्ट्रेशन ओवर अल्टरनेटिव प्रोटोकॉल" तकनीक (ID: T1048) का विस्तार करते हुए, ब्लू पिजन साइबर किल चेन के एक्शन ऑन ऑब्जेक्टिव के रूप में ब्लूटूथ फाइल शेयरिंग को एक्सफिल्ट्रेशन माध्यम के रूप में उपयोग करके कमांड और कंट्रोल स्थापित करने और डेटा एक्सफिल्ट्रेशन करने का एक नया तरीका प्रदान करता है।
ब्लू पिजन @mahchiahui, @jingloon और @cloudkanghao द्वारा बनाया गया है
(स्रोत: https://spectrum.ieee.org/tech-history/silicon-revolution/consider-the-pigeon-a-surprisingly-capable-technology)
कमांड और कंट्रोल स्थापित करना और डेटा एक्सफिल्ट्रेशन करना साइबर किल चेन के प्रमुख चरण हैं, लेकिन वे अक्सर अपनी जटिलताओं और गलत तरीके से किए जाने पर गंभीर परिणामों के साथ आते हैं। एक रेड टीम ऑपरेशन में, एक गलत प्रयास नेटवर्क गतिविधि लॉग में स्थायी निशान छोड़ सकता है और डिटेक्शन तंत्रों के लिए अलार्म बजा सकता है।
अपने कुछ रेड टीमिंग अभ्यासों में, हमने पाया कि हमें पारंपरिक चैनलों (जैसे, वेब, ईमेल, DNS) से गुज़रे बिना डेटा एक्सफिल्ट्रेट करने और समझौता किए गए होस्ट के साथ संवाद करने के एक तरीके की आवश्यकता है।
इस आवश्यकता को पूरा करने के लिए कुछ समाधान उपलब्ध होने के कारण, हमने वायरलेस/रेडियो-कम्युनिकेशन वैक्टर पर आधारित विभिन्न एक्सफिल्ट्रेशन विचारों की खोज की। परिणामस्वरूप, अपने रेड टीम टूलसेट का विस्तार करने के लिए ब्लू पिजन बनाया गया।
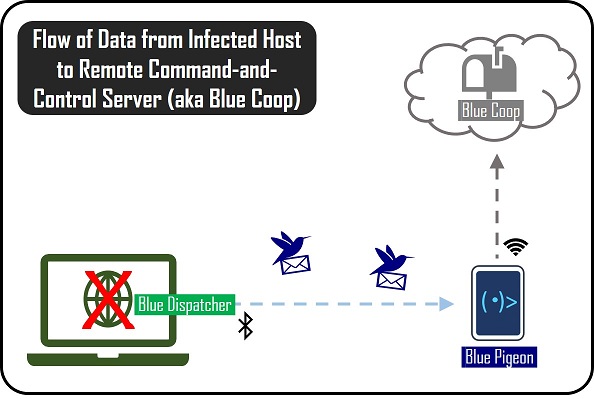
ब्लू पिजन एक Android मोबाइल फोन के अंदर एक फोरग्राउंड सेवा के रूप में चलता है। जब रेड टीमर/दुर्भावनापूर्ण इनसाइडर फोन को समझौता किए गए होस्ट (ब्लू डिस्पैचर पेलोड से संक्रमित) के निकट तैनात करता है, तो ब्लू पिजन एक दूरस्थ C2 सर्वर (उर्फ ब्लू कूप) के लिए एक एक्सफिल्ट्रेशन पॉइंट और कमांड रिले प्रॉक्सी के रूप में कार्य करने में सक्षम होगा।
ब्लू पिजन के क्रियान्वयन का डेमो वीडियो देखने के लिए यहां क्लिक करें
ब्लू पिजन को निम्नलिखित प्रमुख आवश्यकताओं के साथ इंजीनियर किया गया था:
ब्लू पिजन को विभिन्न स्तरों पर डिटेक्शन से बचते हुए डेटा एक्सफिल्ट्रेशन की अनुमति देनी चाहिए:
नेटवर्क ट्रैफ़िक डिटेक्शन से बचना: समझौता किए गए होस्ट से डेटा एक्सफिल्ट्रेशन पारंपरिक संचार चैनलों के माध्यम से नहीं हो सकता क्योंकि उनके लॉग और मॉनिटर होने की संभावना है (और पहले से ही कई बेहतर विकल्प मौजूद हैं, तो पहिया का पुन: आविष्कार क्यों करें, है ना?)
मानवीय डिटेक्शन से बचना: डेटा एक्सफिल्ट्रेशन पीड़ित की मशीन पर बिना किसी दृश्य संकेत के होना चाहिए, क्योंकि सबसे खराब स्थिति में पीड़ित से समझौता की गई मशीन का उपयोग जारी रहने की उम्मीद है।
ब्लू पिजन को गुप्तता बनाए रखनी चाहिए, यानी मैदान में तैनात होने पर अगोचर रहना चाहिए।
भारी-भरकम लैपटॉप, रास्पबेरी पाई और होमब्रू हैकर किट एकदम नो-गो हैं क्योंकि यह तैनाती की संभावनाओं और व्यवहार्यता को सीमित करता है। हमें एक छोटा और मासूम दिखने वाला कबूतर चाहिए, कोई बड़ा अल्फा नर मोर नहीं!
ब्लू पिजन एक सामान्य Android फोन के भीतर छिपा रहता है जिसे रेड टीमर/दुर्भावनापूर्ण इनसाइडर मैदान में ला सकता है। किसी को भी मोबाइल फोन पर संदेह नहीं होता...
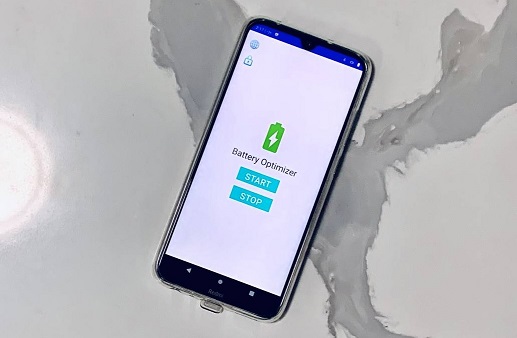
दुर्लभ घटना में जहां रेड टीमर को निरीक्षण के लिए चुनौती दी जाती है, ब्लू पिजन को ऑपरेशन के संदर्भ के अनुरूप एक अगोचर एप्लिकेशन के रूप में प्रच्छन्न किया जा सकता है। आधार प्रूफ-ऑफ-कॉन्सेप्ट में, मोबाइल एप्लिकेशन एक बैटरी ऑप्टिमाइज़र ऐप के रूप में प्रच्छन्न है। बेझिझक रिपो को फोर्क करें और ब्लू पिजन को एक सौंदर्यपरक मेकओवर दें!
ब्लू पिजन को फोन तैनात करते समय रेड टीमर को एक्सफिल्ट्रेशन प्रयास के कोई संकेत प्रकट करने से बचना चाहिए।
रेड टीमर को केवल एप्लिकेशन लॉन्च करना होगा और फोन को समझौता की गई मशीन के निकट लाना होगा।
ब्लू पिजन मोबाइल फोन की पृष्ठभूमि में चलता है और स्क्रीन को सक्रिय रखने की आवश्यकता नहीं होती है।
ब्लू पिजन स्वचालित रूप से आने वाले संदेशों को उपभोग करता है और रेड टीमर को फ़ाइल स्थानांतरण अनुरोध पॉप-अप को मैन्युअल रूप से स्वीकार करने की आवश्यकता नहीं होती है (यह वास्तव में पॉप अप भी नहीं होगा)।
ब्लू पिजन को तैनाती के दौरान समझौता किए गए होस्ट के लिए (और केवल उसके लिए) अधिकतम उपलब्धता बनाए रखनी चाहिए।
ब्लू पिजन को रेड टीमर द्वारा नियमित हस्तक्षेप के बिना आने वाले संदेशों को पकड़ने के लिए जीवित रहने में सक्षम होना चाहिए।
ब्लू पिजन को दुर्भावनापूर्ण अनुरोधों/DoS प्रयासों का सामना करने और इच्छित होस्ट के लिए उपलब्धता बनाए रखने में सक्षम होना चाहिए।
ब्लू पिजन समझौता किए गए होस्ट को स्कैन और कनेक्ट करने के लिए स्थायी रूप से खोज योग्य मोड में रहने में सक्षम है।
DoS और रीप्ले हमलों से बचाव के लिए HMAC-आधारित प्रमाणीकरण और फ़ाइलनाम रैंडमाइज़ेशन का उपयोग किया जाता है। ब्लू पिजन एक कॉन्फिगरेबल गुप्त पासफ्रेज़ के साथ प्रमाणित करने के बाद ही फ़ाइल स्थानांतरण अनुरोधों को स्वीकार करता है।
ब्लू पिजन को तीन-भाग वाले फ्रेमवर्क के रूप में डिज़ाइन किया गया है जिसमें निम्नलिखित घटक शामिल हैं:

