 bishopfox/cloudfox
क्लाउड पेनिट्रेशन परीक्षणों के लिए स्थितिजन्य जागरूकता को स्वचालित करना।
CloudFox आपको अपरिचित क्लाउड वातावरणों में स्थितिजन्य जागरूकता (situational awareness) प्राप्त करने में मदद करता है। यह एक ओपन सोर्स कमांड लाइन टूल है जिसे पेनिट्रेशन टेस्टर्स और अन्य आक्रामक सुरक्षा पेशेवरों को क्लाउड इंफ्रास्ट्रक्चर में खोजे जा सकने वाले हमले के रास्ते (exploitable attack paths) ढूँढने में सहायता करने के लिए बनाया गया है।
CLOUDFOX UPDATE REQUIRED: (12/2025): यदि आप
cloudfoxका उपयोग कर रहे हैं, तो आपको v1.17.0 या उससे अधिक संस्करण का उपयोग करना होगा। सभी पुराने संस्करण AWS के सार्वजनिक सेवा मैपिंग फ़ाइल में स्वरूप बदलने के बाद काम करना बंद कर दिए हैं।
अवलोकन
हमसे RedSec डिस्कॉर्ड सर्वर पर जुड़ें
CloudFox मॉड्यूलर है (आप एक समय में एक कमांड चला सकते हैं), लेकिन एक aws all-checks कमांड है जो आपके लिए अन्य aws कमांड को उचित डिफॉल्ट के साथ चलाएगा:
cloudfox aws --profile [profile-name] all-checks
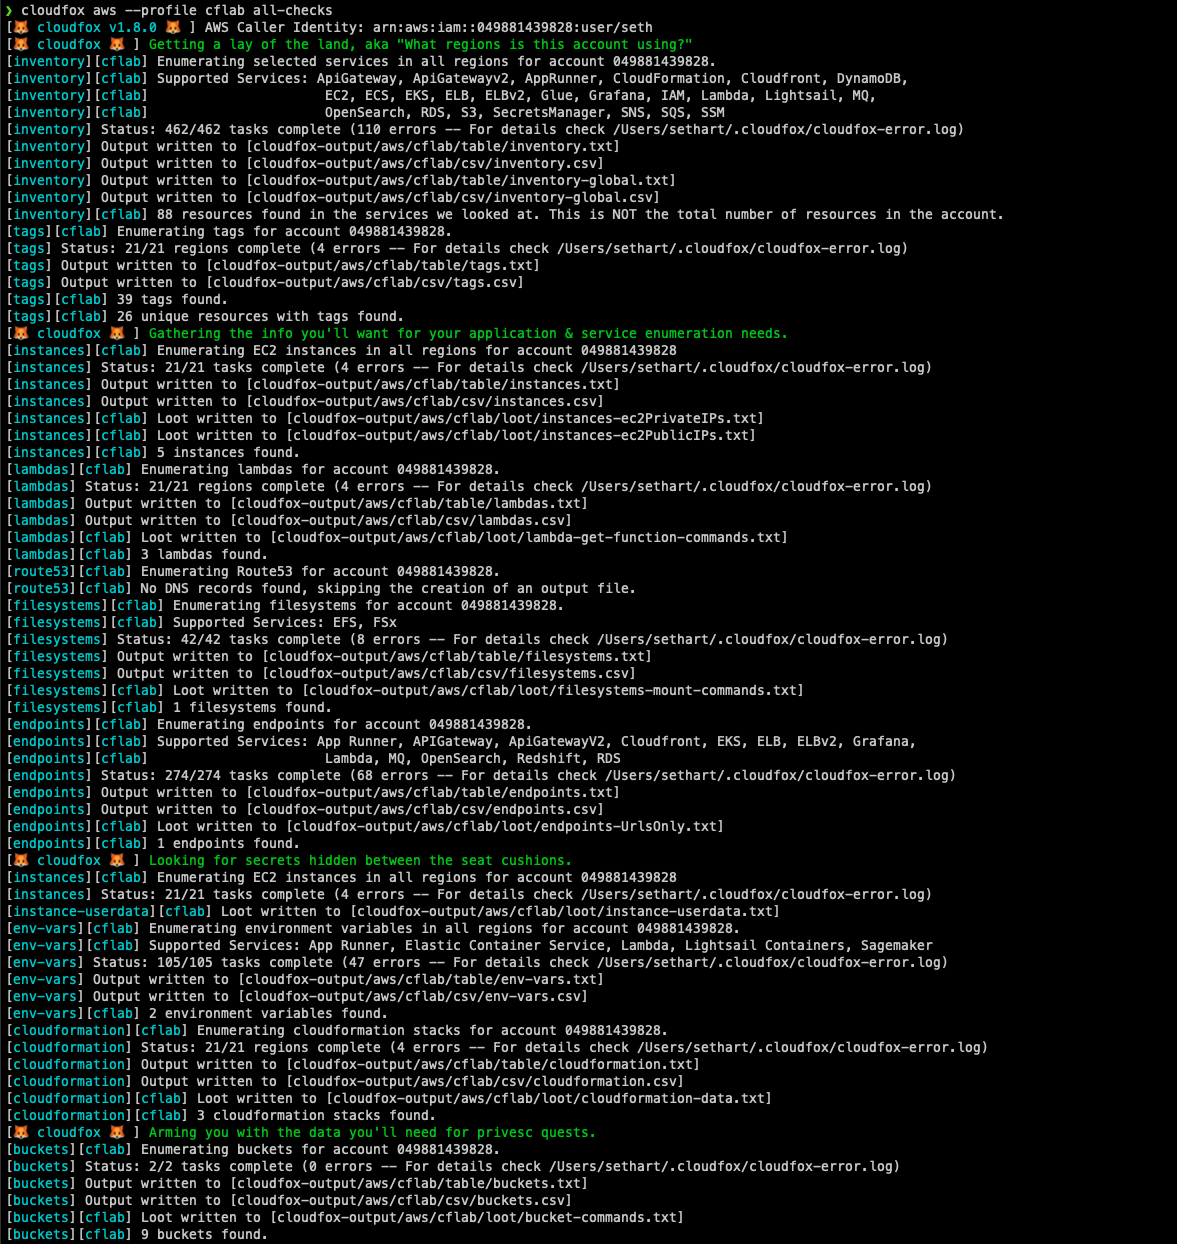
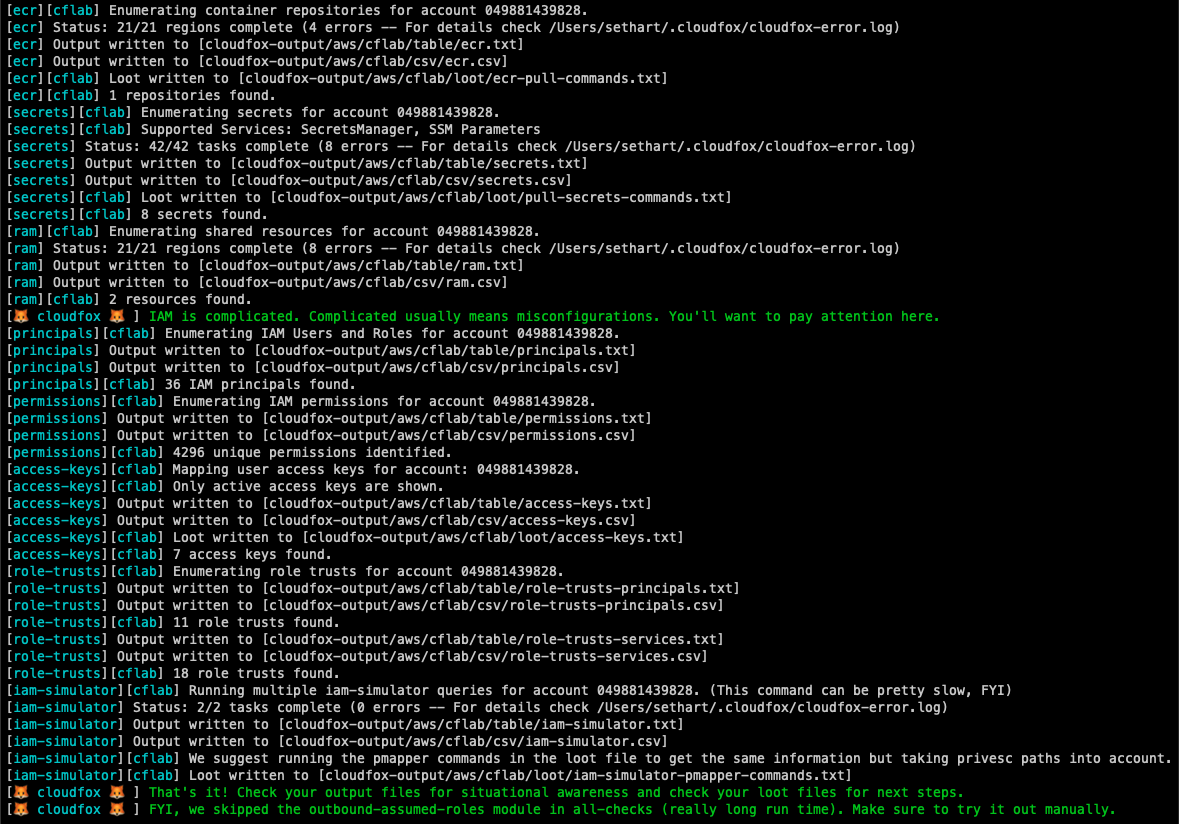
CloudFox को सीमित केवल-पढ़ने वाली अनुमतियों वाले प्रिंसिपल द्वारा निष्पादित करने के लिए डिज़ाइन किया गया था, लेकिन इसका उद्देश्य आपको उन हमले के रास्ते खोजने में मदद करना है जिनका शोषण अनुकरणीय समझौता परिदृश्यों (उद्देश्य-आधारित पेनिट्रेशन टेस्टिंग) में किया जा सकता है।
CloudFox का उपयोग "प्राप्त" क्रेडेंशियल्स के साथ किया जा सकता है, जैसे आप weirdAAL या enumerate-iam का उपयोग करते हैं। विफल होने वाली जाँचें चुपचाप विफल होती हैं, इसलिए कोई भी लौटाया गया डेटा का मतलब है कि आपके "प्राप्त" क्रेडेंशियल्स में उसे पुनः प्राप्त करने के लिए आवश्यक पहुँच है।
पूर्ण दस्तावेज़ीकरण के लिए कृपया हमारे विकी देखें।
| प्रदाता | CloudFox कमांड्स |
|---|---|
| AWS | 34 |
| Azure | 4 |
| GCP | 60 |
| Kubernetes | समर्थन नियोजित |
विकल्प 1: अपने प्लेटफ़ॉर्म के लिए नवीनतम बाइनरी रिलीज़ डाउनलोड करें।
विकल्प 2: यदि आप homebrew का उपयोग करते हैं: brew install cloudfox
विकल्प 3: Go इंस्टॉल करें, रिमोट स्रोत से इंस्टॉल करने के लिए go install github.com/BishopFox/cloudfox@latest का उपयोग करें
विकल्प 4: डेवलपर मोड:
Go इंस्टॉल करें, CloudFox रिपॉजिटरी को क्लोन करें और स्रोत से कंपाइल करें ```
**विकल्प 5:** बग फिक्स का परीक्षण  ```
git clone [email protected]:BishopFox/cloudfox.git
git checkout seth-dev
go build .
./cloudfox [rest of the command options]
-l फ़्लैग का उपयोग करके प्रोफाइल नामों की सूची वाली फ़ाइल का पथ निर्दिष्ट कर सकते हैं या -a फ़्लैग के साथ सभी संग्रहीत प्रोफाइल्स पास कर सकते हैं।SecurityAudit + CloudFox कस्टम नीतिअतिरिक्त नीति नोट्स (सितंबर 2022 तक):
| नीति | नोट्स |
|---|---|
| CloudFox कस्टम नीति | इसमें cloudfox द्वारा उपयोग की जाने वाली हर अनुमति की पूरी सूची है और कुछ नहीं |
arn:aws:iam::aws:policy/SecurityAudit | अधिकांश cloudfox जाँचों को कवर करता है लेकिन नई सेवाओं या अनुमतियों जैसे apprunner:*, grafana:*, lambda:GetFunctionURL, lightsail:GetContainerServices को छोड़ देता है |
arn:aws:iam::aws:policy/job-function/ViewOnlyAccess | अधिकांश cloudfox जाँचों को कवर करता है लेकिन नई सेवाओं या अनुमतियों जैसे AppRunner:*, grafana:*, lambda:GetFunctionURL, lightsail:GetContainerServices को छोड़ देता है - और iam:SimulatePrincipalPolicy भी गायब है। |
arn:aws:iam::aws:policy/ReadOnlyAccess | केवल AppRunner गायब है, लेकिन "s3:Get*" जैसी चीजें भी प्रदान करता है जो अत्यधिक अनुमतिपूर्ण हो सकती हैं। |
arn:aws:iam::aws:policy/AdministratorAccess | यह CloudFox के साथ ठीक काम करेगा, लेकिन यदि आपको एक पेनिट्रेशन टेस्टर के रूप में एक्सेस का यह स्तर दिया गया था, तो यह संभवतः अपने आप में एक निष्कर्ष होना चाहिए :) |
gcloud auth application-default login)न्यूनतम अनुमतियाँ (एकल प्रोजेक्ट):
एकल प्रोजेक्ट की बुनियादी गणना के लिए, roles/viewer भूमिका अधिकांश संसाधनों तक पढ़ने की पहुँच प्रदान करती है (लॉगिंग, निगरानी, और कंप्यूट/नेटवर्क देखना शामिल है)।
व्यापक अनुमतियाँ (संगठन-व्यापी):
पूरे संगठन में गहन सुरक्षा मूल्यांकन के लिए:
| दायरा | भूमिका | उद्देश्य |
|---|---|---|
| संगठन | roles/resourcemanager.organizationViewer | संगठन संरचना और मेटाडेटा देखें |
| संगठन | roles/iam.securityReviewer | पूरे संगठन में IAM नीतियों की समीक्षा करें |
| संगठन | roles/cloudasset.viewer | सभी संसाधनों के लिए Cloud Asset Inventory से क्वेरी करें |
| संगठन | roles/cloudidentity.groupsViewer | Google Groups और सदस्यताओं की गणना करें |
| फ़ोल्डर | roles/resourcemanager.folderViewer | फ़ोल्डर पदानुक्रम और मेटाडेटा देखें |
| प्रोजेक्ट | roles/viewer | अधिकांश प्रोजेक्ट संसाधनों तक पढ़ने की पहुँच (लॉगिंग.viewer, monitoring.viewer, compute.viewer शामिल है) |
| टूलिंग प्रोजेक्ट | roles/serviceusage.serviceUsageAdmin | (वैकल्पिक) CloudFox संचालन के लिए API कोटा प्रबंधित करें |
नोट: मूल
roles/viewerभूमिका मेंroles/logging.viewer,roles/monitoring.viewer, औरroles/compute.networkViewerकी अनुमतियाँ शामिल हैं, इसलिए इन्हें अलग से प्रदान करने की आवश्यकता नहीं है।


