
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/bigb0x/cve-2024-24919-sniper
टोहीभेद्यता स्कैनरशोषणजानकारी एकत्र करनावेब सुरक्षापेनिट्रेशन टेस्टिंग
GitHubbigb0x/cve-2024-24919-sniper

CVE-2024-24919-Sniper

CVE-2024-24919 Sniper - Check Point Security Gateway CVE-2024-24919 भेद्यता को स्कैन करने के लिए एक शक्तिशाली उपकरण। एकल और बल्क स्कैनिंग, मल्टीथ्रेडिंग का समर्थन करता है, और विस्तृत CSV रिपोर्ट उत्पन्न करता है। पैठ परीक्षकों और सुरक्षा शोधकर्ताओं के लिए आदर्श।

साझा करें
रिपॉजिटरी देखें
31292 साल पहलेअभी तक समीक्षित नहीं

CVE-2024-24919-Sniper

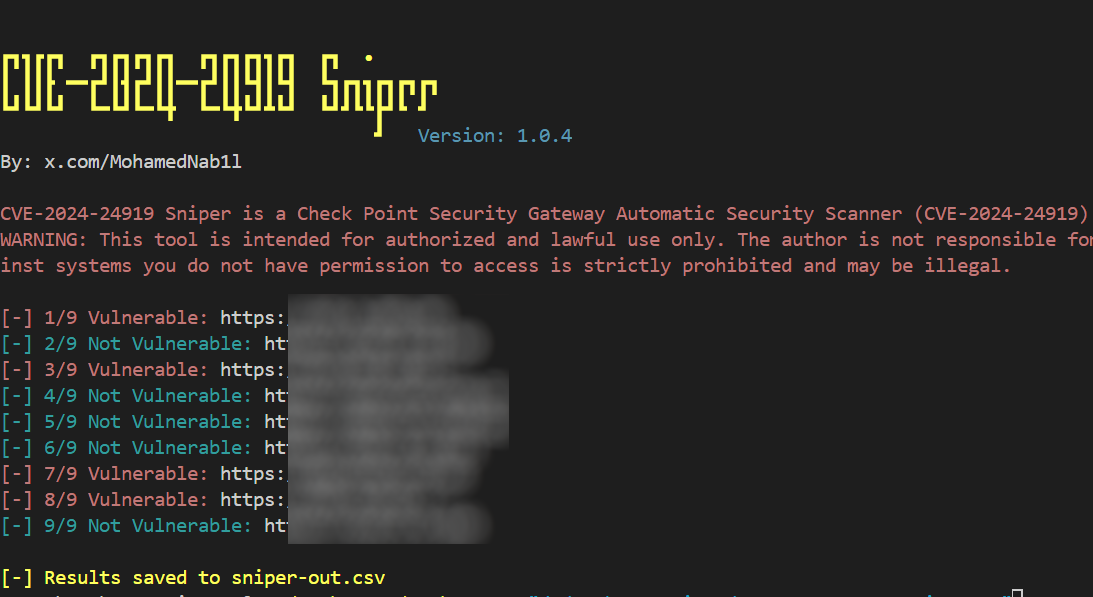
CVE-2024-24919 स्नाइपर स्क्रीनशॉट

अवलोकन

CVE-2024-24919 स्नाइपर एक Python स्क्रिप्ट है जो Check Point Security Gateway सूचना प्रकटीकरण कमजोरियों के लिए स्कैन करने के लिए डिज़ाइन की गई है। यह स्क्रिप्ट सिंगल-टार्गेट और बल्क स्कैनिंग दोनों कर सकती है, स्कैनिंग गति बढ़ाने के लिए मल्टीथ्रेडिंग का उपयोग करती है। यह टार्गेट निर्दिष्ट करने और स्कैनिंग व्यवहार को नियंत्रित करने के लिए विभिन्न कमांड-लाइन विकल्पों का समर्थन करती है।

विशेषताएँ

  • CVE-2024-24919 कमजोरी को स्कैन और शोषण करता है
  • सिंगल-टार्गेट और बल्क स्कैनिंग का समर्थन करता है
  • बेहतर प्रदर्शन के लिए मल्टीथ्रेडेड स्कैनिंग
  • स्कैन परिणामों के साथ एक CSV रिपोर्ट उत्पन्न करता है
  • बेहतर पठनीयता के लिए ANSI रंग-कोडित आउटपुट

स्थापना

पूर्वापेक्षाएँ

  • Python 3.6+
  • pip (Python पैकेज इंस्टॉलर)

निर्भरताएँ स्थापित करें

  1. रिपॉजिटरी क्लोन करें:

    git clone https://github.com/yourusername/CVE-2024-24919-Sniper.git
    cd CVE-2024-24919-Sniper
    
  2. आवश्यक Python पैकेज स्थापित करें:

    pip install -r requirements.txt
    

उपयोग

कमांड-लाइन विकल्प

स्क्रिप्ट टार्गेट, मोड और अन्य पैरामीटर निर्दिष्ट करने के लिए विभिन्न कमांड-लाइन विकल्पों का समर्थन करती है।

  • -u, --url: लक्ष्य URL या IP पता
  • -r, --remote-path: पढ़ने के लिए रिमोट फ़ाइल पथ (डिफ़ॉल्ट: /etc/passwd)
  • -f, --file: लक्ष्य URLs या IPs की सूची वाली फ़ाइल (प्रति पंक्ति एक)
  • -t, --threads: स्कैनिंग के लिए उपयोग करने के लिए थ्रेड्स की संख्या (डिफ़ॉल्ट: 3)

उदाहरण

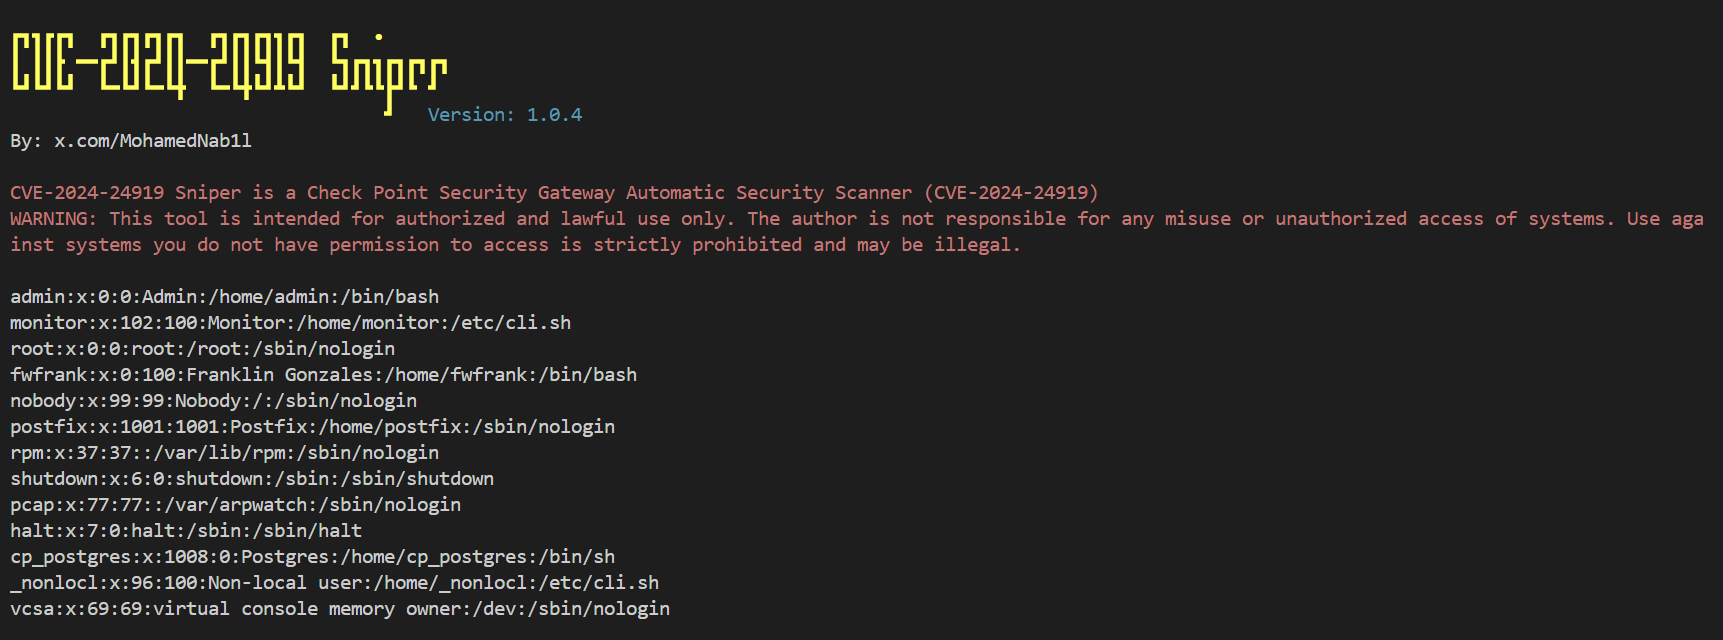
एकल लक्ष्य का शोषण

एकल लक्ष्य को स्कैन करने के लिए:

python3 cve-2024-24919-sniper.py -u TARGET-IP -r remote-file-to-read -t number-of-threads
CVE-2024-24919 स्नाइपर स्क्रीनशॉट

बल्क स्कैन

फ़ाइल से कई लक्ष्यों को स्कैन करने के लिए:

python3 cve-2024-24919-sniper.py -f targets.txt

थ्रेड्स की कस्टम संख्या

थ्रेड्स की संख्या निर्दिष्ट करने के लिए:

python3 cve-2024-24919-sniper.py -f targets.txt -t 5

आउटपुट रिपोर्ट

स्क्रिप्ट एक CSV रिपोर्ट उत्पन्न करेगी जिसका नाम sniper-out.csv होगा और इसमें निम्नलिखित कॉलम के साथ स्कैन परिणाम होंगे:

  • होस्ट
  • असुरक्षित
  • स्थिति
  • अंतिम स्कैन तिथि

रुकावटों को संभालना

आप Ctrl+C दबाकर किसी भी समय स्क्रिप्ट को रोक सकते हैं। स्क्रिप्ट रुकावट को सुचारू रूप से संभालकर बाहर निकल जाएगी।

संपर्क

किसी भी प्रश्न या फीडबैक के लिए, आप लेखक से संपर्क कर सकते हैं:

  • ट्विटर: @MohamedNab1l

अस्वीकरण

यह उपकरण केवल शैक्षिक और अधिकृत परीक्षण उद्देश्यों के लिए है। इसे अपने जोखिम पर उपयोग करें। उन लक्ष्यों को स्कैन या हमला न करें जिनका परीक्षण करने की आपके पास स्पष्ट अनुमति नहीं है।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    601
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    403
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    265
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    वेब पर 7,700+ सोशल मीडिया पहचानों को खोजने और मैप करने के लिए AI-संचालित OSINT इंजन

    263

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →




