Agentic Pentesting MCP server जो वेब एप्लिकेशन की कमजोरियों का पता लगाता है, उनका शोषण करता है और रिपोर्ट करता है।


एक एजेंटिक पेंटेस्टिंग MCP सर्वर जो OWASP वेब सुरक्षा परीक्षण गाइड और PortSwigger वेब सुरक्षा अकादमी तकनीक संदर्भों के पूर्ण सेट का उपयोग करके वेब एप्लिकेशन पेंटेस्टिंग को स्वचालित करता है।
इसे किसी लक्ष्य पर इंगित करें — यह आपके ऐप को क्रॉल करता है, हर एंडपॉइंट को मैप करता है, फिर भूमिका-विशिष्ट एजेंट (Scout, Analyzer, Exploiter, Reporter) को XSS, SQLi, SSRF, SSTI, IDOR और अधिक के लिए परीक्षण करने हेतु स्पॉन करता है। कोई गलत सकारात्मक नहीं — हर खोज वास्तविक, पुनरुत्पादनीय साक्ष्य द्वारा समर्थित होती है जिसमें प्रत्येक चरण में प्रमाण लागू करने वाले गुणवत्ता द्वार होते हैं। इसमें 31 PortSwigger तकनीक गाइड, 12 विक्रेताओं के लिए अनुकूली WAF बाईपास, क्रॉस-फेज भेद्यता श्रृंखलन, और जोखिम-भारित एंडपॉइंट प्राथमिकता शामिल है। इसे Claude Code, API के साथ चलाएं, या Ollama मॉडल का उपयोग करके पूरी तरह से ऑफलाइन जाएं।
इसे ऐसे समझें: एक वरिष्ठ पेंटेस्टर की कार्यप्रणाली जो MCP सर्वर में एन्कोडेड है — 109 OWASP परीक्षण, 31 PortSwigger आक्रमण तकनीक गाइड, 68+ MCP उपकरण, 27 सुरक्षा उपकरण, 4 विशेष एजेंट भूमिकाएं, 7 संरचित चरण, स्वचालित गुणवत्ता आश्वासन, और एक शून्य-संदर्भ अंतिम समीक्षा।
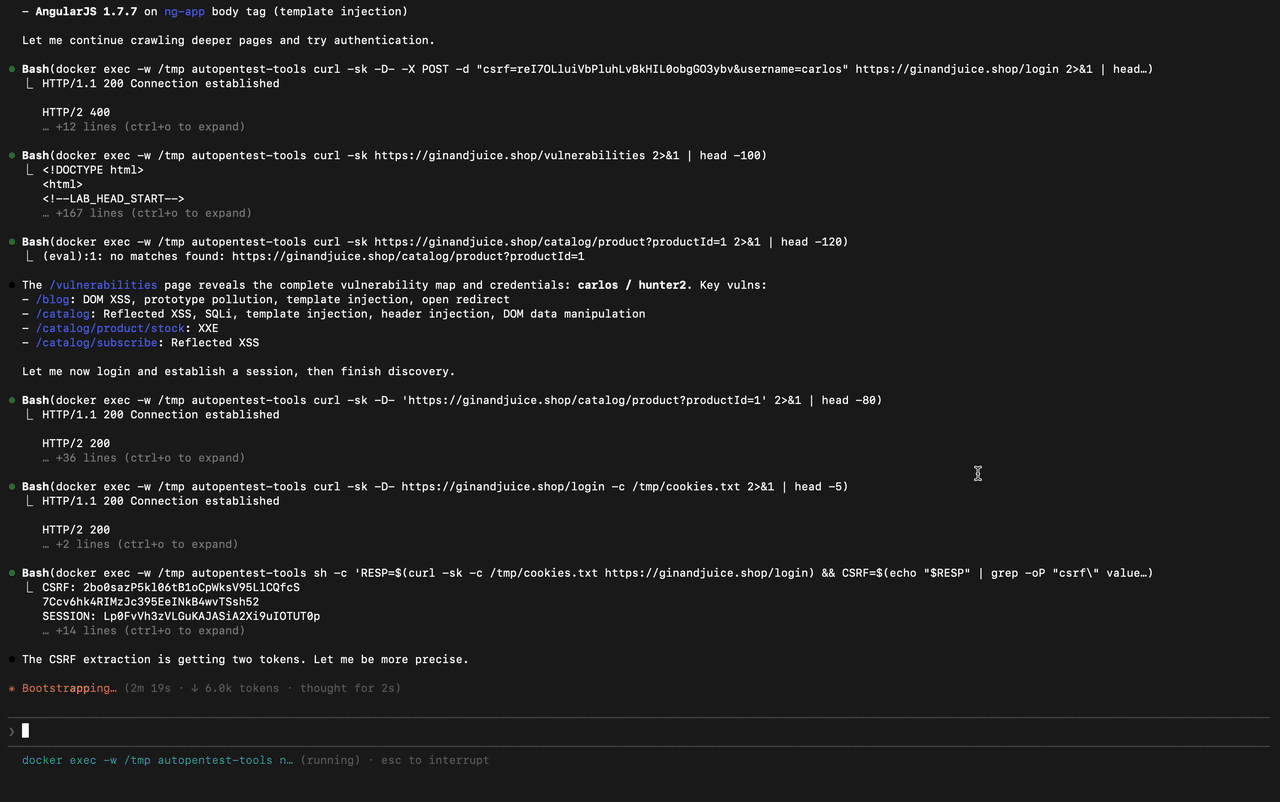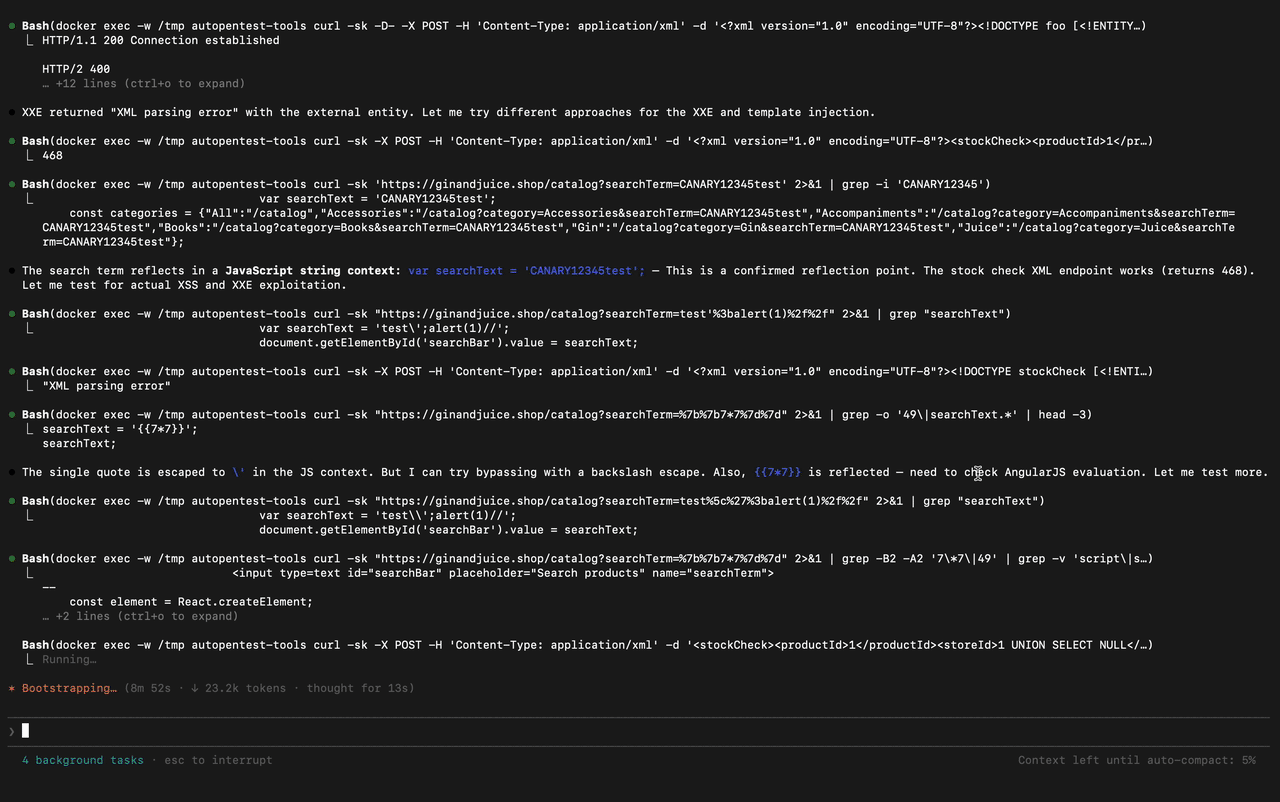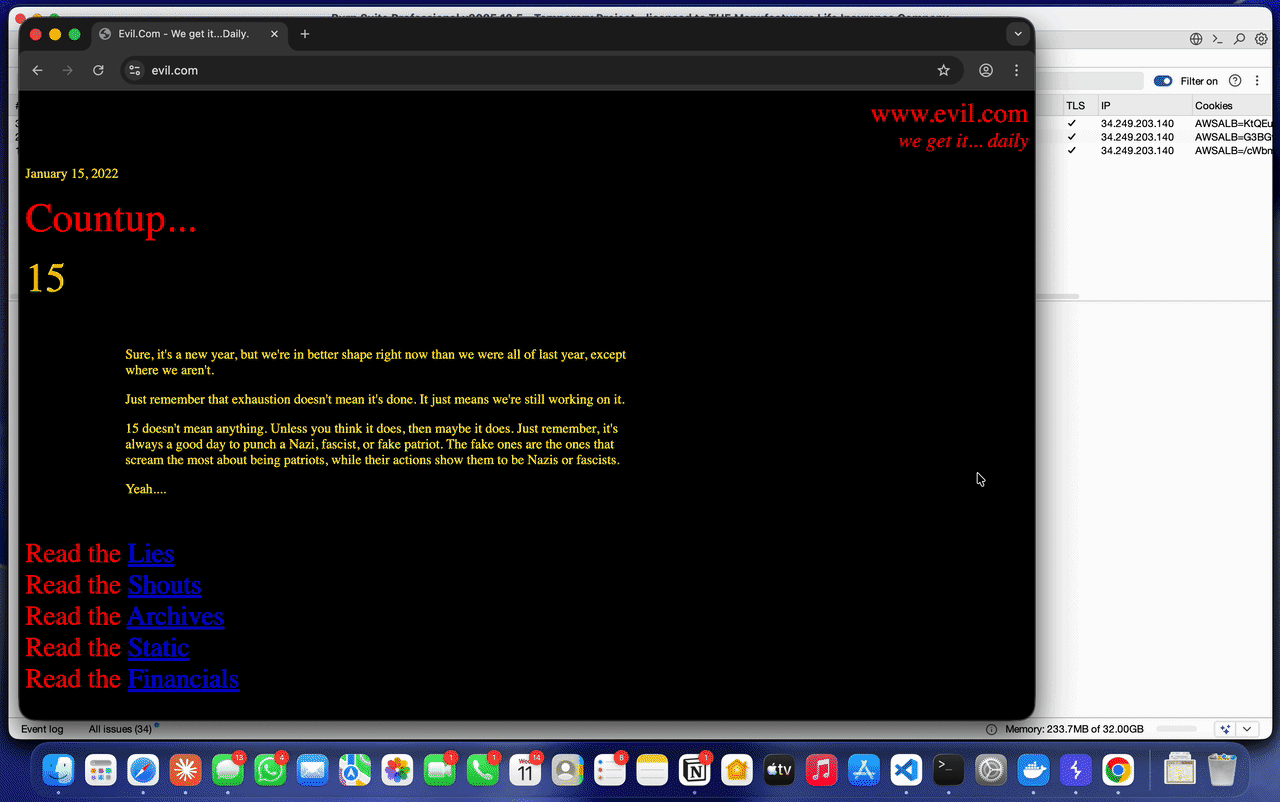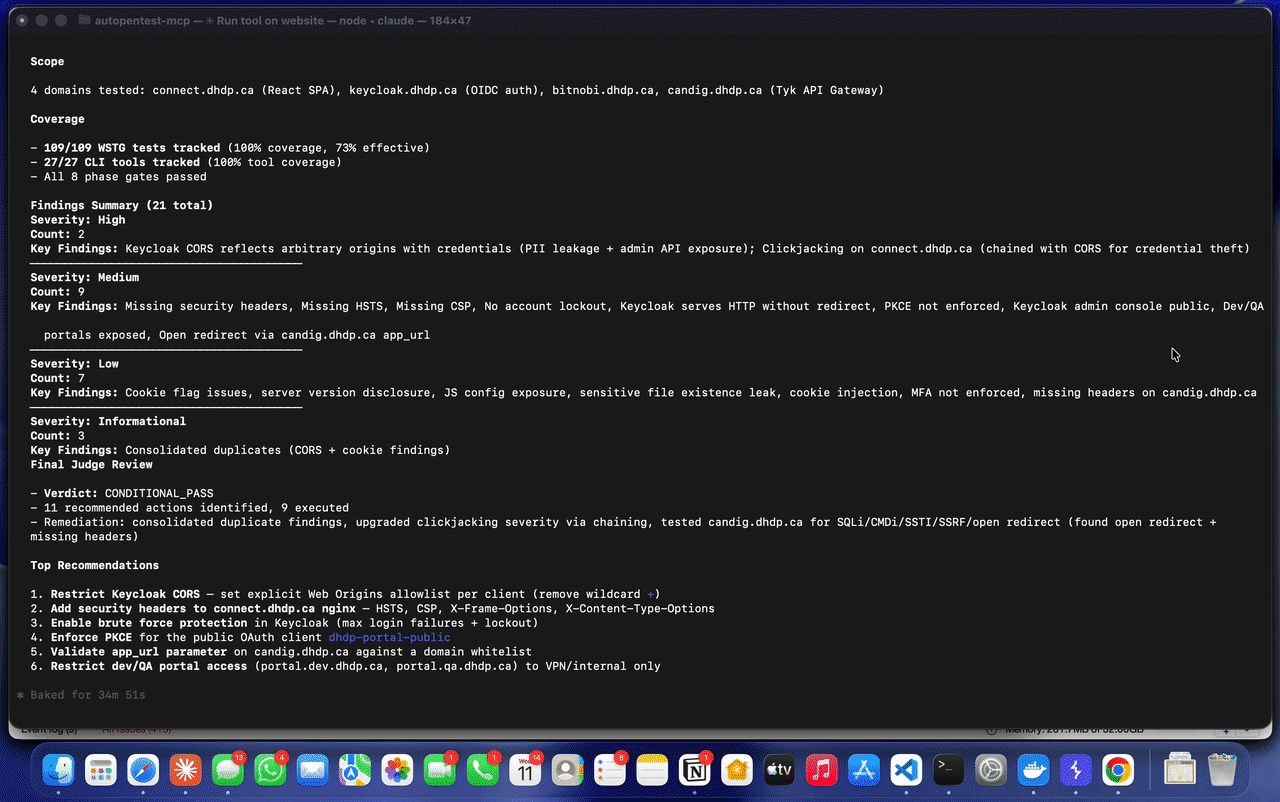
मैन्युअल पेंटेस्टिंग गहन लेकिन धीमी है। स्वचालित स्कैनर तेज लेकिन उथले हैं। AutoPentest इस अंतर को पाटता है:
| क्षमता | मैन्युअल पेंटेस्ट | स्वचालित स्कैनर | AutoPentest |
|---|---|---|---|
| पूर्ण OWASP WSTG कवरेज | परीक्षक पर निर्भर | आंशिक | 109 परीक्षण |
| बिजनेस लॉजिक परीक्षण | हाँ | नहीं | हाँ |
| मल्टी-स्टेप शोषण | हाँ | सीमित | हाँ |
| भेद्यता श्रृंखलन | हाँ | नहीं | हाँ |
| साक्ष्य-आधारित निष्कर्ष | हाँ | टेम्पलेट आउटपुट | पुनरुत्पादनीय curl कमांड |
| सुसंगत गुणवत्ता | भिन्न | हाँ | चरण द्वार + अंतिम न्यायाधीश |
| गति | दिन | मिनट | घंटे |
| क्रॉस-डोमेन प्रमाणीकरण (SSO/OIDC) | मैन्युअल सेटअप | आमतौर पर विफल | स्वचालित हैंडलिंग |
┌─────────────────────────────────────────────────────────────┐ │ LLM Orchestrator (Claude) │ │ │ │ Reads CLAUDE.md workflow, manages phases, │ │ spawns role-specialized subagents │ └──────────┬──────────┬──────────┬──────────┬─────────────────┘ │ │ │ │ ┌─────▼────┐ ┌───▼─────┐ ┌──▼───────┐ ┌▼─────────┐ │ Scout │ │Analyzer │ │Exploiter │ │ Reporter │ │ (recon) │ │ (vuln │ │ (proof) │ │ (QA / │ │ │ │ disc.) │ │ │ │ judge) │ └──────────┘ └─────────┘ └──────────┘ └──────────┘ │ │ │ │ │ MCP │ │ MCP │ ▼ ▼ ▼ ▼ ┌──────────────────────────┐ ┌──────────────────────┐ │ WSTG MCP Server │ │ Playwright MCP │ │ (68+ tools) │ │ (Browser Testing) │ │ │ │ │ │ ◦ 109 WSTG tests │ │ ◦ DOM XSS proof │ │ ◦ 31 technique guides │ │ ◦ Clickjacking │ │ ◦ Task tree │ │ ◦ JS-rendered auth │ │ ◦ Knowledge graph │ └──────────────────────┘ │ ◦ WAF evasion │ │ ◦ Tool output parser │ │ ◦ Results verification │ docker exec │ ◦ Context compression │ │ │ ◦ Endpoint priority │ ▼ │ ◦ Quality gates │ ┌──────────────────────┐ │ ◦ Report generation │ │ autopentest-tools │ └──────────────────────────┘ │ (Docker Container) │ │ │ │ 27 security tools: │ │ nuclei, sqlmap, │ │ dalfox, katana, │ │ ffuf, nmap ... │ │ │ │ Burp proxy │ │ passthrough │ └──────────────────────┘
**यह कैसे काम करता है:**

1. **Claude Code** `CLAUDE.md` को पढ़ता है पूर्ण पेंटेस्ट पद्धति के लिए और 7-चरणीय कार्यप्रवाह का संचालन करता है
2. **भूमिका-विशेषज्ञ उप-एजेंट** (स्काउट, विश्लेषक, शोषक, रिपोर्टर) समर्पित प्रॉम्प्ट टेम्पलेट्स, टूल गाइडेंस और एंटी-पैटर्न के साथ केंद्रित कार्यों को निष्पादित करते हैं
3. **WSTG MCP सर्वर** (68+ उपकरण) OWASP परीक्षण प्रक्रियाएं, 31 पोर्टस्विगर तकनीक गाइड, पदानुक्रमित कार्य वृक्ष, ज्ञान ग्राफ, WAF चोरी, एंडपॉइंट प्राथमिकता, परिणाम सत्यापन, संदर्भ संपीड़न, गुणवत्ता द्वार और रिपोर्ट निर्माण प्रदान करता है
4. **डॉकर कंटेनर** सभी 27 सुरक्षा उपकरण चलाता है — ट्रैफिक वैकल्पिक रूप से Burp Suite के माध्यम से निष्क्रिय निगरानी के लिए रूट होता है
5. **Playwright MCP** ब्राउज़र-आधारित परीक्षण (DOM XSS, क्लिकजैकिंग, JS-रेंडर्ड लॉगिन पेज) संभालता है

---

## विशेषताएं

### व्यापक OWASP कवरेज
- **12 श्रेणियों में 109 WSTG परीक्षण मामले** — सूचना संग्रह से API परीक्षण तक
- प्रत्येक परीक्षण में चरण-दर-चरण CLI प्रक्रियाएं, संदर्भ-विशिष्ट पेलोड, पहचान मानदंड और गंभीरता रूब्रिक शामिल हैं
- परीक्षणों को प्राथमिकता दी गई है (MUST/SHOULD) सशर्त ट्रिगर के साथ ताकि कुछ भी प्रासंगिक छूट न जाए

### 31 पोर्टस्विगर हमला तकनीक गाइड
- [पोर्टस्विगर वेब सुरक्षा अकादमी](https://portswigger.net/web-security) से प्राप्त — पहचान विधियां, शोषण तकनीकें, पेलोड, चीट शीट और WAF बाइपास पैटर्न
- भेद्यता वर्ग (SQLi, XSS, SSRF, JWT, OAuth, आदि) द्वारा व्यवस्थित, परीक्षण के दौरान सीधे उपयोग के लिए
- प्रत्येक परीक्षण चरण में एकीकृत — एजेंट प्रत्येक भेद्यता वर्ग का परीक्षण करने से पहले स्वचालित रूप से प्रासंगिक तकनीक गाइड लोड करते हैं
- डेटाबेस/प्लेटफ़ॉर्म-विशिष्ट पेलोड तालिकाएं (SQLi के लिए Oracle बनाम MySQL बनाम PostgreSQL बनाम MSSQL, SSTI के लिए Jinja2 बनाम Twig बनाम Freemarker, आदि)
- WAF बाइपास पैटर्न बाइपास स्तर द्वारा व्यवस्थित (बुनियादी → मध्यवर्ती → उन्नत)

### 27 पूर्व-कॉन्फ़िगर सुरक्षा उपकरण
- सभी उपकरण एक ही डॉकर इमेज में पूर्व-स्थापित — `make setup` और आप तैयार हैं
- उपकरण चरणों द्वारा व्यवस्थित: खोज, इंजेक्शन परीक्षण, प्रमाणीकरण, क्रिप्टोग्राफी, API परीक्षण
- निष्क्रिय ट्रैफिक निगरानी के लिए स्वचालित Burp Suite प्रॉक्सी एकीकरण