barisbaydur/cve-2025-44148

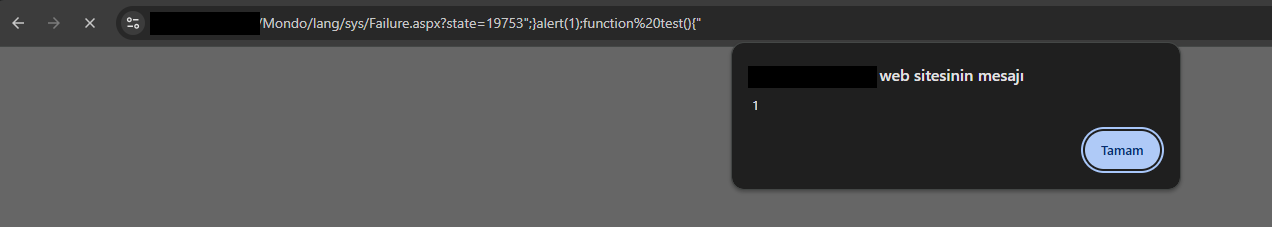
MailEnable Webmail में एक reflected cross-site scripting (XSS) कमजोरी मौजूद है, जो failure.aspx में उपयोगकर्ता इनपुट के अनुचित sanitization के कारण होती है। यह एक दूरस्थ हमलावर को एक क्राफ्टेड URL के माध्यम से मनमाना JavaScript कोड इंजेक्ट करने की अनुमति देती है, जो फिर सर्वर की प्रतिक्रिया में परावर्तित होता है और उपयोगकर्ता के ब्राउज़र सत्र के संदर्भ में निष्पादित होता है।
MailEnable में प्रतिबिंबित क्रॉस-साइट स्क्रिप्टिंग (XSS)
विक्रेता: MailEnable Pty. Ltd.
प्रभावित संस्करण: <10
MailEnable Webmail में failure.aspx में उपयोगकर्ता इनपुट के अनुचित स्वच्छीकरण के कारण एक प्रतिबिंबित क्रॉस-साइट स्क्रिप्टिंग (XSS) भेद्यता मौजूद है। यह एक दूरस्थ हमलावर को एक तैयार URL के माध्यम से मनमाना JavaScript कोड इंजेक्ट करने की अनुमति देता है, जो फिर सर्वर की प्रतिक्रिया में प्रतिबिंबित होता है और उपयोगकर्ता के ब्राउज़र सत्र के संदर्भ में निष्पादित होता है।