 barcrange/cve-2024-49113-checker
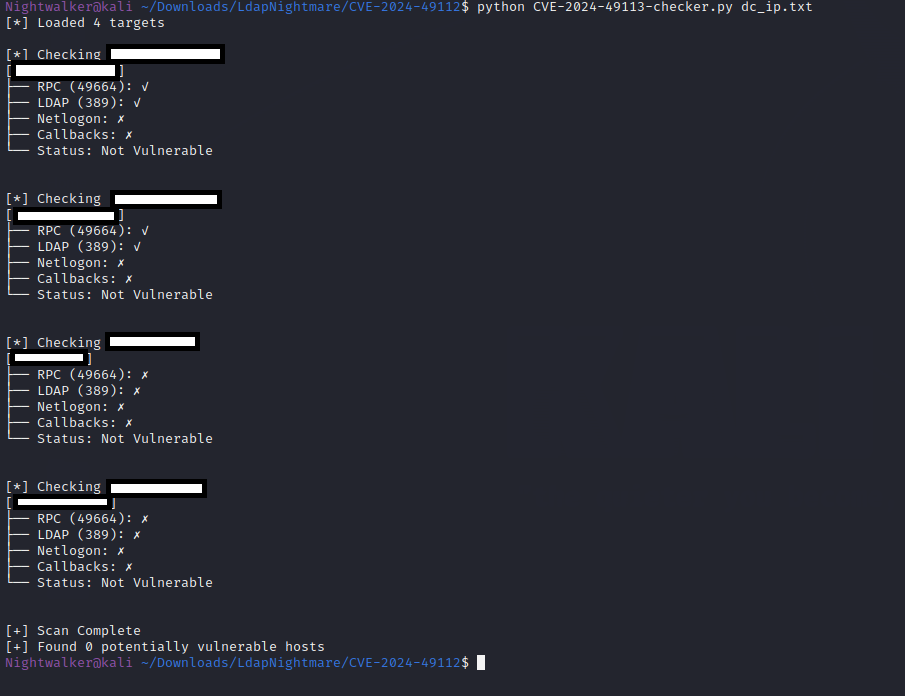
जाँचता है कि कोई सिस्टम RPC कनेक्टिविटी, LDAP पोर्ट, Netlogon सेवा, और LDAP कॉलबैक सत्यापन का परीक्षण करके CVE-2024-49113 (LDAP Nightmare) के लिए संभावित रूप से संवेदनशील है या नहीं।

यह जाँचने के लिए स्क्रिप्ट कि आपका वातावरण CVE-2024-49113 (LDAP Nightmare) के प्रति संभावित रूप से संवेदनशील है या नहीं। यह स्क्रिप्ट निम्नलिखित कार्य करती है:
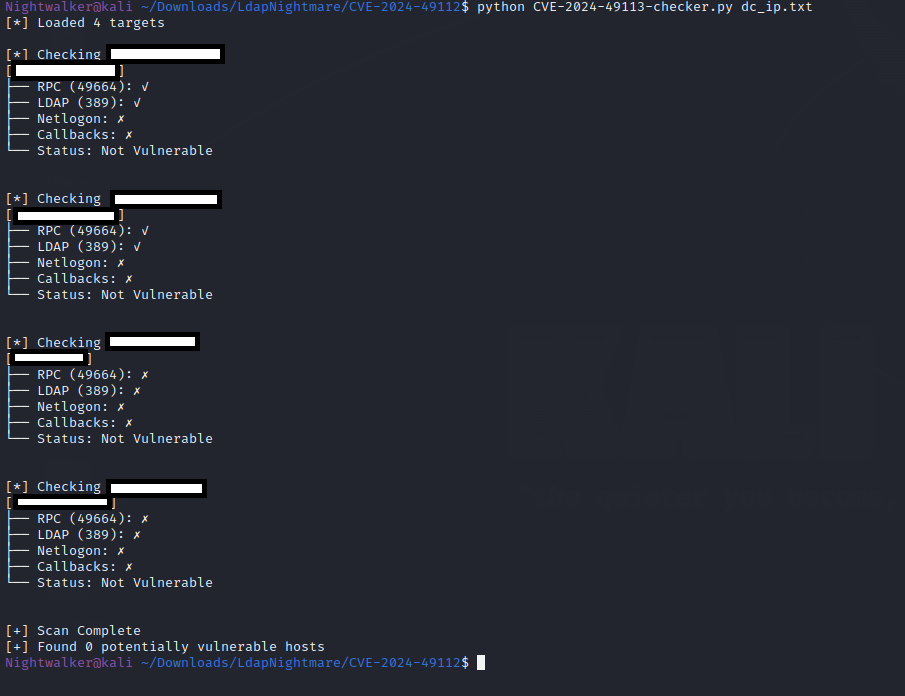
usage : python CVE-2024-49113-checker.py <target>
Example
 # एकल IP स्कैन करें
python CVE-2024-49113-checker.py 192.168.1.1

# सबनेट स्कैन करें
python CVE-2024-49113-checker.py 192.168.1.0/24

# फ़ाइल से स्कैन करें
python CVE-2024-49113-checker.py ips.txt -o vulnerable_hosts.txt
