 azure/azure-sentinel
आपके पूरे उद्यम के लिए बुद्धिमान सुरक्षा विश्लेषण हेतु क्लाउड-नेटिव SIEM।

Microsoft Sentinel और Microsoft 365 Defender के एकीकृत रिपॉजिटरी में आपका स्वागत है! इस रिपॉजिटरी में आउट-ऑफ-द-बॉक्स डिटेक्शन, एक्सप्लोरेशन क्वेरीज़, हंटिंग क्वेरीज़, वर्कबुक, प्लेबुक और बहुत कुछ शामिल है ताकि आप Microsoft Sentinel के साथ शुरुआत कर सकें और अपने वातावरण को सुरक्षित करने तथा खतरों की तलाश करने के लिए सुरक्षा सामग्री प्रदान कर सकें। हंटिंग क्वेरीज़ में Microsoft 365 Defender हंटिंग क्वेरीज़ भी शामिल हैं जो Microsoft 365 Defender और Microsoft Sentinel दोनों में उन्नत हंटिंग परिदृश्यों के लिए हैं। आप Microsoft Sentinel में शामिल होने पर यहाँ देखने के लिए किसी भी नमूने या संसाधन के लिए issues में सबमिट कर सकते हैं। यह रिपॉजिटरी योगदान का स्वागत करती है और शुरू करने के लिए इस रिपॉजिटरी के wiki का संदर्भ लें। प्रश्नों और प्रतिक्रिया के लिए, कृपया [email protected] से संपर्क करें।
हम आपकी प्रतिक्रिया को महत्व देते हैं। यहाँ आपके प्रश्नों या प्रतिक्रिया को साझा करने के कुछ चैनल हैं:
यह परियोजना योगदान और सुझावों का स्वागत करती है। अधिकांश योगदानों के लिए आपको एक योगदानकर्ता लाइसेंस समझौता (CLA) से सहमत होना होता है जो घोषित करता है कि आपके पास हमें आपके योगदान का उपयोग करने का अधिकार है, और वास्तव में करते हैं। विवरण के लिए, https://cla.microsoft.com पर जाएं।
नोट: यदि आप इस रिपॉजिटरी में पहली बार योगदान दे रहे हैं, तो क्लोन करने से पहले सामान्य GitHub फोर्क रेपो गाइड या Sentinel रेपो के लिए विशिष्ट चरण देखें।
इन तरीकों से बिल्कुल नया या योगदान में अपडेट करें:
PR जाँच के भाग के रूप में हम एक संरचना सत्यापन चलाते हैं ताकि यह सुनिश्चित हो सके कि YAML संरचना के सभी आवश्यक भाग शामिल हैं। डिटेक्शन के लिए, एक नया अनुभाग शामिल होना चाहिए। अधिक जानकारी के लिए योगदान दिशानिर्देश देखें। यदि यह अनुभाग या कोई अन्य आवश्यक अनुभाग शामिल नहीं है, तो नीचे दिए गए जैसी सत्यापन त्रुटि होगी। उदाहरण विशेष रूप से यदि YAML में entityMappings अनुभाग गायब है:
A total of 1 test files matched the specified pattern.
[xUnit.net 00:00:00.95]     Kqlvalidations.Tests.DetectionTemplateStructureValidationTests.Validate_DetectionTemplates_HaveValidTemplateStructure(detectionsYamlFileName: "ExcessiveBlockedTrafficGeneratedbyUser.yaml") [FAIL]
  X Kqlvalidations.Tests.DetectionTemplateStructureValidationTests.Validate_DetectionTemplates_HaveValidTemplateStructure(detectionsYamlFileName: "ExcessiveBlockedTrafficGeneratedbyUser.yaml") [104ms]
  Error Message:
   Expected object to be <null>, but found System.ComponentModel.DataAnnotations.ValidationException with message "An old mapping for entity 'AccountCustomEntity' does not have a matching new mapping entry."
PR जाँच के भाग के रूप में हम टेम्पलेट में परिभाषित KQL क्वेरीज़ का सिंटैक्स सत्यापन चलाते हैं। यदि यह जाँच विफल होती है, तो अपने PR में चेक टैब पर त्रुटि लिंक दबाकर Azure Pipeline पर जाएँ।
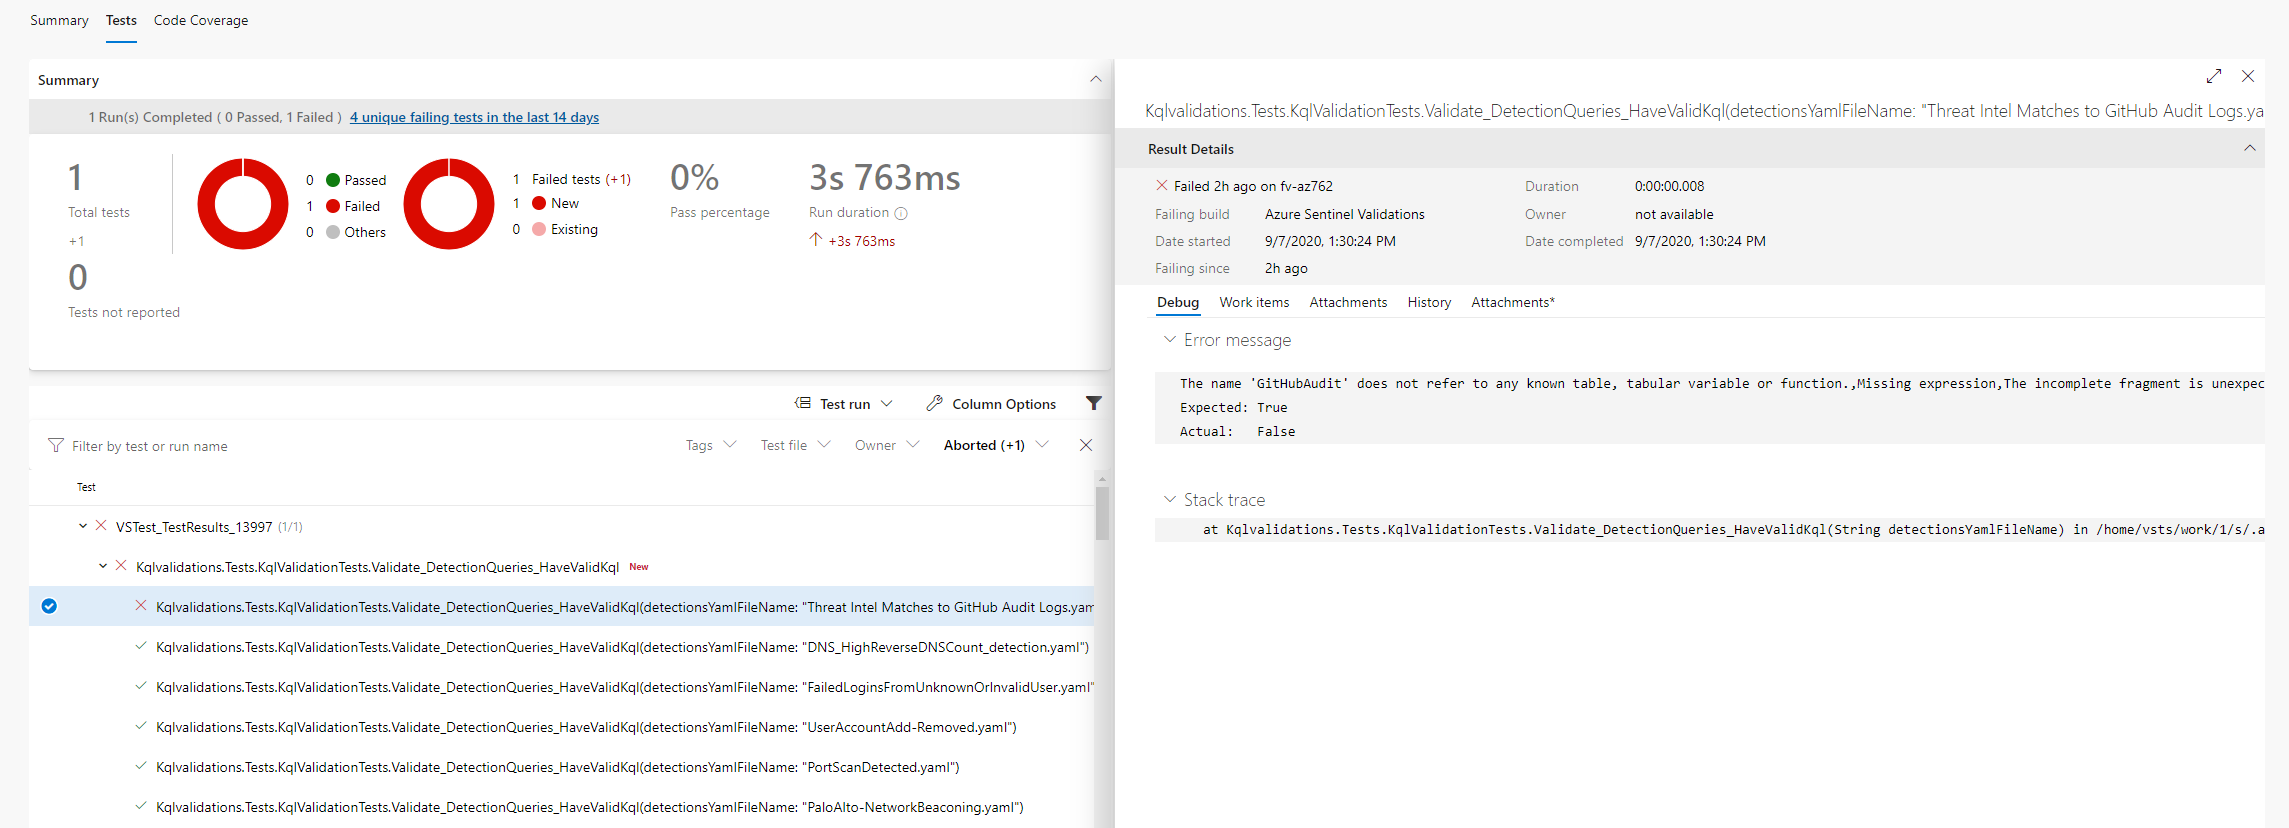
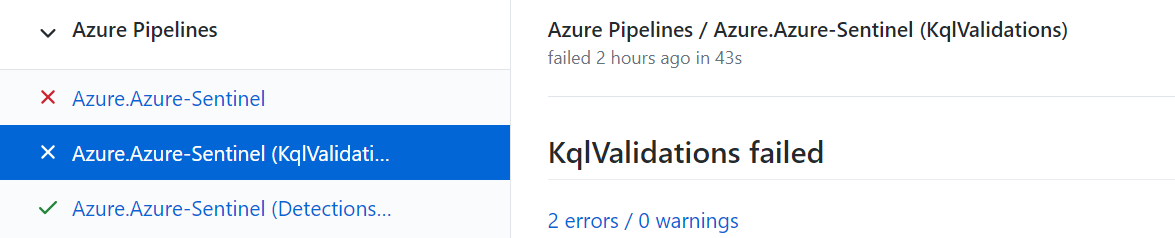 पाइपलाइन में आप देख सकते हैं कि कौन सा परीक्षण विफल हुआ और कारण क्या है:
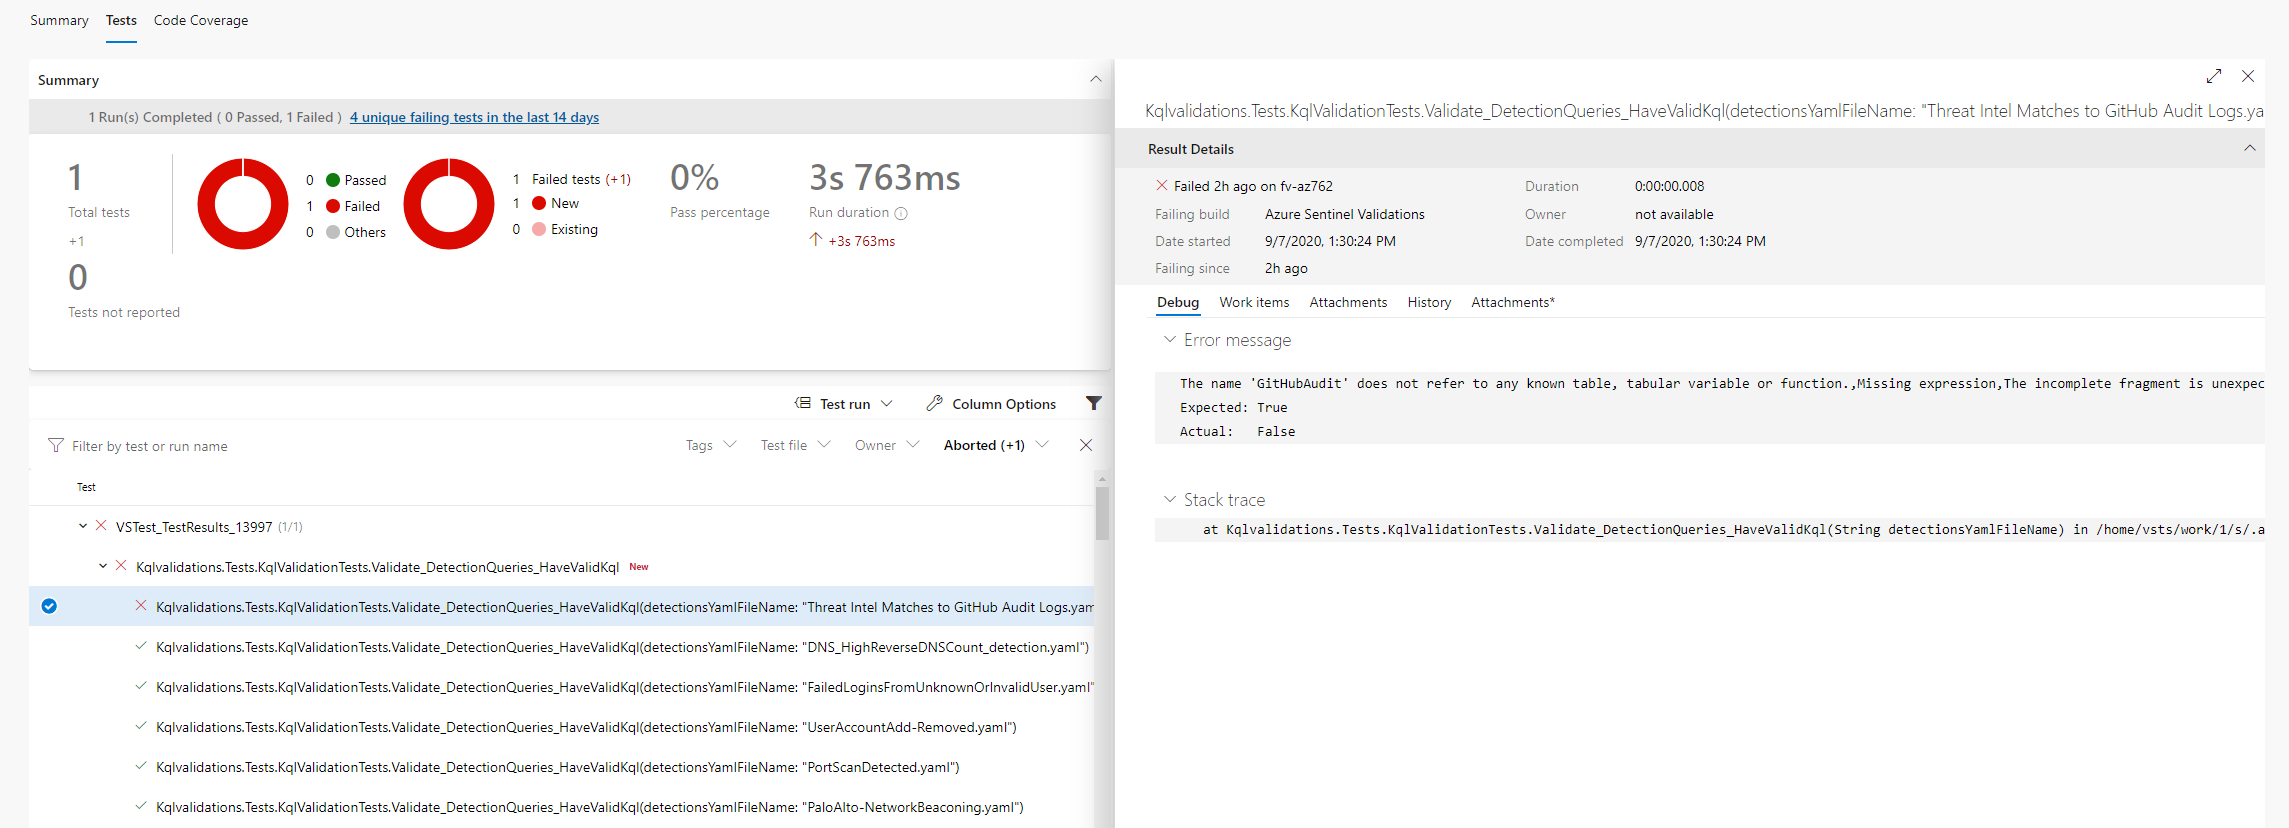
त्रुटि संदेश उदाहरण:
A total of 1 test files matched the specified pattern.
[xUnit.net 00:00:01.81]     Kqlvalidations.Tests.KqlValidationTests.Validate_DetectionQueries_HaveValidKql(detectionsYamlFileName: "ExcessiveBlockedTrafficGeneratedbyUser.yaml") [FAIL]
  X Kqlvalidations.Tests.KqlValidationTests.Validate_DetectionQueries_HaveValidKql(detectionsYamlFileName: "ExcessiveBlockedTrafficGeneratedbyUser.yaml") [21ms]
  Error Message:
   Template Id:fa0ab69c-7124-4f62-acdd-61017cf6ce89 is not valid Errors:The name 'SymantecEndpointProtection' does not refer to any known table, tabular variable or function., Code: 'KS204', Severity: 'Error', Location: '67..93',The name 'SymantecEndpointProtection' does not refer to any known table, tabular variable or function., Code: 'KS204', Severity: 'Error', Location: '289..315'
यदि आप कस्टम लॉग तालिका (एक तालिका जो डिफ़ॉल्ट रूप से सभी कार्यक्षेत्रों पर परिभाषित नहीं है) का उपयोग कर रहे हैं, तो आपको सत्यापित करना चाहिए कि आपकी तालिका स्कीमा फ़ोल्डर Azure-Sentinel\.script\tests\KqlvalidationsTests\CustomTables में json फ़ाइल में परिभाषित है।
