
Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
Log in
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2024-38077-check — 135 पोर्ट के आधार पर पता लगाएँ कि लक्ष्य में CVE-2024-38077 भेद्यता मौजूद है या नहीं। | Kitploit
उपकरण/GitHubGitHub/atlassion/cve-2024-38077-check
टोहीभेद्यता विश्लेषणशोषणनेटवर्क सुरक्षापेनिट्रेशन टेस्टिंग
GitHubatlassion/cve-2024-38077-check

CVE-2024-38077-check

135 पोर्ट के आधार पर पता लगाएँ कि लक्ष्य में CVE-2024-38077 भेद्यता मौजूद है या नहीं।

रिपॉजिटरी देखें
2192 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2024-38077_check

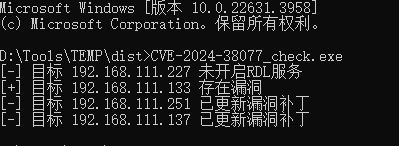
CVE-2024-38077_check यह टूल पोर्ट 135 के माध्यम से लक्ष्य पर CVE-2024-38077 भेद्यता की जाँच करता है। इसके लिए आवश्यक है कि लक्ष्य मशीन का फ़ायरवॉल पोर्ट 135 को प्रतिबंधित न करे। यदि लक्ष्य पर RDL सेवा सक्षम है, तो वह इस भेद्यता से प्रभावित है। यदि लक्ष्य सर्वर ने पैच अपडेट किया है, तो RPC के माध्यम से सेवा से कनेक्ट करने का प्रयास करने पर nca_s_fault_access_denied वापस आता है।

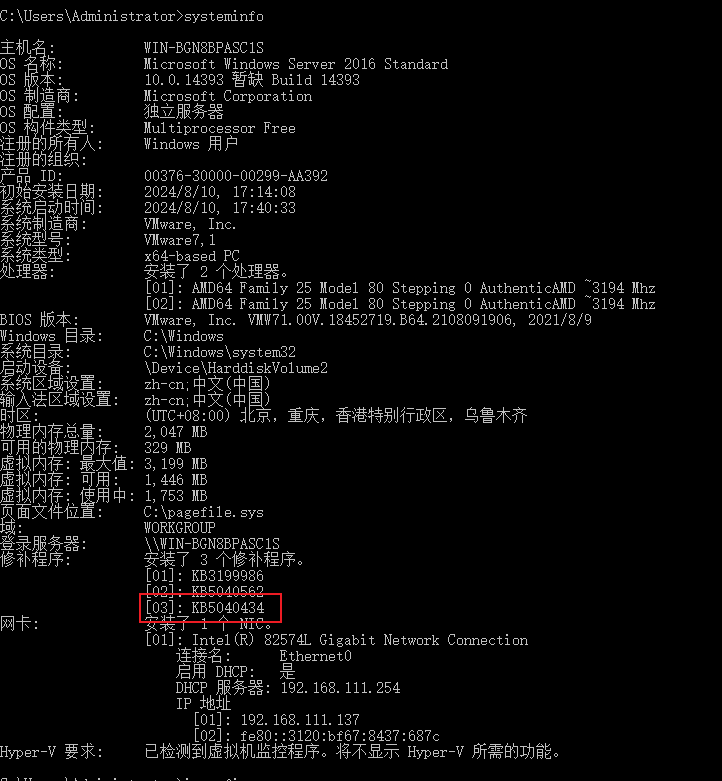
नोट: 2008, 2012 के पैच सफलतापूर्वक लागू नहीं हुए, इसलिए यह सुनिश्चित नहीं है कि access_denied वापस आता है या नहीं। चित्र में भेद्यता पैच अपडेट किए गए सर्वर 2016 और 2019 हैं।
image

image

पैच किया गया पैकेज

टूल डाउनलोड करें