 atenreiro/opensquat
OSINT उपकरण जो DNS और VT सत्यापन के साथ ब्रांड कीवर्ड के विरुद्ध नवीन पंजीकृत डोमेन की निगरानी करके डोमेन स्क्वाटिंग, टाइपोस्क्वाटिंग और फिशिंग जैसे दिखने वाले डोमेन का पता लगाता है।



openSquat एक ओपन सोर्स इंटेलिजेंस (OSINT) सुरक्षा उपकरण है जो आपके ब्रांड या डोमेन को लक्षित करने वाले साइबर स्क्वॉटिंग खतरों की पहचान करता है:
| खतरे का प्रकार | विवरण |
|---|---|
| 🎣 फ़िशिंग | आपके ब्रांड की नकल करने वाले धोखाधड़ी वाले डोमेन |
| 🔤 टाइपोस्क्वॉटिंग | सामान्य टाइपिंग त्रुटियों वाले डोमेन (जैसे, gooogle.com) |
| 🌐 IDN होमोग्राफ | अन्य वर्णमालाओं के मिलते-जुलते अक्षर |
| 👥 डॉपलगैंगर | आपके ब्रांड नाम वाले डोमेन |
| 🔀 बिटस्क्वॉटिंग | डोमेन नामों में एकल-बिट त्रुटियाँ |
"ब्रांड सुरक्षा के लिए एक शक्तिशाली स्विस आर्मी नाइफ" — WhoisXML API ब्लॉग, अगस्त 2022
"नव-पंजीकृत डोमेन पर जानकारी एकत्र करने के लिए एक उपयोगी उपकरण।" — शीर्ष 5 फ़िशिंग डिटेक्शन उपकरण में स्थान प्राप्त — SOCRadar ब्लॉग, जुलाई 2022
"openSquat स्वचालित निगरानी और पहचान के माध्यम से डोमेन स्क्वॉटिंग और फ़िशिंग हमलों के विरुद्ध आवश्यक सुरक्षा प्रदान करता है।" — Prince Yadav, TutorialsPoint, मार्च 2026
"OpenSquat ने 103 स्क्वॉटिंग डोमेन, 960 सक्रिय फ़िशिंग वेबसाइटों और संदिग्ध प्रमाणपत्रों वाले 53 डोमेन की पहचान की।" — Sharma et al., Journal of Information Security and Cybercrimes Research (JISCR), Vol. 7, Issue 1, जून 2024
openSquat एक ओपन-कोर मॉडल का पालन करता है:
यह मॉडल पारदर्शिता और सामुदायिक सहयोग को सक्षम बनाता है, साथ ही एंटरप्राइज़ उपयोग की मात्रा, विश्वसनीयता और परिचालन आवश्यकताओं का समर्थन करता है।
pip install opensquat
opensquat -k keywords.txt
git clone https://github.com/atenreiro/opensquat
cd opensquat
pip install -r requirements.txt
python3 opensquat.py -k keywords.txt
Repo उपयोगकर्ता: नीचे दिए गए सभी उदाहरणों में, क्लोन किए गए चेकआउट से चलाने के लिए
opensquatकोpython3 opensquat.pyसे बदलें।
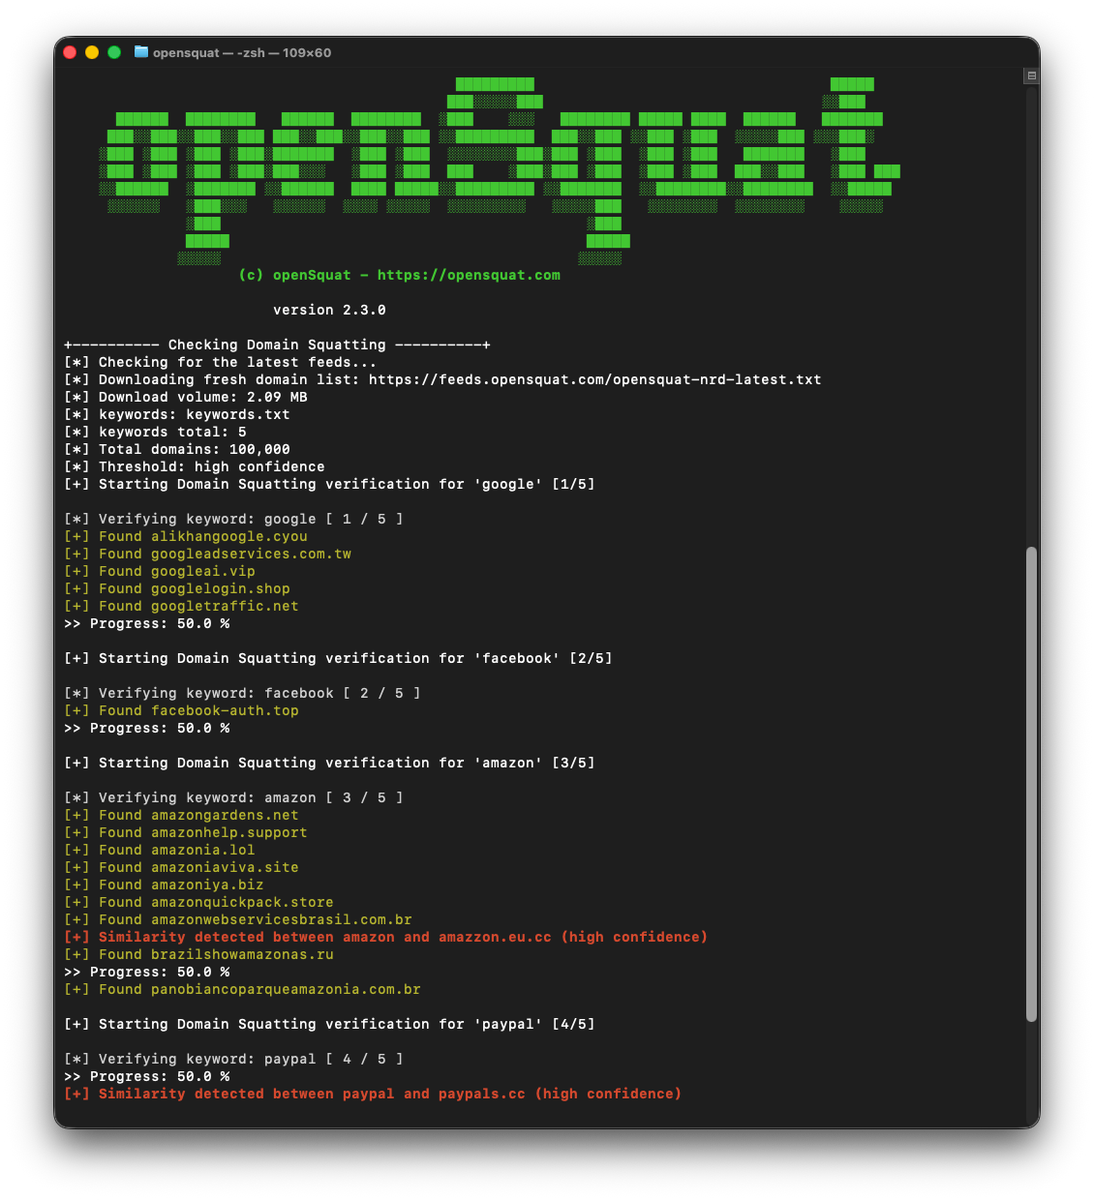
confusable_homoglyphs, homoglyphs, colorama, requests, dnspython, beautifulsoup4# Default run
opensquat
# Show all options
opensquat -h
# Use custom keywords file
opensquat -k my_keywords.txt
# DNS validation via Quad9
opensquat --dns

# Check Certificate Transparency logs
opensquat --ct

# Scan for open ports (80/443)
opensquat --portcheck

# Cross-reference phishing databases
opensquat --phishing results.txt
# Save as JSON
opensquat -o results.json -t json

# Save as CSV
opensquat -o results.csv -t csv
| स्तर | फ़्लैग | विवरण |
|---|---|---|
| 0 | -c 0 | बहुत उच्च (कम परिणाम, उच्च सटीकता) |
| 1 | -c 1 | उच्च (डिफ़ॉल्ट) |
| 2 | -c 2 | मध्यम |
| 3 | -c 3 | निम्न |
| 4 | -c 4 | बहुत निम्न (अधिक परिणाम, अधिक गलत सकारात्मक) |
नोट: API पक्ष (
--api) पर, पाँच विश्वास स्तर चार fuzziness मानों (exact,low,auto,high) पर मैप होते हैं —-c 3और-c 4दोनोंhighपर मैप होते हैं। पूर्ण मैपिंग और--api-fuzzinessके साथ इसे ओवरराइड करने का तरीका देखने के लिए Premium and API Modes देखें।
openSquat तीन मोड का समर्थन करता है। डिफ़ॉल्ट (Community) अपरिवर्तित है — मौजूदा उपयोगकर्ताओं को किसी फ़्लैग की आवश्यकता नहीं है। दोनों प्रीमियम मोड एक ही openSquat API कुंजी साझा करते हैं; यदि आप बड़े फ़ीड के साथ वही स्थानीय डिटेक्शन पाइपलाइन चाहते हैं तो Premium Feed चुनें, या यदि आप स्थानीय फ़ीड डाउनलोड के बिना सर्वर-साइड डिटेक्शन चाहते हैं तो Premium API चुनें।
| मोड | फ़्लैग | यह क्या करता है |
|---|---|---|
| Community (डिफ़ॉल्ट) | (कोई नहीं) | मुफ़्त NRD फ़ीड (~100k डोमेन/दिन) डाउनलोड करता है और स्थानीय Levenshtein डिटेक्शन चलाता है। |
| Premium Feed | --premium | आपकी openSquat API कुंजी का उपयोग करके सशुल्क NRD फ़ीड (nrd-lite, बहुत बड़ा) डाउनलोड करता है, फिर वही स्थानीय Levenshtein डिटेक्शन चलाता है। |
| Premium API | --api | स्थानीय फ़ीड डाउनलोड छोड़ देता है। प्रति कीवर्ड openSquat lookalike REST API को क्वेरी करता है और सर्वर-साइड मिलान लौटाता है। |
कुंजी प्राप्त करने के लिए opensquat.com पर साइन अप करें। वही कुंजी Premium Feed (--premium) और Premium API (--api) दोनों के लिए काम करती है।
--api-key YOUR_KEYOPENSQUAT_API_KEY पर्यावरण चरapi_key.txt (प्रति फ़ाइल एक कुंजी, # टिप्पणियाँ अनुमत)CLI फ़्लैग
psआउटपुट में दिखाई देता है। साझा वातावरण में env var या कुंजी फ़ाइल को प्राथमिकता दें।
# Premium Feed mode — same local pipeline, larger feed
export OPENSQUAT_API_KEY=os_xxxxxxxxxxxx
opensquat -k keywords.txt --premium






