 ashutosh1206/crypton
एक लाइब्रेरी जिसमें विभिन्न एन्क्रिप्शन सिस्टम, डिजिटल हस्ताक्षर, कुंजी विनिमय, प्रमाणीकरण विधियों पर सभी मौजूदा हमलों की व्याख्या और कार्यान्वयन, साथ ही CTFs से उदाहरण चुनौतियाँ शामिल हैं।

Crypton एक शैक्षिक पुस्तकालय है जो आक्रामक और रक्षात्मक क्रिप्टोग्राफी को सीखने और अभ्यास करने के लिए है। यह मूल रूप से विभिन्न एन्क्रिप्शन सिस्टम (सममित और असममित), डिजिटल हस्ताक्षर, संदेश प्रमाणीकरण कोड और प्रमाणित एन्क्रिप्शन सिस्टम पर सभी मौजूदा कमजोरियों और हमलों की व्याख्या और कार्यान्वयन का एक संग्रह है। प्रत्येक हमले को "कैप्चर द फ़्लैग" प्रतियोगिताओं से उदाहरण चुनौतियों और उनके संबंधित लेखन-अप के साथ पूरक किया गया है। इस क्षेत्र से पहले से परिचित (या CTFs में रुचि रखने वाले) व्यक्ति किसी विशेष मौजूदा कमजोरी पर आधारित चुनौतियों को हल करने के लिए Crypton को एक उपकरण के रूप में उपयोग कर सकते हैं।
पुस्तकालय को हमले के स्पष्टीकरण और CTF चुनौतियों के साथ लगातार अद्यतन किया जाएगा! किसी भी सुझाव के संबंध में मुझे ईमेल करें!
मैंने इस पुस्तकालय के विकास की समयरेखा पर एक ब्लॉग पोस्ट लिखा है: https://masterpessimistaa.wordpress.com/2018/08/12/announcing-crypton-an-educational-library-to-learn-offensive-and-defensive-cryptography/
चेतावनी: लेखक किसी भी तरह से यह गारंटी नहीं देता कि कोड सुरक्षित है। पुस्तकालय केवल शैक्षिक उद्देश्यों के लिए है और कोड का वास्तविक दुनिया में कार्यान्वयन के लिए उपयोग नहीं किया जाना चाहिए। पुस्तकालय के सभी उदाहरण स्क्रिप्ट तुच्छ कार्यान्वयन हैं।
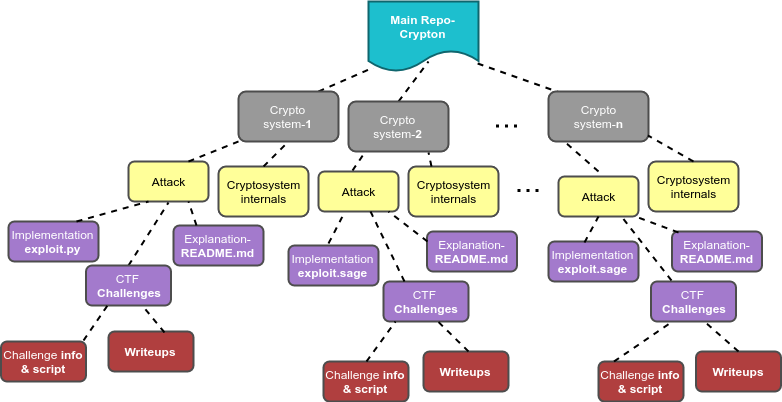
इस README में विभिन्न अनुभाग हैं:
CTF खिलाड़ियों और क्रिप्टोग्राफी के क्षेत्र में रुचि रखने वाले व्यक्तियों को क्रिप्टो में हमलों को सीखने के लिए एक मंच प्रदान करें और अनुभवी CTF खिलाड़ियों के लिए क्रिप्टो में विभिन्न उप-डोमेन से जुड़े हमलों में व्यवस्थित रूप से विभाजित चुनौतियों का अभ्यास करें। इसके अलावा, विभिन्न हमले स्पष्टीकरणों के माध्यम से यह स्पष्ट करें कि प्रोटोकॉल का उचित कार्यान्वयन कितना महत्वपूर्ण है।

| S.No. | विषय | स्पष्टीकरण | कार्यान्वयन/शोषण | चुनौती # |
|---|---|---|---|---|
| 1 | ब्लॉक सिफर मूल बातें- ब्लॉक सिफर का कार्य, पैडिंग आदि। |
|
|
|
| 2 | एन्क्रिप्शन के मोड- ब्लॉक सिफर पर संचालन के विभिन्न मोड: ECB, CBC, CTR |
|
|
|
| 3 | ब्लॉक आकार पहचान- किसी दूरस्थ सेवा पर डेटा एन्क्रिप्ट करने वाले ब्लॉक सिफर का ब्लॉक आकार पता लगाएं |
|
|
|
| 4 | मोड पहचान- एन्क्रिप्शन के मोड का प्रकार पता लगाएं: ब्लॉकों का स्वतंत्र या आश्रित एन्क्रिप्शन |
|
|
|
| 5 | ECB बाइट एट अ टाइम- ECB मोड में input+secret को एन्क्रिप्ट करने वाली दूरस्थ सेवा पर चल रहे secret स्ट्रिंग का बाइट दर बाइट डिक्रिप्शन |
|
|
|
| 6 | CBC IV पहचान- CBC मोड में ब्लॉक सिफर का उपयोग करके हमारे इनपुट को एन्क्रिप्ट करने वाली दूरस्थ सेवा पर प्रारंभिक वेक्टर (IV) का मान पता लगाएं |
|
|
|
| 7 | CBC बिट फ़्लिपिंग हमला- CBC मोड में ब्लॉक सिफर का उपयोग करके कुकी उत्पन्न होने पर व्यवस्थापक के रूप में लॉग इन करने के लिए कुकी निर्माण तंत्र का शोषण |
|
|
|
| 8 | CBC बाइट एट अ टाइम- ECB मोड में input+secret को एन्क्रिप्ट करने वाली दूरस्थ सेवा पर चल रहे secret स्ट्रिंग का बाइट दर बाइट डिक्रिप्शन |
|
|
|
| 9 | CBC पैडिंग ओरेकल हमला- एन्क्रिप्शन/डिक्रिप्शन प्रदान करने वाली कमजोर सेवा द्वारा एन्क्रिप्ट किए गए डेटा का डिक्रिप्शन |
|
|
|
| 10 | CTR बिट फ़्लिपिंग- CBC मोड में ब्लॉक सिफर का उपयोग करके कुकी उत्पन्न होने पर व्यवस्थापक के रूप में लॉग इन करने के लिए कुकी निर्माण तंत्र का शोषण |
|
|
|
