
 ashrafzaryouh/cve-2026-23111
CVE-2026-23111 पर सलाहकार लेख, जो Linux कर्नेल nf_tables में catch-all map रोलबैक में use-after-free की समस्या को कवर करता है, जिसमें मूल कारण, प्रभाव, पहचान और शमन शामिल है।

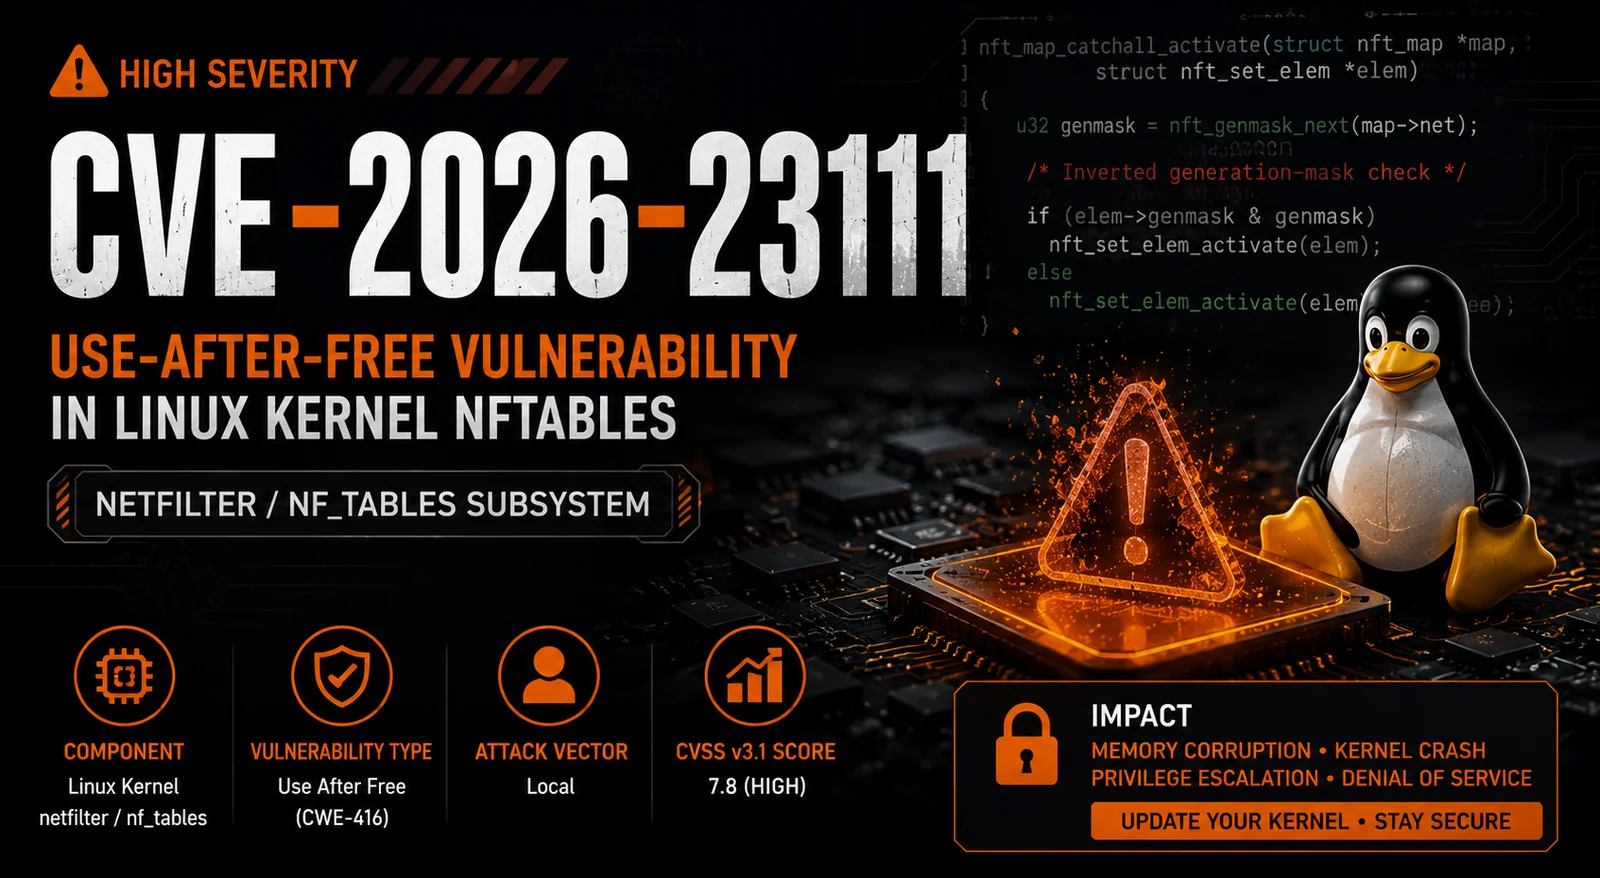


CVE-2026-23111 एक उच्च-गंभीरता वाली Use-After-Free (UAF) कमज़ोरी है जो Linux kernel के netfilter/nf_tables सबसिस्टम को प्रभावित करती है।
यह दोष nftables ट्रांज़ैक्शन रोलबैक संचालन के दौरान catch-all map तत्वों के गलत प्रबंधन से उत्पन्न होता है, जिसके परिणामस्वरूप एक मेमोरी सुरक्षा समस्या पैदा होती है जो स्थानीय हमलावरों को kernel मेमोरी करप्शन ट्रिगर करने की अनुमति दे सकती है।
| Field | Value |
|---|---|
| CVE | CVE-2026-23111 |
| Severity | High |
| CVSS v3.1 | 7.8 |
| CWE | CWE-416 |
| Vulnerability Type | Use After Free |
| Attack Vector | Local |
| Privileges Required | Low |
| User Interaction | None |
| Component | netfilter / nf_tables |
| Exploitation Complexity | Low |
यह कमज़ोरी इसमें मौजूद है:
net/netfilter/
            └── nf_tables
लेन-देन विफल होने पर रोलबैक के दौरान, फ़ंक्शन:
nft_map_catchall_activate()
में एक उलटा जनरेशन-मास्क सत्यापन तर्क होता है।
इसके कारण कर्नेल कैच-ऑल मैप तत्वों को गलत तरीके से पुनः सक्रिय कर देता है, जिससे संभवतः पहले से मुक्त की गई मेमोरी के संदर्भ उत्पन्न हो सकते हैं।
परिणामों में शामिल हैं:
┌─────────────────────┐
│ Local Attacker      │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ nftables Operation  │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Transaction Failure │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Rollback Triggered  │
└──────────┬──────────┘
           │
           ▼
┌───────────────────────────┐
│ nft_map_catchall_activate │
│ Logic Error               │
└──────────┬────────────────┘
           │
           ▼
┌─────────────────────┐
│ Use-After-Free      │
│ Condition           │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Memory Corruption   │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Kernel Compromise   │
└─────────────────────┘
Rollback
   │
   ▼
Reactivate Inactive Elements
Rollback
   │
   ▼
Incorrect Generation Check
   │
   ▼
Invalid Element Activation
   │
   ▼
Use-After-Free
🟠 Medium
कर्नेल मेमोरी का संभावित एक्सपोज़र।
🔴 High
मेमोरी करप्शन कर्नेल संरचनाओं के संशोधन की अनुमति दे सकता है।
🔴 High
Kernel panic और सिस्टम क्रैश संभव हैं।
🔴 High
स्थानीय हमलावर इस दोष का फायदा उठाकर उन्नत विशेषाधिकार प्राप्त कर सकते हैं।
Linux Kernel
      │
      ▼
  Netfilter
      │
      ▼
   nf_tables
      │
      ▼
Catch-all Map Elements
सिस्टम की निगरानी इनके लिए करें:
उपयोगी लॉग:
dmesg
journalctl -k
audit.log
✓ Update Linux Kernel
✓ Apply Vendor Security Patches
✓ Restrict Local Access
✓ Monitor Kernel Logs
✓ Audit nftables Configurations
✓ Enable Security Monitoring
कर्नेल संस्करण जाँचें:
uname -r
nftables जाँचें:
nft list ruleset
| श्रेणी | जोखिम |
|---|---|
| शोषणीयता | 🟠 मध्यम |
| विशेषाधिकार वृद्धि | 🔴 उच्च |
| सेवा अवरोध | 🔴 उच्च |
| मेमोरी करप्शन | 🔴 उच्च |
| रिमोट शोषण | 🟢 नहीं |
| स्थानीय शोषण | 🔴 हाँ |
| घटना | स्थिति |
|---|---|
| भेद्यता की खोज | ✅ |
| CVE आवंटित | ✅ |
| सार्वजनिक प्रकटीकरण | ✅ |
| कर्नेल फिक्स जारी | ✅ |
| विक्रेता सलाह प्रकाशित | ✅ |
Patch Immediately
        │
        ▼
Monitor Systems
        │
        ▼
Audit nftables Usage
        │
        ▼
Restrict Untrusted Users
        │
        ▼
Maintain Kernel Updates
CVE-2026-23111 दर्शाता है कि कर्नेल मेमोरी प्रबंधन में सूक्ष्म तर्क त्रुटियाँ कैसे गंभीर सुरक्षा परिणामों को जन्म दे सकती हैं।
⭐ यदि आपको यह उपयोगी लगा तो इस रिपॉज़िटरी को स्टार करें।
हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।

