 as4mir/cve-2021-45008
CVE-2021-45008 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Plesk Obsidian 18.0.37 में Super admin फ्लैग पैरामीटर में हेरफेर करके उपयोगकर्ता से एडमिन तक विशेषाधिकार वृद्धि (privilege escalation) प्रदर्शित करता है।

उपयोगकर्ता से एडमिन तक विशेषाधिकार वृद्धि (Privilege Escalation)
प्रभावित उत्पाद और संस्करण: Plesk Obsidian 18.0.37
गंभीरता: क्रिटिकल
प्रभाव: उपयोगकर्ता से एडमिन तक उच्च विशेषाधिकार प्राप्त करना और महत्वपूर्ण जानकारी तक पहुंच बनाना
विवरण: असुरक्षित अनुमतियों (insecure permissions) की भेद्यता जो अविशेषाधिकार प्राप्त उपयोगकर्ता को एडमिन अधिकार प्राप्त करने की अनुमति देती है।
पुनरुत्पादन के चरण:
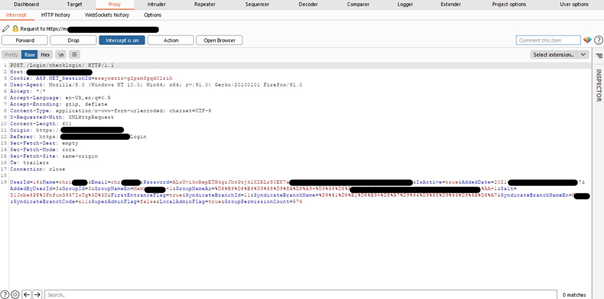
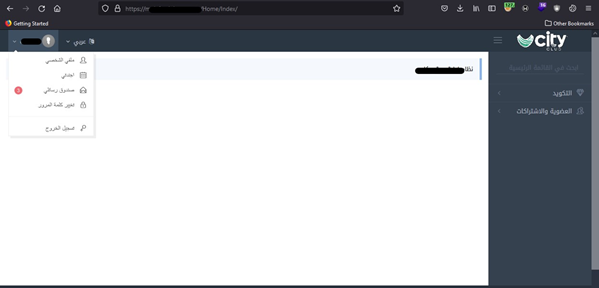
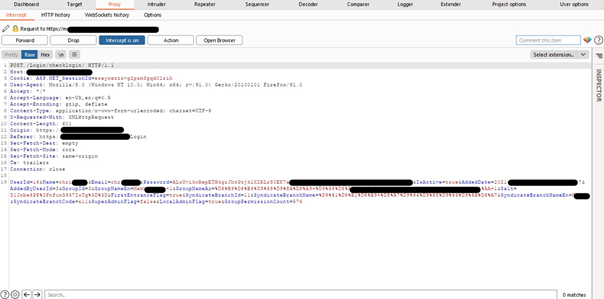
अब लॉगआउट करें और फिर से लॉगिन करने के लिए क्रेडेंशियल दर्ज करें और अनुरोध को कैप्चर करें
Super admin फ्लैग पैरामीटर का मान false से true में बदलें और अनुरोध को फॉरवर्ड करें
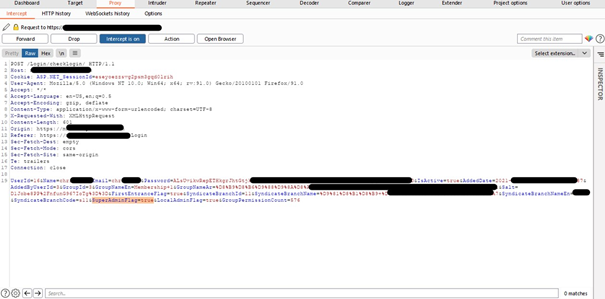
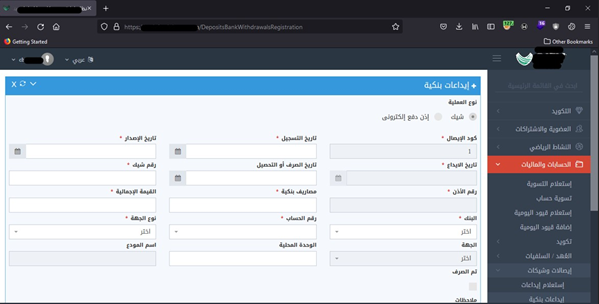
बैंक खाते और अन्य जानकारी जैसी अधिक जानकारी दिखाई देगी