arpsyndicate/kenzer
स्वचालित वेब संपत्ति गणना और स्कैनिंग [DEPRECATED]


बग बाउंटी को स्वचालित करने का एक संकल्पनात्मक परिचय


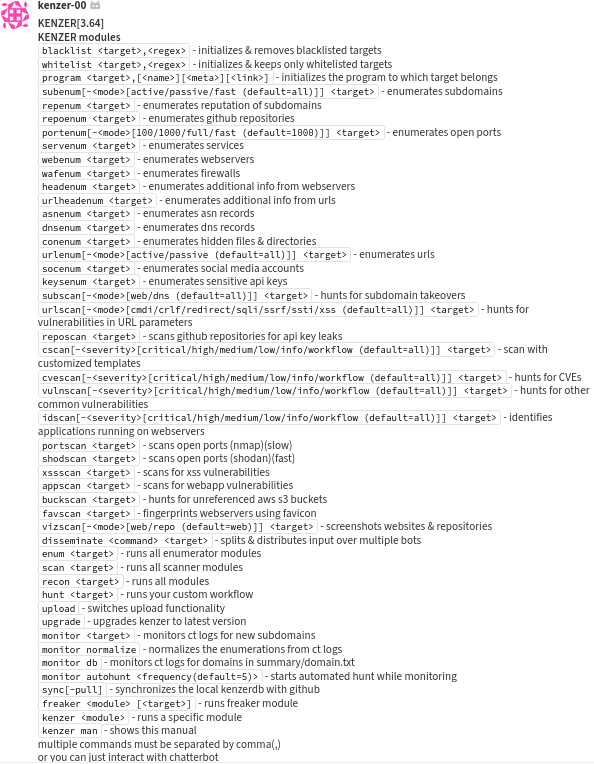
git clone https://github.com/ARPSyndicate/kenzer /home/ubuntu/kenzer && cd /home/ubuntu/kenzer चलाएँ (अनुशंसित)Settings > Your Bots > Add a new bot पर जाएँkenzer नाम का एक नया सामान्य बॉट बनाएँconfigs/kenzer.conf में सभी कॉन्फ़िगरेशन जोड़ें./install.sh -b [यदि आपको kenzer-compatible बाइनरीज़ स्थापित करने की आवश्यकता है] (अनुशंसित)./install.sh [यदि आपको kenzer-compatible बाइनरीज़ स्थापित करने की आवश्यकता नहीं है]./run.sh [यदि आपको स्थापना की बिल्कुल आवश्यकता नहीं है]./service.sh [स्थापना के बाद इसे सेवा के रूप में आरंभ करें] (अनुशंसित)bash swap.sh [यदि आप मेमोरी समस्याओं का सामना कर रहे हैं]kenzer से संवाद करें।@**kenzer** man का परीक्षण करें।@**kenzer** (आपके चैटबॉट का नाम) उपसर्ग का उपयोग करके चैटबॉट का उल्लेख करके किया जा सकता है।
blacklist <target>,<regex>- ब्लैकलिस्टेड लक्ष्यों को आरंभ और हटाता हैwhitelist <target>,<regex>- केवल व्हाइटलिस्टेड लक्ष्यों को आरंभ और रखता हैprogram <target>,[<name>][<meta>][<link>]- उस प्रोग्राम को आरंभ करता है जिससे लक्ष्य संबंधित हैsubenum[-<mode>[active/passive (default=all)]] <target>- सबडोमेन की गणना करता हैrepenum <target>- सबडोमेन की प्रतिष्ठा की गणना करता हैrepoenum <target>- GitHub रिपॉजिटरी की गणना करता हैportenum[-<mode>[100/1000/full/fast (default=1000)]] <target>- खुले पोर्ट की गणना करता हैservenum <target>- सेवाओं की गणना करता हैwebenum <target>- वेब सर्वरों की गणना करता हैheadenum <target>- वेब सर्वरों से अतिरिक्त जानकारी की गणना करता हैurlheadenum <target>- URL से अतिरिक्त जानकारी की गणना करता हैasnenum <target>- ASN रिकॉर्ड की गणना करता हैdnsenum <target>- DNS रिकॉर्ड की गणना करता हैconenum <target>- छिपी फ़ाइलों और निर्देशिकाओं की गणना करता हैurlenum[-<mode>[active/passive (default=all)]] <target>- URL की गणना करता हैsocenum <target>- सोशल मीडिया खातों की गणना करता हैkeysenum <target>- संवेदनशील API कुंजियों की गणना करता हैwafscan <target>- फायरवॉल की जांच करता हैsubscan[-<mode>[web/dns (default=all)]] <target>- सबडोमेन टेकओवर की खोज करता हैurlscan[-<mode>[cmdi/crlf/redirect/sqli/ssrf/ssti/xss (default=all)]] <target>- URL पैरामीटर में भेद्यताओं की खोज करता हैreposcan <target>- API कुंजी लीक के लिए GitHub रिपॉजिटरी की स्कैन करता हैbakscan <target>- बैकअप फ़ाइलों की स्कैन करता हैcscan[-<severity>[critical/high/medium/low/info/workflow (default=all)]] <target>- अनुकूलित टेम्पलेट के साथ स्कैन करता हैcvescan[-<severity>[critical/high/medium/low/info/workflow (default=all)]] <target>- CVE की खोज करता हैvulnscan[-<severity>[critical/high/medium/low/info/workflow (default=all)]] <target>- अन्य सामान्य भेद्यताओं की खोज करता हैidscan[-<severity>[critical/high/medium/low/info/workflow (default=all)]] <target>- वेब सर्वर पर चल रहे अनुप्रयोगों की पहचान करता हैportscan <target>- खुले पोर्ट स्कैन करता है (nmap)(धीमा)shodscan <target>- खुले पोर्ट स्कैन करता है (shodan)(तेज़)xssscan <target>- XSS भेद्यताओं की स्कैन करता हैappscan <target>- वेब ऐप भेद्यताओं की स्कैन करता हैbuckscan <target>- असंदर्भित AWS S3 बकेट की खोज करता हैfavscan <target>- फ़ेविकॉन का उपयोग करके वेब सर्वरों की फ़िंगरप्रिंटिंग करता हैvizscan[-<mode>[web/repo (default=web)]] <target>- वेबसाइटों और रिपॉजिटरी के स्क्रीनशॉट लेता हैenum <target>- सभी गणना मॉड्यूल चलाता हैscan <target>- सभी स्कैनर मॉड्यूल चलाता हैrecon <target>- सभी मॉड्यूल चलाता हैhunt <target>- आपका अनुकूलित वर्कफ़्लो चलाता हैdisseminate <command> <target>- इनपुट को कई बॉट में विभाजित और वितरित करता हैupload- अपलोड कार्यक्षमता को स्विच करता हैwaf- WAF परहेज कार्यक्षमता को स्विच करता है"proxy- प्रॉक्सी कार्यक्षमता को स्विच करता है"upgrade- kenzer को नवीनतम संस्करण में अपग्रेड करता हैmonitor <target>- नए सबडोमेन के लिए CT लॉग की निगरानी करता हैmonitor normalize- CT लॉग से गणनाओं को सामान्य करता हैmonitor db- summary/domain.txt में डोमेन के लिए CT लॉग की निगरानी करता हैmonitor autohunt <frequency(default=5)>- निगरानी करते समय स्वचालित खोज शुरू करता हैsync- स्थानीय kenzerdb को GitHub के साथ सिंक्रनाइज़ करता हैfreaker <module> [<target>]- freaker मॉड्यूल चलाता हैkenzer <module>- एक विशिष्ट मॉड्यूल चलाता हैkenzer man- यह मैनुअल दिखाता है
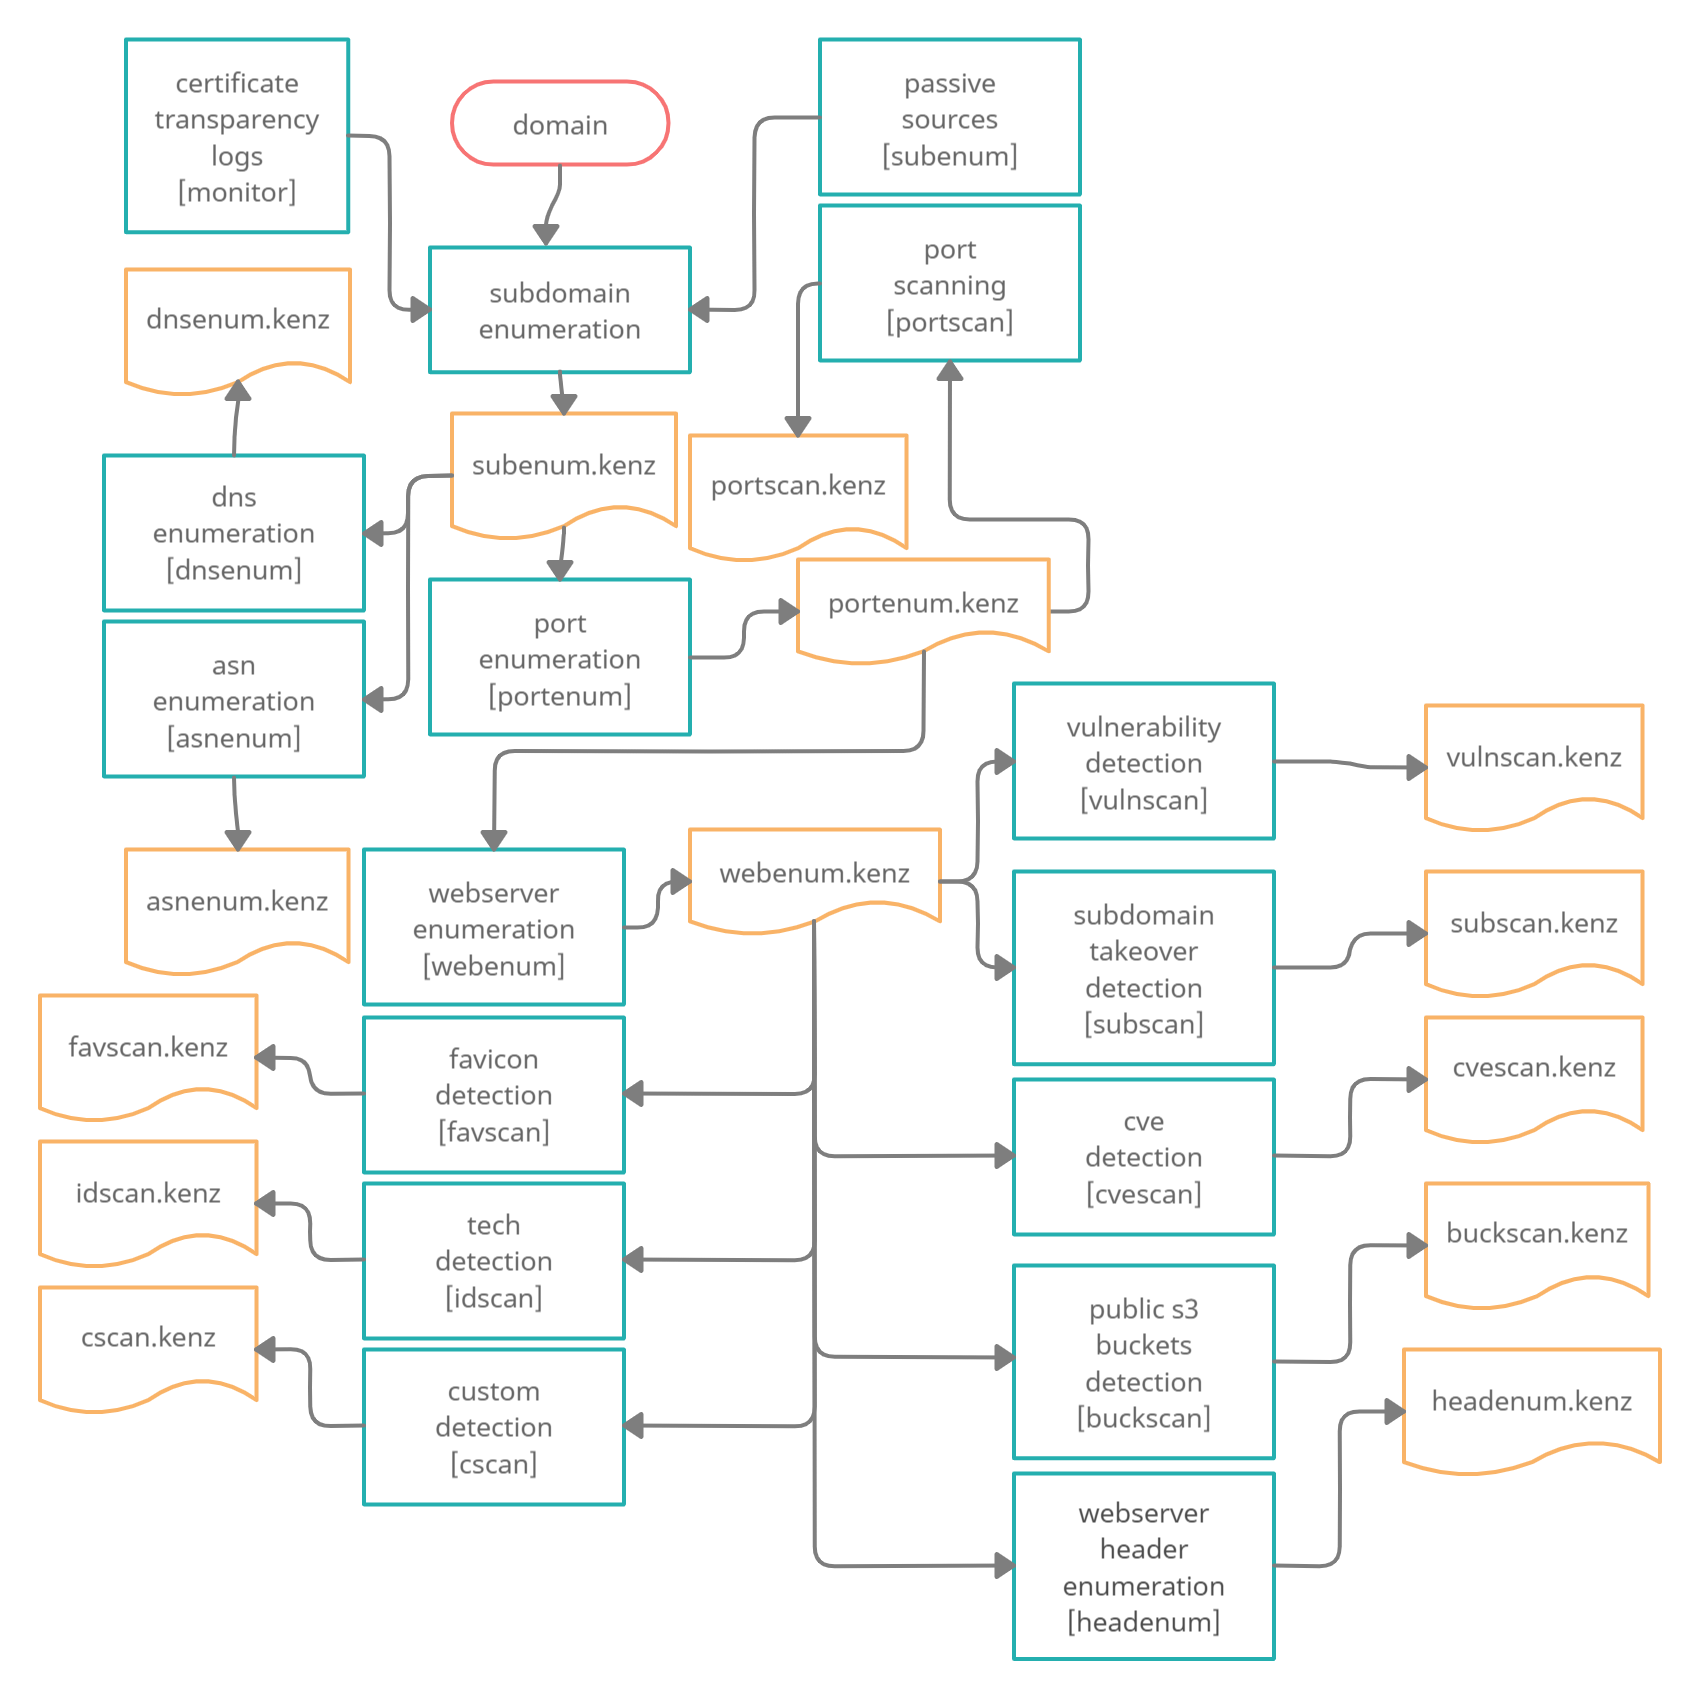
हालांकि कुछ और मॉड्यूल उपलब्ध हैं और समय के साथ और भी बहुत कुछ जारी होने वाला है जो इस वर्कफ़्लो को आगे बढ़ा सकता है, फिर भी यह शुरू करने के लिए पर्याप्त है और नीचे इसकी कुछ सफल खोजों को सूचीबद्ध किया गया है।