 aranfarzami/cve-2026-89026
CVE-2026-89026 के लिए PoC exploit और scanner, जो single या सूचीबद्ध targets पर forged HS256 JWTs के माध्यम से Issabel PBXAPI authentication bypass को validate करता है।

CVE-2026-89026 वह सुरक्षा समस्या है जिसे यह प्रोजेक्ट लक्षित करता है।
इस रिपॉज़िटरी में प्रभावित Issabel PBXAPI प्रमाणीकरण व्यवहार का शोध और सत्यापन करने के लिए एक PoC एक्सप्लॉइट और स्कैनर शामिल है।
यह प्रोजेक्ट अधिकृत सुरक्षा शोध, भेद्यता सत्यापन, पेनिट्रेशन-टेस्टिंग लैब्स, और रक्षात्मक मूल्यांकन के लिए डिज़ाइन किया गया है।
महत्वपूर्ण: केवल उन्हीं सिस्टमों का परीक्षण करें जिनके आप स्वामी हैं या जिनके मूल्यांकन के लिए आपके पास स्पष्ट प्राधिकरण है।
PoC, Issabel PBXAPI एंडपॉइंट के विरुद्ध प्रमाणीकरण-फोर्जिंग शोध प्रवाह को लागू करता है।
इसमें शामिल हैं:
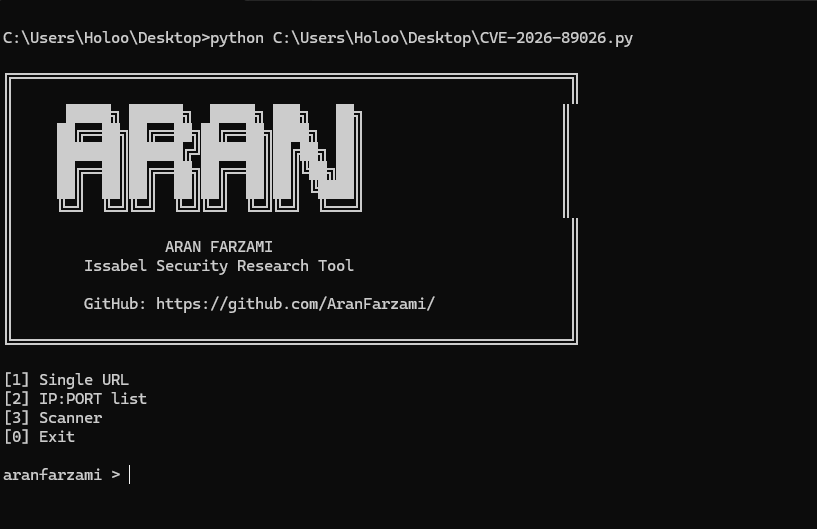
स्कैनर दो इनपुट मोड का समर्थन करता है:
[1] Single URL
[2] IP:PORT List
[0] Back
एक एकल अधिकृत लक्ष्य प्रदान किया जा सकता है, उदाहरण के लिए:
https://target.example.com:8443
एक टेक्स्ट फ़ाइल में इस प्रारूप में लक्ष्य शामिल हो सकते हैं:
http://192.168.1.10:8443
http://192.168.1.20:443
http://10.0.0.15:8080
लक्ष्यों को क्रमिक रूप से संसाधित किया जाता है।
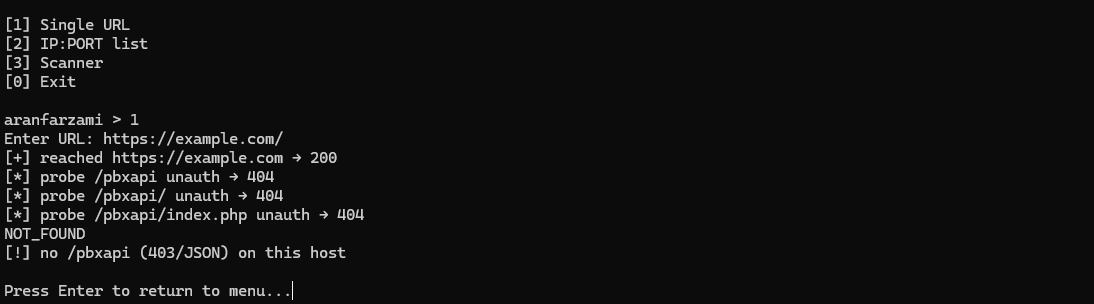
स्कैनर Issabel /pbxapi एंडपॉइंट की जाँच करता है और निर्धारित करता है
कि शोध की गई प्रमाणीकरण स्थिति मौजूद है या नहीं।
सामान्य परिणाम:
VULNERABLE
या:
NOT_VULNERABLE
स्कैनर का डिटेक्शन पथ वैकल्पिक कमांड-एक्ज़ीक्यूशन पथ का उपयोग किए बिना प्रमाणीकरण समस्या को सत्यापित करने के लिए है।
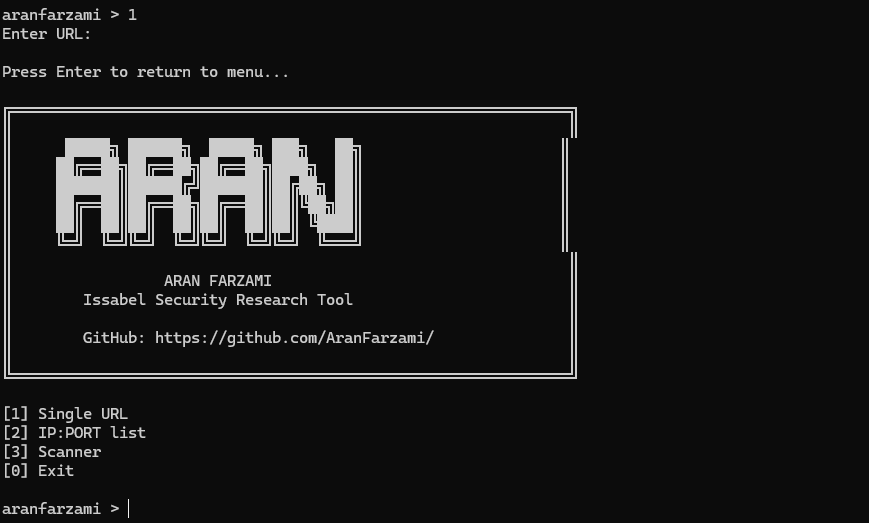
अपने स्क्रीनशॉट रिपॉज़िटरी की screenshots/ डायरेक्टरी में रखें।
.
├── aranfarzami_issabel_cve_2026_89026_final.py
├── README.md
├── screenshots/
│   ├── main.png
│   ├── scanner.png
│   └── result.png
└── targets.txt
Aran Farzami
सुरक्षा शोधकर्ता और प्रोग्रामर
GitHub:
https://github.com/AranFarzami/
यह प्रोजेक्ट अधिकृत सुरक्षा शोध और शैक्षिक उद्देश्यों के लिए प्रदान किया गया है।
स्पष्ट अनुमति के बिना इस PoC या स्कैनर का उपयोग सिस्टमों के विरुद्ध न करें।
लेखक अनधिकृत पहुँच, व्यवधान, डेटा पहुँच, या इस प्रोजेक्ट के अन्य अवैध उपयोग को अधिकृत नहीं करता और उसकी ज़िम्मेदारी नहीं लेता।
इस रिपॉज़िटरी को प्रकाशित करने से पहले एक उपयुक्त ओपन-सोर्स लाइसेंस चुनें और जोड़ें।
